Rezervace hotelu přes internet je dnes naprostou samozřejmostí a služby jako Booking.com využívají každoročně miliony lidí. Jenže právě jejich obrovská popularita láká také kybernetické podvodníky, kteří přišli s mimořádně nebezpečným způsobem, jak z cestovatelů vylákat peníze. A co je možná ještě horší, jejich podvodné zprávy mohou obsahovat naprosto přesné informace o vaší rezervaci, včetně názvu hotelu, termínu pobytu nebo platebních údajů. Právě proto je pro běžného člověka velmi obtížné poznat, že nekomunikuje se skutečným ubytovacím zařízením, ale s útočníkem.
Mohlo by vás zajímat
Podvodníci znají detaily vaší rezervace
Na nebezpečnou techniku označovanou jako „reservation hijack“ upozornili už letos v březnu bezpečnostní výzkumníci společnosti Gen, pod kterou spadají například značky Avast, Norton nebo CCleaner. Na rozdíl od klasického phishingu, kdy podvodníci rozesílají obecné zprávy tisícům lidí, totiž tento útok cílí na skutečné zákazníky konkrétních hotelů.
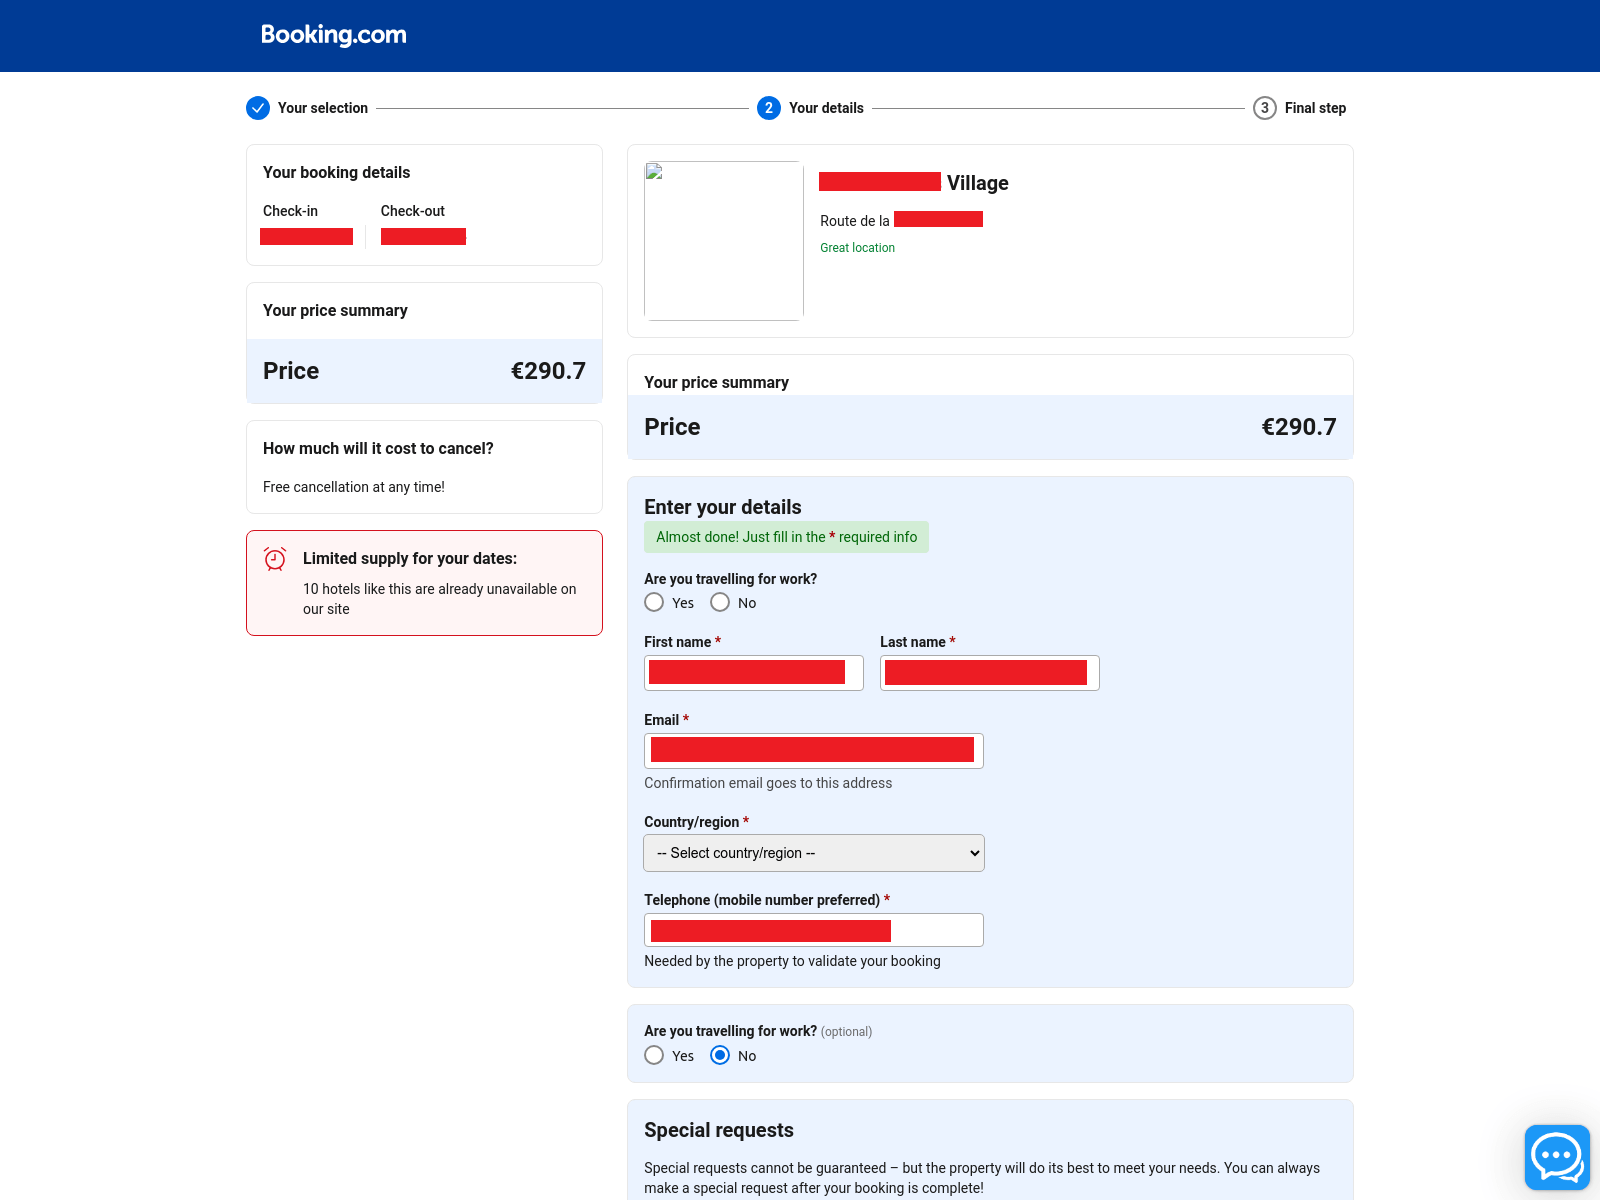
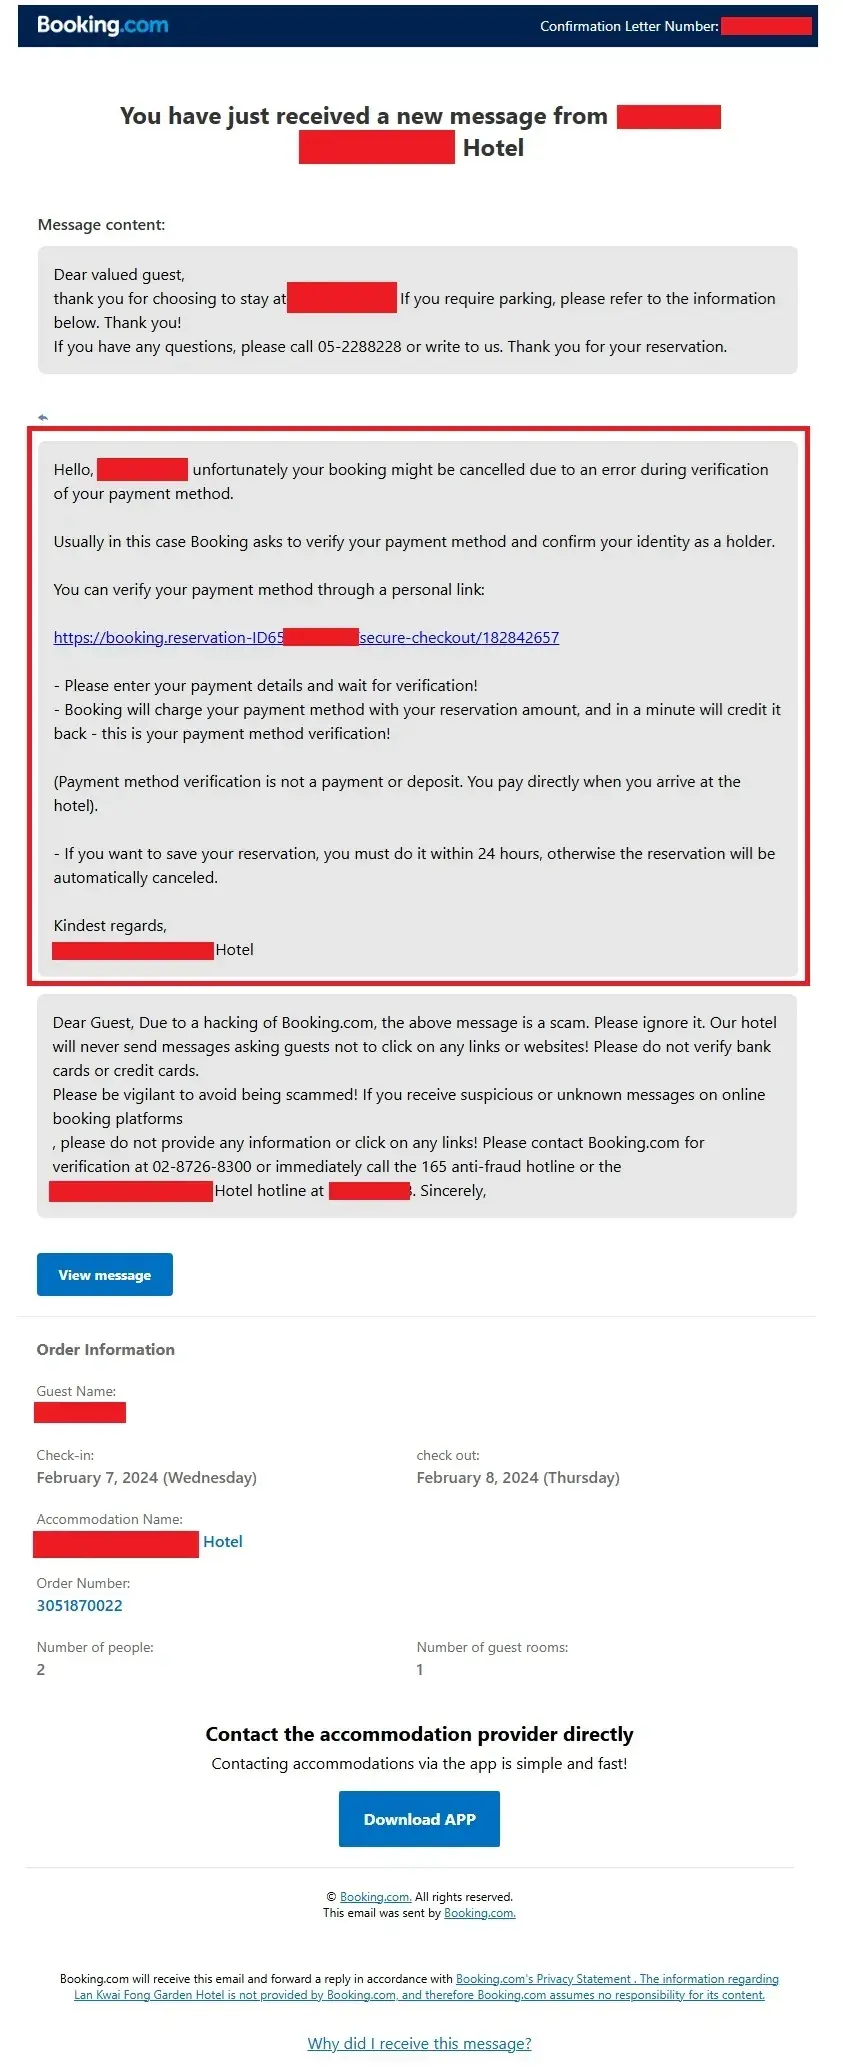
Útočníci se mohou dostat k účtům ubytovacích zařízení prostřednictvím podvodných e-mailů, slabých hesel nebo kompromitovaných rezervačních systémů. Následně získají přístup k údajům hostů a v některých případech dokonce komunikují přímo prostřednictvím oficiálního chatu rezervační platformy.
Oběti pak například dorazí zpráva, že musí okamžitě potvrdit platbu, jinak bude jejich rezervace zrušena. Protože však obsahuje skutečné údaje o pobytu, působí mnohem důvěryhodněji než běžný podvodný e-mail. Přiložený odkaz přitom vede na falešnou stránku, kde se útočníci snaží získat osobní informace nebo údaje k platebním kartám.
Fotogalerie
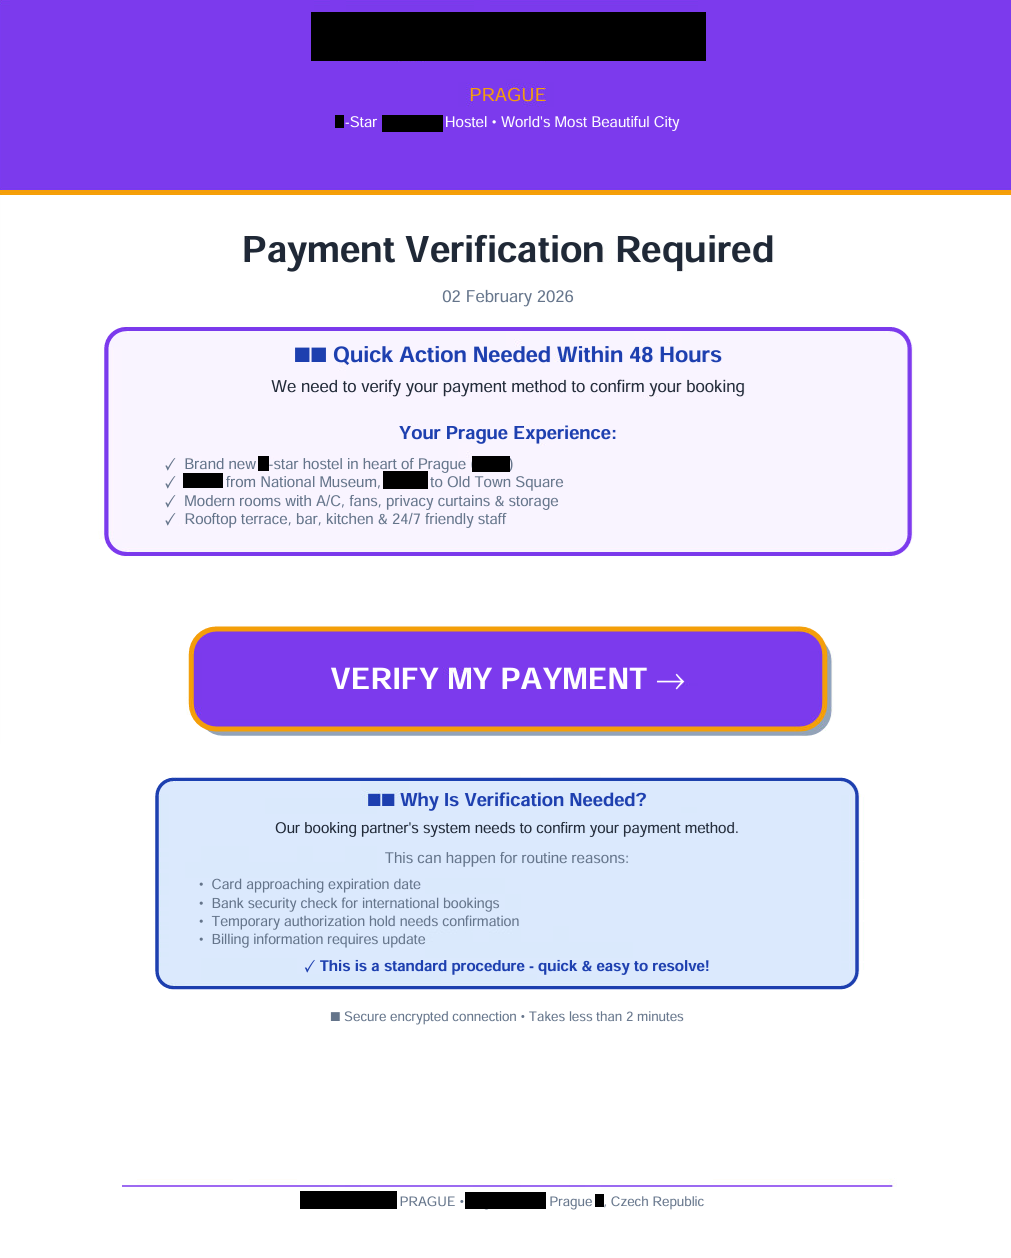
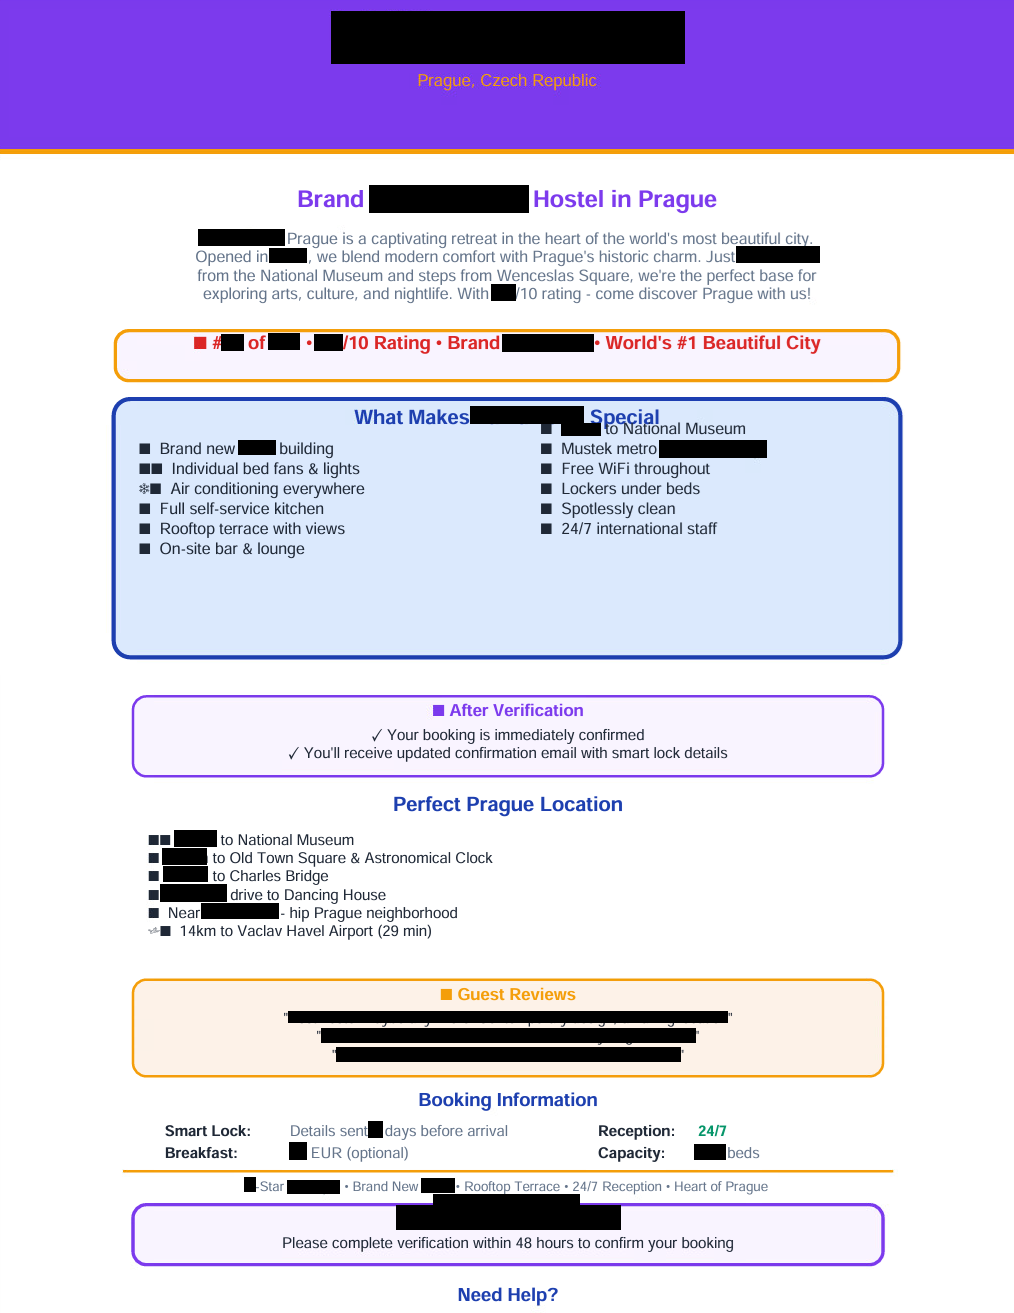
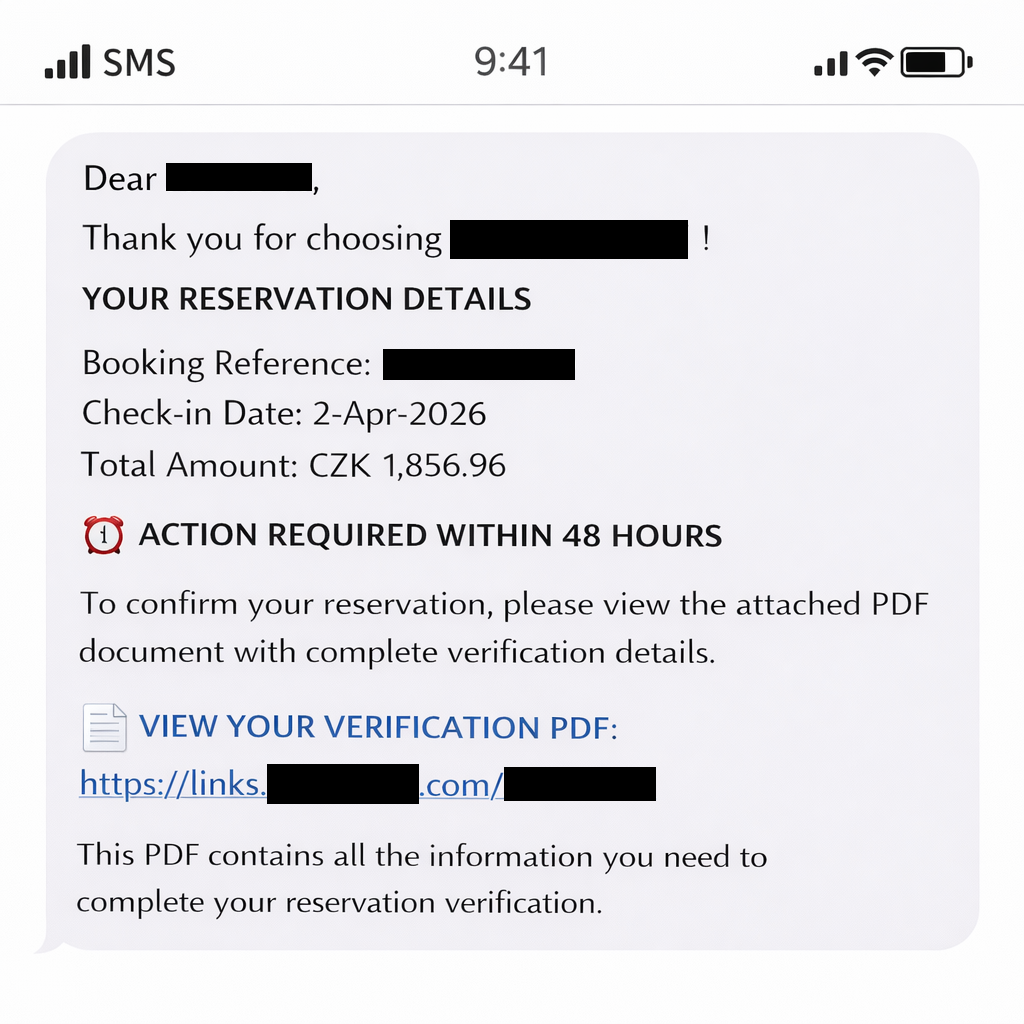
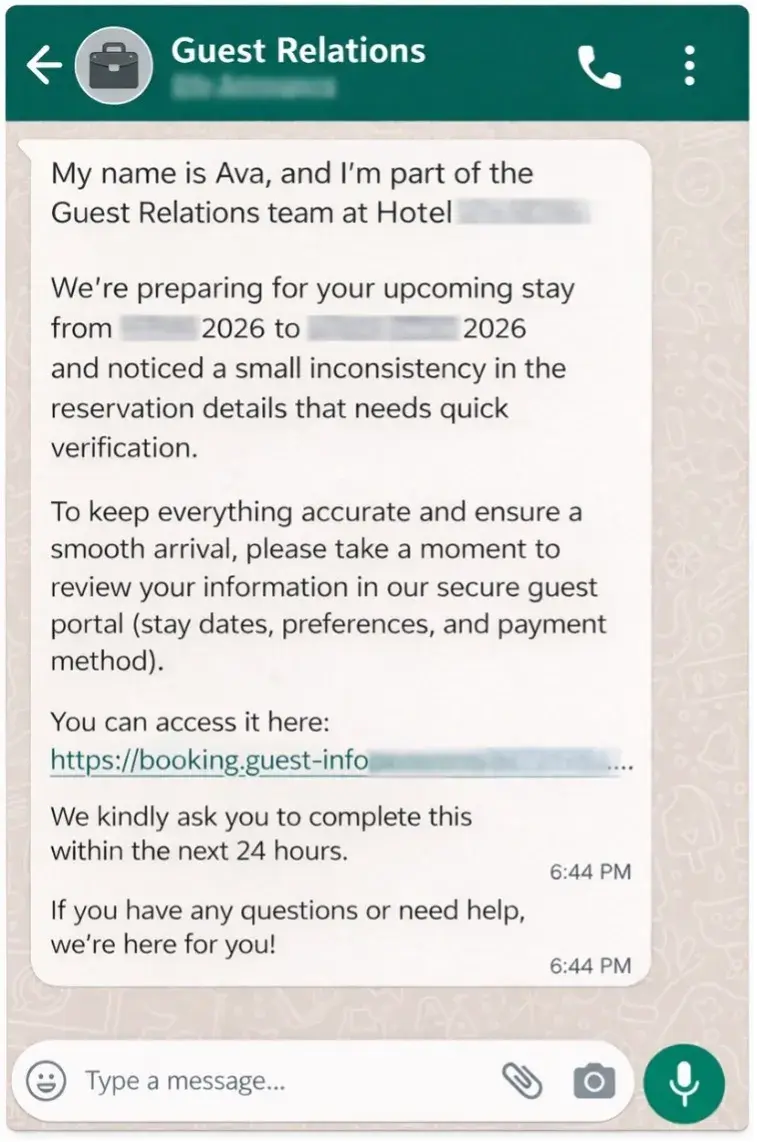
Česko patří mezi nejohroženější země
Podle pozdější analýzy společnosti Gen bylo identifikováno více než 350 potvrzených kompromitovaných ubytovacích zařízení v 50 zemích světa, přičemž nejvíce zasažená je Evropa. Česká republika se navíc podle výzkumníků řadí mezi deset zemí nejvíce ohrožených tímto typem útoku.
„Tento model představuje evoluci klasického phishingu. Útočníci už necílí na oběti náhodně, ale zneužívají existující komunikaci mezi hostem, rezervační platformou a ubytovacím zařízením,“ vysvětluje výzkumník malwaru společnosti Gen Martin Chlumecký.
V souvislosti se zahájením vyšetřování platformy Booking.com Evropskou komisí proto bezpečnostní experti připomínají, že ani zprávám obsahujícím přesné rezervační údaje nelze automaticky důvěřovat. Pokud vás hotel vyzve k nečekané platbě, je nejlepší ověřit požadavek přímo telefonicky na oficiálním čísle ubytovacího zařízení. Platební údaje byste zároveň nikdy neměli zadávat prostřednictvím podezřelých odkazů zaslaných ve zprávách.
Mohlo by vás zajímat
Právě to je pak ve výsledku na celém podvodu nejzrádnější. Zatímco dříve často stačilo zkontrolovat pravopis nebo podezřelou adresu odesílatele, dnes už nemusí být ani komunikace vedená prostřednictvím důvěryhodné platformy zárukou bezpečí.