
Bu gün müxtəlif xidmət və tətbiqlərə qeydiyyatdan keçmədən internetdən və müasir texnologiyalardan istifadə etmək demək olar ki, mümkün deyil. Zamanla insanlar elektron poçtlarını və tez-tez digər məlumatları onlarla, bəzən yüzlərlə müxtəlif xidmətə daxil edirlər və bəzilərindən zamanla istifadə etməyi dayandırırlar. ProProblem ondadır ki, hakerlər zaman-zaman qeydiyyatdan keçdiyiniz bəzi xidmətlərin təhlükəsizliyini poza bilirlər və elektron poçtunuz və məlumatlarınız təhlükə altında ola bilər. Əksər hallarda məlumatlar sızdırılır, lakin onlar şifrələnir və heç nədən narahat olmağınıza ehtiyac yoxdur, lakin bəzən şifrələnməmiş məlumatlar əldə edilir və ya şifrələmə pozulur.
Photo Gallery
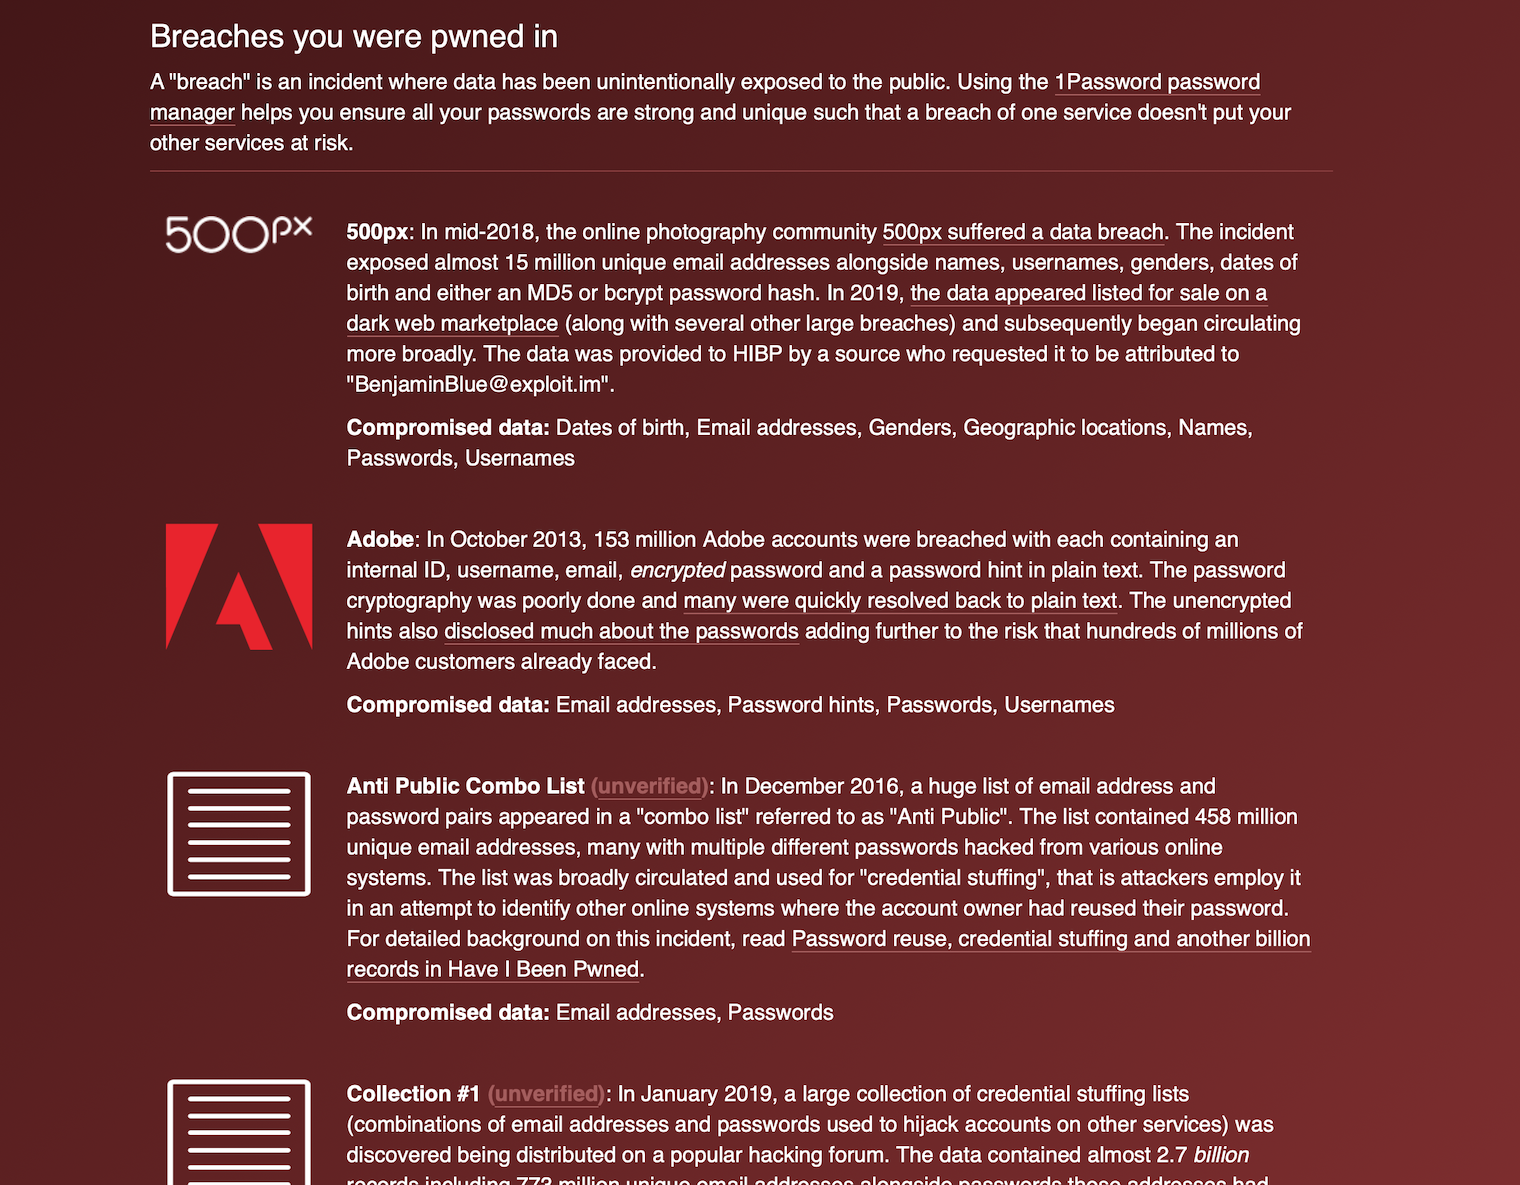
Nəticə, ən yaxşı halda, e-poçtunuza göndərilən spam mesajların sayının artması, ən pis halda, eyni e-poçt və parolu əlavə etdiyiniz digər xidmətlərin sındırılması və ya hətta bu hesablarla əlaqəli ödəniş üsullarından sui-istifadədir. Giriş hesablarınızın qaydasında olub-olmamasına nəzarət etmək üçün məlumat sızması haqqında məlumat toplayan və e-poçtunuzun oğurlanmış verilənlər bazasında olub-olmadığını sizə xəbər verə bilən haveibeenpwned.com layihəsi yaradılmışdır.
Bütün layihənin arxasında şirkətin regional direktoru Troy Hunt dayanır. Microsoft, tez-tez İnternet təhlükəsizliyi mövzusunda mühazirələr oxuyan və onlayn təhlükəsizliyə həsr olunmuş tərtibatçılar üçün bir sıra mükafatların sahibidir. Troyun Adobe serverlərindən kütləvi məlumat sızması zamanı bu sızmalar haqqında məlumat toplayan alət yaratmaq ideyası var idi. Hakerlər tez-tez əldə etdikləri məlumatları satırlar və ya müxtəlif müzakirə forumlarında açıq şəkildə nümayiş etdirirlər. Bunlar əsasən hücumçuların nümayiş etdirməyi və ya satmağı xoşladığı kuboklardır. Bəzi insanlar daha sonra onlardan sui-istifadə etməyi bacarır, digərləri isə onlardan e-poçtunuzun və bəlkə də parolunuzun bu verilənlər bazasında olub-olmadığını öyrənməyə imkan verən alət yaratmaq üçün istifadə edirlər.


Salam - saytlar həqiqətən onun sındırıldığını yoxlayırmı? İnanıram ki, bu, e-poçtun hansısa şəkildə pozulduğunu göstərir (hansı siyahılarda qeyd olunub), lakin bu, primonun sındırıldığı demək deyil.
Bu o demək deyil ki, kimsə məni sındırıb və mən bəzi verilənlər bazasıyam və parolunuzu dəyişdirmək barədə hesabatlar var. Əgər onu indi dəyişdirsəm və yenə də deyir ki, kimsə məni sındırıb, bu, fırıldaqdır və məndə iki mərhələli yoxlama var. Beləliklə, yenə bəzi saxtakarlıqlar. Həmin verilənlər bazası internetdə dolaşan bəzi məlumat sızmasından yaradılıb. Amma e-poçtla daxil olduğunuz elektron mağazalar, sosial şəbəkələr, proqramlar və s. üçün parolları da nəzərə alır. Beləliklə, iki addımlı doğrulamadan istifadə etmək məqsədəuyğun olardı.
Düzdür, məqalə çox yanıltıcıdır, daha çox düşünmək, mənbələr axtarmaq və yalnız bundan sonra “hacking” haqqında nağıllar yazmaq tələb olunur...
Dəqiq, bu o demək deyil ki, kimsə e-poçtu sındırıb, ancaq o deməkdir ki, məsələn, 2004-cü ildə CDproject-dən parollar və giriş məlumatları oğurlanıb və siz orada qeydiyyatdan keçmisiniz, ona görə də poçt ünvanınızı dəyişdirməyiniz məqsədəuyğundur. parol. Hamısı budur, kimsə dərhal e-poçtunuza gedəcək kimi deyil, əgər hər yerdə fərqli parollarınız varsa, deməli problem yoxdur.