
由谷歌开发的安卓操作系统是世界上使用最广泛的移动操作系统之一。尽管安卓提供了丰富的自定义选项和广泛的应用支持,但它也并非没有严重的漏洞(或许正因如此),这些漏洞影响了世界各地的用户。 Pro另一个问题是,补丁程序通常只针对特定版本的安卓系统发布。然而,所有厂商都需要一段时间才能将这些补丁应用到他们的设备上。以下概述了安卓系统中出现的八个最严重的漏洞。
1. 舞台恐惧虫 (2015)
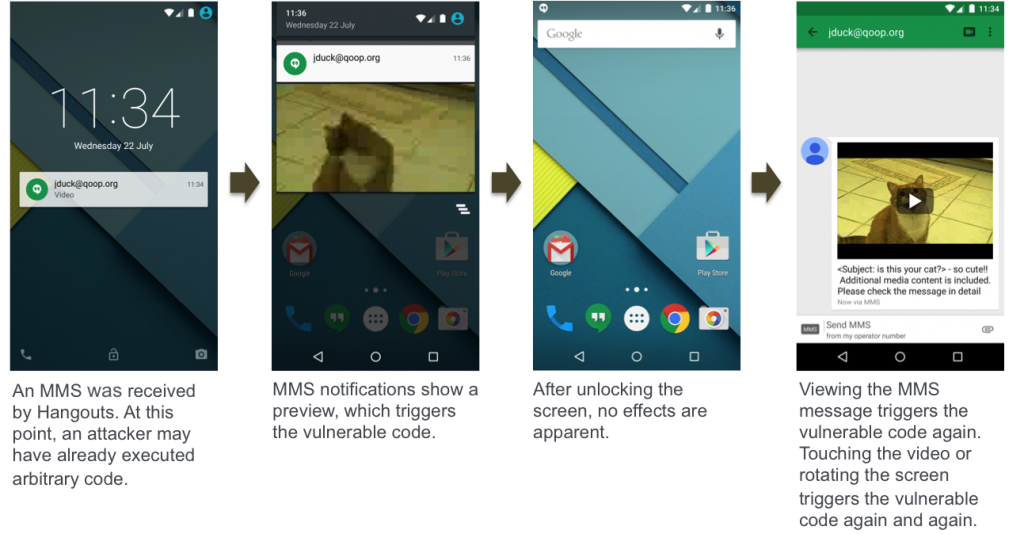
Stagefright 是 Android 历史上最严重的安全漏洞之一,于 2015 年被发现。该漏洞影响了 Stagefright 多媒体框架,攻击者只需发送一条恶意彩信即可控制设备。 Pro该漏洞允许攻击者在用户无需打开邮件的情况下远程执行代码。谷歌发布了补丁,但由于安卓系统碎片化以及厂商更新延迟,许多设备仍然处于未受保护状态。
2.安卓万能钥匙(2013)
2013年,一个名为“Android主密钥”的严重安全漏洞被发现,该漏洞允许攻击者在不更改应用程序数字签名的情况下修改应用程序内容。这个漏洞使得任何应用程序都可以被修改,使其看起来可信,但实际上却包含恶意代码。由于Android仅根据应用程序签名进行验证,用户可以直接从Android安装受感染的应用程序。 Google Play 或其他来源。
您可能感兴趣
3. 证书门 (2015)
2015年,一个名为Certifi-Gate的漏洞被发现,该漏洞允许攻击者利用预装应用中的特权权限远程控制设备。攻击者可以在用户不知情的情况下访问敏感数据或设备摄像头。由于该漏洞存在于手机制造商预装的应用中,因此修复起来十分复杂。
4. 蓝本 (2017)
Blueborne 缺陷于 2017 年被发现,攻击者无需配对即可通过蓝牙攻击设备。攻击者可以控制设备并访问敏感数据。 Blueborne 不仅影响了 Android,还影响了其他操作系统,例如 Windows 或 iOS。谷歌发布了安全补丁,但问题又在于各个制造商的部署速度。
5.KRACK Wi-Fi 攻击 (2017)
KRACK(密钥重新安装攻击)漏洞影响了 WPA2 加密,这是一种用于保护 Wi-Fi 网络安全的协议。攻击者可以利用此缺陷来解密设备和 Wi-Fi 路由器之间的传输。这意味着他们可以监控通信、拦截数据或在传输中插入恶意代码。 KRACK 不仅影响 Android,还影响所有连接到 Wi-Fi 网络的设备。谷歌发布了安全补丁,但 Android 的碎片化导致许多设备在未来很长一段时间内容易受到攻击。
您可能感兴趣
6.WebView 漏洞(2014)
2014年,计算机中发现了一个严重漏洞。oneWebView 允许第三方应用程序运行 Web 内容。WebView 存在一个漏洞,允许攻击者在访问“受感染”的网站或打开恶意应用程序时执行恶意代码。谷歌已停止支持旧版 Android 系统中的 WebView 更新,导致运行 Android 4.3 Jelly Bean 及更早版本的设备失去保护。
7. 假身份证 (2014)
这个被称为“假身份证”的漏洞于 2014 年被发现,攻击者可以利用它冒充受信任的应用程序,例如 Google Wallet通过绕过Android的证书检查机制,攻击者可以在用户不知情的情况下访问敏感数据。谷歌迅速响应了这一漏洞并发布了安全补丁,但由于平台碎片化,并非所有智能手机都及时更新。
8. 四根树 (2016)
QuadRooter 是高通处理器中的一系列四个漏洞,影响了超过 900 亿部 Android 设备。这些缺陷使攻击者能够完全控制设备,而用户无需故意安装恶意软件。该问题主要影响使用高通芯片的高端设备。谷歌和高通发布了补丁,但与往常一样,制造商需要更长的时间才能将补丁分发到他们的设备上。
您可能感兴趣






有趣又好的文章,真的谢谢。
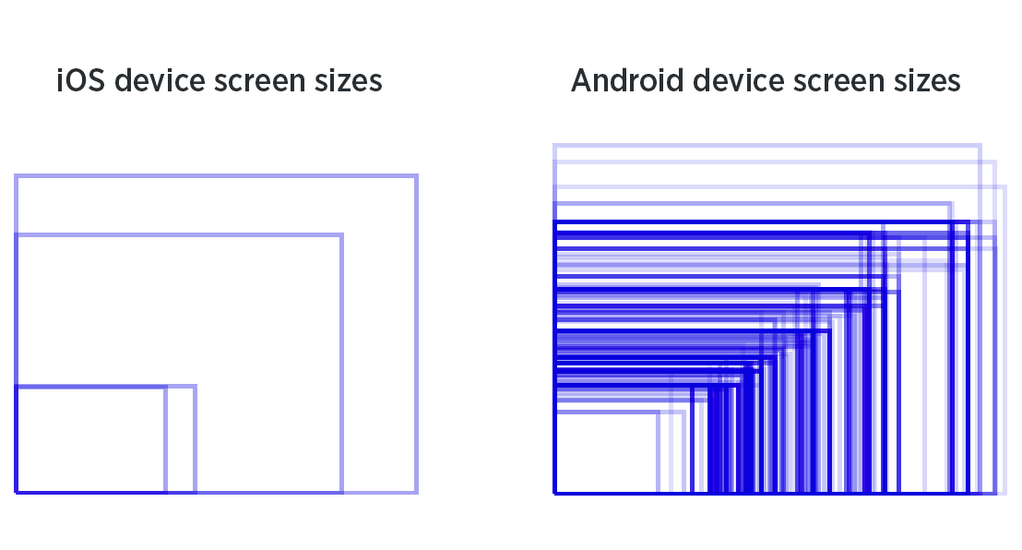
很高兴看到每种类型的系统中的错误都有自己的特定性质、共同点和相似性质。
我真的觉得相比 iOS这是一个完全不同的联盟。