Các cuộc tấn công lừa đảo ngày càng trở nên phổ biến gần đây. Các ngân hàng, nhà khai thác di động, nhà khai thác mạng xã hội hoặc người bán đồ điện tử và hàng hóa khác cảnh báo chống lừa đảo. Lừa đảo chính xác là gì, làm thế nào để nhận biết nó và làm cách nào để tránh nó?
Bạn có thể quan tâm đến

Internet có đầy đủ nội dung hay, nhiều thông tin và giải trí, những lời đề nghị hấp dẫn nhưng cũng có nhiều rủi ro. Ngoài ra, những rủi ro này thường vượt ra ngoài phạm vi mạng toàn cầu và cũng có thể xâm nhập vào bạn, chẳng hạn như dưới dạng tin nhắn SMS. Trong trường hợp tin nhắn SMS, đây có thể là những tin nhắn thoạt nhìn có vẻ như được gửi cho bạn bởi ngân hàng của bạn hoặc có thể bởi một trong những công ty vận tải nổi tiếng. Trang web này có thể chứa các tin tức giả mạo tương tự, bao gồm tin tức lừa đảo về việc trúng thưởng iPhone hấp dẫn hoặc số tiền lớn. Một số loại lừa đảo có thể được phát hiện ngay từ cái nhìn đầu tiên, nhưng những loại khác có thể khó phát hiện hơn.
Lừa đảo là gì?
Tấn công lừa đảo (phishing) là gì? Tấn công lừa đảo là một hình thức tấn công mạng trong đó kẻ tấn công giả mạo các tổ chức đáng tin cậy để lấy cắp thông tin nhạy cảm, chẳng hạn như mật khẩu, thông tin ngân hàng hoặc dữ liệu cá nhân. Việc này thường được thực hiện thông qua email, trang web hoặc mạng xã hội giả mạo. Tấn công lừa đảo cũng có thể được thực hiện thông qua kỹ thuật xã hội , một phương pháp tinh vi để thao túng mọi người nhằm lấy cắp thông tin nhạy cảm.
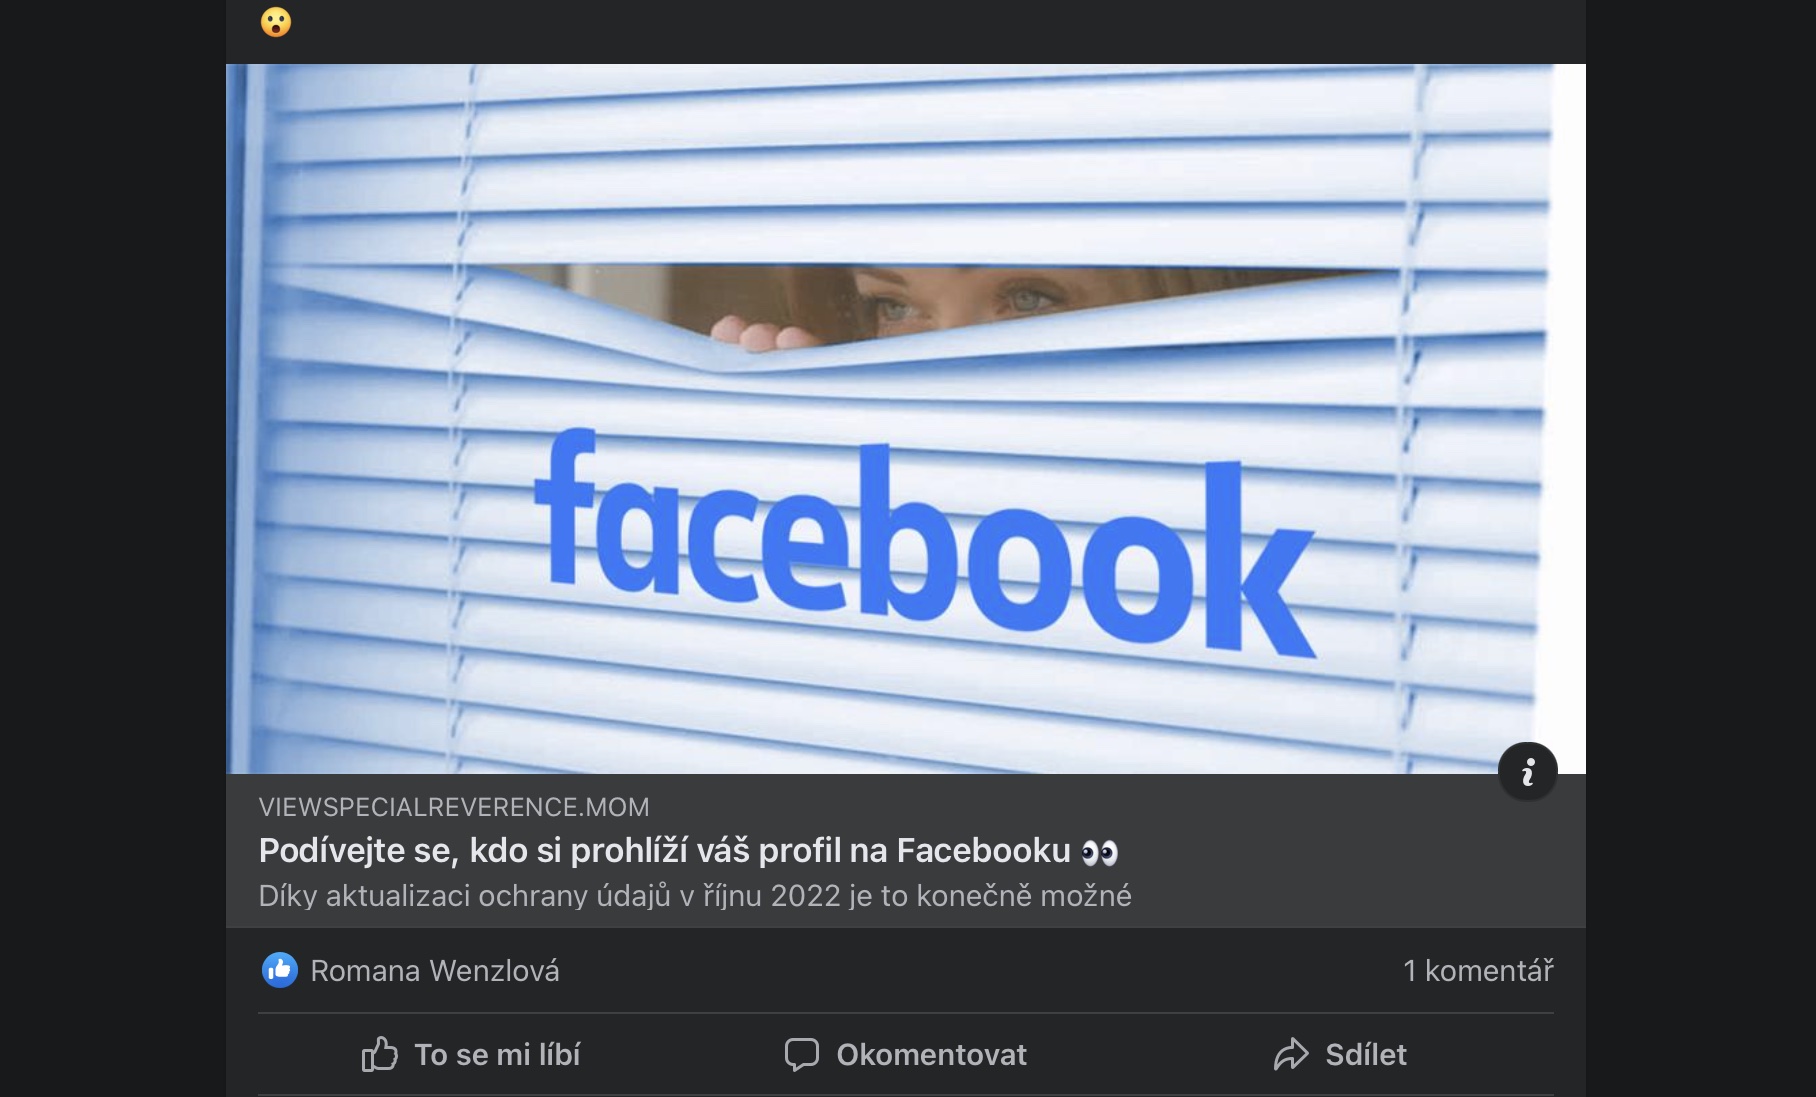
Kỹ thuật xã hội có thể diễn ra dưới nhiều hình thức, bao gồm các cuộc gọi điện thoại giả mạo, email lừa đảo hoặc tạo ra những tình huống có vẻ đáng tin cậy trên mạng xã hội. Kẻ tấn công lợi dụng sự cả tin, mong muốn được giúp đỡ hoặc nỗi sợ nguy hiểm của mọi người để đạt được mục tiêu. Bạn có thể đã nghe nói về các vị tướng và bác sĩ góa vợ trên Facebooktrong các hoàng tử Nigeria, người nổi tiếng trên Instagram và các trường hợp khác.
Các loại lừa đảo
Công nghệ không ngừng phát triển, và cùng với đó, các loại hình lừa đảo trực tuyến (phishing) cũng ngày càng phát triển và gia tăng . Vì vậy, chúng ta hãy cùng mô tả ngắn gọn các loại hình lừa đảo trực tuyến phổ biến nhất:
Lừa đảo qua email: Gửi email giả mạo, giả vờ là từ các nguồn đáng tin cậy như ngân hàng, cơ quan chính phủ hoặc các tổ chức khác, nhằm mục đích thu thập thông tin nhạy cảm.
Tấn công lừa đảo có chủ đích (Spear phishing): Là một hình thức tấn công nhắm mục tiêu vào các cá nhân hoặc tổ chức cụ thể, thường sử dụng thông tin cá nhân hóa.
Lừa đảo qua điện thoại (vishing): Các cuộc gọi điện thoại lừa đảo mà kẻ tấn công thu thập thông tin nhạy cảm hoặc truy cập vào hệ thống.
Lừa đảo qua tin nhắn (Smishing): Gửi tin nhắn văn bản giả mạo để dụ nạn nhân nhấp vào liên kết hoặc cung cấp thông tin nhạy cảm.
Pharming: Một hình thức tấn công DNS (Hệ thống Tên miền) trong đó kẻ tấn công thao túng địa chỉ web để chuyển hướng người dùng đến các trang web giả mạo.
Clone lừa đảo: Sao chép các email hợp pháp trước đây để lấy thông tin nhạy cảm từ người dùng.
Tấn công lừa đảo qua mạng (Angler phishing): Kẻ tấn công sử dụng mạng xã hội để tạo hồ sơ giả mạo và liên hệ với nạn nhân nhằm mục đích lấy thông tin nhạy cảm hoặc lây nhiễm phần mềm độc hại vào hệ thống.
Săn lùng cá voi: Nhắm mục tiêu vào những cá nhân cấp cao trong một tổ chức, chẳng hạn như giám đốc điều hành hoặc quản lý, với mục đích thu thập thông tin mật.
Lừa đảo qua công cụ tìm kiếm: Tạo các trang web giả mạo xuất hiện trong kết quả tìm kiếm để lừa người dùng nhấp vào các liên kết và cung cấp thông tin nhạy cảm.
photo Gallery


Cách nhận biết lừa đảo và cách phòng chống nó
Làm thế nào để nhận biết lừa đảo? Ngày nay, việc nhận ra lừa đảo ngày càng khó khăn hơn, nhưng chúng tôi khuyên bạn nên tập trung vào các dấu hiệu sau:
- URL có vấn đề: Các trang web giả mạo thường có URL tương tự nhưng không chính xác. Trước khi nhấp vào liên kết, hãy luôn kiểm tra URL để đảm bảo URL đó chính xác và an toàn. Bưu điện Séc có địa chỉ cpost.cz. Vì vậy, nếu liên kết quản lý gói bị cáo buộc chuyển hướng bạn đến một URL như skdhgu.ligma.posta.com thì rõ ràng có điều gì đó không ổn.
- Giao tiếp tiếng Séc kém và đáng ngờ: Tất nhiên, một người Séc bản xứ có kiến thức hoàn hảo về ngữ pháp và chính tả có thể đứng đằng sau một cuộc tấn công lừa đảo như một phần của kỹ thuật xã hội, nhưng trong hầu hết các trường hợp thì không phải vậy. Do đó, trong giao tiếp, hãy chú ý đến những sai sót trong cách viết cũng như trong chính phong cách giao tiếp.
- Quá cấp bách: Email lừa đảo thường tạo ra áp lực giả tạo để buộc bạn phải hành động nhanh chóng. Hãy cảnh giác với những email gây áp lực buộc bạn phải hành động ngay lập tức hoặc chia sẻ thông tin.
- Yêu cầu thông tin bất thường: Hãy cẩn thận với những email hoặc tin nhắn yêu cầu thông tin nhạy cảm như mật khẩu hoặc thẻ tín dụng. Các tổ chức hợp pháp sẽ không bao giờ yêu cầu thông tin này qua email.
- Địa chỉ email không đáng tin cậy: Hãy chú ý đến người gửi email. Nếu có điều gì đó đáng ngờ, vui lòng thực hiện xác minh bổ sung trước khi phản hồi hoặc nhấp vào liên kết.
Cách bảo vệ bạn khỏi lừa đảo
Bất kỳ hình thức lừa đảo nào cũng có thể gây ra hậu quả và tác động không thể tưởng tượng được đến bảo mật, quyền riêng tư và tài chính của bạn.ancE. Việc sửa chữa thiệt hại có thể mất nhiều thời gian, khó khăn và trong một số trường hợp thậm chí không thành công. Làm thế nào để bảo vệ bản thân khỏi lừa đảo?
Hãy cẩn thận nếu bạn nhận được email hoặc tin nhắn yêu cầu bạn cung cấp thông tin cá nhân. Hãy xem địa chỉ người gửi và đảm bảo đó là địa chỉ mà bạn biết. Nếu bạn không chắc chắn, vui lòng không mở hoặc trả lời email hoặc tin nhắn.
Không bao giờ nhấp vào liên kết trong email hoặc tin nhắn mà bạn không nhận ra. Nếu bạn muốn truy cập một trang web, tốt nhất bạn nên nhập địa chỉ theo cách thủ công vào thanh địa chỉ của trình duyệt.
Thiết lập mật khẩu mạnh và duy nhất cho tất cả các tài khoản trực tuyến của bạn - ví dụ: có thể giúp bạn điều này Móc khóa trên iCloudu hoặc ứng dụng quản lý mật khẩu. Mật khẩu phải dài ít nhất 12 ký tự và chứa sự kết hợp của chữ hoa và chữ thường, số và ký hiệu.
Cập nhật phần mềm chống vi-rút và tường lửa của bạn. Những chương trình này giúp bảo vệ bạn khỏi các cuộc tấn công lừa đảo và các mối đe dọa mạng khác.
Nếu bạn cho rằng mình là nạn nhân của một cuộc tấn công lừa đảo, hãy thay đổi ngay mật khẩu của tất cả các tài khoản đã bị xâm phạm. Bạn cũng nên liên hệ với ngân hàng hoặc các tổ chức tài chính khác để thông báo cho họ về tình hình.