Güvenlik uzmanları, Kuzey Koreli bilgisayar korsanlarının yeni bir güvenlik açığını tespit etmek için kullandığı karmaşık bir saldırıyı ortaya çıkardı. macOS için kötü amaçlı yazılım Web3 ve kripto para şirketlerine saldırıyor. Saldırı, etiketli Nim Kapısı, sosyal mühendisliği, dolandırıcılığı birleştirir AppleDaha az kullanılan programlama dili Nim'de yazılmış betik dosyaları ve ikili kodlar.
Saldırı nasıl işliyor?
Saldırganlar ilk önce güvenilir kişiler gibi davranıyor Telgraf ve kurbanı bir toplantı planlamaya ikna etmek CalendlyDaha sonra sahte bir güncelleme bağlantısı içeren bir kimlik avı e-postası gönderirler Yakınlaştırma SDK'sıBu dosya aslında Apple10 boş satırlı senaryo, antivirüsleri şaşırtmak için tasarlanmıştır. Başlatıldığında, resmi Zoom web sitesi alan adları olarak gizlenmiş sunuculardan ek kötü amaçlı dosyalar indirir.
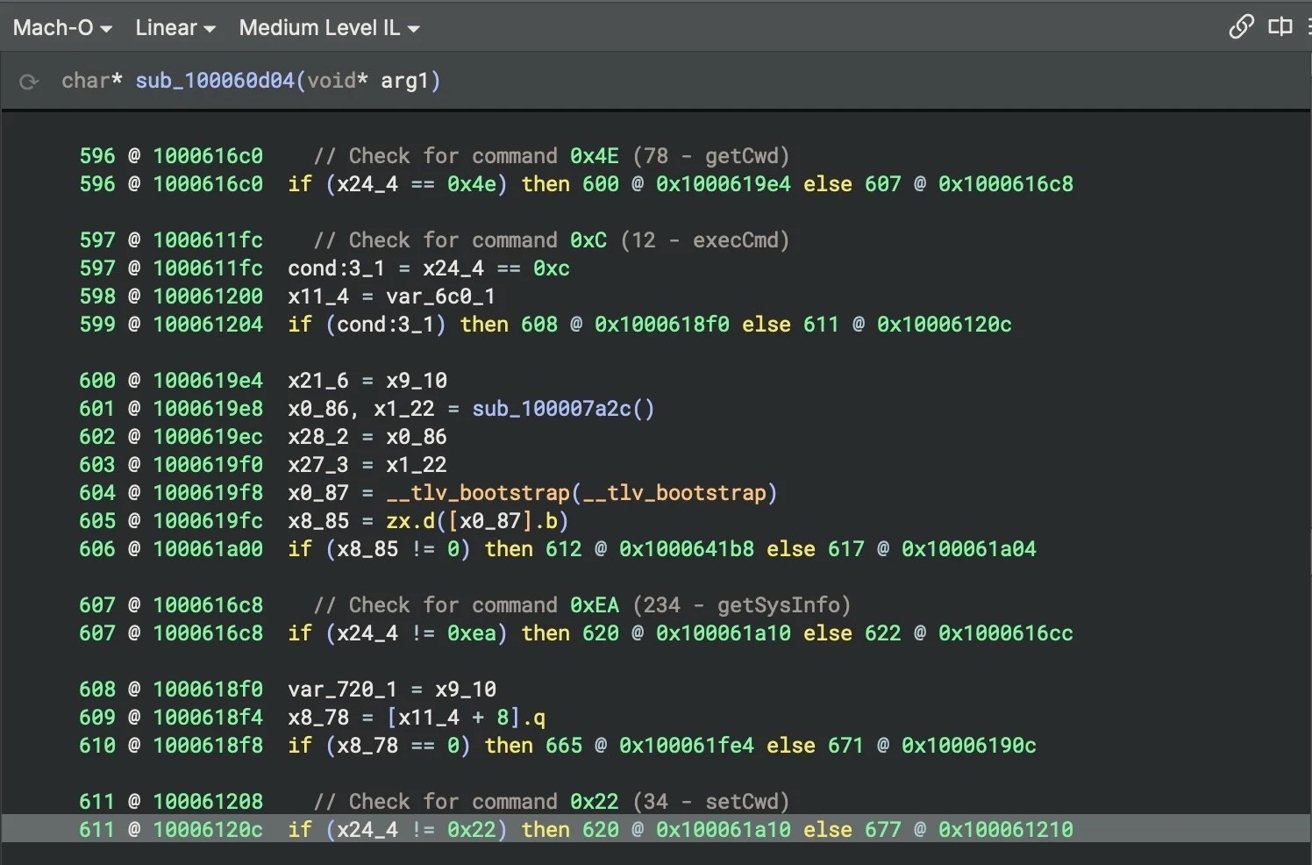
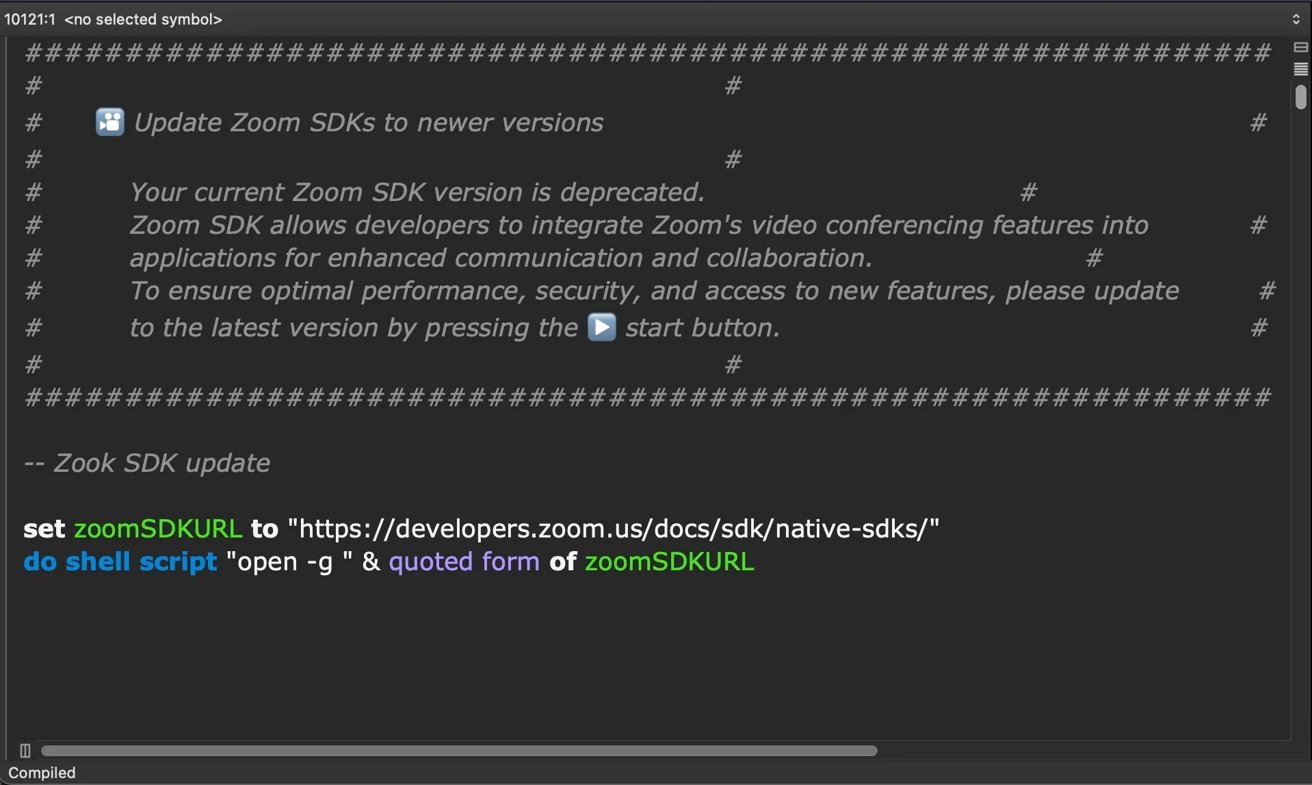
Tehlikeye atılan Mac'te, bir çift kod paketi açılır - biri C++'da, diğeri Nim'de yazılmıştır. Bu dosyalar birlikte, kalıcı erişim ve hassas verileri çalar. Kötü amaçlı yazılım macOS'ta alışılmadık teknikler kullanır, örneğin özel ayrıcalıklara sahip süreçlerin enjeksiyonu ve WebSockets (wss) üzerinden şifreli iletişim. Kullanıcı kötü amaçlı yazılımı sonlandırmaya çalışırsa veya bilgisayarı yeniden başlatırsa, bilgisayaronenty otomatik olarak yeniden yüklenecektir.
Veri hırsızlığı ve hayatta kalma mekanizmaları
Kötü amaçlı yazılım, tarayıcı geçmişini, Keychain oturum açmalarını ve Telegram uygulama verilerini sistematik olarak toplayan Bash betiklerini çalıştırır. Şunlar gibi tarayıcıları hedefler: Chrome, Firefox, Arc, Brave veya EdgeAyrıca olası çevrimdışı kırılmalar için şifrelenmiş Telegram veri tabanlarını da saklıyor.
Pro Sistemde hayatta kalmak için başlangıç süreçlerinden ve kafa karıştırıcı isimlerden yararlanır; örneğin, "dosya" adında dosyalar yükler. Google LLC, dosyanın meşru görünmesini sağlamak için küçük "L" harfinin büyük "i" harfiyle değiştirildiği yer. Başka bir componenta ismiyle ÇekirdekKitAjan Sistemdeki sinyalleri izler ve sonlandırıldığında kötü amaçlı yazılımı otomatik olarak yeniden başlatır. Ayrıca, kötü amaçlı yazılım sözde asenkron uyku (örneğin 10 dakika) kum havuzlarını ve güvenlik kontrollerini atlatmak için.
Sentinel web sitesine göreOne Nim'in kullanımı, hacker araçlarında önemli bir değişimi temsil eder. Nim, derleme zamanı kodunu çalışma zamanı talimatlarıyla birleştirdiği için statik analizi zorlaştırır.
Kendinizi bir saldırıdan nasıl koruyabilirsiniz?
İstenmeyen güncelleme davetiyeleri alırsanız, meşru görünseler bile asla çalıştırmayın. URL'leri dikkatlice kontrol edin ve orijinalliğini başka biriyle doğrulayın. macOS'u ve tüm uygulamaları güncel tutun ve şüpheli davranışları, işlem enjeksiyonunu veya bilinmeyen başlangıç komut dosyalarını algılayan güvenilir bir güvenlik yazılımı kullanın.
Başlangıç öğelerinin listesini düzenli olarak kontrol edin ve etkinleştirin iki faktörlü kimlik doğrulama, böylece miniHesap güvenliğinin ihlal edilme riskini en aza indirdiler.