
Araştırmacılar güvenlik kilidini nasıl aşacaklarını keşfettiler iOS. Bunu bu hafta yayımladıkları raporlarında dile getirdiler. Raporlara göre, aktivasyon kilidini başarıyla aştılar AppiPad ve iPhone'da lu. Bu adım, cihazı tamamen güvensiz hale getirecek. Potansiyel güvenlik açığına dair ilk raporlar. iOS Cihazlar, güvenlik uzmanlarından birinin eBay açık artırma sunucusundan satın aldığı bir iPad'in aktivasyon kilidini aşmaya çalışmasıyla kasım ayının başlarında ortaya çıktı.
Araştırmacılar, iPad'deki etkinleştirme kilidini aşmayı başardılar. Güvenlik uzmanı Hemanth Joseph, Kasım ayı başlarında bazı cihazların güvenlik açığı konusunda uyarıda bulunmuştu. iOS cihaz – eBay'den satın aldığı bir iPad'in etkinleştirme kilidini aşmaya çalıştı. Joseph, iPad'in Wi-Fi ayarlarına son derece uzun bir karakter dizisi girerek güvenlik yazılımını kırmanın bir yolunu keşfetti. Etkinleştirme kilidi, iOS 7 ve hırsızların ve diğer yetkisiz kullanıcıların çalınan veya kaybolan verilere erişmesini önlemek için tasarlanmıştır. iOS cihaz. "Bul" fonksiyonunu açtığınızda otomatik olarak aktif hale gelir. iPhone". Özellik aktif hale getirildikten sonra cihaza erişmeyi denemek isteyen herhangi bir kullanıcının “Find My” özelliğini kapatması gerekecek. iPhoneCihazı silmek veya devre dışı bırakmak için doğru erişim bilgilerini girmeleri gerekir. ProDevre dışı bırakma işlemi, bir kontrol işleminin gerçekleştirilmesiyle ilişkilidir.Apple ID ve sunuculardaki şifreler Appİnternet bağlantısı gerektiren bir uygulama. Ve tam bu noktada Joseph bir açık keşfetti.
İlginizi çekebilir

Kilitli cihaz açıldığında, iOS Kullanıcının en yakın Wi-Fi ağına bağlanmasını ister. Joseph, "Diğer Ağ" seçeneğini seçip "Ad", "Kullanıcı Adı" ve "Şifre" alanlarına uzun bir karakter dizisi girerek Etkinleştirme Kilidi hatası üretmeyi başardı. Bu alanlarda karakter sayısı açısından herhangi bir kısıtlama yoktur.
Daha sonraki dondurma işlemi tamamen nestEtkinleştirme Kilidi'ni atlatmak için tasarlanmış olmasına rağmen, Joseph, iPad'indeki Akıllı Kapağı kapatıp açarak güvenlik uygulamasını hacklemeyi ve ana ekrana erişmeyi başardı. Bu güvenlik açığının, iOS SecurityWeek, 10.1.1'de Vulnerability Labs araştırmacılarının ekran döndürme ve Gece Vardiyası modunu kullanarak cihaza erişim sağlayabildiklerini bildirdi. Etkinliğin tüm detaylarını aşağıdaki videoda görebilirsiniz.
Bu hata hakkında da Apple Bilindiği gibi, bu güvenlik açığının doldurulup doldurulmayacağı henüz bilinmiyor. iOS 10.2
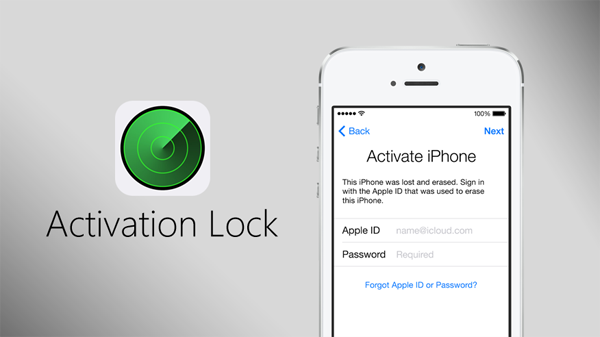
kaynak: AppleInsider.com






O2 tekrar bloke oldu imessage yeni telefonlarda. Eşim ve ben iki yeni yediliye sahibiz ve aniden imessage aktivasyon bekleniyor. Bu açıkça yaygın bir sorun, ancak bunun bir makale olduğunu anlıyorum nestah...
Tecrübeme göre bu sadece O2 ile ilgili değil, ben T-Mobile kullanıyorum ve iMessage Bana da aynısını yapıyorlar, destekle iletişime geçmeyi denedim, iStyle'daydım ve hiçbir şey işe yaramadı.
Aynı sorun bende de var. Henüz bir çözüm bulamadım. Dün hiçbir şey alamadım, çalışmayı bıraktılar iMessage bir sayıya bağlı. Çeşitli tartışma forumlarında bulunan talimatları denedim, ancak şu ana kadar herhangi bir sonuç alamadım.