
Amerikanska myndigheter tog ett ganska ovanligt steg för några timmar sedan, vilket bara understryker hur allvarlig situationen kring hemroutrar är just nu. Federala utredningsbyrån (FBI) har tillsammans med National Security Agency (NSA) avslöjat en långvarig attack mot äldre nätverksenheter, som påstås ha utförts av en rysk grupp med kopplingar till militär underrättelsetjänst. För att förhindra ytterligare skador har de till och med fått domstolstillstånd att fjärråterställa några av de attackerade routrarna.
Du kan vara intresserad av
Attackerna tillskrivs en grupp känd som APT28, som är kopplad till Rysslands militära underrättelsetjänst GRU. Angriparna ska ha komprometterat routrar i hem och små företag. miniåtminstone sedan 2024. Målet var att få tillgång till känsliga uppgifter, inloggningsuppgifter eller kommunikation, vilket FBI:s återställning av routrar skulle lösa. Denna åtgärd löser dock inte problemet permanent. Även om en återställning av enheten tillfälligt kan ta bort den skadliga koden, förblir routern sårbar om den inte längre tar emot säkerhetsuppdateringar.
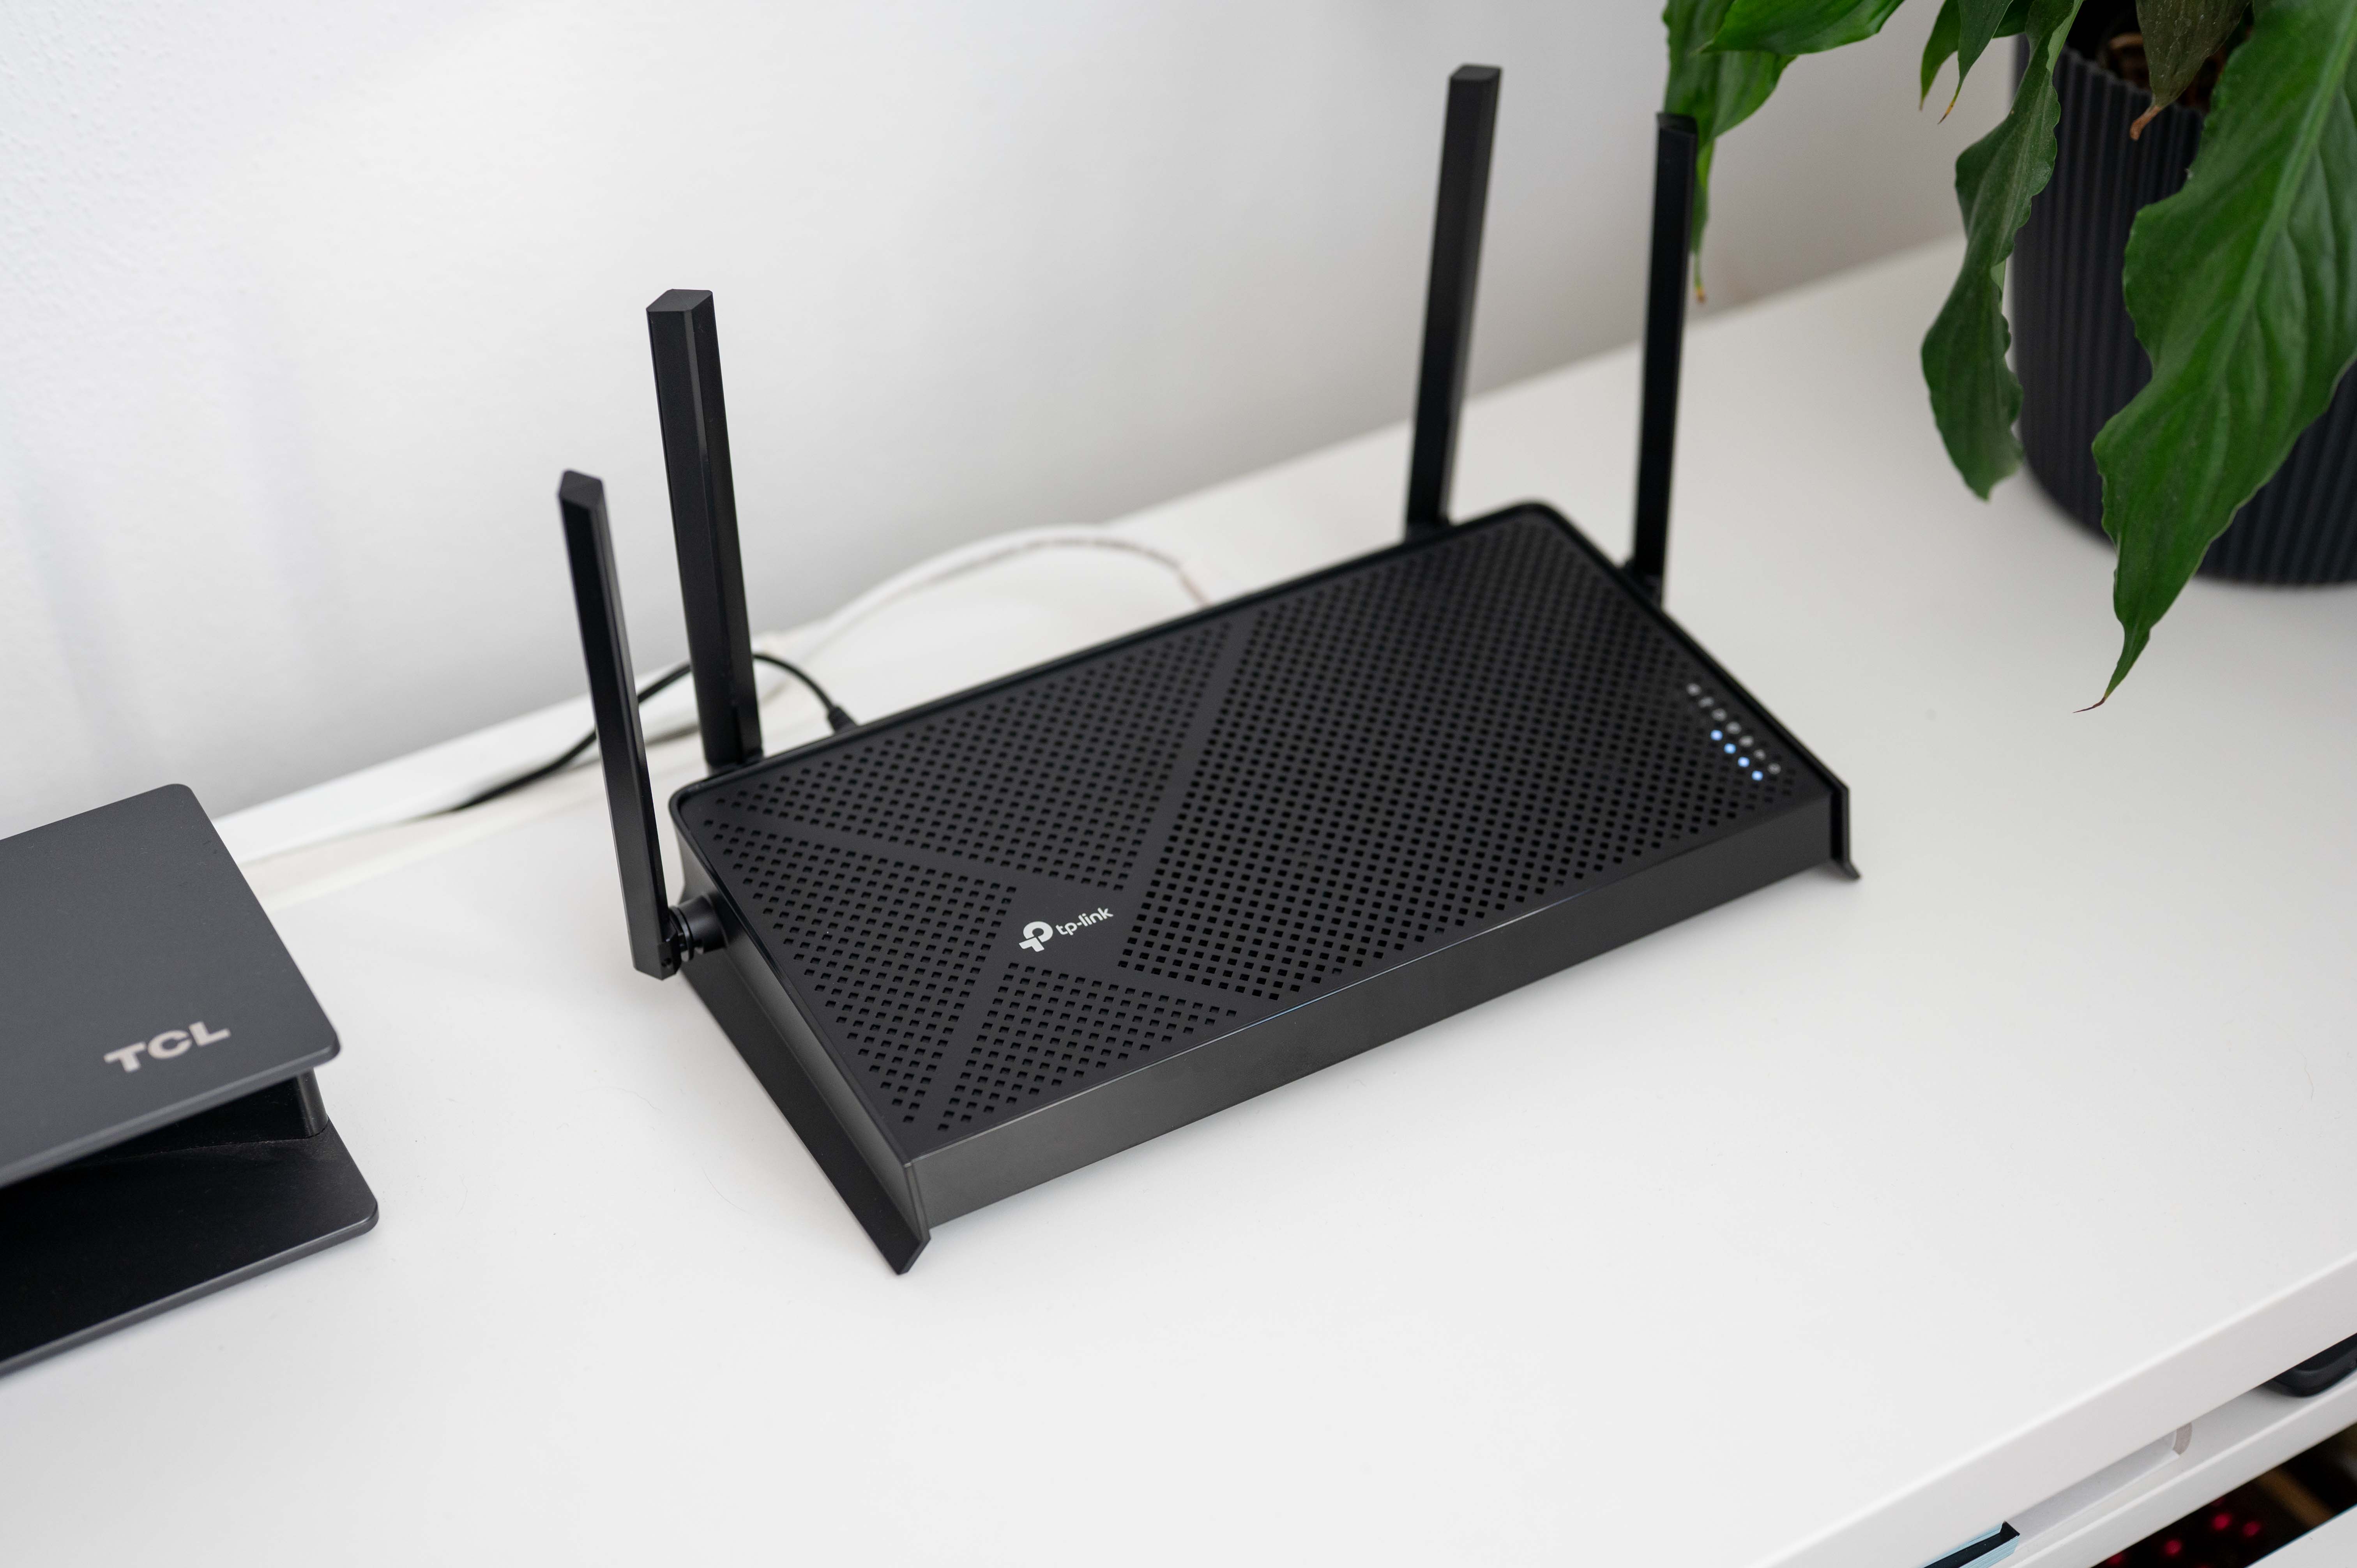
Den goda nyheten är att den genomsnittliga användaren sannolikt inte är bland de som är i riskzonen. Routrarna i fråga är ganska gamla, och den specifika modell som FBI varnar för släpptes 2007. Enligt Storbritanniens nationella cybersäkerhetscenter, som också hanterar hackerattacker, var det inte bara en enda hårdvara. Flera andra TP-Link-modeller var också måltavlor, inklusive:
- TP-Link TL-WR841N
- TP-Link LTE Wireless N-router MR6400
- TP-Link Wireless Dubbelbands Gigabit-router Archer C5
- TP-Link Wireless Dubbelbands Gigabit-router Archer C7
- TP-Link Wireless Dubbelbands Gigabit-router WDR3600
- TP-Link Wireless Dubbelbands Gigabit-router WDR4300
- TP-Link Wireless Dubbelbandsrouter WDR3500
- TP-Link Wireless Lite N-router WR740N
- TP-Link Wireless Lite N-router WR740N/WR741ND
- TP-Link Wireless Lite N-router WR749N
- TP-Link Wireless N 3G/4G-router MR3420
- TP-Link Wireless N-åtkomstpunkt WA801ND
- TP-Link Wireless N-åtkomstpunkt WA901ND
- TP-Link Wireless N Gigabit-router WR1043ND
- TP-Link Wireless N Gigabit-router WR1045ND
- TP-Link Wireless N-router WR840N
- TP-Link Wireless N-router WR841HP
- TP-Link Wireless N-router WR841N
- TP-Link Wireless N-router WR841N/WR841ND
- TP-Link Wireless N-router WR842N
- TP-Link Wireless N-router WR842ND
- TP-Link Wireless N-router WR845N
- TP-Link Wireless N-router WR941ND
- TP-Link Wireless N-router WR945N
Om du har en av routrarna som listas ovan hemma eller på jobbet är rådet från de amerikanska myndigheterna ganska tydligt i det här fallet. Enligt dem bör du byta ut din gamla router omedelbart. Dessutom är det klokt att kontrollera grunderna som automatiska firmwareuppdateringar, ändra standardlösenordet eller inaktivera fjärrhantering om du inte behöver det. Om du arbetar på distans rekommenderar FBI också att du använder ett VPN för att komma åt känsliga uppgifter.
Du kan vara intresserad av

Hela situationen visar bara att föråldrad utrustning kan vara ett mycket större problem än det verkar vid första anblicken. Tyvärr glöms routrar ofta bort, till skillnad från mobiltelefoner eller datorer. Samtidigt är de en viktig del av hela hemnätverket.




Det amerikanska kontoret borde dra åt helvete.