Säkerhetsforskaren Patrick Wardle har beskrivit hur macOS-användare kan utsättas för attacker genom dokumentkontroll och specialutformade URL-scheman. Attackerna kan manifestera sig i form av popup-fönster som ber användaren om tillåtelse att komma åt till synes säkra webbplatser.
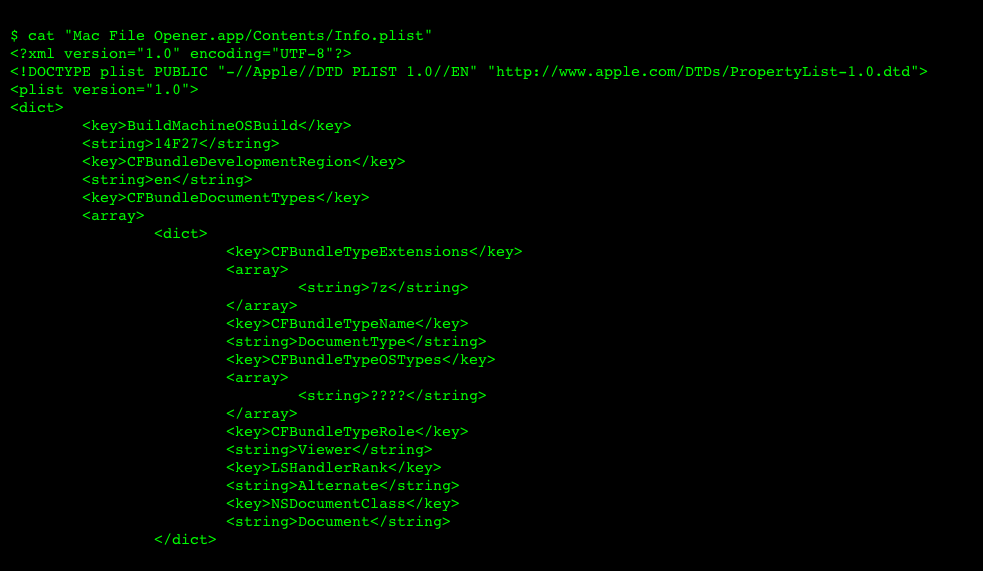
Wardle i hans blogginlägg förklarar hur en grupp angripare, som försöker rikta in sig på ett specifikt mål och få tillgång till dess nätverk och relaterad data, kan rikta in sig på macOS-användare på distans med hjälp av ovannämnda metoder. Om du till exempel klickar på ett PDF-dokument i macOS bearbetas det automatiskt av förhandsgranskningsprogrammet. Om du klickar på en länk till ett specifikt program i en webbläsare kommer du att Mac App Storedär du kan ladda ner programmet.
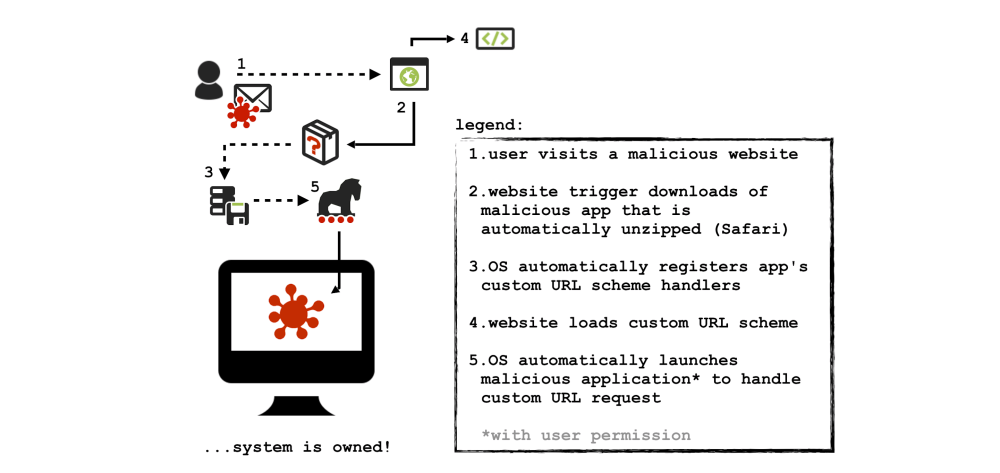
Hur kan dessa system användas för att fjärrattackera en macOS-dator? Allt börjar vanligtvis med ett omedvetet besök på en skadlig webbplats, varifrån ett arkiv i *.zip-format laddas ner automatiskt. Detta arkiv innehåller ett skadligt program. Om användaren använder en webbläsare Safari, packas arkivet upp automatiskt och motsvarande applikation installeras i filsystemet – tack vare nedladdningen via Safari användare kommer inte att se någon varning eller uppmaning att tillåta åtkomst.
Fotogalerie
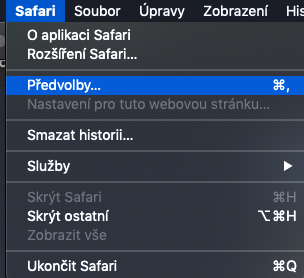
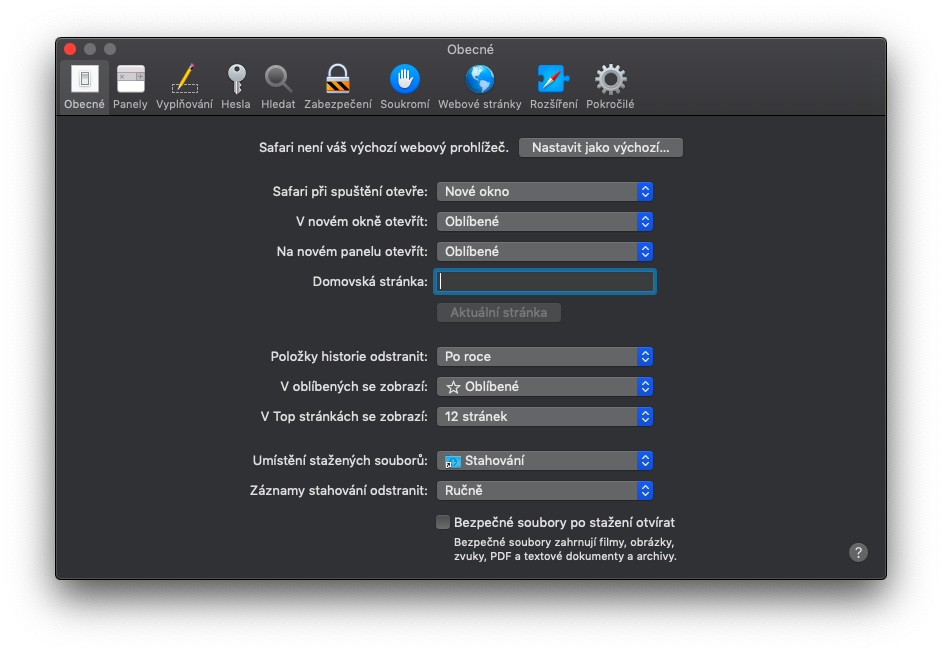
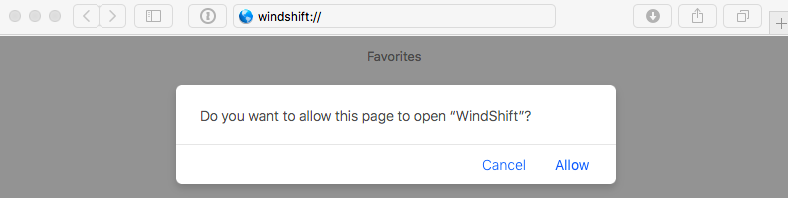
I sitt inlägg frågar Wardle bland annat varför nedladdning av en skadlig applikation kringgår programmets skyddsåtgärder. GateKeeper. Samtidigt är det dess eget ansvar att säkerställa att relevant skadlig programvara som används av Windshift APT-gruppen är signerad, och GateKeeper tillåter automatiskt signerade applikationer i systemet – detta är standardinställningen. Wardle medger också att detta inte nödvändigtvis är en säkerhetsbrist i ordets rätta bemärkelse – men han säger att användare definitivt bör överväga att inaktivera automatisk extrahering av nedladdade arkiv. Du kan göra detta medan webbläsaren är igång Safari klicka nu Safari -> Inställningar -> Allmänt och avmarkera alternativet "Öppna säkra filer automatiskt" (längst ner).