
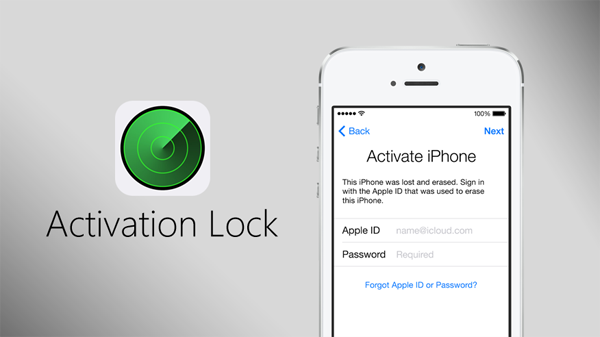
Forskare har upptäckt hur man kan kringgå säkerhetslåset iOS. De uppgav detta i sina rapporter som publicerades denna vecka. Enligt rapporter har de lyckats kringgå aktiveringslåset Applu på iPad och iPhone. Detta steg kommer att göra enheten helt osäker. Första rapporterna om potentiell sårbarhet iOS Enheterna dök upp i början av november, när en av säkerhetsexperterna försökte kringgå aktiveringslåset på en iPad som köpts på eBays auktionsserver.
Forskare har lyckats kringgå aktiveringslåset på iPad. I början av november varnade säkerhetsexperten Hemanth Joseph för sårbarheten hos vissa iOS enhet – han försökte kringgå aktiveringslåset på en iPad som han köpte på eBay. Joseph upptäckte en metod för att bryta säkerhetsprogramvaran genom att ange en extremt lång teckensträng i iPadens Wi-Fi-inställningar. Aktiveringslåset designades och implementerades med iOS 7 och var avsett att förhindra tjuvar och andra obehöriga användare från att komma åt stulna eller förlorade iOS anordning. Den aktiveras automatiskt genom att slå på funktionen "Sök". iPhone". När funktionen är aktiverad måste alla användare som vill försöka komma åt enheten stänga av funktionen "Hitta min". iPhone", radera enheten eller inaktivera den, måste de ange korrekta åtkomstuppgifter. ProDeaktiveringsprocessen är kopplad till att en kontroll utförsApple ID och lösenord på servrar Applu, vilket kräver en internetanslutning. Och det var vid denna tidpunkt som Joseph upptäckte ett kryphål.
Du kan vara intresserad av

När den låsta enheten slås på, iOS uppmanar användaren att ansluta till närmaste Wi-Fi-nätverk. Joseph lyckades skapa ett aktiveringslåsfel genom att välja alternativet "Annat nätverk" och ange en lång rad tecken i fälten "Namn", "Användarnamn" och "Lösenord". Dessa fält har inga begränsningar för antalet tecken.
Den efterföljande frysningen är helt nestÄven om aktiveringslåset var trasigt kunde Joseph hacka säkerhetsappen genom att helt enkelt stänga och öppna Smart Cover på iPaden och få åtkomst till startskärmen. Denna säkerhetsbrist skulle ha åtgärdats med lanseringen av iOS 10.1.1, SecurityWeek rapporterade att forskare vid Vulnerability Labs kunde få tillgång till enheten genom att använda skärmrotation och Night Shift-läge. Du kan se detaljerna om hela evenemanget i följande video.
Vare sig också om detta fel Apple vet, det är ännu inte känt, liksom om denna säkerhetslucka kommer att fyllas i iOS 10.2.
källa: AppleInsider.com






O2 blockerades igen imessage på nya telefoner. Jag och min fru har två nya sjuor och plötsligt imessage väntar på aktivering. Detta är uppenbarligen ett utbrett problem, men jag förstår att det är en artikel nestherregud...
Av min erfarenhet är det inte bara O2, jag har T-Mobile och iMessage De gör exakt samma sak mot mig, jag försökte kontakta supporten, jag var i iStyle och ingenting hjälpte.
Jag har exakt samma problem. Jag har inte hittat någon lösning än. Igår fick jag ingenting, de slutade fungera iMessage knuten till ett nummer. Jag har provat instruktionerna som finns på olika diskussionsforum, men hittills utan resultat.