Стручњаци за безбедност открили су софистицирану кампању севернокорејских хакера који су користили нови... злонамерни софтвер за macOS напада Web3 и компаније за криптовалуте. Напад, означен као НимДоор, комбинује друштвени инжењеринг, превару AppleСкрипт датотеке и бинарни кодови написани у мање уобичајеном програмском језику Nim.
Како напад функционише
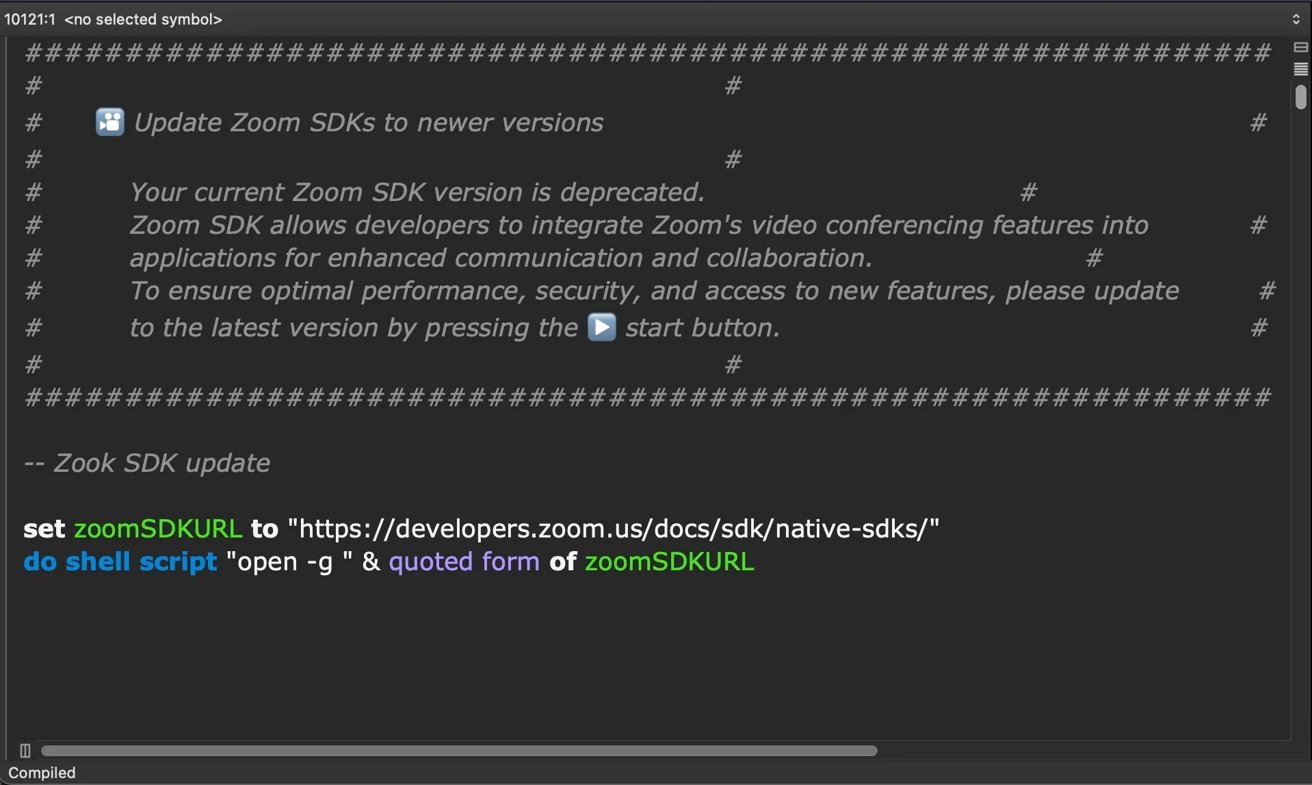
Нападачи се прво представљају као поуздани контакти на Телеграм и намаме жртву да закаже састанак путем ЦалендлиЗатим шаљу фишинг имејл са линком до лажног ажурирања. Зум СДКОва датотека је заправо AppleСкрипта са 10 празних редова, који су дизајнирани да збуне антивирусе. Једном покренут, преузима додатне злонамерне датотеке са сервера маскираних као званични домени веб странице Zoom.
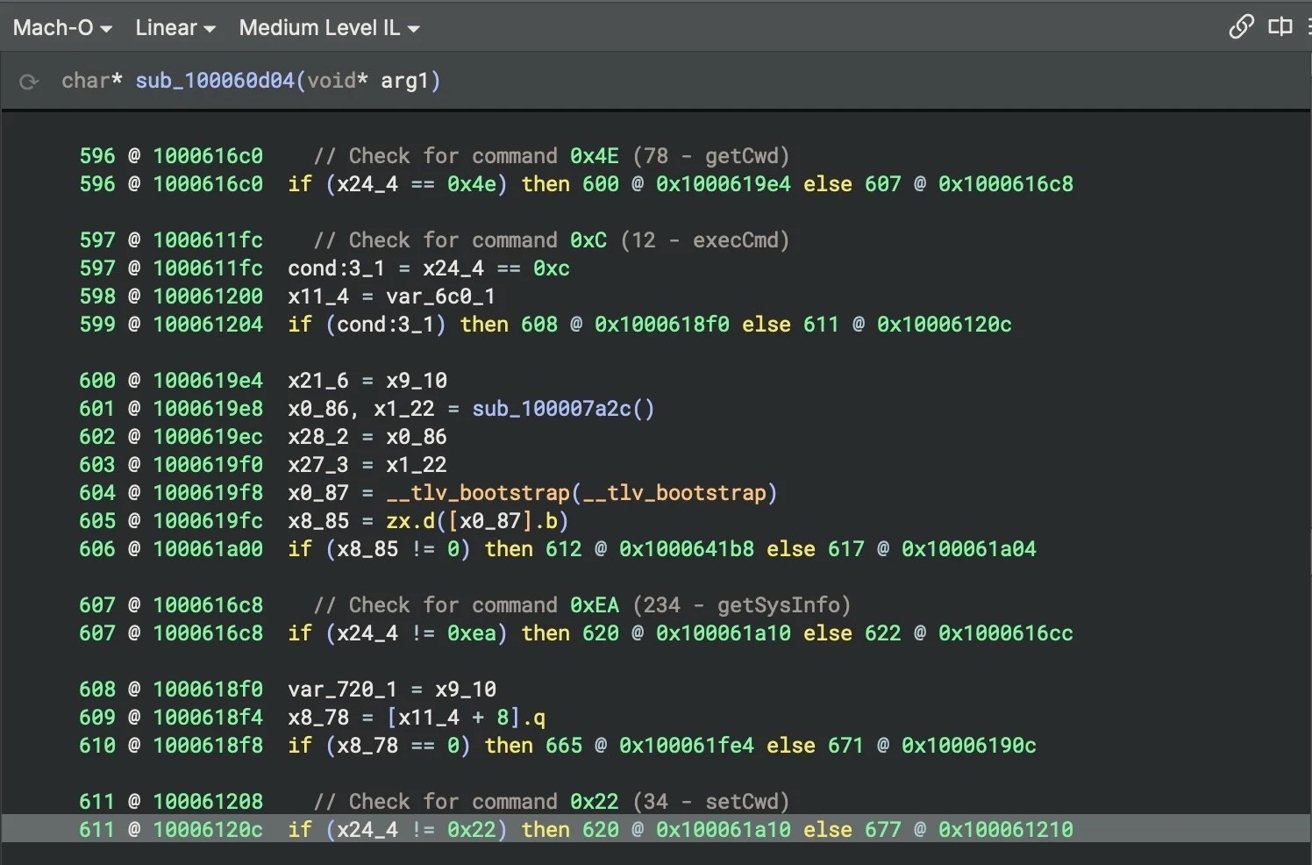
На компромитованом Mac рачунару, распакован је пар кодова – један написан у C++, а други у Nim-у. Заједно, ови фајлови пружају стални приступ и краду осетљиве податке. Злонамерни софтвер користи необичне технике на macOS-у, као што су убризгавање процеса са посебним привилегијама и шифровану комуникацију путем WebSockets-а (wss). Ако корисник покуша да уништи злонамерни софтвер или поново покрене рачунар, рачунарonenty ће се аутоматски поново инсталирати.
Крађа података и механизми преживљавања
Злонамерни софтвер покреће Bash скрипте које систематски прикупљају историју прегледача, пријаве на Keychain и податке апликације Telegram. Циља прегледаче као што су Chrome, Фајерфокс, Арк, Брејв или EdgeТакође чува шифроване базе података Телеграма за могуће офлајн крековање.
Pro преживљавање на систему искоришћава процесе покретања и збуњујућа имена – на пример, инсталира датотеке под називом Гугл ДОО, где је мало слово „Л“ замењено великим словом „и“ како би датотека изгледала легитимно. Још једна компарацијаoneнта са именом CoreKitAgent Прати сигнале у систему и аутоматски наставља рад злонамерног софтвера ако се он прекине. Поред тога, злонамерни софтвер користи тзв. асинхрони сан (нпр. 10 минута) да би се заобишли безбедносни системи и провере безбедности.
Према подацима веб-сајта СентинелOne Употреба Нима представља значајан помак у хакерским алатима. Ним отежава статичку анализу јер комбинује код током компајлирања са инструкцијама током извршавања.
Како се заштитити од напада
Ако примате непожељне позиве за ажурирања, никада их не покрећите – чак и ако изгледају легитимно. Пажљиво проверите URL-ове и потврдите аутентичност са неким другим. Редовно ажурирајте macOS и све апликације и користите поуздан безбедносни софтвер који детектује сумњиво понашање, убризгавање процеса или непознате скрипте за покретање.
Редовно проверавајте листу ставки за покретање и омогућите је двофакторска аутентификација, тако да miniМинимизовали су ризик од компромитовања налога.