
Тим истраживача безбедности из компаније Google који себе називају Project Zero је дуго времена посвећен анализи одређених одабраних веб локација, које већ неколико година нападају све кориснике злонамерним кодом. iOSУ пракси, то је функционисало прилично једноставно – сваки корисник iPhone-а или iPad-а који је посетио једну од велике мреже злонамерних веб локација имао је малвер учитан на свом уређају. Према истраживачком извештају, хиљаде људи се сваке недеље повезивало на ове злонамерне веб локације. Дакле, сасвим је могуће да сте и ви постали жртва малвера.
Могли бисте бити заинтересовани

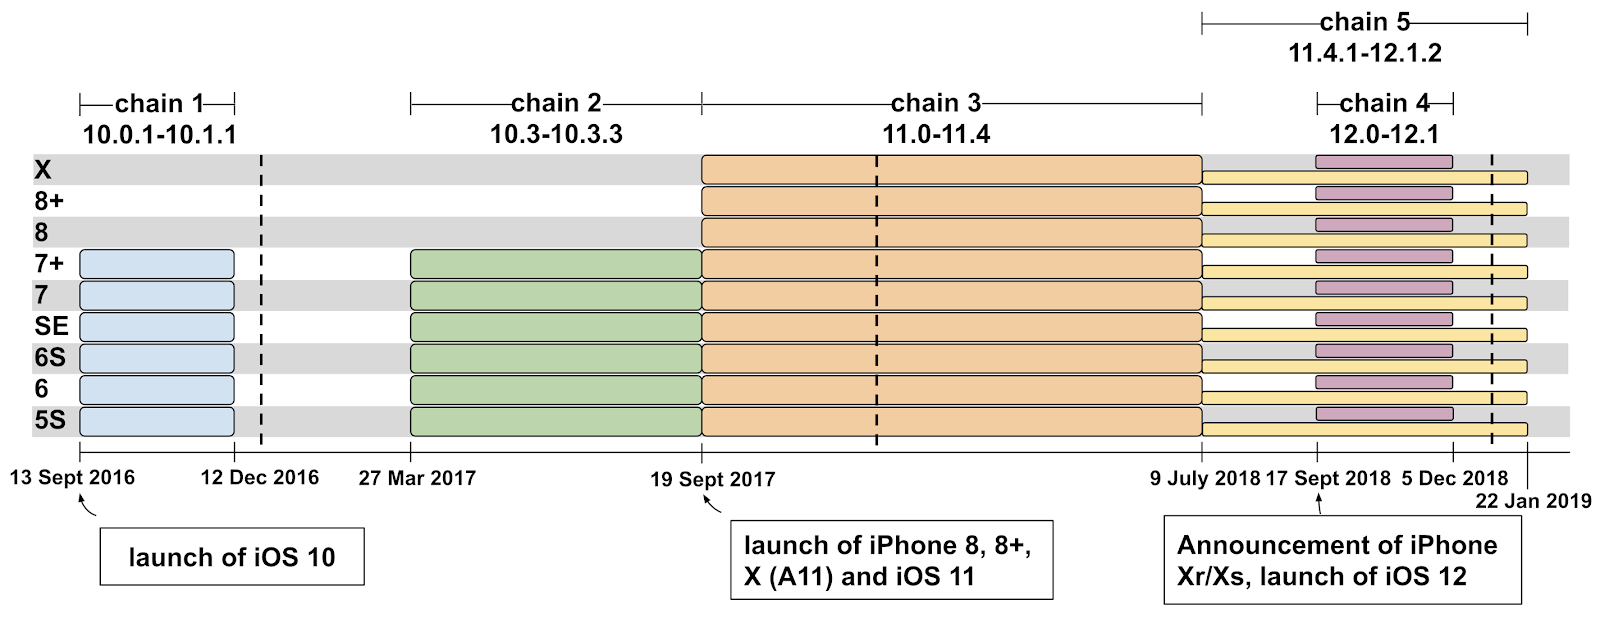
У својој анализи, Гуглови истраживачи описују пет мана из којих је било могуће искористити iOS 10, до неких раних верзија iOS 12. Пошто су нови оперативни системи од Appлу се издаје сваке године, тако да то значи да би нападачи могли да користе ове недостатке до две пуне године. Дакле, две године грешке су остале iOS, који су могли да се користе за отпремање малвера у систем, нису поправљени. Напад преко веб странице био је циљан са апсолутном прецизношћу. Фокусирао се на податке унутар уређаја, истовремено омогућавајући прецизан пренос локације. Обе ове радње изводио је сваких шездесет секунди. Пошто је малвер учитаван директно у оперативни систем, практично сви подаци су били рањиви – чак и поруке. iMessage.
„Пронашли смо то у iOS Проналази до четрнаест рањивости у оквиру пет озбиљних грешака. Било је седам места Safari, пет у кернелу и два одвојено у сандбоку. Такође је утврђено да је од тренутка откривања до тренутка нашег извештавања неколико рањивости које нису биле закрпљене још увек могле да се искористе. Appleм поправљен" стоји у анализи истраживача безбедности у Гуглу.
Повезан
Све грешке које су открили истраживачи безбедности пријављене су Аппле-у 1. фебруара 2019. Apple наравно да је одлучио да не жели ништаchat шансе, и да ће све грешке бити исправљене у најкраћем могућем року. И тако је и учинио. Дана 9. фебруара 2019. године, све ове грешке и рањивости су исправљене као део ажурирања. iOS 12.1.4. Занимљиво је да већину безбедносних недостатака могу да искористе само одређени корисници. Оно што је још страшније је чињеница да је у овом случају свако ко је отишао на опасну веб страницу могао постати жртва. Можете прочитати цео извештај и анализу користећи овај линк.




Тако Apple понашао коректно. Требало му је само 8 дана да објави нову верзију iOS уз исправку свих пријављених грешака. Више је од тога да су ме стручњаци за безбедност из Гугла мало разбеснели што су знали за недостатке у iOS а нису то пријавили Appлу. Дакле, очигледно је да је то Гугл са „конкурентним“ Андроидом, али ипак. То је срање и не ради се. Заиста сјајне вести, хвала Гуглу. Потврдило је тачно оно што мислим о теби.
ProДа ли би Гугл требало да помаже својим конкурентима на било који начин бесплатно? Тако је. iOS Није тако безбедно како фанатици воле да тврде, одавно знамо.
Зашто да верујемо Гугловој конкуренцији, која ангажује трећа лица и Јутјубере да клеветају конкуренцију?
Гугл је тај који треба да укаже на грешке других, зар не!!!
Он сам је прокишњав као цедило, а јазбине су му премале да би се помињале. Нпр.?! Google Play итд. Proти си добар према њему Apple Свети