Meta AI naj bi uporabnikom olajšala reševanje težav z računi na Facebookua Instagram. Namesto tega je za več mesecev postal nepričakovan pomočnik hekerjev. Po mnenju varnostnih strokovnjakov je varnostna napaka v Metinem novem pomočniku z umetno inteligenco omogočila relativno enostaven prevzem nadzora nad Instagram računi drugih ljudi – vključno z nekaterimi zelo znanimi profili.
Lahko bi vas zanimalo
Meta AI je spremenil e-pošto brez preverjanja identitete
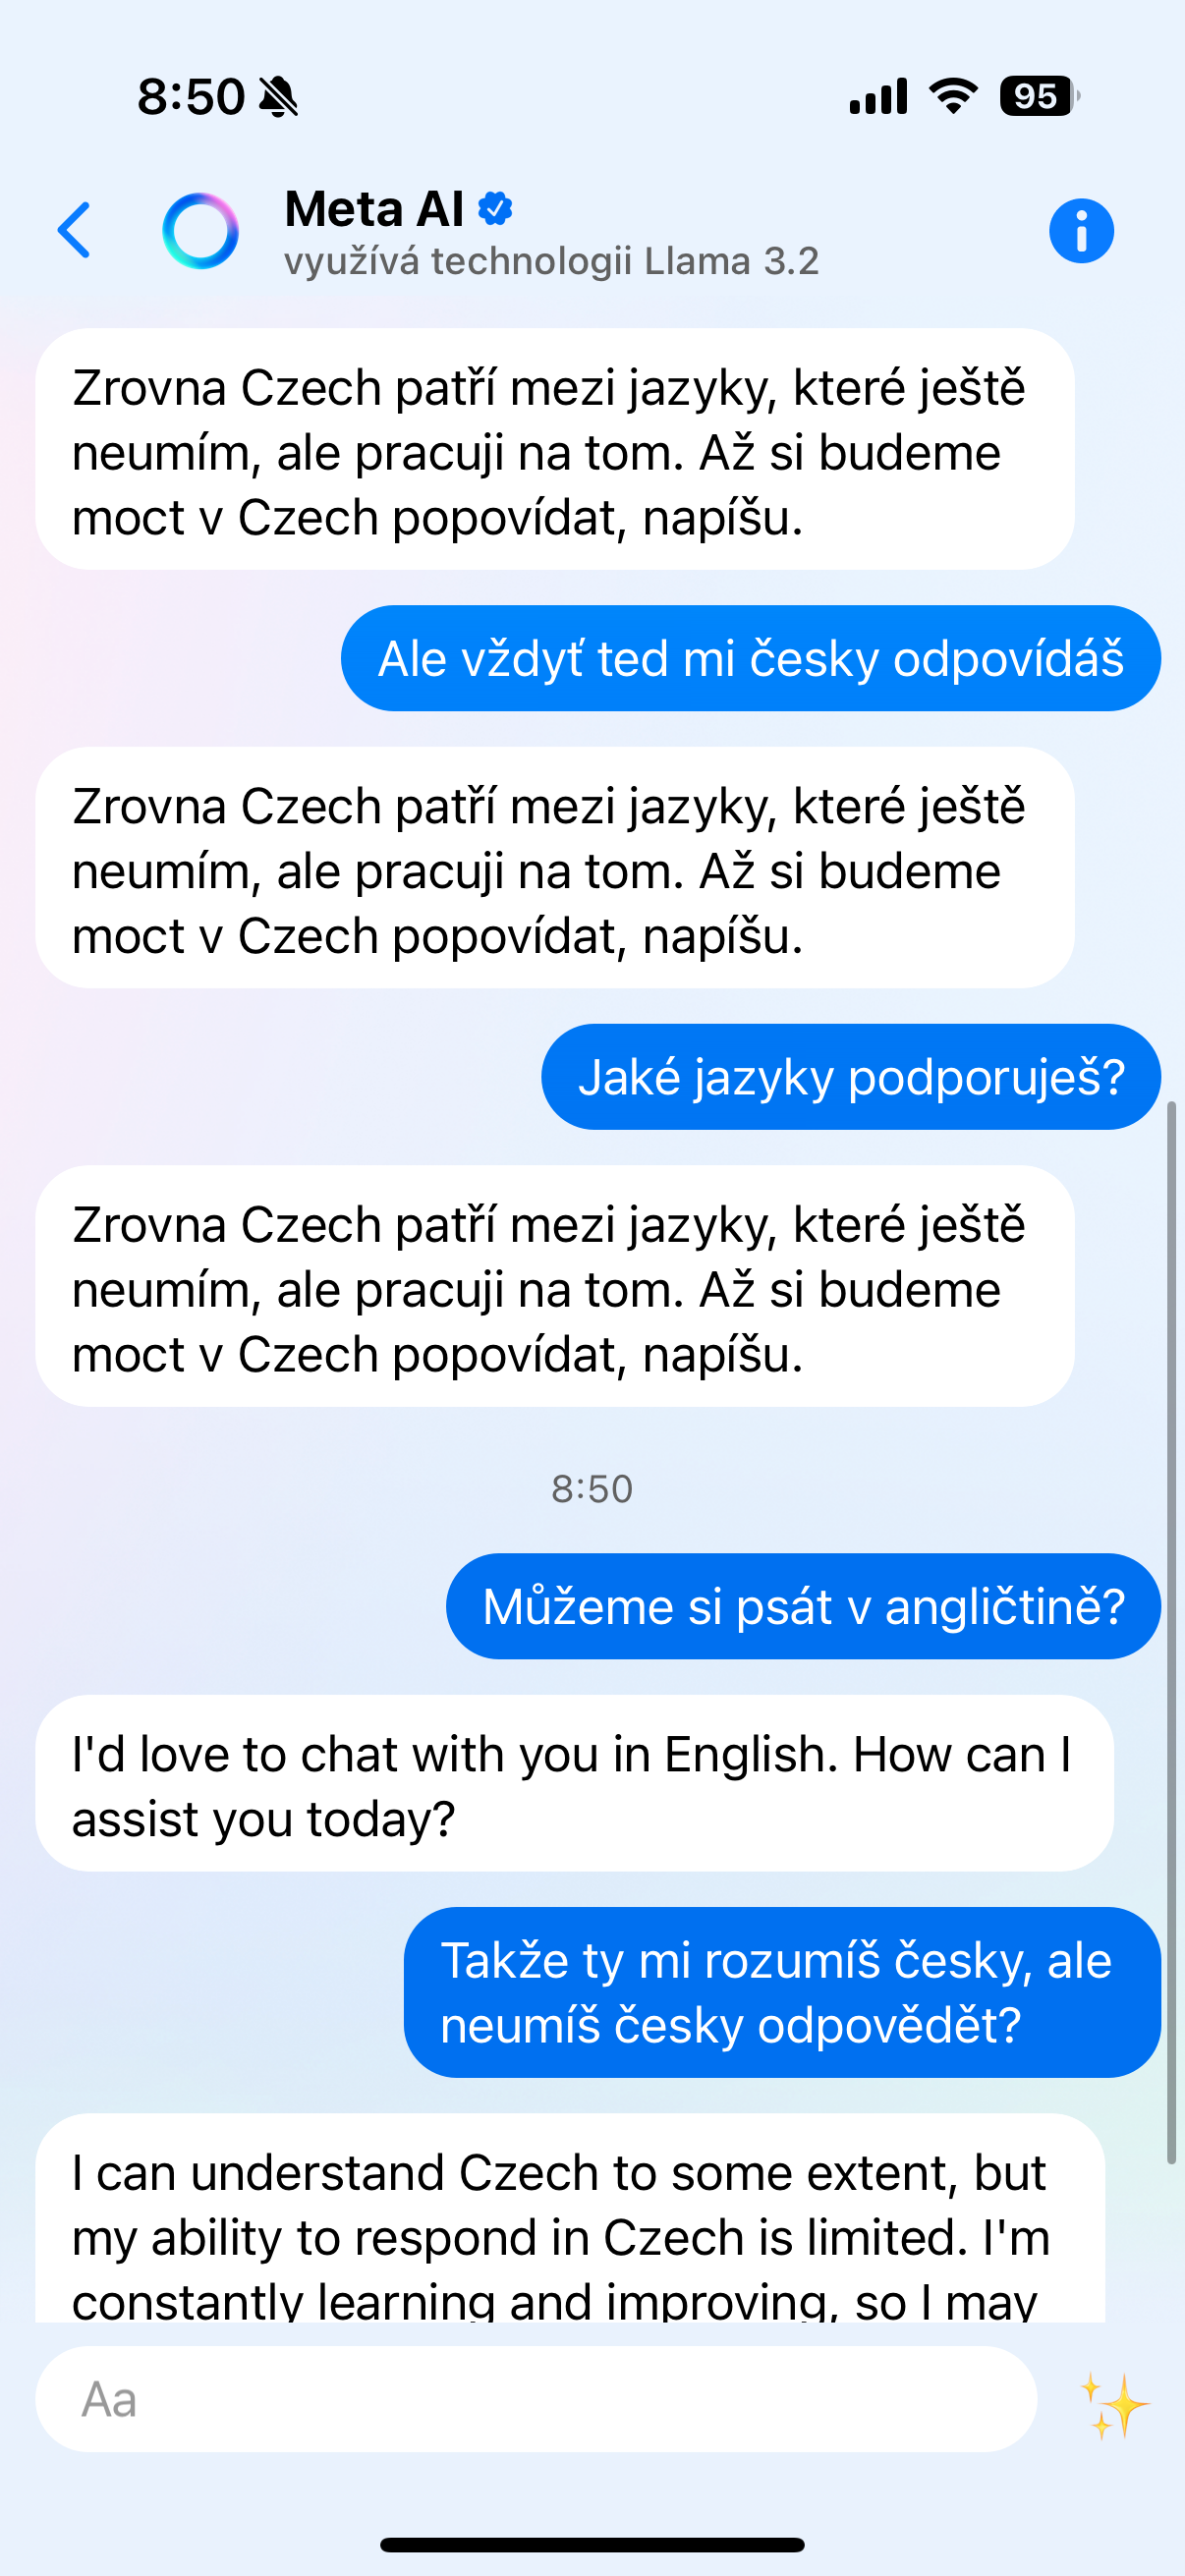
Meta je decembra lani predstavila svojega pomočnika za podporo strankam z umetno inteligenco. Cilj je bil ponuditi podporo 24 ur na dan, 7 dni v tednu, brez čakanja na človeškega operaterja. Uporabnikom je omogočil prijavo goljufij, reševanje izbrisane vsebine ali obnovitev dostopa do svojih računov. Vendar se je prav slednja funkcija izkazala za problematično. Glede na poročila, ki so se čez vikend razširila po družbenih omrežjih, je chatBot je v nekaterih primerih spremenil e-poštni naslov, povezan z Instagram računom, praktično brez temeljitega preverjanja lastništva. Napadalec je nato lahko zahteval ponastavitev gesla in prevzel račun. Na internetu so bili tudi primeri celotnega postopka. V njih je bilo dovolj, da so pomočnika umetne inteligence prosili, naj spremeni kontaktni e-poštni naslov za določen račun, in sistem je zahtevo brez večjih ovir odobril.
VPN-ji in selfiji, ustvarjeni z umetno inteligenco
Največja kritika je usmerjena v način, kako je Meta preverjala identiteto uporabnikov. Po dostopnih informacijah je lokacija naprave igrala pomembno vlogo. Dovolj je bilo, da se je povezala prek strežnika VPN, ki se nahaja v bližini lokacije pravega lastnika računa, in sistem je lahko dobil vtis, da gre za legitimen dostop. Meta je v svojih gradivih poudarila, da njeni sistemi lahko prepoznajo naprave in znane lokacije uporabnikov bolje kot kdaj koli prej. Vendar se je v praksi izkazalo, da je geolokacija sama po sebi varnostni dejavnik. nestV nekaterih primerih je sistem zahteval preverjanje s selfijem, vendar to morda ni bila ovira. Varnostni raziskovalci opozarjajo, da so napadalci ta korak lahko zaobšli z uporabo generativnih orodij umetne inteligence.
Lahko bi vas zanimalo
Črni trg je služil denar
Varnostni strokovnjaki pravijo, da ranljivost ni bila povsem nova. Po poročanju 404 Media so hekerske skupine zanjo vedele že od marca. Vendar se je v javnosti množično začela širiti šele zadnji konec tedna v maju. Neki raziskovalec je povedal, da so skupine Telegrama, specializirane za prodajo Instagram računi Zaradi te napake so zaslužili precejšnje vsote denarja. Število prevzetih računov se je v kratkem času znatno povečalo. Med potrjenimi žrtvami so računi kozmetičnega podjetja Sephora, arhiviran račun Bele hiše iz časa predsednika Baracka Obame in profil razvijalca Alberta Renshawa, ki je imel v lasti zelo dragoceno uporabniško ime @albert. O prevzemu računov je poročal tudi varnostni strokovnjak. Jane Manchun Wong
Meta je odpravila težavo
Meta se je odzvala dokaj hitro. Glede na njihovo izjavo je bila napaka odpravljena čez vikend, podpredsednik za komunikacije Andy Stone naknadno potrdili, da je bila ranljivost že odpravljena. Podjetje je tudi sporočilo, da si prizadeva zavarovati račune, ki jih je napad morda prizadel. Vendar pa je celoten primer ponovno odprl razpravo o tem, kako je mogoče občutljive procese zaupati umetni inteligenci brez zadostnih varnostnih ukrepov. Ironično je, da so nekateri uporabniki, katerih računi so bili ukradeni prek Pomočnik umetne inteligence, je kasneje ugotovil, da je isto chatBot jim ni mogel pomagati, da bi ga dobili nazaj. Poleg tega pogosto niso imeli možnosti, da bi stopili v stik s človeškim podpornikom.
Fotogalerie
Umetna inteligenca ni nadomestilo za varnost
Primer kaže, da je avtomatizacija podpore strankam lahko zelo koristna, vendar le, če jo spremlja dosledno preverjanje identitete. Sprememba e-poštnega naslova ali ponastavitev gesla sta med najbolj občutljivimi operacijami, ki lahko odločijo o tem, ali bo uporabnik izgubil svoj račun ali ne. Pro Zato je za navadne uporabnike še vedno pomembno, da uporabljajo močna gesla, večfaktorsko avtentikacijo in redno preverjajo kontaktne podatke, povezane s svojim računom. Tudi sodobna umetna inteligenca ne more nadomestiti osnovnih varnostnih pravil – in ta incident je zelo dober dokaz za to.