
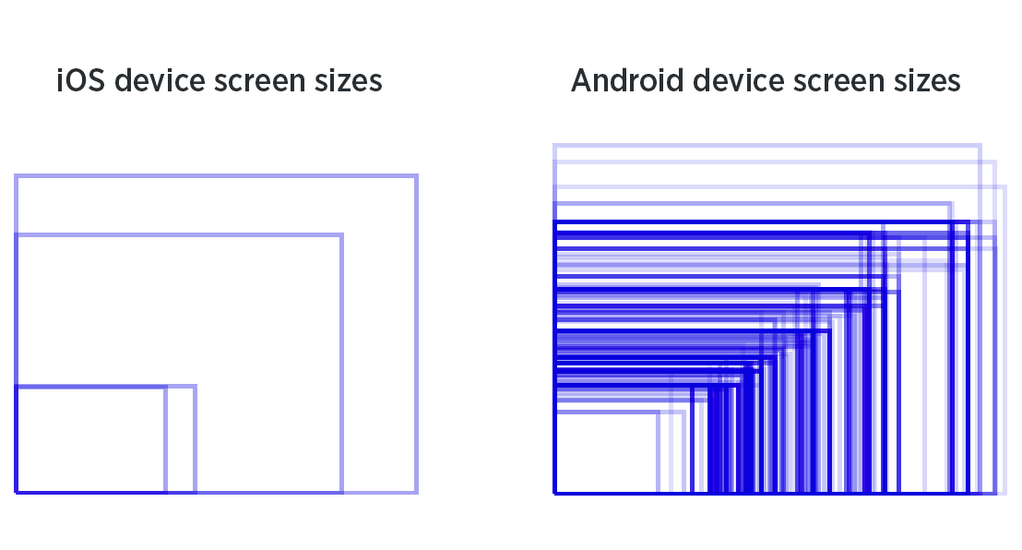
Desenvolvido pelo Google, o sistema operacional Android é um dos sistemas operacionais móveis mais utilizados no mundo. Embora o Android ofereça amplas opções de personalização e suporte a diversos aplicativos, ele não está isento de bugs graves (talvez por isso mesmo) que afetaram usuários em todo o mundo. ProOutro problema era que as correções eram lançadas apenas com uma determinada versão do Android, por exemplo. No entanto, levou um tempo até que todos os fabricantes as implementassem em seus dispositivos. Aqui está uma visão geral dos oito bugs mais graves que apareceram no Android.
1. Bug Stagefright (2015)
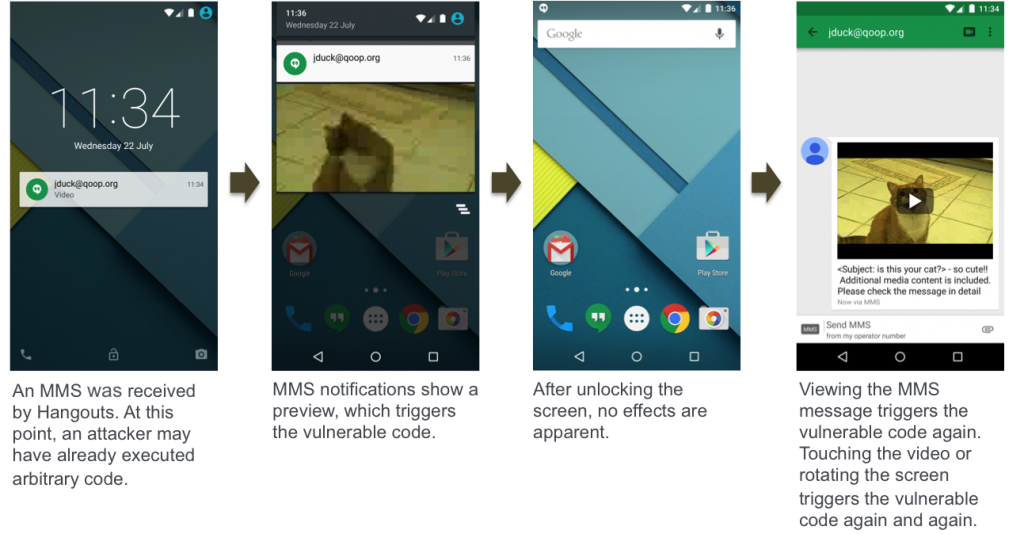
Uma das vulnerabilidades de segurança mais graves da história do Android, o Stagefright, foi descoberta em 2015. A falha afetava o framework multimídia Stagefright e permitia que invasores assumissem o controle de um dispositivo simplesmente enviando uma mensagem MMS maliciosa. ProA falha permitia que invasores executassem código remotamente sem que os usuários precisassem abrir a mensagem. O Google lançou correções, mas muitos dispositivos permaneceram desprotegidos devido à fragmentação do Android e aos atrasos nas atualizações por parte dos fabricantes.
2. Chave mestra do Android (2013)
Em 2013, foi descoberta uma grave falha de segurança chamada Android Master Key, que permitia que invasores alterassem o conteúdo de aplicativos sem modificar suas assinaturas digitais. Essa falha permitia que qualquer aplicativo fosse modificado para parecer confiável, mesmo contendo código malicioso. Como o Android verifica os aplicativos apenas com base em suas assinaturas, os usuários podiam instalar aplicativos infectados diretamente do sistema. Google Play ou outras fontes.
Você pode estar interessado
3. Certificado-Gate (2015)
Em 2015, foi descoberta uma falha chamada Certifi-Gate que permitia que invasores explorassem aplicativos pré-instalados com permissões privilegiadas e controlassem dispositivos remotamente. Os invasores podiam obter acesso a dados confidenciais ou às câmeras do dispositivo sem o conhecimento do usuário. A correção dessa falha foi complicada pelo fato de se tratar de um problema em aplicativos pré-instalados pelos fabricantes de celulares.
4. Blueborne (2017)
A falha Blueborne foi descoberta em 2017 e permitiu que invasores atacassem dispositivos via Bluetooth sem a necessidade de pareamento. Os invasores podem assumir o controle do dispositivo e obter acesso a dados confidenciais. Blueborne influenciou não apenas o Android, mas também outros sistemas operacionais, como Windows ou iOS. O Google lançou patches de segurança, mas o problema novamente estava na velocidade de implantação por fabricantes individuais.
5. Ataque Wi-Fi KRACK (2017)
O bug KRACK (Key Reinstallation Attack) afetou a criptografia WPA2, um protocolo usado para proteger redes Wi-Fi. Os invasores poderiam explorar essa falha para descriptografar as transmissões entre um dispositivo e um roteador Wi-Fi. Isso significava que eles poderiam monitorar comunicações, interceptar dados ou inserir códigos maliciosos nas transmissões. O KRACK afetou não apenas o Android, mas todos os dispositivos conectados a redes Wi-Fi. O Google lançou um patch de segurança, mas a fragmentação do Android deixou muitos dispositivos vulneráveis por muito tempo.
Você pode estar interessado
6. Vulnerabilidade do WebView (2014)
Em 2014, foi descoberta uma grave vulnerabilidade no computador.oneWebView, que permitia que aplicativos de terceiros executassem conteúdo da web. O WebView continha uma falha que permitia que invasores executassem código malicioso ao visitar um site "infectado" ou abrir um aplicativo malicioso. O Google interrompeu o suporte a atualizações do WebView em versões mais antigas do Android, o que deixou dispositivos com Android 4.3 Jelly Bean e versões anteriores desprotegidos.
7. ID falsa (2014)
A falha conhecida como Fake ID foi descoberta em 2014 e permitiu que invasores se passassem por aplicativos confiáveis, como Google Wallet, contornando o mecanismo de verificação de certificados do Android. Invasores conseguiam acessar dados confidenciais sem o conhecimento do usuário. O Google respondeu rapidamente à falha e lançou um patch de segurança, mas devido à fragmentação da plataforma, nem todos os smartphones foram atualizados a tempo.
8. QuadRooter (2016)
QuadRooter foi uma série de quatro vulnerabilidades em processadores Qualcomm que afetaram mais de 900 milhões de dispositivos Android. As falhas permitiram que os invasores obtivessem controle total do dispositivo sem que os usuários precisassem instalar software malicioso intencionalmente. O problema afetou principalmente dispositivos topo de linha que usam chips Qualcomm. Google e Qualcomm lançaram patches, mas como sempre demoraram mais para os fabricantes distribuí-los em seus dispositivos.
Você pode estar interessado






Artigo interessante e agradável, realmente obrigado.
É lindo ver como os erros em cada tipo individual de sistema têm sua natureza específica, denominadores comuns e natureza semelhante.
Aqui eu realmente sinto que comparado a iOSÉ uma liga completamente diferente.