
Como criar uma senha forte - isso deve ser de interesse primordial para quase todos os usuários da Internet e das tecnologias modernas. Na maioria dos casos, a senha é a porta de entrada entre o hacker e seus dados pessoais ou outras informações confidenciais. E justamente por isso é necessário que a senha seja o mais complexa e inquebrável possível. Porém, muitos usuários não sabem como criar uma senha tão forte, então juntos neste artigo veremos 7 dicas que irão ajudá-lo a criar tal senha.
Você pode estar interessado
Caracteres usados
A base absoluta de uma senha forte é que você use uma variedade de caracteres nela. Você deve ter sido avisado em algum momento durante a criação de que a senha deve conter uma letra maiúscula e minúscula, um número, etc. Para que a senha seja realmente segura, você não deve apenas combinar letras maiúsculas e minúsculas com um número , mas também caracteres especiais. Quanto mais diversificada for a senha, mais tempo levará para quebrá-la. Por exemplo, enquanto para uma senha apenas com letras minúsculas os hackers trabalham com apenas 46 caracteres, se você combinar todos os tipos de caracteres possíveis, seu número é muitas vezes maior e a possibilidade de quebrá-la diminui rapidamente.
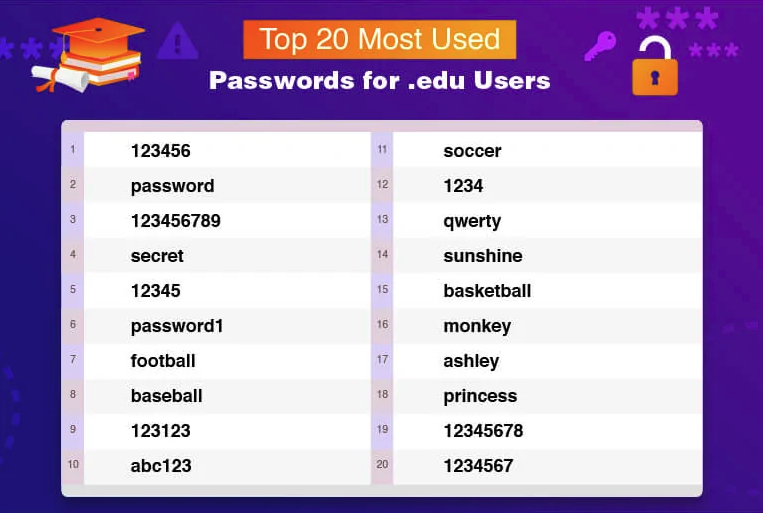
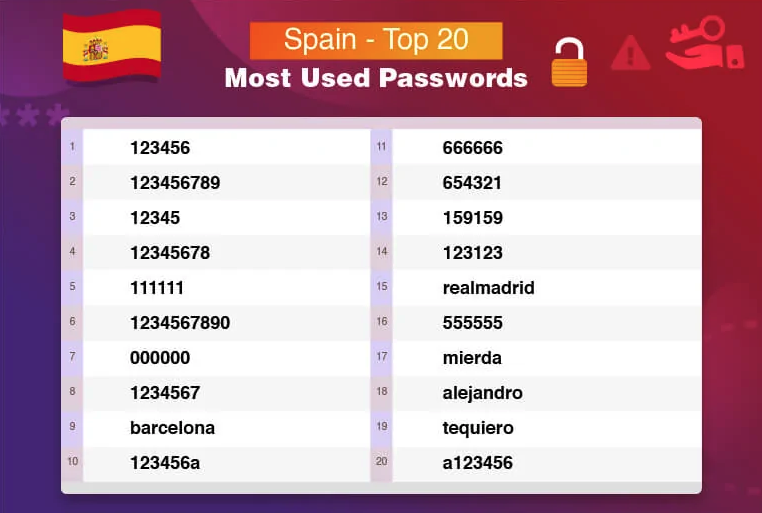
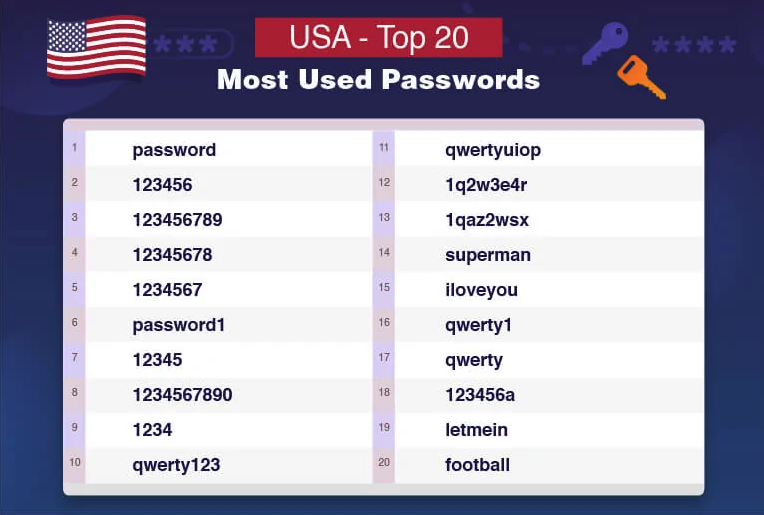
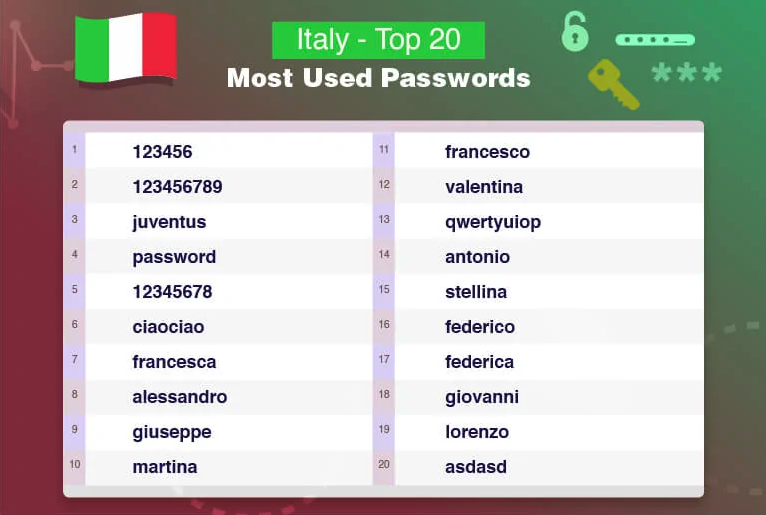
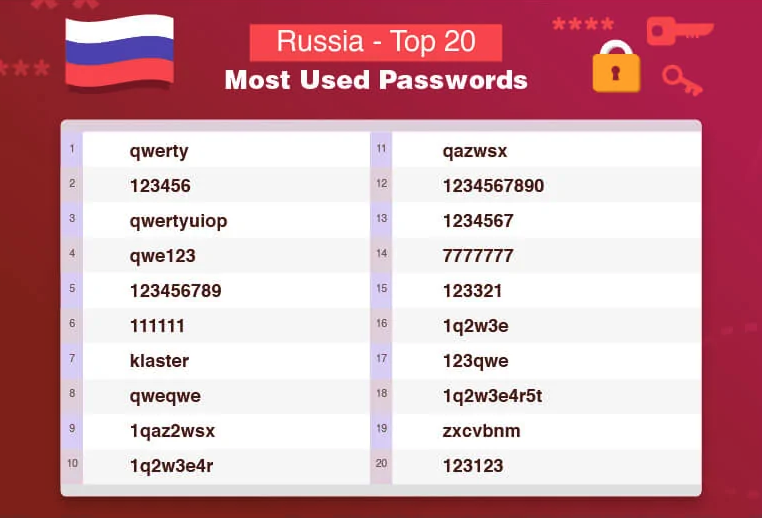
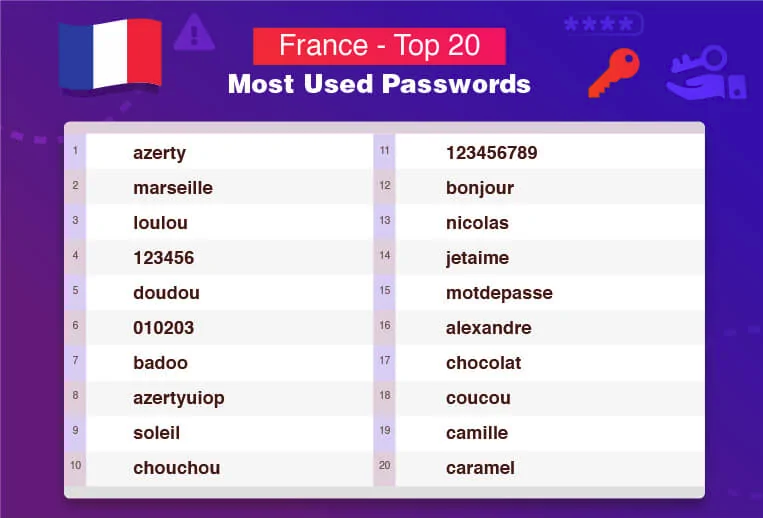
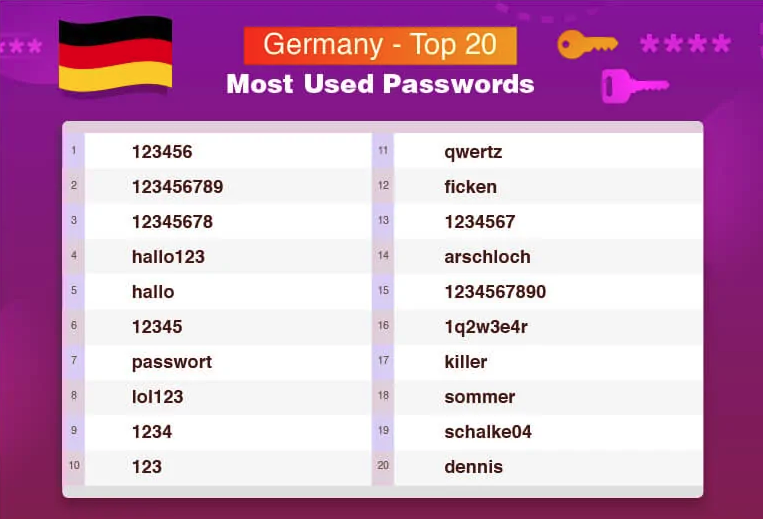
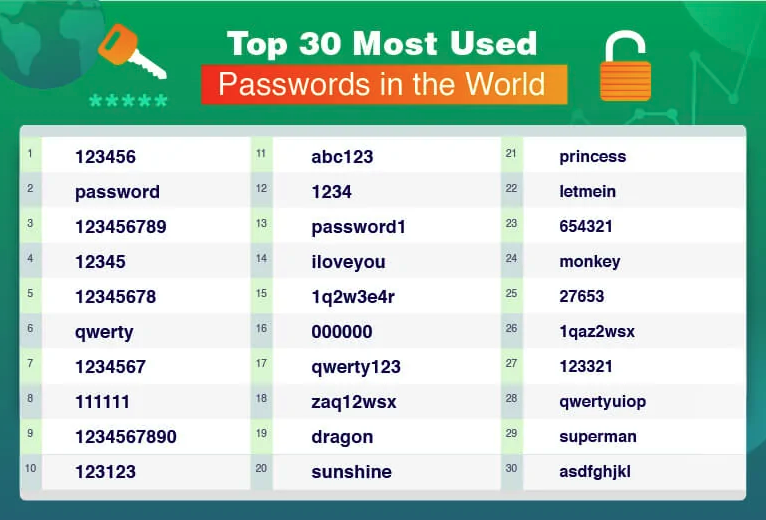
Estas são as senhas mais usadas no mundo
Comprimento suficiente
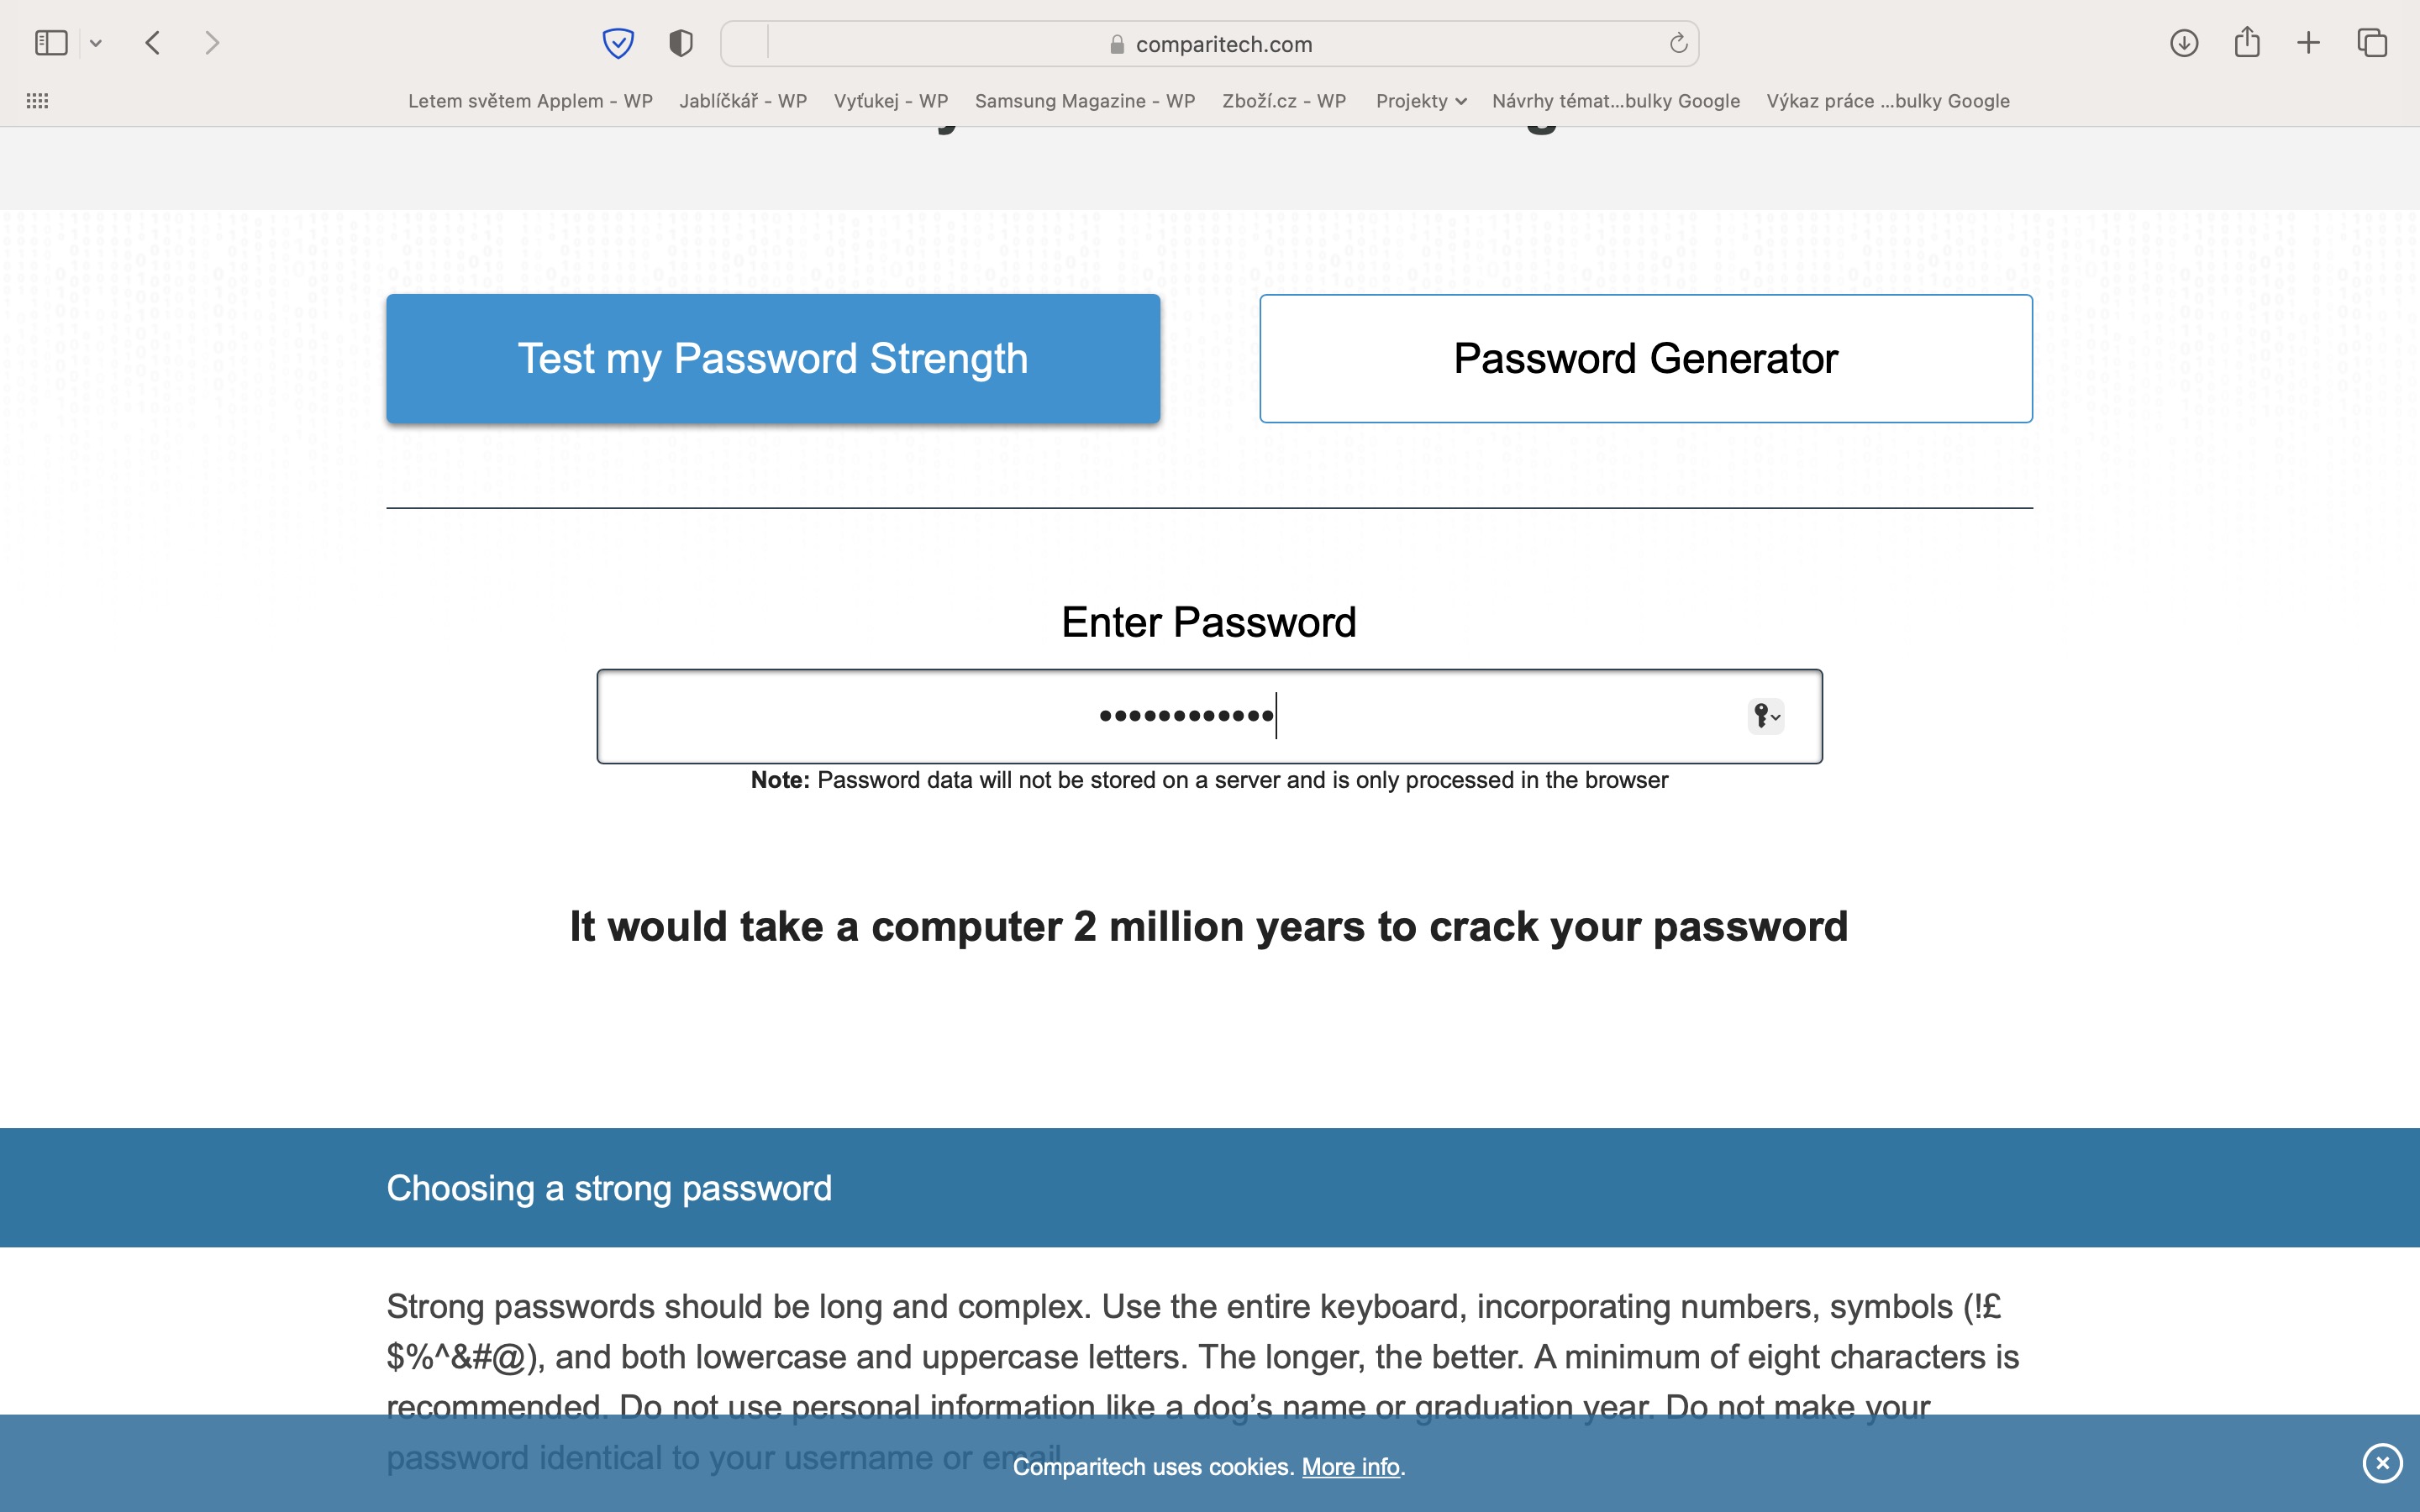
Além do fato de que uma senha forte deve conter letras maiúsculas e minúsculas, números e caracteres especiais, ela também deve ser longa o suficiente. Nesse caso, quanto maior a senha, mais tempo levará para quebrá-la. MiniO comprimento mínimo de uma senha forte é de aproximadamente 12 caracteres. No entanto, se você quiser ficar ainda mais seguro, use uma senha ainda mais longa. Só por diversão, se você usasse uma senha de 8 caracteres, com letras maiúsculas e minúsculas, números e caracteres especiais, levaria cerca de 2 horas para ser descoberta. Uma senha com os mesmos parâmetros e 12 caracteres já leva 2 milhões de anos para ser quebrada, então cada caractere extra conta.
Sem qualquer significado
Muitos usuários usam nomes de pessoas, coisas, animais de estimação, etc., em suas senhas. E isso é definitivamente errado, porque quando um hacker tenta quebrar uma senha, nomes e coisas são as primeiras palavras que ele testa. Por esse motivo, a senha escolhida nunca deve fazer sentido e deve ser uma mistura aleatória de letras, números e caracteres. Antigamente, dizia-se que os usuários podiam trocar caracteres em senhas para torná-las mais fáceis de lembrar — por exemplo, usar #35l0 em vez de uma senha devido à semelhança visual dos caracteres —, mas isso não é mais recomendado, pois os hackers já contam com essa prática.
Você pode estar interessado
Cada senha é diferente
Um dos hábitos mais comuns dos usuários é usar uma senha para várias ou todas as contas. Portanto, embora esses usuários possam ter criado uma senha extra forte que usa letras maiúsculas e minúsculas, números e caracteres, tem mais de 12 caracteres e não faz sentido, ela pode não funcionar para eles. Como a maioria de vocês provavelmente sabe, de vez em quando acontece que vários portais da web vazam senhas de usuários. Portanto, se você usar a senha mais segura, esse vazamento pode torná-la inutilizável. Um possível hacker pode acessar facilmente outras contas se a mesma senha for usada. Portanto, é importante que você não utilize a mesma senha mais de uma vez.
Gerenciadores de senhas
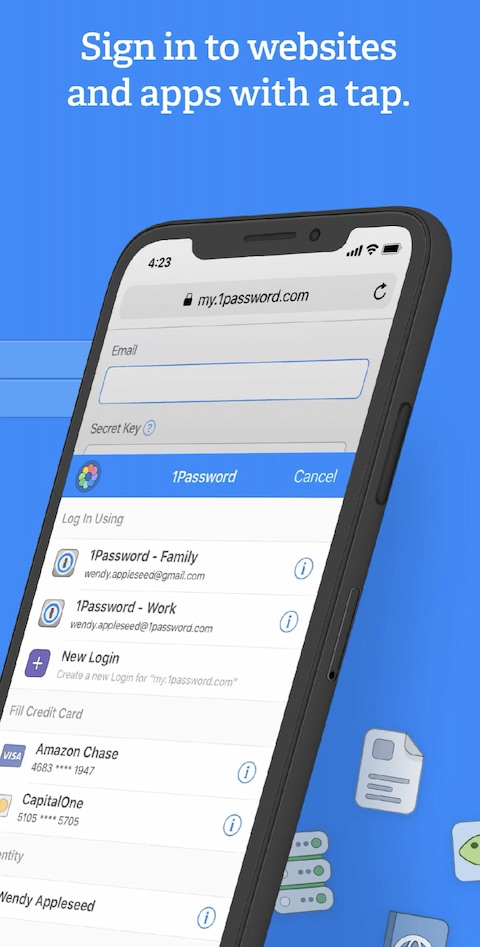
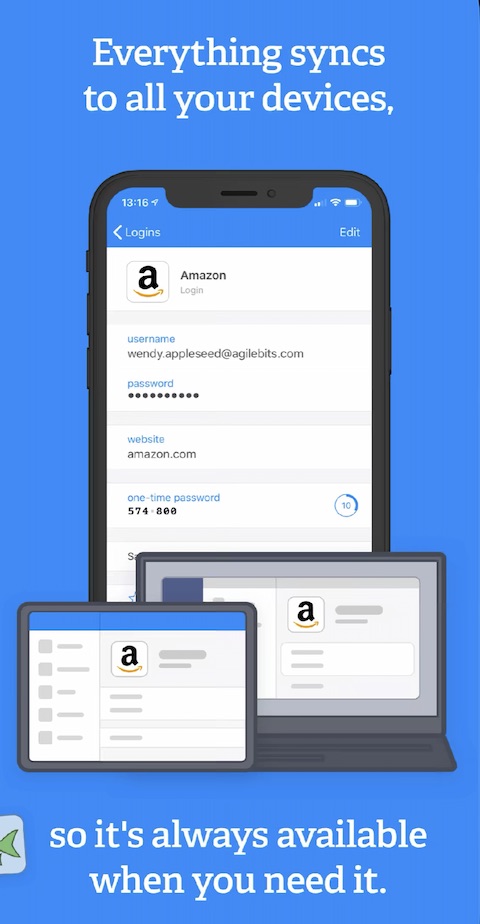
Cada um de nós usa dezenas de contas diferentes atualmente. Com certeza você estará falando a verdade quando digo que lembrar dezenas de senhas longas e sem sentido é praticamente impossível. Mas não está escrito em lugar nenhum que você deve necessariamente lembrar as senhas. Existem os chamados gerenciadores de senhas que podem resolver todas as senhas para você. Além de poder lembrá-los, eles também podem preenchê-los automaticamente e possivelmente gerá-los. Usuários Apple os produtos geralmente usam um gerenciador de senhas nativo na forma de Keychain, mas o 1Pass também é um aplicativo muito popularword, que está disponível em praticamente todos os sistemas disponíveis, não apenas nos da Apple.
Galeria de fotos



Verifique se há vazamentos de senha
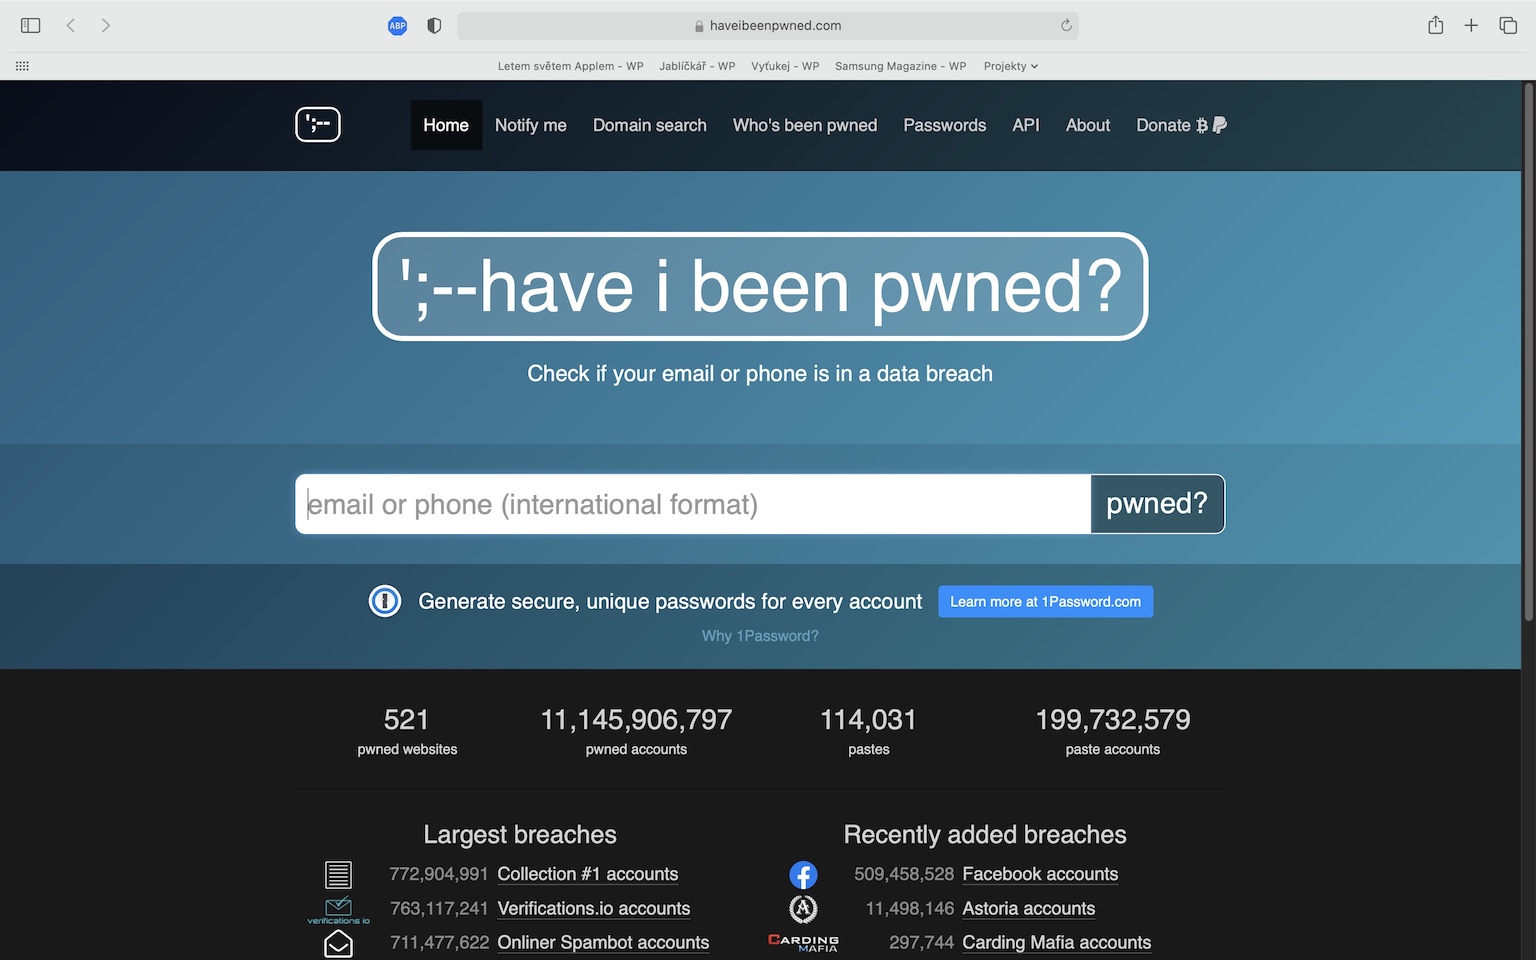
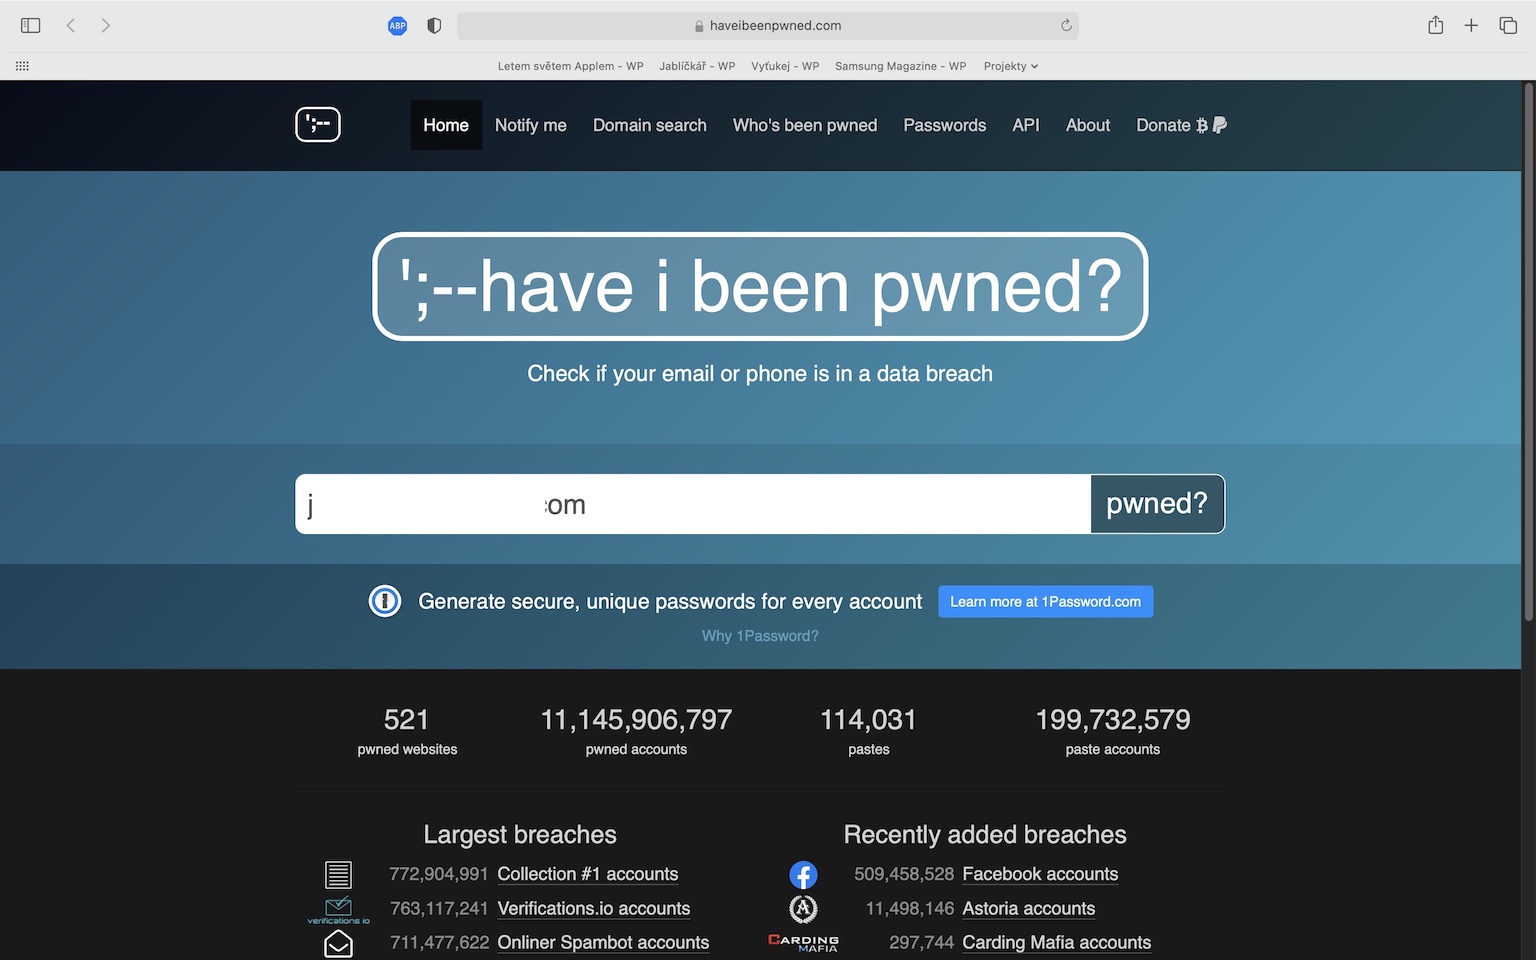
Em uma das páginas anteriores, mencionei que várias senhas são vazadas de tempos em tempos. Isso é realmente muito comum hoje em dia. No entanto, a boa notícia é que existe um portal que pode informar se seus dados e possivelmente suas senhas foram vazados. Especificamente, estamos falando do haveibeenpwned.com , onde você simplesmente insere o endereço de e-mail que usa em suas contas e, após alguns segundos, descobrirá se foi vítima de um vazamento de dados e, em caso afirmativo, qual o tipo de vazamento.

Verificação em duas etapas
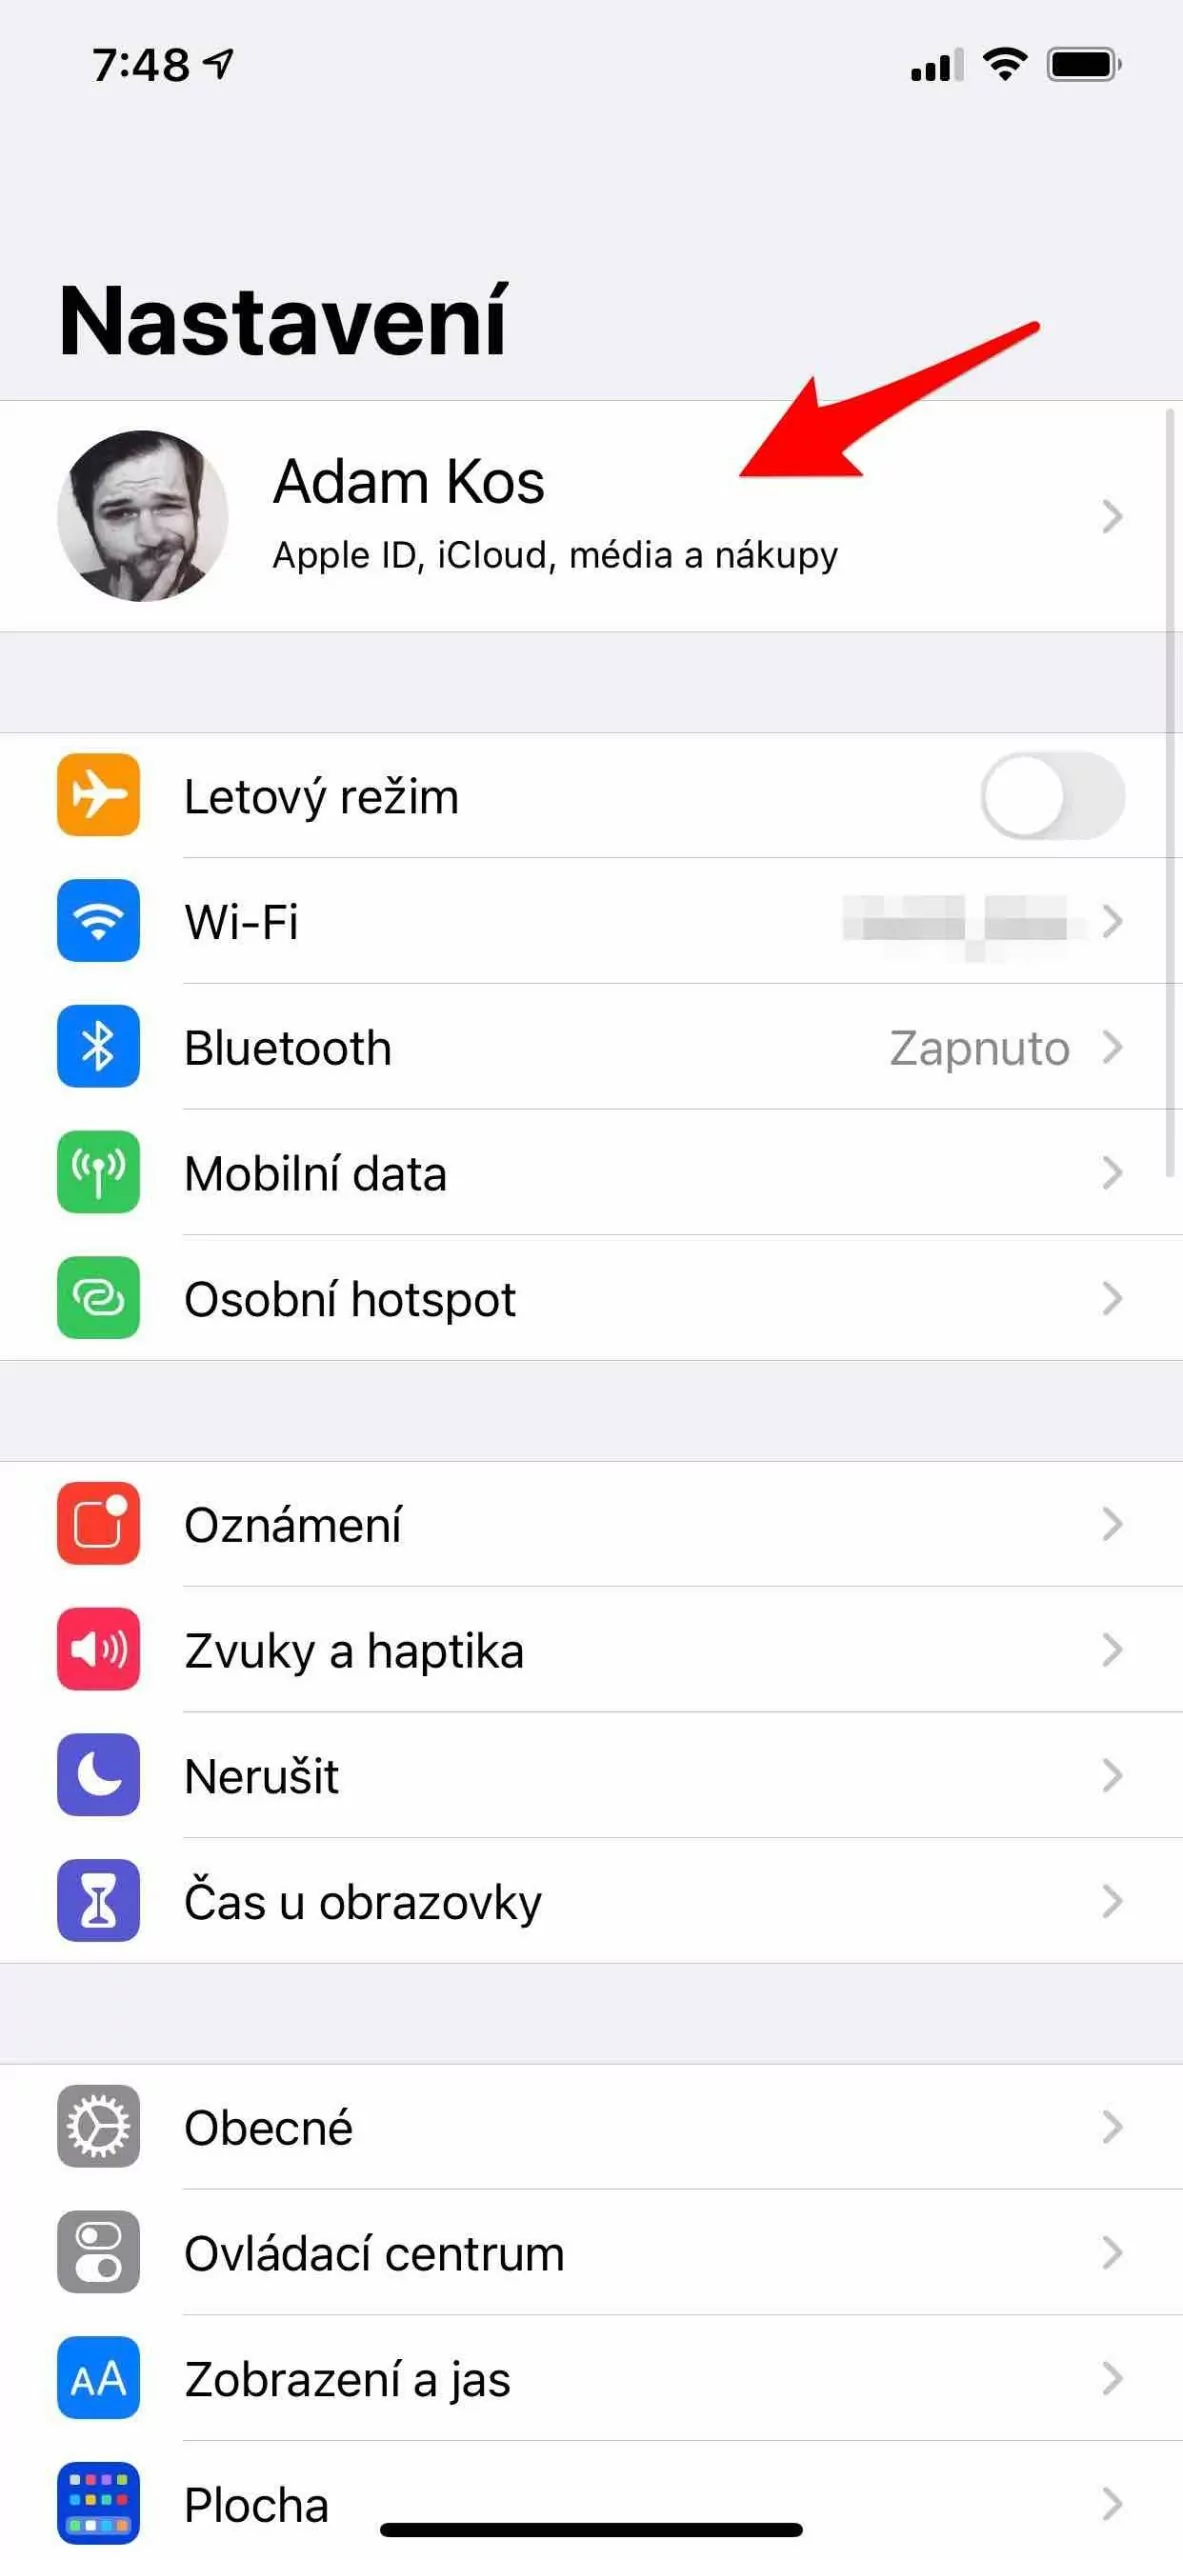
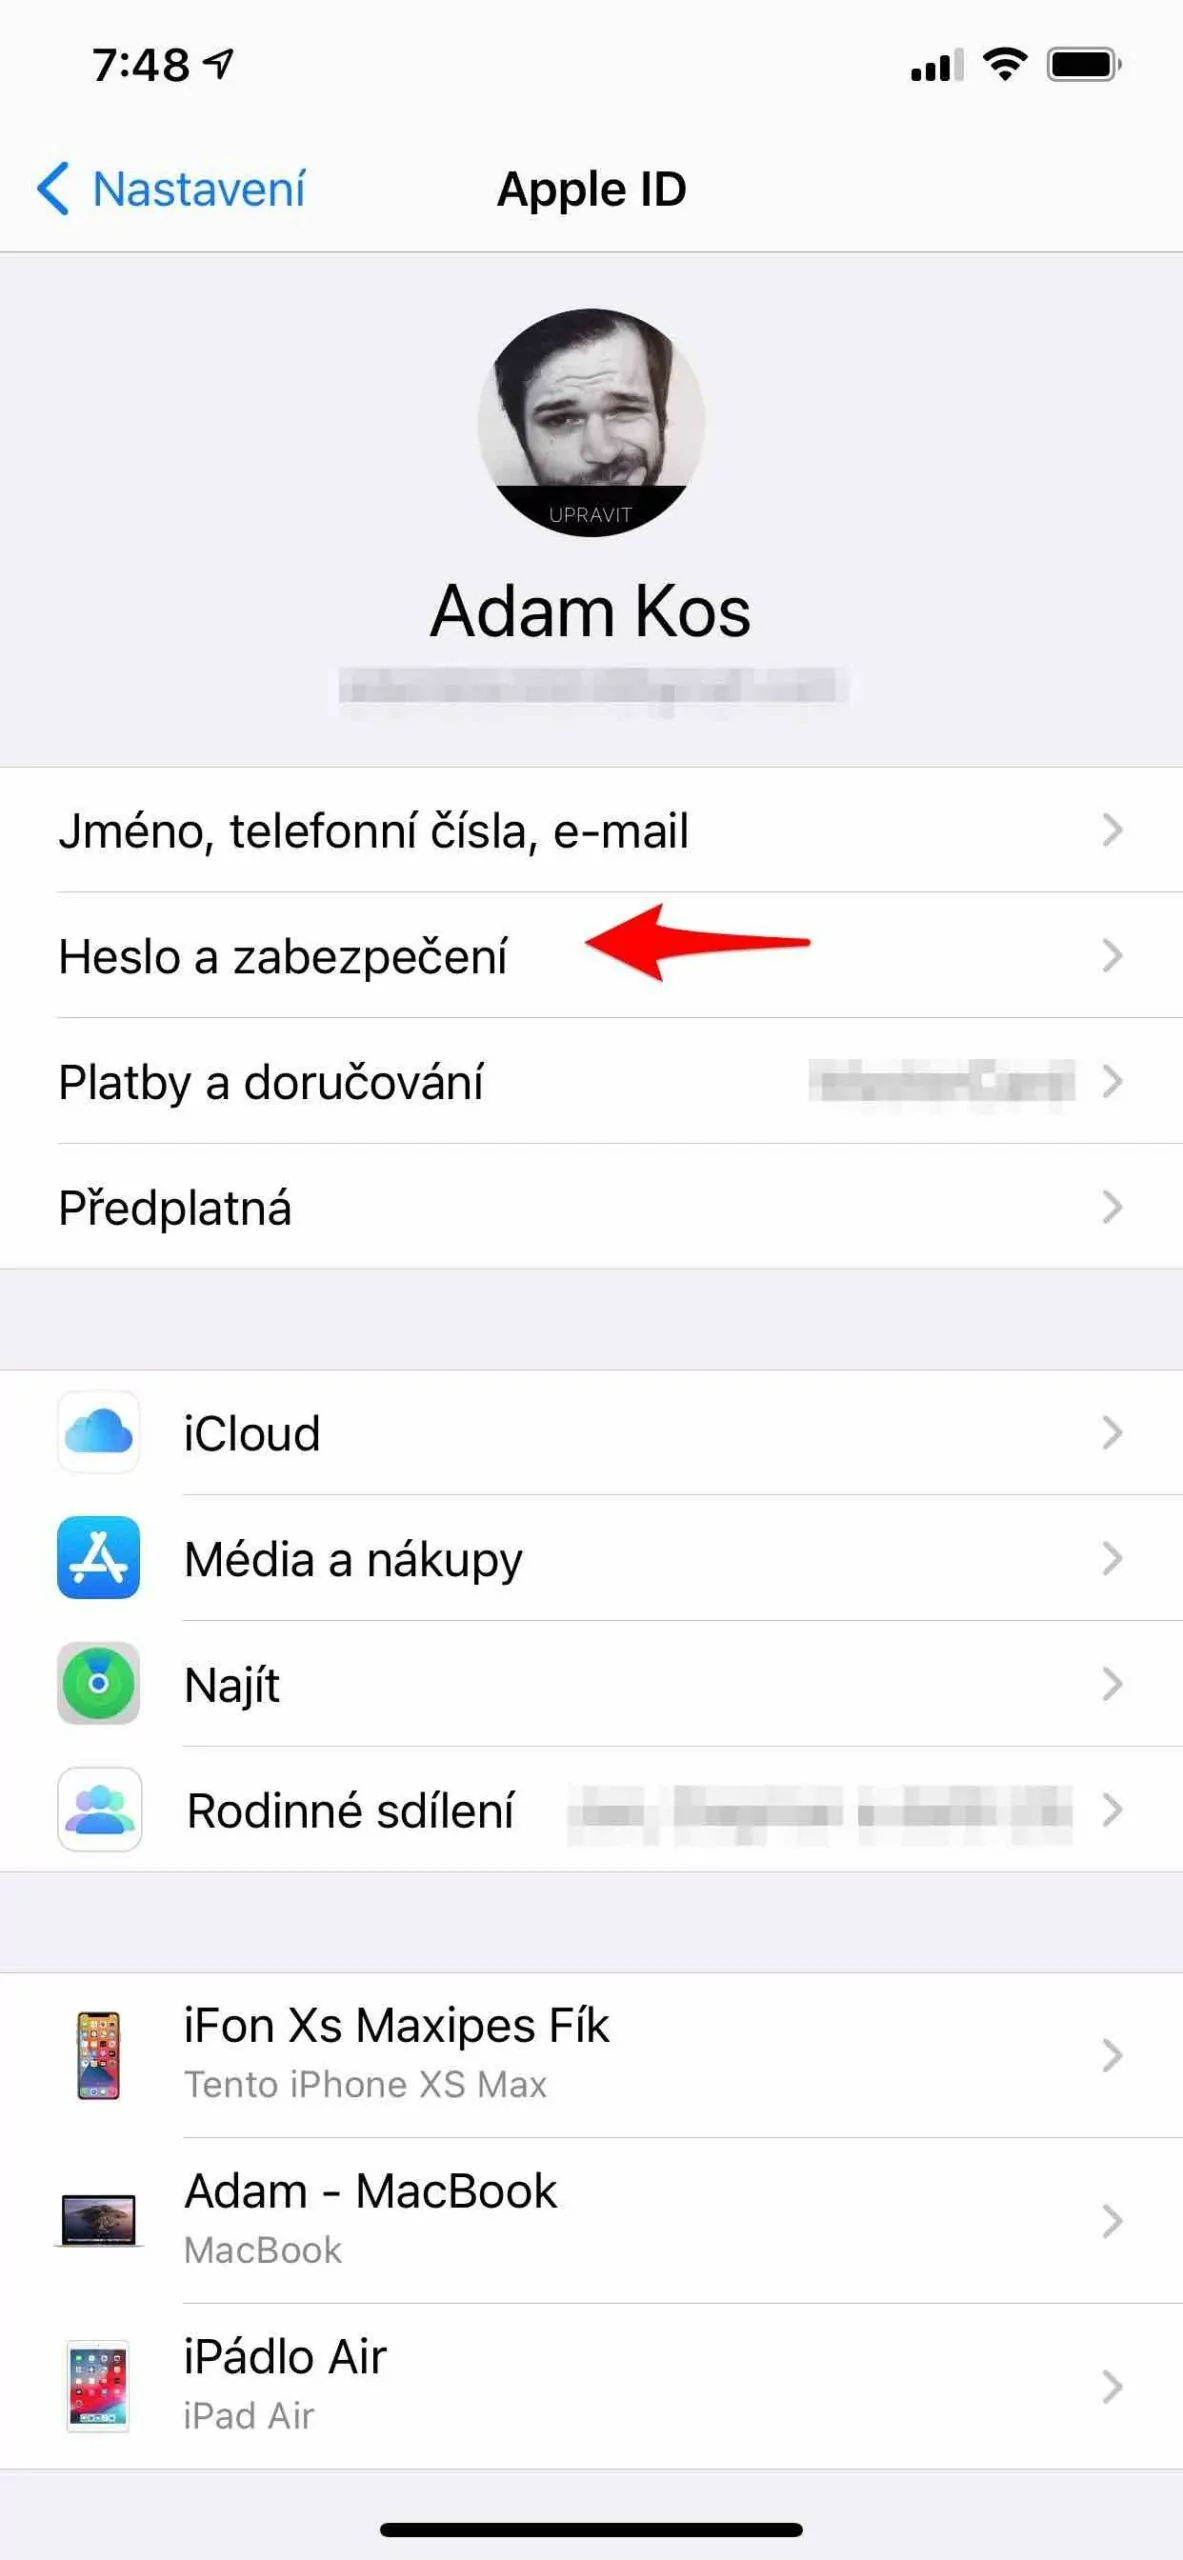
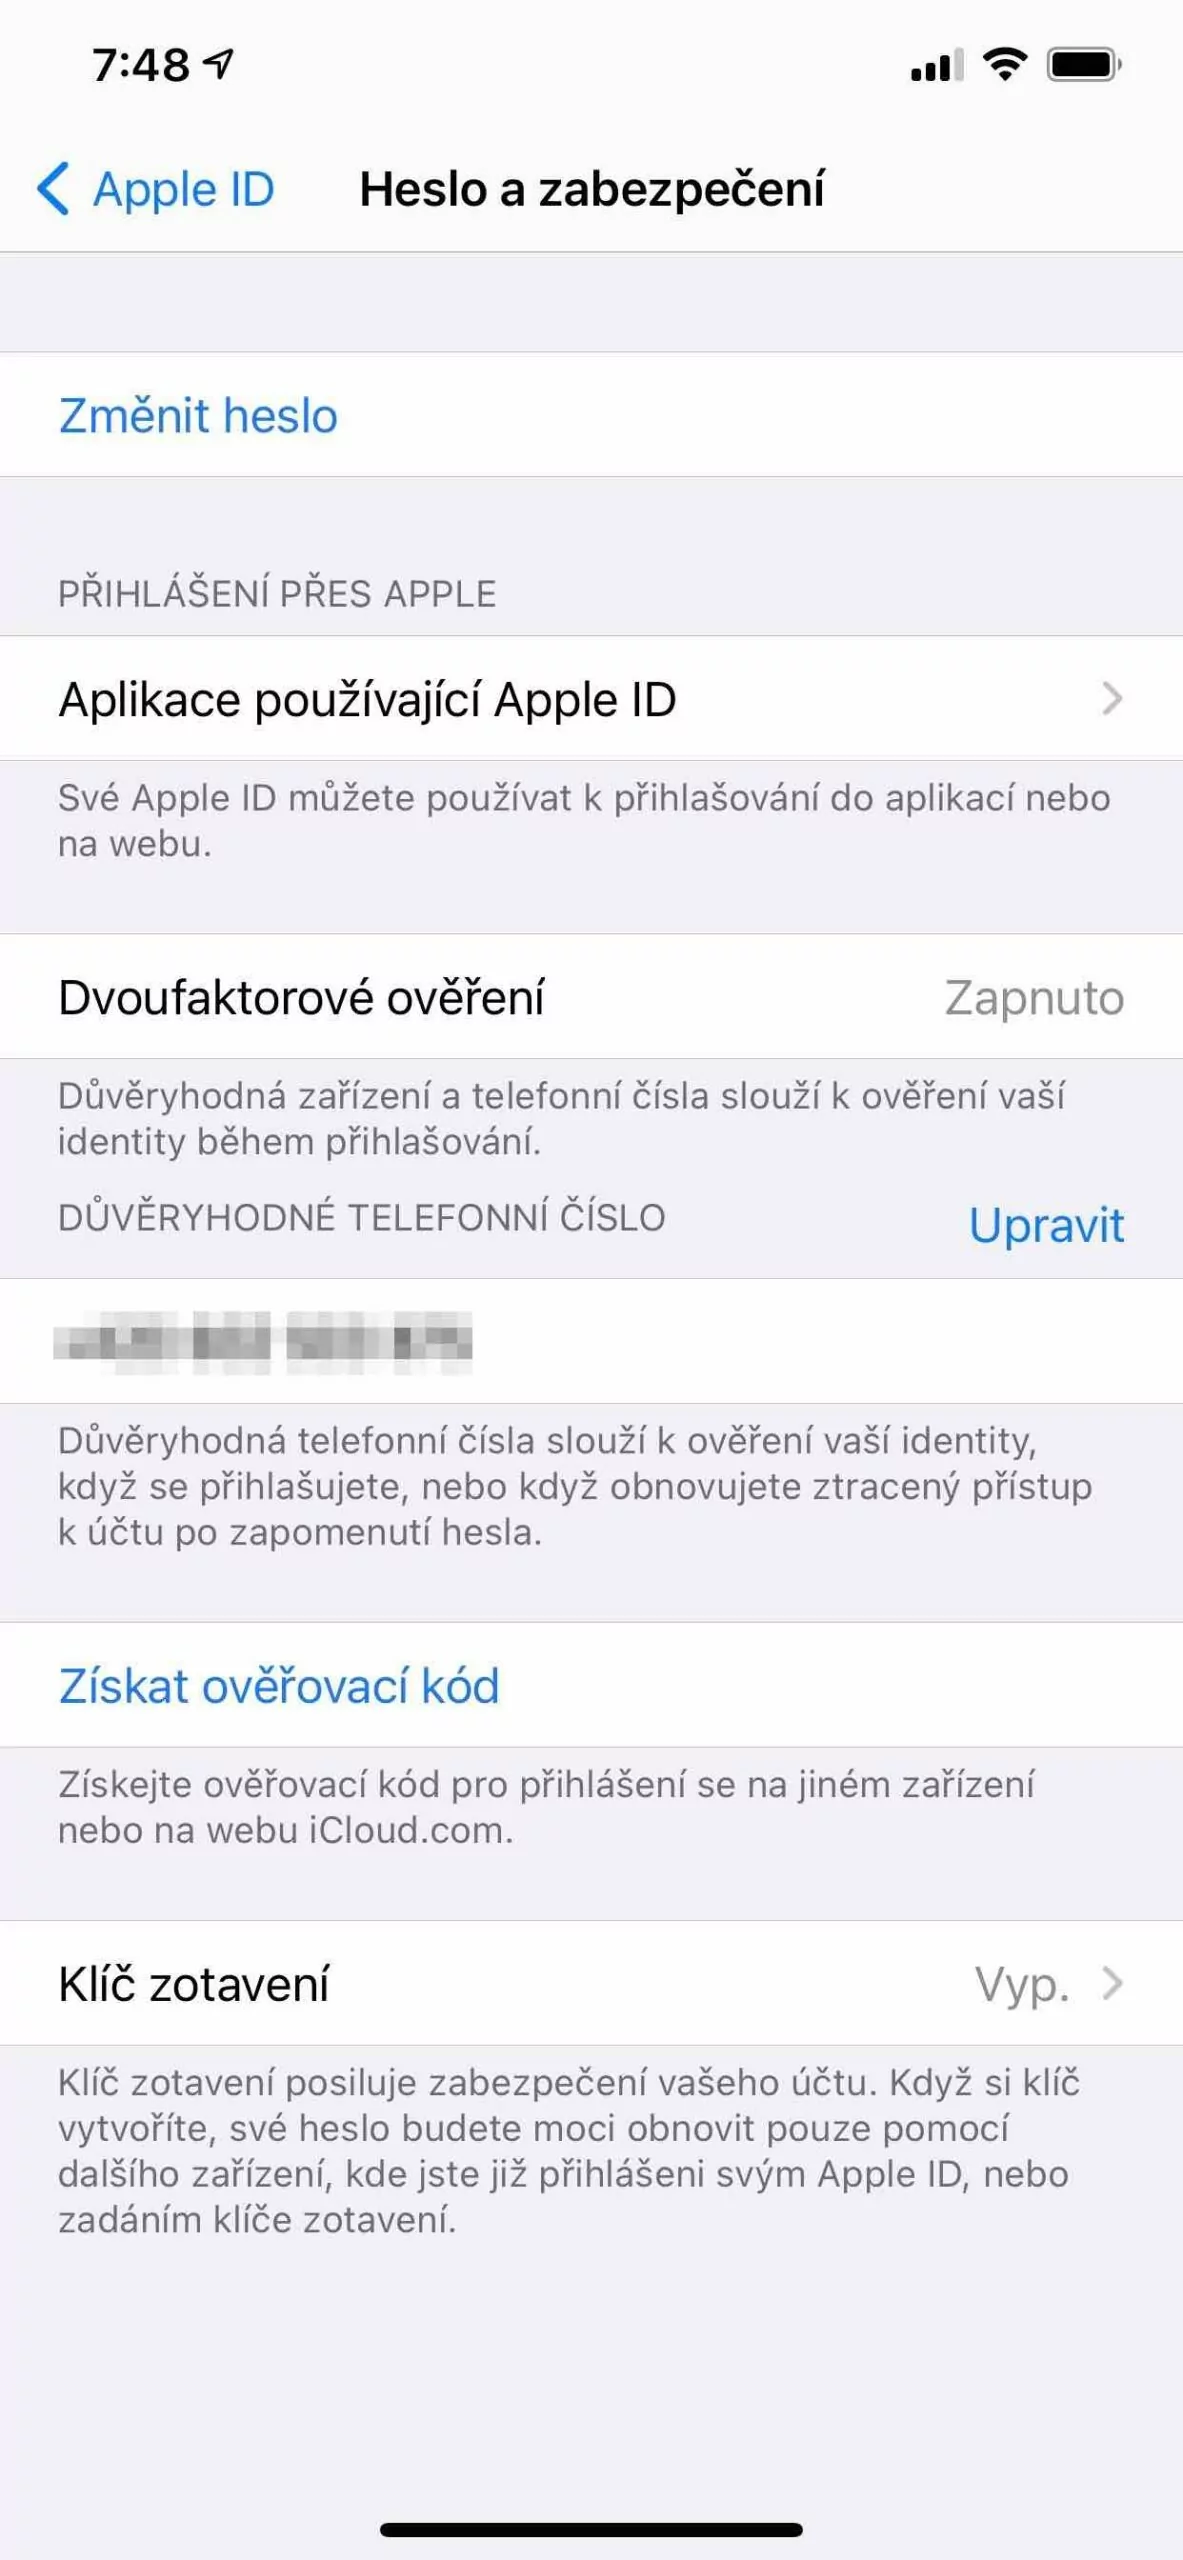
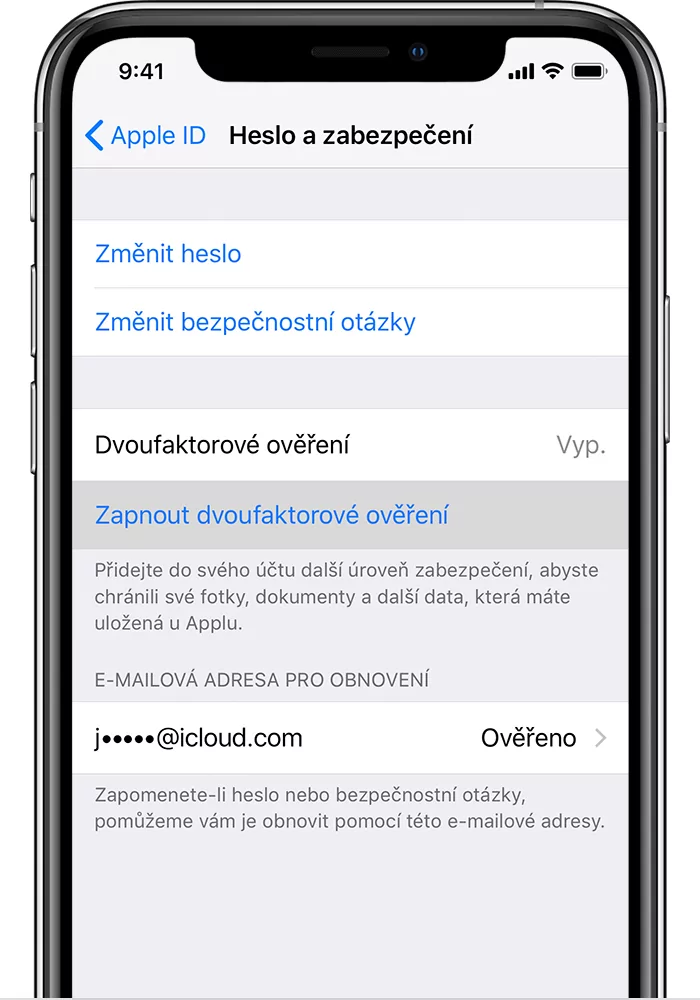
Quando você pensa sobre isso, nenhuma senha é 100% segura. Porém, o principal objetivo de cada um de nós é ir contra esses cem por cento e tentar tornar a senha realmente forte e segura. A base é a utilização de todos os tipos de caracteres e comprimentos, em qualquer caso, mesmo seguindo isso, a senha ainda pode vazar e cair nas mãos de hackers. Por este motivo, a verificação em duas fases tem sido cada vez mais utilizada, onde além da senha você também deve se verificar de forma secundária, por exemplo via SMS, um aplicativo de autenticação, etc. verificação de fase disponível, definitivamente comece a usá-lo em todas as contas.
Verificação em duas etapas para Apple ID



Mesmo assim, o maior problema não é a senha em si (embora isso também seja importante), mas o fato de que as pessoas usam uma senha em todos os lugares.