
Pesquisadores descobriram como contornar o bloqueio de segurança em iOS. Eles declararam isso em seus relatórios, publicados esta semana. Segundo relatos, eles contornaram com sucesso o bloqueio de ativação Applu no iPad e no iPhone. Esta medida tornará o dispositivo completamente inseguro. Os primeiros relatos de vulnerabilidade potencial iOS Os dispositivos apareceram no início de novembro, quando um dos especialistas em segurança tentou burlar o bloqueio de ativação de um iPad comprado no servidor de leilões do eBay.
Pesquisadores conseguiram burlar o bloqueio de ativação do iPad. No início de novembro, o especialista em segurança Hemanth Joseph alertou sobre a vulnerabilidade de alguns iOS dispositivo – ele tentou burlar o bloqueio de ativação de um iPad que comprou no eBay. Joseph descobriu um método para violar o software de segurança inserindo uma sequência extremamente longa de caracteres nas configurações de Wi-Fi do iPad. O bloqueio de ativação foi projetado e implementado com iOS 7 e foi criado para impedir que ladrões e outros usuários não autorizados acessassem dados roubados ou perdidos. iOS dispositivo. Ele é ativado automaticamente ao ativar a função "Localizar". iPhone". Depois que o recurso for ativado, qualquer usuário que quiser tentar acessar o dispositivo terá que desativar o recurso “Find My”. iPhonePara apagar ou desativar o dispositivo, é necessário inserir os dados de acesso corretos. ProO processo de desativação está associado à realização de uma verificação.Apple ID e senhas em servidores Applu, que requer uma conexão com a internet. E foi nesse ponto que Joseph descobriu uma brecha.
Você pode estar interessado

Quando o dispositivo bloqueado é ligado, iOS solicita que o usuário se conecte à rede Wi-Fi mais próxima. Joseph conseguiu produzir um erro de Bloqueio de Ativação selecionando a opção "Outra Rede" e inserindo uma longa sequência de caracteres nos campos "Nome", "Nome de Usuário" e "Senha". Esses campos não têm restrições quanto ao número de caracteres.
O congelamento subsequente é completamente nestEmbora tenha sido projetado para contornar o Bloqueio de Ativação, Joseph conseguiu hackear o aplicativo de segurança simplesmente fechando e abrindo a Smart Cover em seu iPad, obtendo acesso à tela inicial. Essa falha de segurança deveria ter sido corrigida com o lançamento do iOS 10.1.1, a SecurityWeek relatou que pesquisadores do Vulnerability Labs conseguiram obter acesso ao dispositivo usando a rotação da tela e o modo Night Shift. Você pode ver os detalhes de todo o evento no vídeo a seguir.
Seja também sobre esse erro Apple sabe-se, ainda não se sabe, bem como se esta lacuna de segurança será colmatada iOS 10.2.
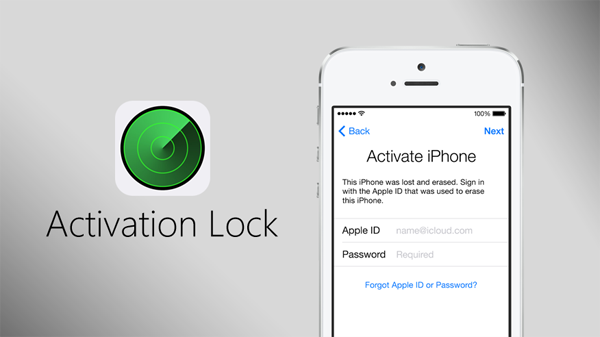
Fonte: AppleInsider.com






O2 foi bloqueado novamente imessage em novos telefones. Minha esposa e eu temos dois novos setes e de repente imessage aguardando ativação. Este é obviamente um problema generalizado, mas entendo que é um artigo nestoh meu Deus…
Pela minha experiência, não é só a O2, eu também tenho a T-Mobile e iMessage Eles estão fazendo exatamente a mesma coisa comigo. Tentei entrar em contato com o suporte, usei o iStyle e nada adiantou.
Eu tenho exatamente o mesmo problema. Ainda não encontrei uma solução. Ontem não recebi nada, pararam de funcionar iMessage vinculado a um número. Tentei as instruções encontradas em vários fóruns de discussão, mas até agora sem resultados.