
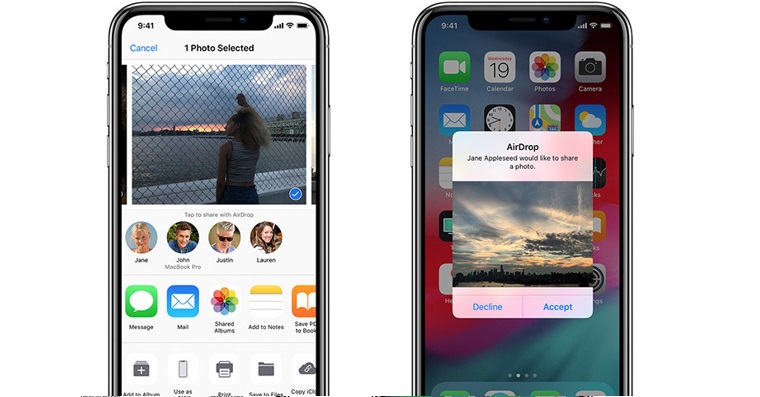
Det er bare noen få timer siden vi informerte dere i bladet vårt om at Kina, ifølge tilgjengelig informasjon, klarte å hacke AirDrop og myndighetene er nå i stand til å identifisere formidlerne av antistatlige dokumenter, og vi har nå en svært interessant fortsettelse av hele denne handlingen. Det ser ut til at Apple om faren for brudd AirHan kjente Dropu fra begynnelsen av utviklingen. iOS 16, men bestemte seg for å ignorere det. Og resultatet er for eksempel Kinas gjennombrudd.
Du kan være interessert i

Med påstanden om at Apple om visse sikkerhetsproblemer AirHan kjente Dropu fra begynnelsen av utviklingen. iOS Den 16. ankom sikkerhetsekspert Alexander Heinrich, som tidligere hadde oppdaget denne feilen, og Applu rapporterte henne sammen med sine kolleger. Bare for å legge til, Heinrich er ikke i feltet for å finne feil i systemer Applu er ingen nykommer, siden han har hjulpet ham tidligere, for eksempel med å fikse en sikkerhetsfeil i Find. Denne gangen derimot AppIfølge ham gikk han ikke fordi han skal ha stilt spørsmål ved funnet av sikkerhetsteamet hans i stor grad. Deretter skulle problemfinnerne ha blitt fortalt at å skape en tryggere AirÅ droppe den ville bety at den ikke ville være kompatibel med eldre versjoner av operativsystemet, noe som ville gjøre den så AirDrop har blitt fullstendig redesignet med en rekke påfølgende oppdateringer. På den tiden gikk advarselen om sikkerhetsproblemet tilsynelatende i glemmeboken, ettersom det først nå har begynt å bli snakket om i forbindelse med ubehagelige nyheter fra Kina. AppDerfor er det nå nødvendig å rette opp i hele saken så snart som mulig med en grundig reparasjon som sikrer 100% kommunikasjonssikkerhet.






Dette er, vil jeg si, et større problem enn at Tesla ønsker å selge hammere