
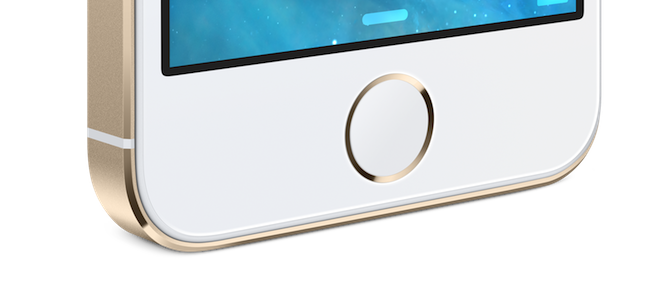
Apple selv om det er med den nye iPhone 5S introduserte en ny fingeravtrykkssensor Touch ID, men det tjener bare til å gjøre det enklere å få tilgang til telefonen, ikke til å gi den bedre beskyttelse. Det er et faktum, som vi skrev i artikkelen. iPhone 5S: alt du ville vite om Touch ID om fingeravtrykksikkerhet og hvordan den kapasitive fingeravtrykkssensoren i utgangspunktet er umulig å knekke, og at de som kan gjøre det er interessert i helt andre ting enn telefonen din, men det er én liten, men viktig hake. Når Apple ber om autentisering ved å plassere fingeren på Touch ID sensoren, har du muligheten til å skrive inn ditt vanlige passord i stedet, som består av enten fire tall eller en utvidet kombinasjon av bokstaver og tall.
Dette betyr at iPhone 5S er beskyttet akkurat som alle andre iOS utstyr og Touch ID Det forenkler egentlig bare arbeidet, ikke øker beskyttelsen. Autentiseringen skal være raskere enn du kan skrive inn passordet ditt. Interessant nok, Apple For The Wall Street Journal ga han, i tillegg til informasjon om den lagrede hash-filen, som bare inneholder noen punkter og fingeravtrykket ditt ikke er lagret noe sted på telefonen eller noe annet sted, også informasjon om sikkerheten til selve filen. Touch ID sikkerhet.
Hva Apple fortalte The Wall Street Journal, men det gir ikke mye mening, gitt at den kapasitive sensoren skal være Touch ID nesten ubrytelig. Apple den hevder at når telefonen startes på nytt ved å holde nede knappene Home Knapp og hvilemodusknapp, så hvis du gjør en hard tilbakestilling eller hvis telefonen ikke er låst opp på mer enn 48 timer, må brukeren skrive inn passordet, og telefonen kan ikke låses opp med fingeravtrykket. Denne funksjonen er ment å blokkere hackere som prøver å kjøpe seg tid til å finne en måte å omgå fingeravtrykksleseren på.
Fullstendig uttalelse Applu for The Wall Street Journal er faktisk litt merkelig, spesielt fordi det burde være det Touch ID Det er virkelig veldig vanskelig å knekke, og det er i bunn og grunn en mye sikrere sikkerhetsmetode enn å bruke et passord. Én ting er imidlertid sikkert, selv uten å nevne noe. Applu. Takket være det faktum at når du kan bruke Touch ID Du kan også bruke et passord, det øker Touch ID Bare bekvemmeligheten ved å bruke telefonen, ikke sikkerheten.







WTF? ProIkke gi deg selv et passord som Ju9qwgh, ingen kan knekke det. Vi trenger ikke engang å huske det, eller komme opp med et skikkelig komplisert passord og skrive det ned et sted hjemme på et ark, tittelen på artikkelen er bare tull, vi trenger ikke å huske fingeravtrykket, så det er tryggere. Herregud.
KoneNoen ble skikkelig sjokkert over det som skjedde med meg.
Det er virkelig merkelig.
Uansett, muligheten til å ikke ha kodelås har alltid vært der. Hvis dette ikke slås av, Touch ID, så har sikkerheten også økt med iPhone 5S.
Trenger å oppgi et passord for å Apple ID i stedet for en vanlig kodelås i tilfelle jeg ikke vil/kan taste den inn Touch ID ville også helt sikkert være sikrere. Det er tross alt et noe mer komplekst passord.
pasiRIFRA:
Tittelen på artikkelen beskriver situasjonen perfekt.
Hvis det virkelig er et valg mellom å låse opp telefonen Touch ID og et vanlig passord, så er tittelen korrekt.
Jeg tror ikke det er lurt å skrive inn et passord jeg ikke husker...
Nettopp, det faktum at det fortsatt er mulig å skrive inn et passord selv med fingeravtrykk endrer ingenting når det gjelder sikkerhet.
Og argumentet jeg kan legge inn nå ultra Skriv inn passordet. Jeg vet at jeg har en sensor, så jeg trenger ikke å huske det. Vel, hvis du trenger passordet og ikke husker det, blir du registrert.
Pepikzhospody: Hva med å skrive ned passordet på et ark og gjemme det et trygt sted?
Og for det andre kunne de ikke ha gjort det mulig å logge inn kun med fingeravtrykksleseren, for hvis leseren gikk i stykker, ville du ikke kunne logge inn lenger!
Jeg må si meg uenig. Sikkerheten er på et bedre nivå fordi ingen ser passordet som skrives inn, som etter min mening er den vanligste måten å knekke et mobilpassord på, hvis jeg ikke teller med de dumme kombinasjonene 1234 9999 osv. som kan gjettes. Og hvis det i innstillingene var mulig å slå helt av alle autorisasjoner med kode, men bare med fingeravtrykk, ville sikkerheten vært på et veldig anstendig nivå. At sensoren kunne gå i stykker plager meg ikke, det er like sannsynlig at skjermen min kunne gå i stykker og resultatet var det samme, jeg ville ikke kunne komme inn på telefonen.
Beklager tegnsettingen, håper det gir mening uansett.
Re: pepipkzhospody Og de som besøker bassenget vil forstå det best, når fingrene er våte, først da er det gøy.
Den eneste måten å øke sikkerheten til telefonen din på er å forhindre at andre tukler med den.
Etter min mening er artikkelen nøyaktig, den øker kontrollkomforten, ikke sikkerheten, du trenger ikke å knekke fingeravtrykket, bare få det (noen ganger enda enklere enn passordet...). Så jeg vet ikke hva som er sikrere, men det er absolutt enklere... Jeg ville lagt til muligheten for å angi moduser når et fingeravtrykk er nok og når et passord er nødvendig (f.eks. dag/natt). Men du trenger definitivt fortsatt et passord som et alternativ til et fingeravtrykk...
Fra et visst synspunkt er artikkelen sann. Sikkerhetsnivået bestemmes også av passordstyrken på 5S. Men la oss være glade for at det finnes et alternativ for å legge inn et passord. For eksempel kan du ha hansker som lar deg kontrollere berøringsskjermen. Hvis det bare var et fingeravtrykk, måtte du ha dem av. Ubehagelig, spesielt under en vintertur, når du ofte trenger å se på navigasjonen.
På den annen side er det en viss økning i sikkerhet. Du bruker passordet ditt mye mindre, så det er mindre sannsynlig at noen vil slå det opp for deg.
Essensen av leseren er noe annet. Alternativene den tilbyr. Hvordan den vil bli brukt avhenger av hvordan den tas i bruk og hva brukernes krav er, om de ønsker å bruke fingeravtrykket som et reelt sikkerhetselement eller ikke. Deretter kan revisjonsregelinnstillingene i systemet endres slik at fingeravtrykket faktisk kan fungere som et sikkerhetselement med høyest mulig motstand mot sprekker i stedet for et passord. Så vi har sensoren der. Og det var det.
Passordet kan oppdages av tyven, og fingeravtrykket kan hentes fra de tuklede gjenstandene (en person berører stadig noe når de handler)
@pepikzhodpody: Har du lest alle artiklene her? Fingeravtrykkssensoren er kapasitiv, ikke optisk. Så du kan ikke bruke "film"-triks med et skannet fingeravtrykk. Det finnes to beskyttelser, hvorav den ene er "deteksjon av hvor levende" fingeravtrykket er... så jeg fortsetter å handle :)
Selvfølgelig er tittelen tull ... fingeravtrykk øker sikkerheten betraktelig. De fleste sikkerhetsproblemer med passord skyldtes at brukeren måtte velge et kompromiss mellom enkel og tidsbesparende opplåsing på den ene siden og sikkerhet på den andre. Ingen andre enn de paranoide ville skrive inn et 10-sifret passord med store og små bokstaver og tall med noen få minutters mellomrom når de skulle låse opp telefonen. Mange forlenget også låseintervallene for å unngå å trykke på telefonen, noe som også reduserer sikkerheten.
Dette elimineres selvfølgelig med sensoren, og kompromisser kan unngås. Pro Jeg kan bruke fingeravtrykk for rask og sikker opplåsing, låsing kan gjøres etter et minutt og det vil ikke plage meg med så enkel opplåsing (jeg plukker den faktisk bare opp) og jeg kan sette et passord som er sterkt nok og det vil bare bli brukt som en reserveopplåsing eller under den nevnte omstarten osv. Med andre ord, i situasjoner der jeg kan håndtere det «en gang i blant».
som sagt, velkommen home NSA
Og jeg har et sikkert dumt spørsmål, hva om jeg har slått av passordet? Da burde jeg bare kunne låse det opp via Touch ID eller ikke?
Ellers, hvis jeg tar feil, tror jeg ikke det noen gang kan være slik at det bare skal være fingeravtrykksikkerhet og ingen mulighet til å skrive inn et passord, for hvis noe skjer med deg og du ikke kan bruke fingeravtrykket ditt, vil telefonen din bli ubrukelig!
El Barto:
Hvis noe skjer med «deg», er telefonen din ubrukelig selv når den er låst med et passord.
Det vil sannsynligvis også være mulig å omgå fingeravtrykket og velge passordtilgang.
Vi spekulerer mye, la oss vente på det ferdige produktet og konfigurasjonsalternativene.
Jeg skriver personlig inn passord på FP (så langt bare på PC og Mac). Jeg skriver inn de jeg ville hatt problemer med å huske :) hvorfor er det urimelig? Kanskje jeg personlig ville vært interessert i det, ifølge "tomaspodrbradsky". Selvfølgelig må man tenke på FP-teknologiens feil og ha muligheten til å på en eller annen måte få tilgang til passordene sine (sikkerhetskopien av passordene må være på flash-stasjonen min, gjemt i en safe der den er vakkert stjålet :D) og vente hvis FP-teknologien svikter på veien... vent, jeg må klare meg uten moderne bekvemmeligheter en stund :)
For de som tenker på sikkerhet, mener jeg økte sikkerhetsalternativer, for de som tenker på det, gir det bare mer komfort. Jeg anser denne artikkelen som enda mørkere. Vi har ikke økt sikkerhet, men muligheten for å øke den ville hørt bedre ut som en overskrift :D