Nep-CAPTCHA-tests zijn de afgelopen maanden uitgegroeid tot een van de snelstgroeiende vormen van online oplichting. Aanvallers hebben namelijk ontdekt dat mensen automatisch vertrouwen hebben in het bekende vakje 'Ik ben geen robot' en er bijna zonder na te denken op klikken. Deze gewoonte is nu een grote troef voor cybercriminelen.
Misschien bent u geïnteresseerd in
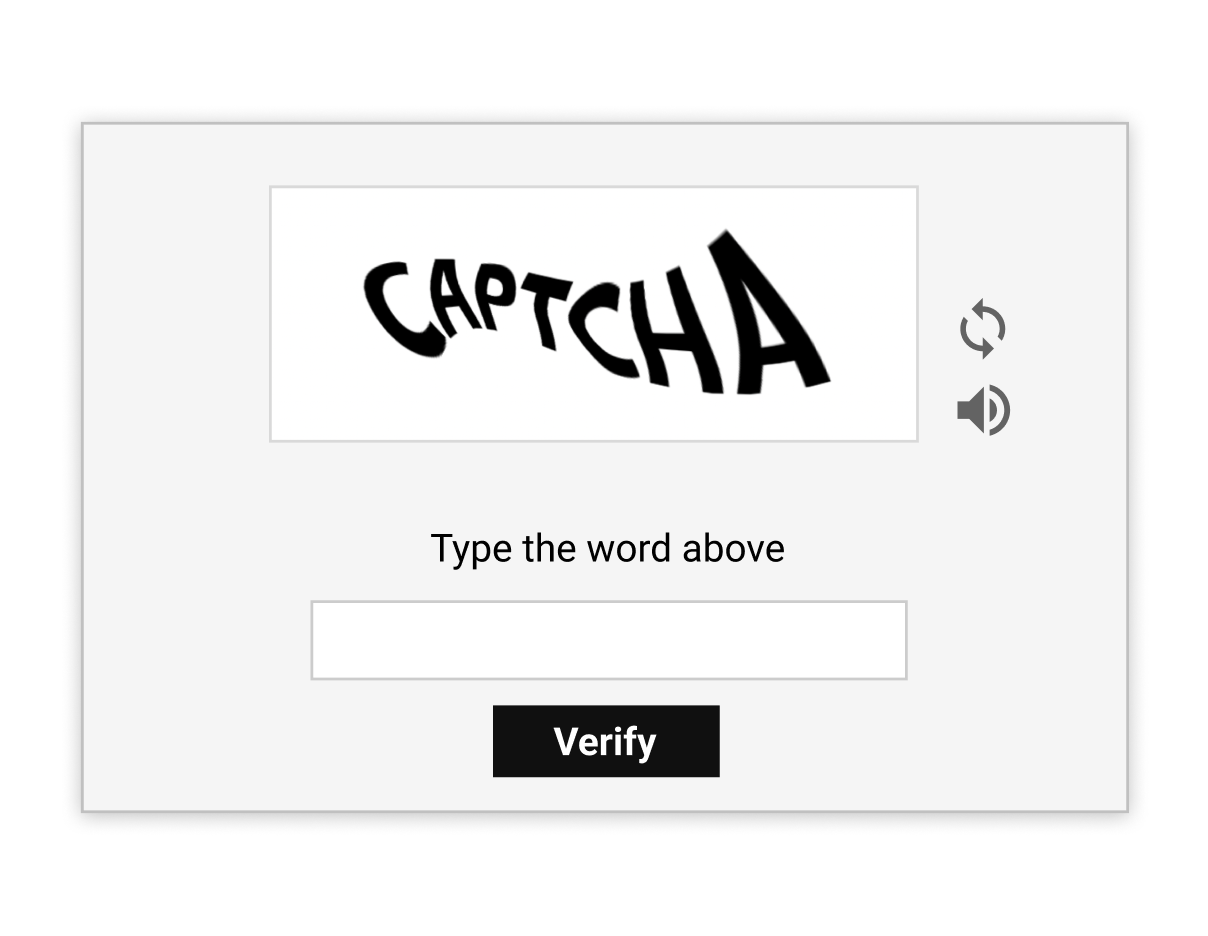
De klassieke CAPTCHA werd ontwikkeld als bescherming tegen bots en spamaccounts. Meestal wordt de gebruiker gevraagd om afbeeldingen van verkeerslichten te markeren, tekens te kopiëren of te bevestigen dat hij of zij een mens is. Modernere CAPTCHA's zijn hiervoor een alternatief. variaNTYS-systemen werken nog discreter en verifiëren gebruikers op de achtergrond op basis van hun gedrag op het web. Maar juist de betrouwbaarheid van dit systeem wordt door aanvallers massaal misbruikt.
De oplichting begint meestal onopvallend. Er verschijnt een nepbeveiligingscontrole op je scherm die eruitziet als een normale verificatie. Het verschil is dat er na een klik iets anders gebeurt. nesten standaardinstructies. Sommige sites willen een sms-applicatie openen en een vooraf opgesteld bericht naar een buitenlands nummer sturen. Andere sites vragen gebruikers om een systeemopdracht uit te voeren, een bestand te downloaden of tekst in een systeemvenster te plakken. En dit is vaak hoe malware wordt geïnstalleerd.
Beveiligingsexperts waarschuwen dat nep-CAPTCHA-aanvallen tegenwoordig niet alleen worden gebruikt voor directe financiële fraude. Ze vormen vaak de eerste stap naar een veel ernstiger aanval. Malware kan vervolgens opgeslagen wachtwoorden, inloggegevens, browserinhoud stelen of toegang krijgen tot online bankieren. Sommige aanvallen werken zelfs zonder bestanden op te slaan, waardoor ze veel moeilijker te detecteren zijn door reguliere antivirusprogramma's.
De eenvoud maakt dit soort fraude zo gevaarlijk. Aanvallers maken geen gebruik van technische onwetendheid, maar van automatisch menselijk gedrag. De meeste gebruikers beschouwen de CAPTCHA-test als een normaal onderdeel van het internet, waardoor ze vaak hun waakzaamheid laten varen. De omgeving van de website zelf is vaak verdacht. Een onbegrijpelijk webadres, een opdringerig pop-upvenster of een verzoek om actie buiten de browser kunnen een waarschuwing zijn.
Experts raden aan om extra alert te zijn wanneer de verificatie om iets ongebruikelijks vraagt. Een echte CAPTCHA hoeft nooit sms'jes te versturen, systeemopdrachten uit te voeren of bestanden te installeren. Als iemand op zo'n oplichtingstruc klikt, moet diegene de pagina onmiddellijk sluiten, de internetverbinding verbreken, een antivirusscan uitvoeren en belangrijke wachtwoorden wijzigen vanaf een ander veilig apparaat.