
Penyelidik telah menemui cara memintas kunci keselamatan masuk iOS. Mereka menyatakan ini dalam laporan mereka, yang diterbitkan minggu ini. Menurut laporan, mereka berjaya memintas kunci pengaktifan Applu pada iPad dan iPhone. Langkah ini akan menjadikan peranti tidak selamat sepenuhnya. Laporan pertama tentang potensi kelemahan iOS Peranti itu muncul pada awal November, apabila salah seorang pakar keselamatan cuba memintas kunci pengaktifan pada iPad yang dibeli di pelayan lelongan eBay.
Penyelidik telah berjaya memintas kunci pengaktifan pada iPad. Pada awal November, pakar keselamatan Hemanth Joseph memberi amaran tentang kelemahan sesetengah pihak iOS peranti – dia cuba memintas kunci pengaktifan pada iPad yang dibelinya di eBay. Joseph menemui kaedah untuk memecahkan perisian keselamatan dengan memasukkan rentetan aksara yang sangat panjang ke dalam tetapan Wi-Fi iPad. Kunci pengaktifan telah direka dan dilaksanakan dengan iOS 7 dan bertujuan untuk menghalang pencuri dan pengguna lain yang tidak dibenarkan daripada mengakses yang dicuri atau hilang iOS peranti. Ia diaktifkan secara automatik dengan menghidupkan fungsi "Cari". iPhone". Setelah ciri itu diaktifkan, mana-mana pengguna yang ingin mencuba mengakses peranti perlu mematikan ciri "Cari Saya". iPhone" , padamkan peranti atau nyahaktifkannya, mereka mesti memasukkan butiran akses yang betul. ProProses penyahaktifan dikaitkan dengan menjalankan pemeriksaanApple ID dan kata laluan pada pelayan Applu, yang memerlukan sambungan internet. Dan pada ketika inilah Yusuf menemui kelemahan.
Anda mungkin berminat

Apabila peranti yang dikunci dihidupkan, iOS menggesa pengguna untuk menyambung ke rangkaian Wi-Fi terdekat. Joseph berjaya menghasilkan ralat Kunci Pengaktifan dengan memilih pilihan "Rangkaian Lain" dan memasukkan rentetan panjang aksara dalam medan "Nama", "Nama Pengguna" dan "Kata Laluan". Medan ini tidak mempunyai sekatan pada bilangan aksara.
Pembekuan seterusnya adalah sepenuhnya nestWalaupun kunci pengaktifan telah dipecahkan, Joseph dapat menggodam aplikasi keselamatan dengan hanya menutup dan membuka Smart Cover pada iPad, mendapatkan akses kepada skrin utama. Kepincangan keselamatan ini sepatutnya diperbaiki dengan pengeluaran iOS 10.1.1, SecurityWeek melaporkan bahawa penyelidik di Vulnerability Labs dapat memperoleh akses kepada peranti dengan menggunakan putaran skrin dan mod Night Shift. Anda boleh melihat butiran keseluruhan acara dalam video berikut.
Sama ada juga tentang kesilapan ini Apple tahu, ia belum diketahui, serta sama ada jurang keselamatan ini akan diisi iOS 10.2.
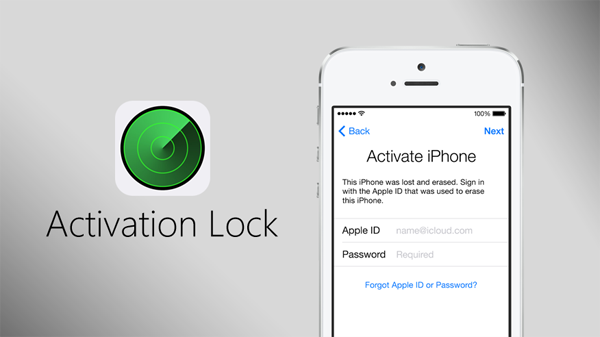
Sumber: AppleInsider.com






O2 disekat lagi imessage pada telefon baharu. Saya dan isteri saya mempunyai dua anak tujuh baru dan tiba-tiba imessage menunggu pengaktifan. Ini jelas merupakan masalah yang meluas, tetapi saya faham bahawa ia adalah satu artikel nestya ampun…
Daripada pengalaman saya, bukan sahaja O2, saya mempunyai T-Mobile dan iMessage Mereka melakukan perkara yang sama kepada saya, saya cuba menghubungi sokongan, saya berada dalam iStyle dan tiada apa yang membantu.
Saya mempunyai masalah yang sama. Saya belum menemui penyelesaian lagi. Semalam saya tidak mendapat apa-apa, mereka berhenti bekerja iMessage terikat dengan nombor. Saya telah mencuba arahan yang terdapat di pelbagai forum perbincangan, tetapi setakat ini tiada hasil.