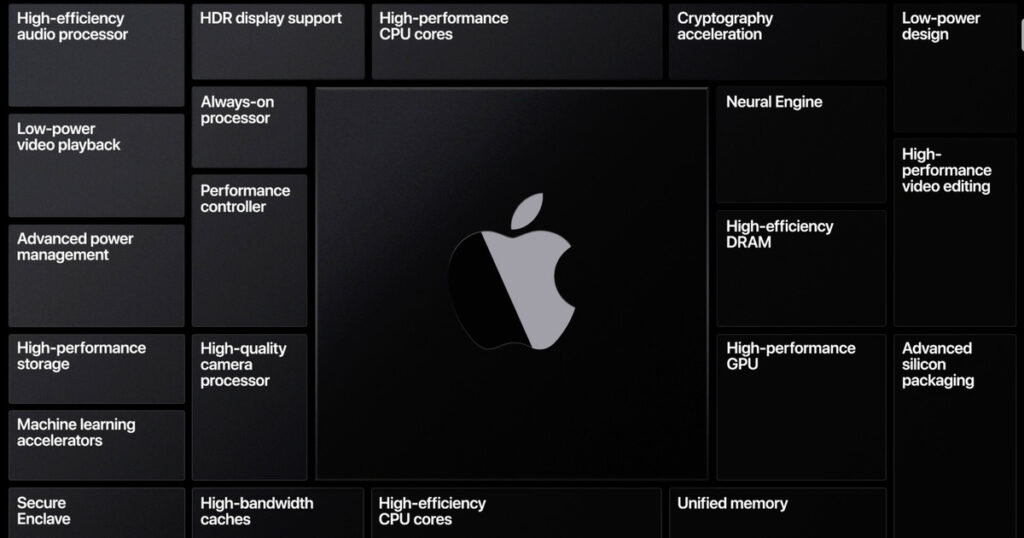
Apple ir viens no nedaudzajiem uzņēmumiem, kam rūp klientu privātums un drošība. Neatkarīgi no tā, vai tā ir pati sistēma iOS programmatūras veidā vai ar maksājumu, izmantojot Apple Pay, tāpēc abos šajos gadījumos drošība ir pirmajā vietā. Tomēr programmatūras drošība mums būtu bezjēdzīga, ja nebūtu svarīgākās — aparatūras drošības, kas bieži vien ir paslēpta aiz iedomāta vāka. Aparatūras drošība ir saistīta arī ar tā saukto testēšanu. Secure Enclave mikroshēmas, kas nodrošina papildu drošības līmeni Apple produktu lietotājiem. Šīs īpašās drošības mikroshēmas tiek pārbaudītas slepenās laboratorijās. Appkur tie tiek pakļauti ekstremālām temperatūrām – gan zemām, gan augstām – tikai un vienīgi drošības nolūkos. Kalifornijas gigants vēlas būt 100% pārliecināti, ka uz drošības mikroshēmām var paļauties pat vissmagākajos termiskajos apstākļos.
WWDC 2019. gads tuvojas. Apskatiet operētājsistēmas koncepciju. iOS 13, kas tiks prezentēts šeit:
Fotogalerie


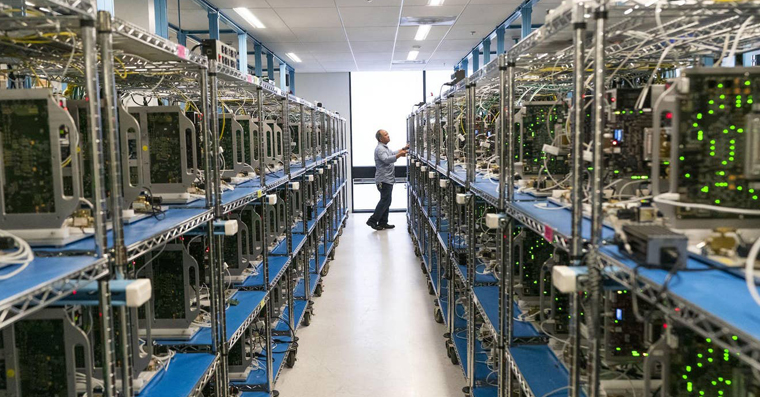
Žurnāls "The Independent" ir uzsācis aparatūras drošības ceļojumu. Applu un sasniedzām Kreigu Federigi, kurš strādā Apple uzņēmumā programmatūras inženierijas viceprezidenta "amatā". Šajā reizē mums bija arī intervija ar Federigi par mikroshēmu testēšanas tēmu aparatūras drošības ziņā. Šajā laboratorijā drošības mikroshēmas tiek pakļautas ekstremālām temperatūrām, kas svārstās no -40 līdz 110 grādiem pēc Celsija. Tiek pārbaudīts, vai mikroshēmas spēj pareizi darboties pat šādos apstākļos. Ja tā, tad viss ir kārtībā, bet, ja ir kāda negaidīta uzvedība, tad problēma sāk risināties:
"Jebkura negaidīta drošības procesoru uzvedība ekstremālos termiskos apstākļos ir nepieņemama. Ja tiek atklāta negaidīta uzvedība, noteikti ir labāk to noskaidrot laboratorijā, nevis tad, kad mēs ievietojam šīs mikroshēmas tālruņos," Federigi teica.
Jūs varētu interesēt

Kā jau tas pasaulē bieži notiek, noziedznieki (un ne tikai viņi) meklē dažādus veidus, kā iekļūt ierīcēs. Ja, nedod Dievs, atklātos, ka drošības mikroshēmas var uzlauzt, vienkārši pakļaujot tās augstai vai zemai temperatūrai, ir skaidrs, ka šo nepilnību izmantotu visi. Nav svarīgi, vai tiek nozagti dati vai notiek neliela noplūde – visi šie gadījumi ir vienkārši nepieņemami.
"Ja ierīču apritē nonāktu bojātas mikroshēmas, tad ar to Apple "Jūs neko nevarat darīt. Mikroshēmas nevar aizstāt ar programmatūras atjauninājumu. Tāpēc ir svarīgi, lai mēs atrastu visus draudus šajā telpā, nevis kaut kur citur," piebilst Apple programmatūras inženierijas viceprezidents.
Fotogalerie


Nesen konts Applu saņēma apsūdzības no konkurējošā uzņēmuma Google, konkrētāk, no uzņēmuma izpilddirektora Sundara Pičai. Viņš apsūdzēja Apple uzņēmumu lietotāju personas datu pārdošanā kā luksusa preci. Kreigs Federigi pilnībā noraida šo apsūdzību. Viņš pat teica, ka negaidīja, ka sabiedrība kaut ko tādu sapratīs un sāks pret to "bruņoties". Applu. No otras puses, Kreigs saka, ka viņš ir ļoti priecīgs, ka drošības jautājumam ir sākts pievērst lielāku uzmanību. Pēc viņa teiktā, lielie uzņēmumi pasaulē pievērš lielāku uzmanību tam, kā tie rīkojas ar savu lietotāju datiem. Viņš piebilda, ka Apple produkti cenšas pārdot cilvēkus nevis kā luksusa preci, bet gan kā ierīci, ar kuru būs prieks strādāt.
Federigi arī runāja par kritiku, kas ir vērsta pret Apple plūda no visām pusēm serveru pārvietošanas dēļ unCloudu uz Ķīnu. Dati no iCloudpašlaik tiek glabāti uzņēmuma GCBD serveros, kas darbojas valdības aizgādībā:
"Pirmkārt, ir svarīgi apzināties, ka lielākā daļa datu joprojām paliek ierīces atmiņā. Ja ierīcē jau ir kādi dati,Cloudtu, tad nevienam citam, izņemot tevi, nav piekļuves tiem. esCloud nevāc nekādus datus par lietotājiem, tāpēc nav jāuztraucas, ka kādi dati varētu nonākt Ķīnas amatpersonu rokās. Turklāt dati ir šifrēti, un pat ja kāds tiem piekļūst, pateicoties šifrēšanai, viņš ar tiem neko nevar darīt. Dati nav lasāmi, un tas attiecas arī uz iMessage"Ja jūs kādam sūtāt īsziņu, par to zināt tikai jūs kā sūtītājs un otra persona kā saņēmējs."
Jūs varētu interesēt

Tomēr ir jāatzīmē, ka dati ir par iCloudLai gan tie ir droši, tie nav šifrēti ar pilnīgu šifrēšanu. Vienkārši sakot, tas nozīmē, ka Apple pieder tā sauktās atšifrēšanas atslēgas, ar kurām tā var padarīt datus lasāmus. Tātad, ja to piespiestu likumsonem, tāpēc jūsu datus var izmantot pret jums.