
Praeitą mėnesį mes išmokomekad australų berniukui pavyko įsilaužti į serverį Applu ir iš ten atsisiųskite maždaug 90 GB saugių failų. Kadangi pradėjus vogti duomenis jam tebuvo 16 metų, jo pavardė neįvardijama ir buvo teisiamas kaip nepilnametis. Ir kokia buvo jo gynyba? Teigiama, kad jį sužavėjo obuolių kompanija ir jis buvo apsėstas patekti į jos tinklą. Jis norėjo parodyti savo įgūdžius, tikėdamasis, kad šis veiksmas gali padėti jam gauti darbą Applu.
Jums gali būti įdomu
Jauno vyro likimą prieš kelias dienas nusprendė bylą nagrinėjęs Australijos teismas. Atsižvelgiant į tai, kad maxMaksimali galima bausmė buvo iki 10 metų (arba 2 metai antrajam asmeniui).chatele) laisvės atėmimas, jaunuolis gali būti gana patenkintas bausme. Jam skirta aštuonių mėnesių lygtinė bausmė. Teismas taip pat sprendė ir dėl bausmės dydžio jo bendrininkui.chattaip. Tai buvo kitas jaunuolis, atsakingas už scenarijaus ir saugaus tunelio, aplenkiančio apsaugą ir užkardas, sukūrimą.
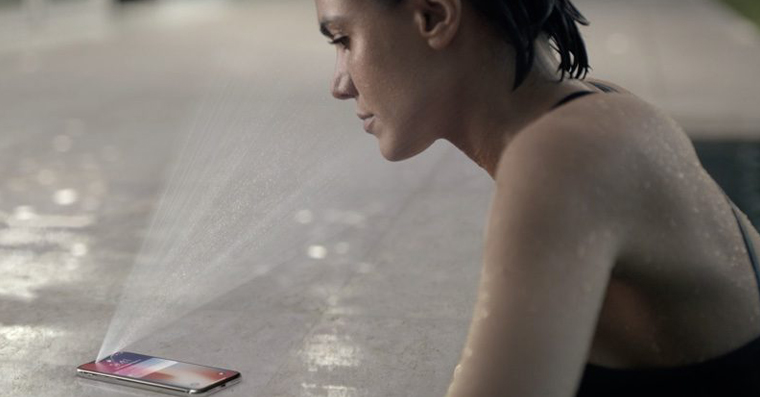
Saugumas skirtas Apple labai svarbu. Štai kodėl jis sukūrė naują autentifikavimo metodą Face ID, kuris turėtų būti daug kartų saugesnis nei dabartinis Touch ID:
Nuotraukų galerija



Nustatyta, kad įsilaužimas jau įvyko nuo 2015 m. birželio iki 2016 m. lapkričio mėn., o vėliau – 2017 m. balandžio mėn. Apple nurodė, kad jokie klientų asmens duomenys nebuvo pažeisti. Nepilnamečių teismo teisėjas sakė, kad tai labai sunkus nusikaltimas. Teigiama, kad tai labai sudėtinga ir sėkminga ataka prieš didelės tarptautinės įmonės saugumą. Nepaisant to, jis, matyt, buvo gana gailestingas abiem jaunuoliams.


2011 metais kažkas iš manęs pavogėCloudįžymybių nuotraukose 2018 m. duomenys vėl buvo nulaužti, o tai mane įtikino, kad slapti arba įmonės duomenys priklauso mano išoriniame HDD arba mums
Na, jei manote, kad galite apsaugoti savo duomenis geriau nei visa komanda, besirūpinanti IT infrastruktūra ir...CloudAš taip džiaugiuosi dėl to. :D Juk namų maršrutizatoriaus ugniasienė yra visagalė ir apsaugos jūsų NAS. Sutiksiu su išoriniu HDD tik tuo atveju, jei diskas yra užšifruotas naudojant Veracrypt su pagrįstu slaptažodžiu ir šio HDD kopiją turite kitoje geografinėje vietoje.
Yra didelis skirtumas tarp „būti apiplėštam“ ir „neapvogtam“.chat būti apvogtam“. Tos „įžymybės“ yra gana „priešingos“ vagystei. Prieš pradėdami verkti nesąmonių, išsiaiškinkite ką nors apie tai. Beje. Pasaulis per tą laiką labai pajudėjo saugumo prasme, pvz. ir skandalas, susijęs su neįvardytos neįvardytos valstijos vyriausybės agentūros stebėjimu.
O ką turite tame diske, ką galite panaudoti duomenims?