Ֆիշինգի հարձակումները վերջերս ավելի ու ավելի տարածված են դարձել: Բանկերը, բջջային օպերատորները, սոցիալական ցանցերի օպերատորները կամ էլեկտրոնիկա և այլ ապրանքներ վաճառողները զգուշացնում են ֆիշինգի դեմ։ Ի՞նչ է իրականում ֆիշինգը, ինչպե՞ս ճանաչել այն և ինչպես խուսափել դրանից:
Ձեզ կարող է հետաքրքրել

Համացանցը լի է հիանալի, տեղեկատվական և զվարճալի բովանդակությամբ, գայթակղիչ առաջարկներով, բայց նաև ռիսկերով: Բացի այդ, այդ ռիսկերը հաճախ դուրս են գալիս գլոբալ ցանցի տարածքից և կարող են նաև սողոսկել ձեր մեջ, օրինակ՝ SMS հաղորդագրության տեսքով: SMS հաղորդագրությունների դեպքում դրանք կարող են լինել հաղորդագրություններ, որոնք առաջին հայացքից թվում է, որ ձեզ ուղարկվել են ձեր բանկի կամ գուցե հայտնի տրանսպորտային ընկերություններից մեկի կողմից: Կայքը կարող է պարունակել նմանատիպ կեղծ լուրեր, ներառյալ խարդախ լուրեր iPhone-ի գայթակղիչ շահումների կամ մեծ գումարների մասին: Ֆիշինգի որոշ տեսակներ նկատելի են առաջին հայացքից, բայց մյուսները կարող են ավելի դժվար լինել հայտնաբերելը:
Ի՞նչ է ֆիշինգը:
Ի՞նչ է ֆիշինգը։ Ֆիշինգը կիբերհարձակման մի տեսակ է, որի դեպքում հարձակվողները ձևանում են վստահելի կազմակերպություններ՝ գաղտնի տեղեկություններ, ինչպիսիք են գաղտնաբառերը, բանկային տվյալները կամ անձնական տվյալները, ստանալու համար։ Դա հաճախ արվում է կեղծ էլեկտրոնային փոստի, կայքերի կամ սոցիալական ցանցերի միջոցով։ Ֆիշինգը կարող է իրականացվել նաև այսպես կոչված սոցիալական ինժեներիայի միջոցով , որը մարդկանց մանիպուլյացիայի ենթարկելու բարդ միջոց է՝ զգայուն տեղեկություններ ստանալու կամ գողանալու համար։
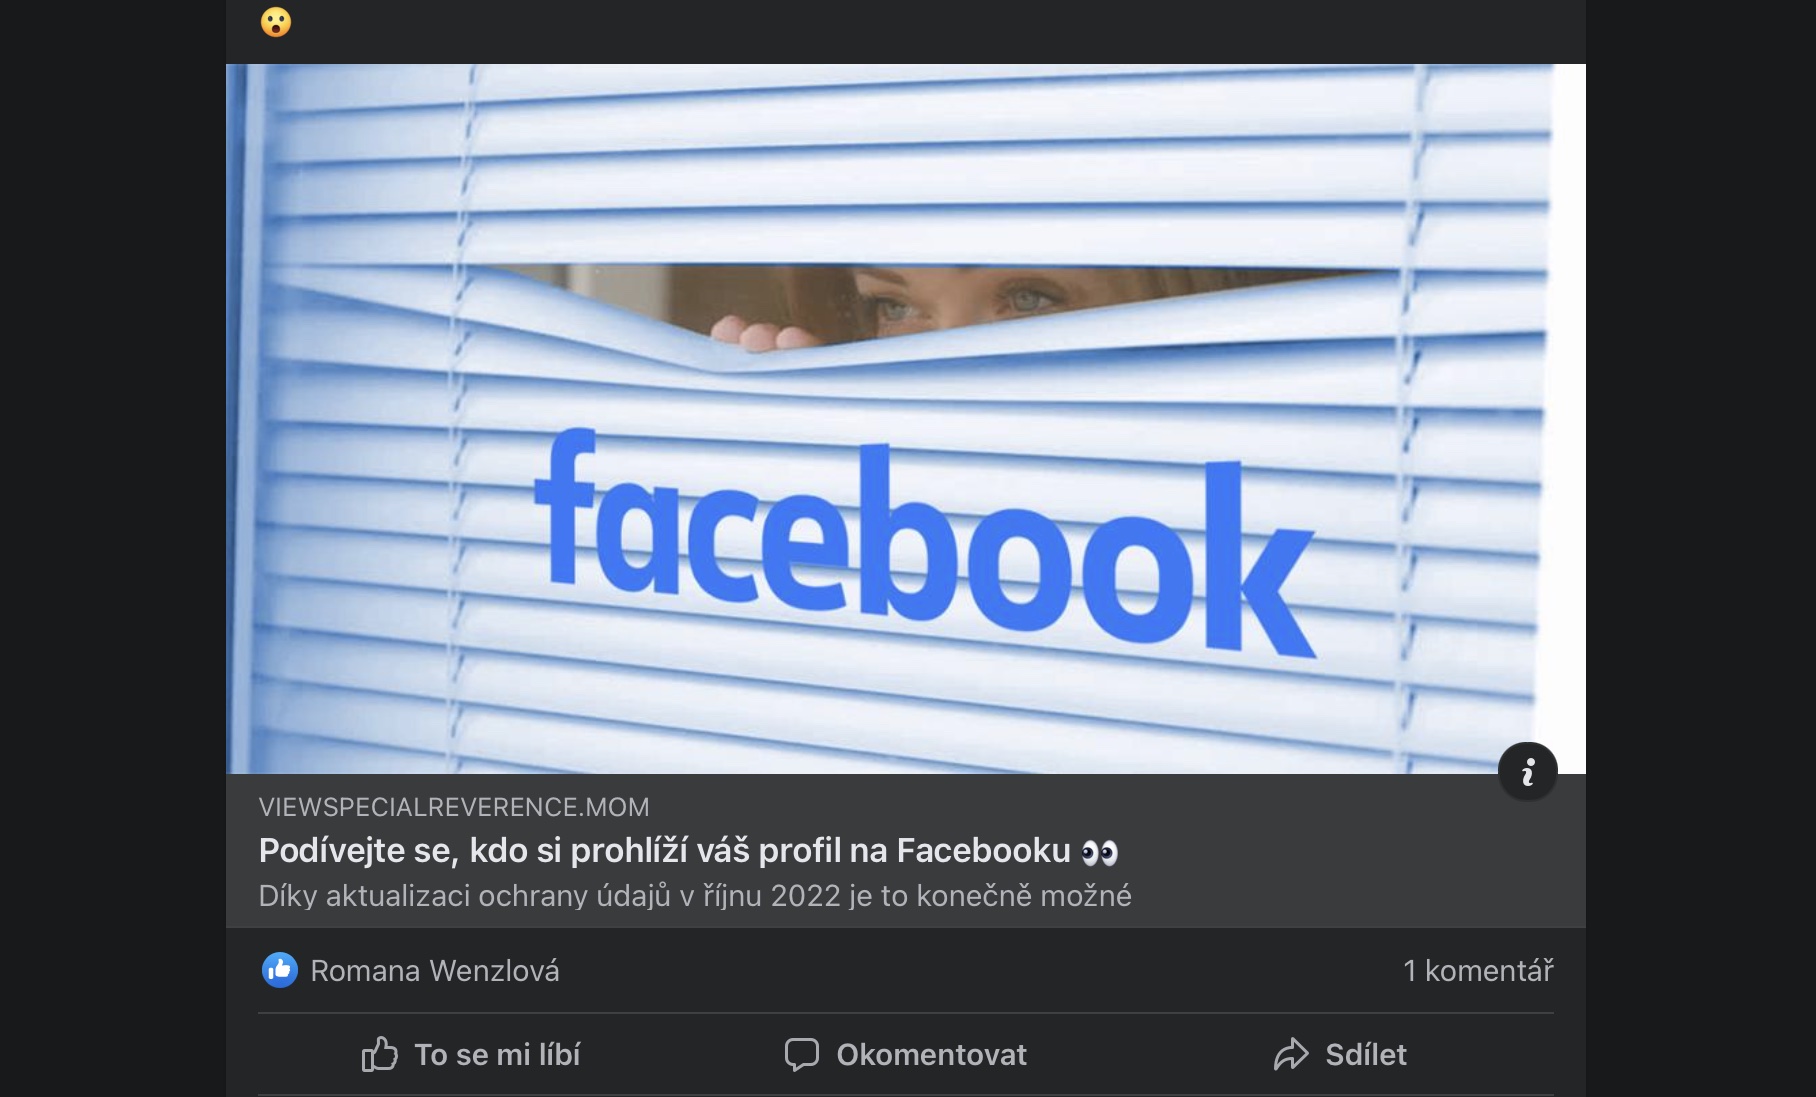
Սոցիալական ճարտարագիտությունը կարող է ունենալ տարբեր ձևեր, այդ թվում՝ կեղծ հեռախոսազանգեր, խարդախ նամակներ կամ թվացյալ վստահելի իրավիճակներ ստեղծել սոցիալական ցանցերում: Հարձակվողներն օգտագործում են մարդկանց դյուրահավատությունը, օգնության ցանկությունը կամ վտանգի վախը իրենց նպատակներին հասնելու համար: Դուք հավանաբար լսել եք այրի գեներալների և բժիշկների մասին Facebookմեջ, Նիգերիայի արքայազներ, Instagram-ի հայտնիներ և այլ դեպքեր:
Ֆիշինգի տեսակները
Տեխնոլոգիան անընդհատ զարգանում է, և դրա հետ մեկտեղ զարգանում և աճում են նաև ֆիշինգի տեսակները ։ Այսպիսով, եկեք համառոտ նկարագրենք ֆիշինգի ամենատարածված տեսակները.
Էլ․ փոստի ֆիշինգ. կեղծ էլ․ փոստերի ուղարկում, որոնք ձևանում են, թե ստացվել են վստահելի աղբյուրներից, ինչպիսիք են բանկերը, պետական մարմինները կամ այլ կազմակերպությունները,՝ զգայուն տեղեկատվություն ստանալու նպատակով։
Spear phishing. թիրախային հարձակում, որի դեպքում հարձակվողները թիրախավորում են որոշակի անհատների կամ կազմակերպությունների՝ հաճախ օգտագործելով անհատականացված տեղեկատվություն։
Վիշինգ (ձայնային ֆիշինգ). խարդախ հեռախոսազանգեր, որոնց միջոցով հարձակվողները ստանում են զգայուն տեղեկատվություն կամ մուտք են գործում համակարգեր։
Սմիշինգ (SMS ֆիշինգ). խարդախ տեքստային հաղորդագրությունների ուղարկում՝ զոհին հղման վրա սեղմելու կամ զգայուն տեղեկություններ տրամադրելու համար։
Ֆարմինգ. DNS (դոմենային անունների համակարգ) հարձակում, որի դեպքում հարձակվողները մանիպուլյացիաներ են անում վեբ հասցեների միջոցով՝ օգտատերերին կեղծ կայքեր վերահասցեագրելու համար։
Clone ֆիշինգ: Նախկինում օրինական էլփոստի պատճենների պատրաստում` օգտատերերից զգայուն տեղեկատվություն ստանալու համար:
Angler phishing. Հարձակվողները օգտագործում են սոցիալական ցանցերը՝ կեղծ էջեր ստեղծելու և զոհերի հետ կապ հաստատելու համար՝ զգայուն տեղեկատվություն ստանալու կամ համակարգերը վնասակար ծրագրերով վարակելու նպատակով։
Կետերի որս. կազմակերպության բարձրաստիճան անձանց, ինչպիսիք են գործադիր տնօրենները կամ մենեջերները, թիրախավորելը՝ գաղտնի տեղեկատվություն ձեռք բերելու նպատակով։
Որոնողական համակարգերի ֆիշինգ. կեղծ կայքերի ստեղծում, որոնք հայտնվում են որոնման արդյունքներում՝ օգտատերերին խաբեությամբ ստիպելու համար սեղմել հղումների վրա և տրամադրել զգայուն տեղեկություններ։
Լուսանկարը պատկերասրահ


Ինչպես ճանաչել ֆիշինգը և ինչպես պաշտպանվել դրանից
Ինչպե՞ս ճանաչել ֆիշինգը: Այս օրերին ավելի ու ավելի դժվար է դառնում ֆիշինգը ճանաչելը, սակայն խորհուրդ ենք տալիս կենտրոնանալ հետևյալ նշանների վրա.
- Կասկածելի URL. Կեղծ կայքերը հաճախ ունեն նմանատիպ, բայց սխալ URL-ներ: Հղման վրա սեղմելուց առաջ միշտ ստուգեք URL-ը, որպեսզի համոզվեք, որ այն ճիշտ է և անվտանգ: Չեխական փոստն ունի cpost.cz հասցեն: Այսպիսով, եթե ենթադրյալ փաթեթը կառավարելու հղումը ձեզ վերահղում է դեպի URL, ինչպիսին է skdhgu.ligma.posta.com, ապա ակնհայտորեն ինչ-որ բան այն չէ:
- Վատ չեխական և կասկածելի հաղորդակցություն. Իհարկե, քերականության և ուղղագրության կատարյալ իմացությամբ բնիկ Չեխը կարող է լինել ֆիշինգային հարձակման հետևում որպես սոցիալական ճարտարագիտության մաս, բայց շատ դեպքերում դա այդպես չէ: Հետևաբար, հաղորդակցության մեջ նկատեք սխալ գրավոր, բայց նաև հենց հաղորդակցման ոճում:
- Չափազանց շտապողականություն. Ֆիշինգի նամակները հաճախ արհեստական ճնշում են ստեղծում՝ ձեզ արագ գործելու համար: Զգույշ եղեք էլ. նամակներից, որոնք ճնշում են ձեզ անհապաղ միջոցներ ձեռնարկելու կամ տեղեկություններ տարածելու համար:
- Տեղեկատվության անսովոր հարցումներ. Զգույշ եղեք նամակների կամ հաղորդագրությունների հետ, որոնք պահանջում են զգայուն տեղեկություններ, ինչպիսիք են գաղտնաբառերը կամ վարկային քարտերը: Օրինական կազմակերպությունները երբեք չեն պահանջի այս տեղեկատվությունը էլեկտրոնային փոստով:
- Անվստահելի էլփոստի հասցեներ. Ուշադրություն դարձրեք էլփոստ ուղարկողներին. Եթե ինչ-որ բան կասկածելի է թվում, խնդրում ենք լրացուցիչ ստուգում կատարել նախքան պատասխանելը կամ հղման վրա սեղմելը:
Ինչպես պաշտպանվել ձեզ ֆիշինգից
Ցանկացած տեսակի ֆիշինգը կարող է աներևակայելի հետևանքներ և ազդեցություն ունենալ ձեր անվտանգության, գաղտնիության և ֆինանսների վրա:ancե. Վնասի վերականգնումը կարող է լինել երկարատև, դժվար և որոշ դեպքերում նույնիսկ անհաջող: Ինչպե՞ս պաշտպանվել ձեզ ֆիշինգից:
Զգույշ եղեք, եթե նամակ կամ հաղորդագրություն եք ստանում՝ խնդրելով տրամադրել անձնական տվյալներ: Նայեք ուղարկողի հասցեն և համոզվեք, որ դա ձեզ հայտնի հասցե է: Եթե վստահ չեք, խնդրում ենք մի բացեք կամ չպատասխանեք էլփոստին կամ հաղորդագրությանը:
Երբեք մի սեղմեք էլփոստի կամ հաղորդագրությունների հղումների վրա, որոնք դուք չեք ճանաչում: Եթե ցանկանում եք այցելել կայք, ապա ավելի լավ է հասցեն ձեռքով մուտքագրեք ձեր բրաուզերի հասցեագոտում:
Սահմանեք ուժեղ և եզակի գաղտնաբառեր ձեր բոլոր առցանց հաշիվների համար, օրինակ, դա կարող է օգնել ձեզ այս հարցում Keychain վրա iCloudu կամ գաղտնաբառի կառավարման հավելված. Գաղտնաբառերը պետք է ունենան առնվազն 12 նիշ և պարունակեն մեծ և փոքրատառ տառերի, թվերի և նշանների համադրություն:
Թարմացրեք ձեր հակավիրուսային ծրագիրը և firewall-ը: Այս ծրագրերն օգնում են ձեզ պաշտպանել ֆիշինգային հարձակումներից և այլ կիբեր սպառնալիքներից:
Եթե կարծում եք, որ ֆիշինգի հարձակման զոհ եք դարձել, անմիջապես փոխեք ձեր բոլոր վտանգված հաշիվների գաղտնաբառերը: Դուք նաև պետք է դիմեք ձեր բանկին կամ այլ ֆինանսական հաստատություններին, որպեսզի տեղեկացնեք նրանց իրավիճակի մասին: