
Օպերացիոն համակարգերի մասին՝ սկսած AppԱյն, ընդհանուր առմամբ, խոսվում է որպես ամենաանվտանգ, եթե ոչ ամենաանվտանգ համակարգերից մեկը, որին հասարակ մահկանացուը երբևէ կարող է մուտք գործել: Ցավոք, նրանք պաշտպանված չեն անվտանգության թերություններից, որոնք թույլ են տալիս բավականին հեշտ մուտք ունենալ տվյալներ, որոնք նախատեսված չեն որևէ մեկի համար:
Ձեզ կարող է հետաքրքրել

Այս շաբաթ անվտանգության հետազոտող Լինուզ Հենզեն աշխարհին ցույց տվեց մի տեսանյութ, որը ցույց է տալիս macOS Mojave-ում Keychain-ում պահված գաղտնաբառերին չարտոնված մուտք ստանալու ենթադրյալ հնարավորությունը: Միևնույն ժամանակ, նա հավելել է, որ բողոքի նկատառումներից ելնելով մտադիր չէ իր բացահայտումները ուղղակիորեն կիսել ընկերության հետ Apple. Այն վերջերս կրկին քննադատության է արժանացել իր համակարգերում առկա սխալների նկատմամբ իր մոտեցման համար:
Henze-ն նախկինում բացահայտել է օպերացիոն համակարգի անվտանգության բազմաթիվ թերություններ iOS, հետևաբար այն ընդհանուր առմամբ համարվում է վստահելի և վստահելի աղբյուր։ Իր իսկ խոսքերով, նա հիասթափված է այն փաստից, որ ընկերության «bug bounty» ծրագիրը Apple կենտրոնանում է միայն օպերացիոն համակարգի վրա iOS և ոչ թե macOS-ի, հենց այդ պատճառով էլ նա որոշեց կիսվել նոր հայտնաբերված սխալի վերաբերյալ իր եզրակացություններով Appleմ չի կիսվի.
Ստորև բերված տեսանյութում տեսնում ենք, որ հարձակումն իրականացնելու համար գովազդ չի պահանջվում։miniադմինիստրատորի կամ որևէ այլ նմանատիպ թույլտվության դեպքում, Mac-ի Keychain-ում գաղտնաբառերին մուտք գործելը, ըստ հաղորդումների, հնարավոր է նույնիսկ այն համակարգիչներում, որոնցում ակտիվացված է համակարգի ամբողջականության պաշտպանությունը: Heise.de կայքը նաև նշում է, որ հարձակումը կարող է մուտք գործել Keychain-ի «Մուտք» և «Համակարգ» բաժինների բոլոր տարրերին: Այնուամենայնիվ, մենք ձեզ չենք տրամադրի սխալը տեքստային տեսքով շահագործելու ճշգրիտ ընթացակարգը, քանի որ այն դեռևս չի շտկվել:
Ինչպե՞ս պաշտպանվել ինքներդ:
Բանալիի շղթայի վերաբերյալ i-ումCloudu, որը, ըստ տեղեկությունների, վտանգի տակ չէ վրիպակի պատճառով, քանի որ այն այլ կերպ է պահում գաղտնաբառերը: Առայժմ միակ հայտնի պաշտպանությունն ինքնին Keychain-ն այլ գաղտնաբառով ապահովելն է, բայց սա պարզ և հեշտ հասանելի ընթացակարգ չէ: Բացի այդ, Keychain-ը գաղտնաբառով ապահովելը հանգեցնում է մի շարք խնդիրների:onemacOS-ի օգտագործման ժամանակ նույնականացման երկխոսության պատուհաններ։ Ընկերությունը Apple խնդրի մասին դեռ պաշտոնապես չի տեղեկացվել։
Լինուզ Հենզեի KeySteal տեսանյութը.
Գործնականում պարզ է, որ նա չի լինի 2019 թվականի սկզբին Apple սիրով հիշել. Ընդամենը մի քանի օր է, ինչ վրիպակը ի հայտ է եկել: iOS 12, մասնավորապես FaceTime-ի խմբային զանգերում: Սա թույլ է տվել զանգի ստացողին գաղտնալսել առանց նրանց նույնիսկ մուտքային զանգը վերցնելու: Apple արձագանքեց ամբողջ խնդրին՝ անմիջապես անջատելով այս ծառայության սերվերները և խոստանալով թողարկել ուղղիչ թարմացում մինչև ուրբաթ՝ փետրվարի 1-ը, սակայն nestԲարև ձեզ:
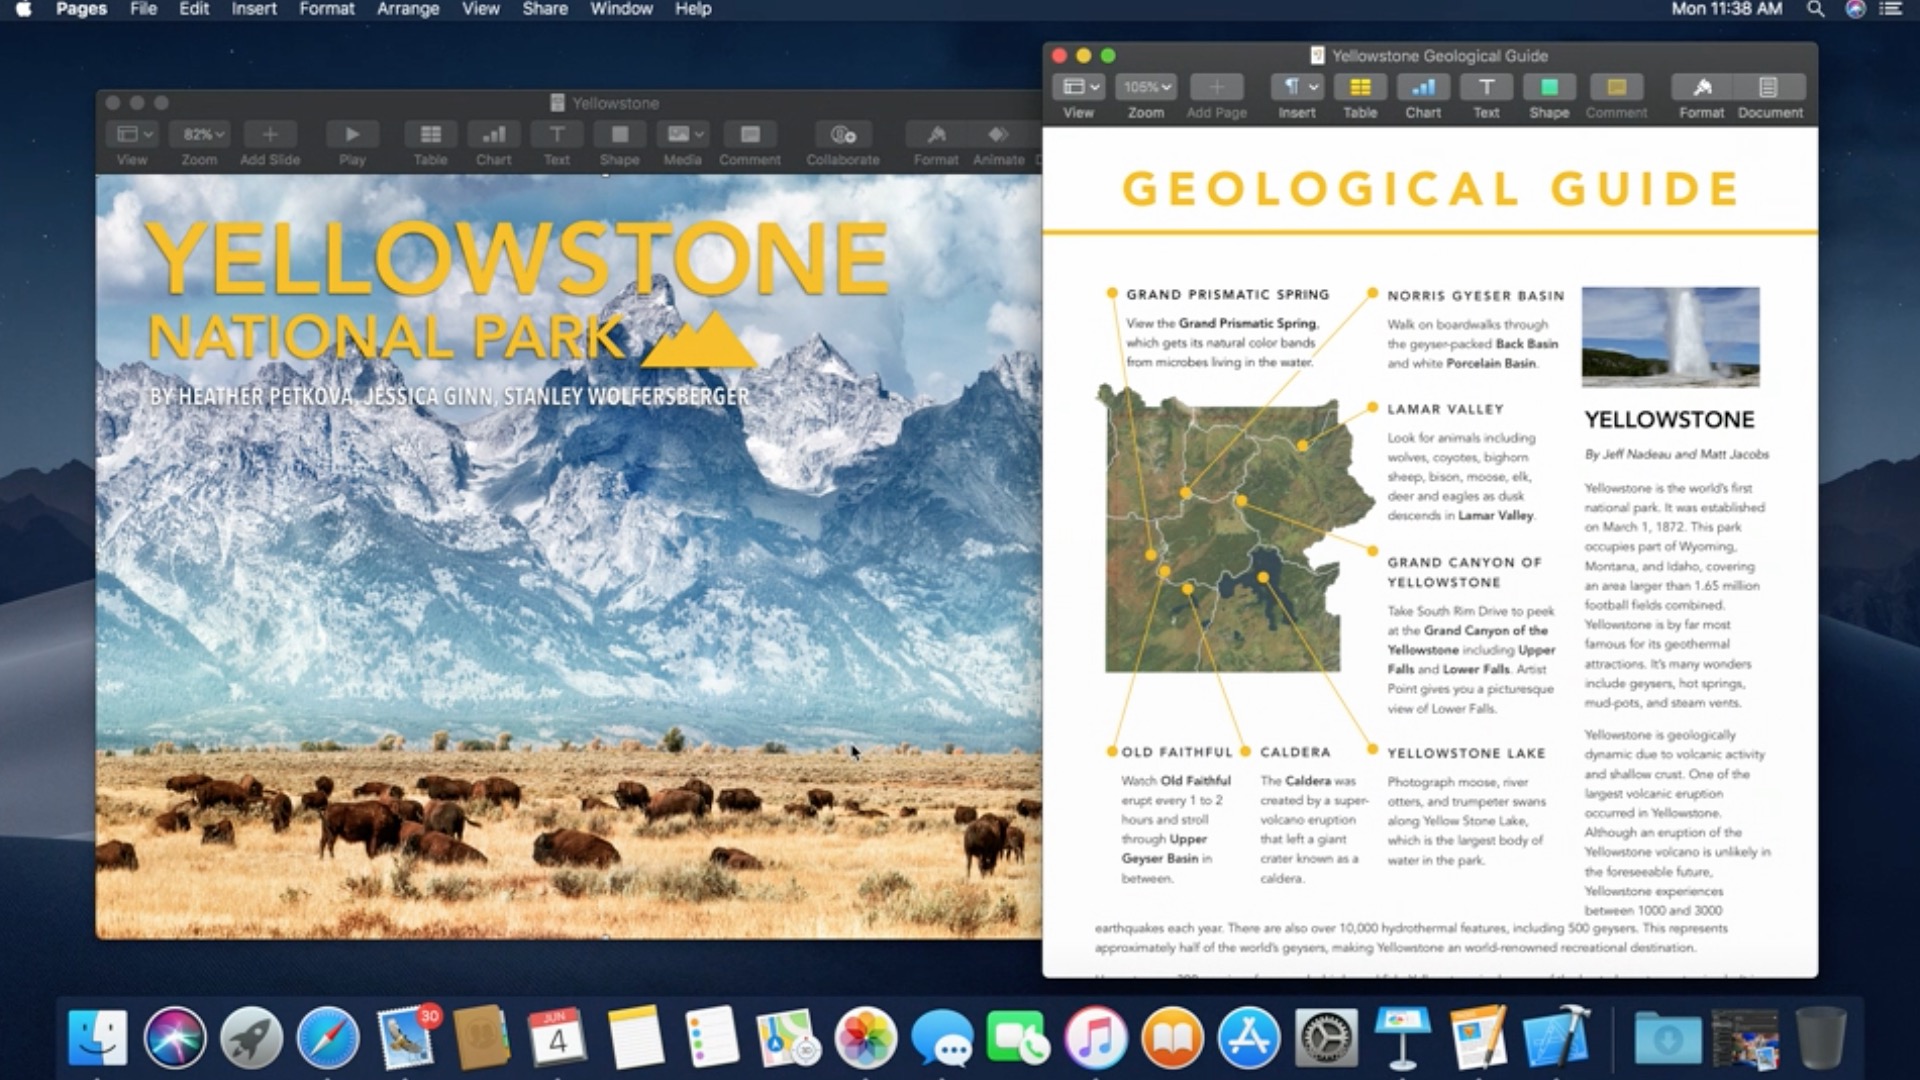
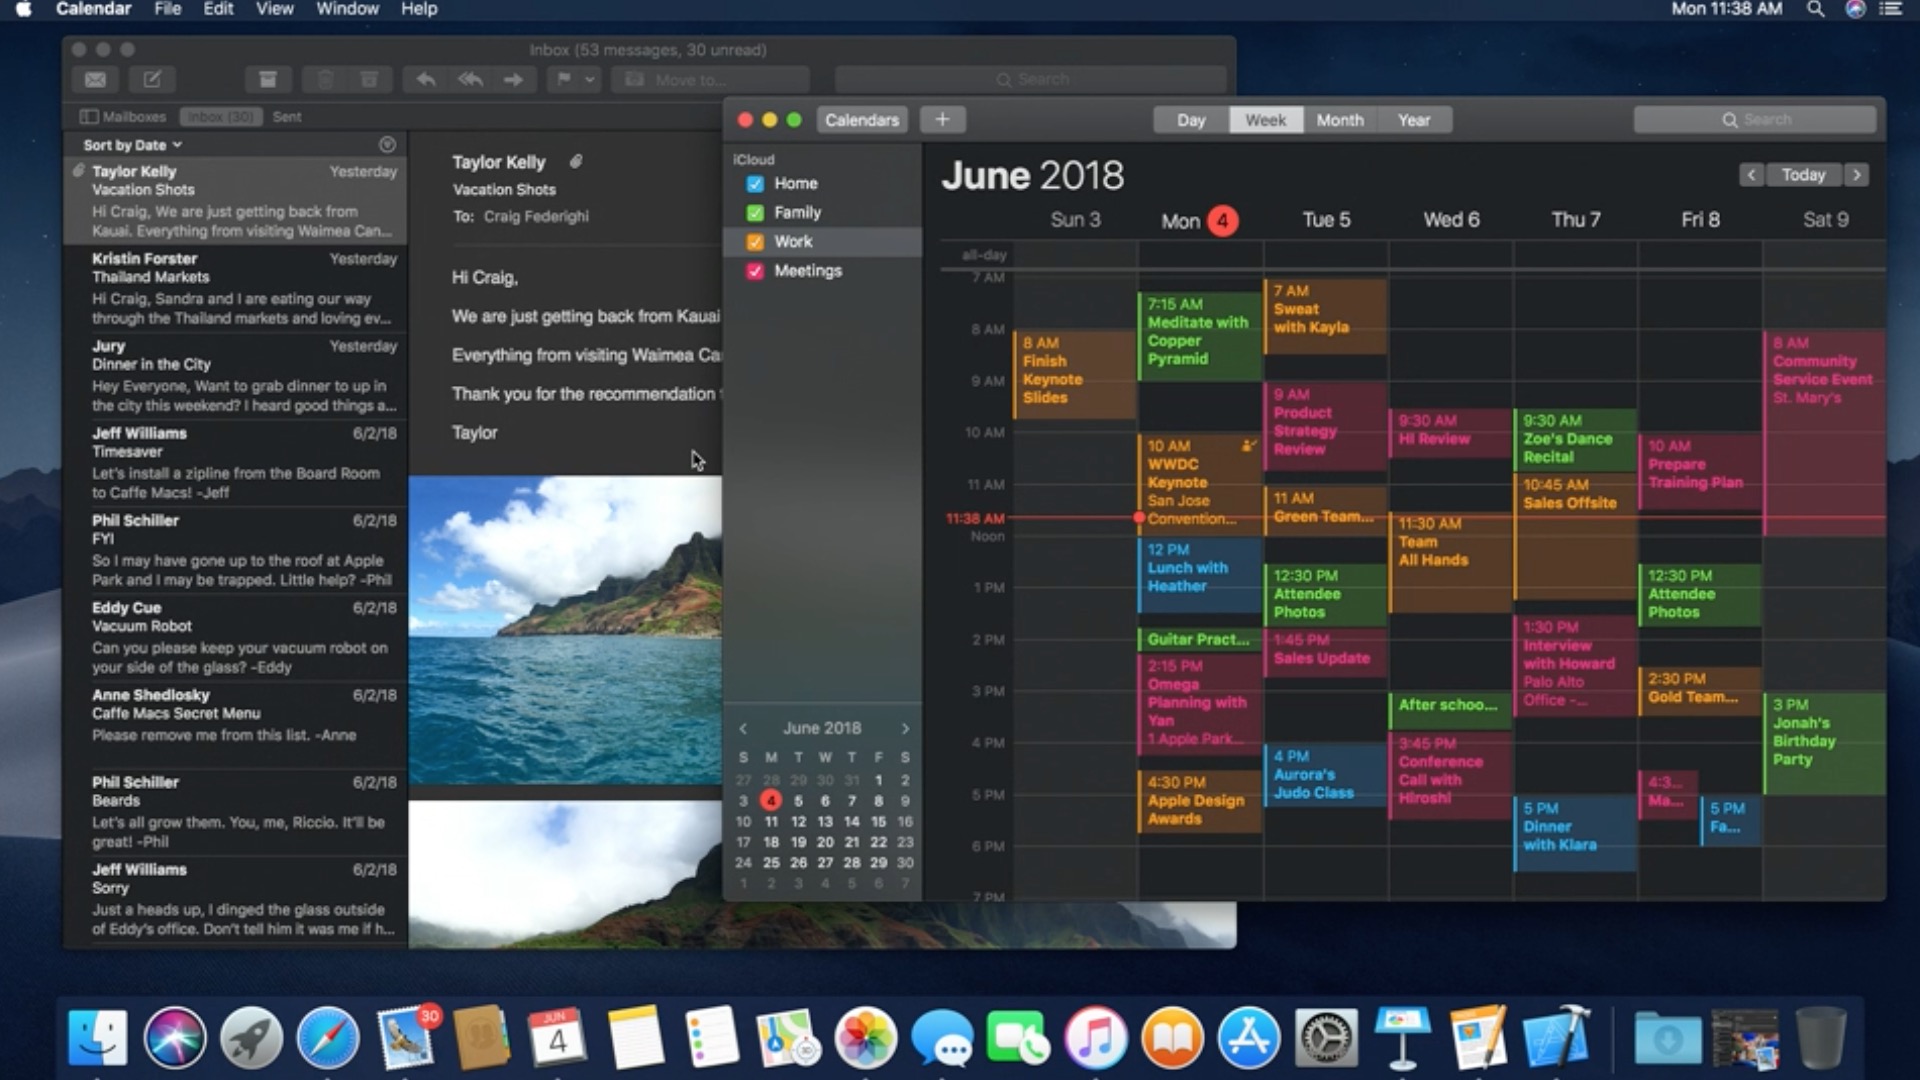
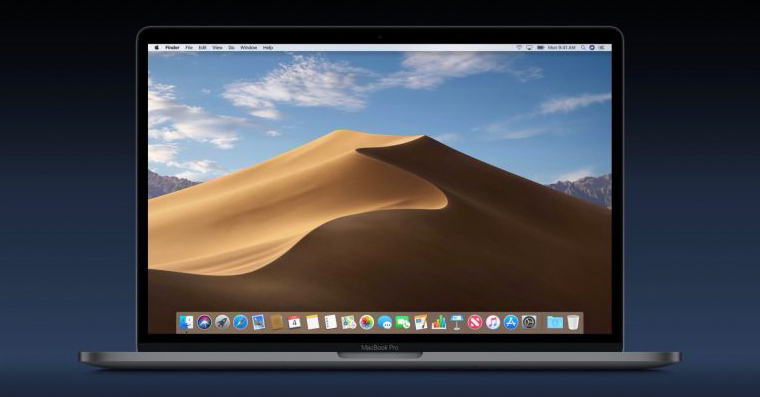
Այսպես էր թվում, երբ Apple Անցյալ հունիսին այն ցուցադրեց macOS Mojave-ը.
Լուսանկարը պատկերասրահ
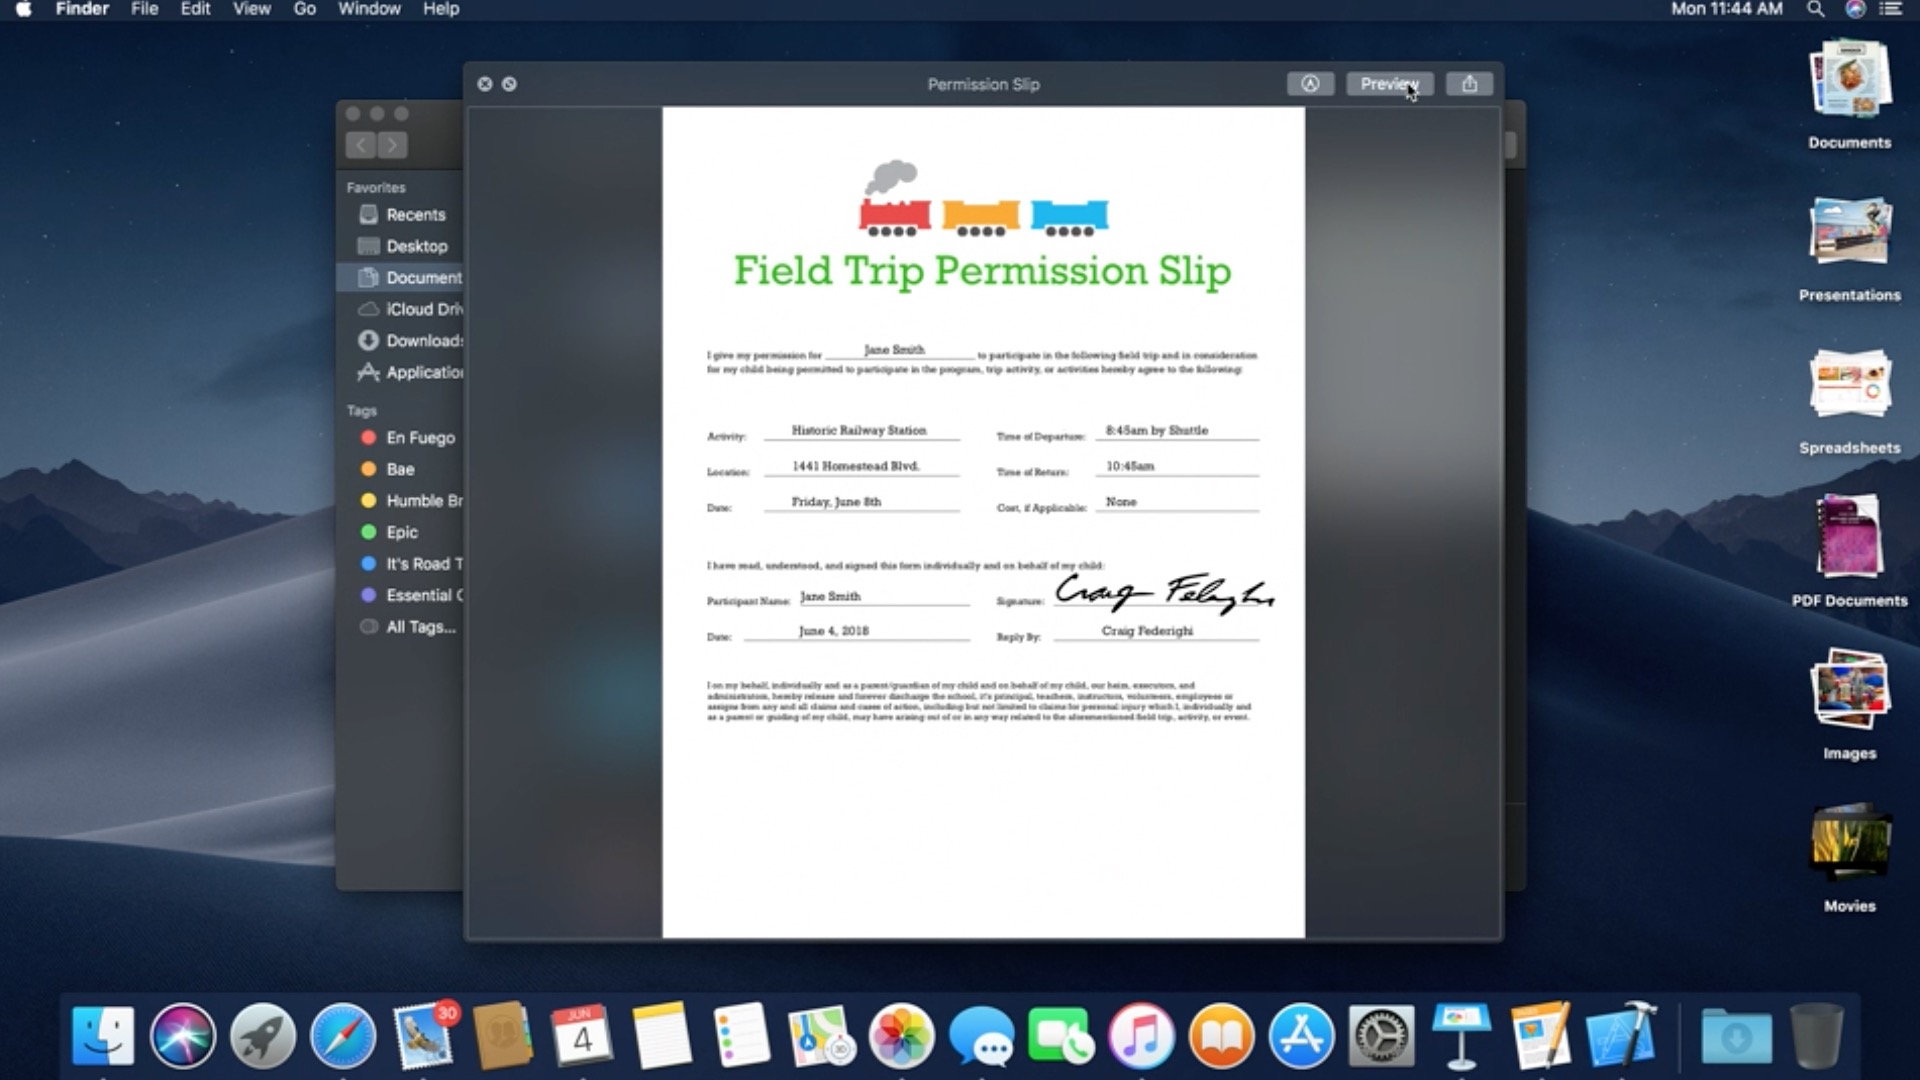
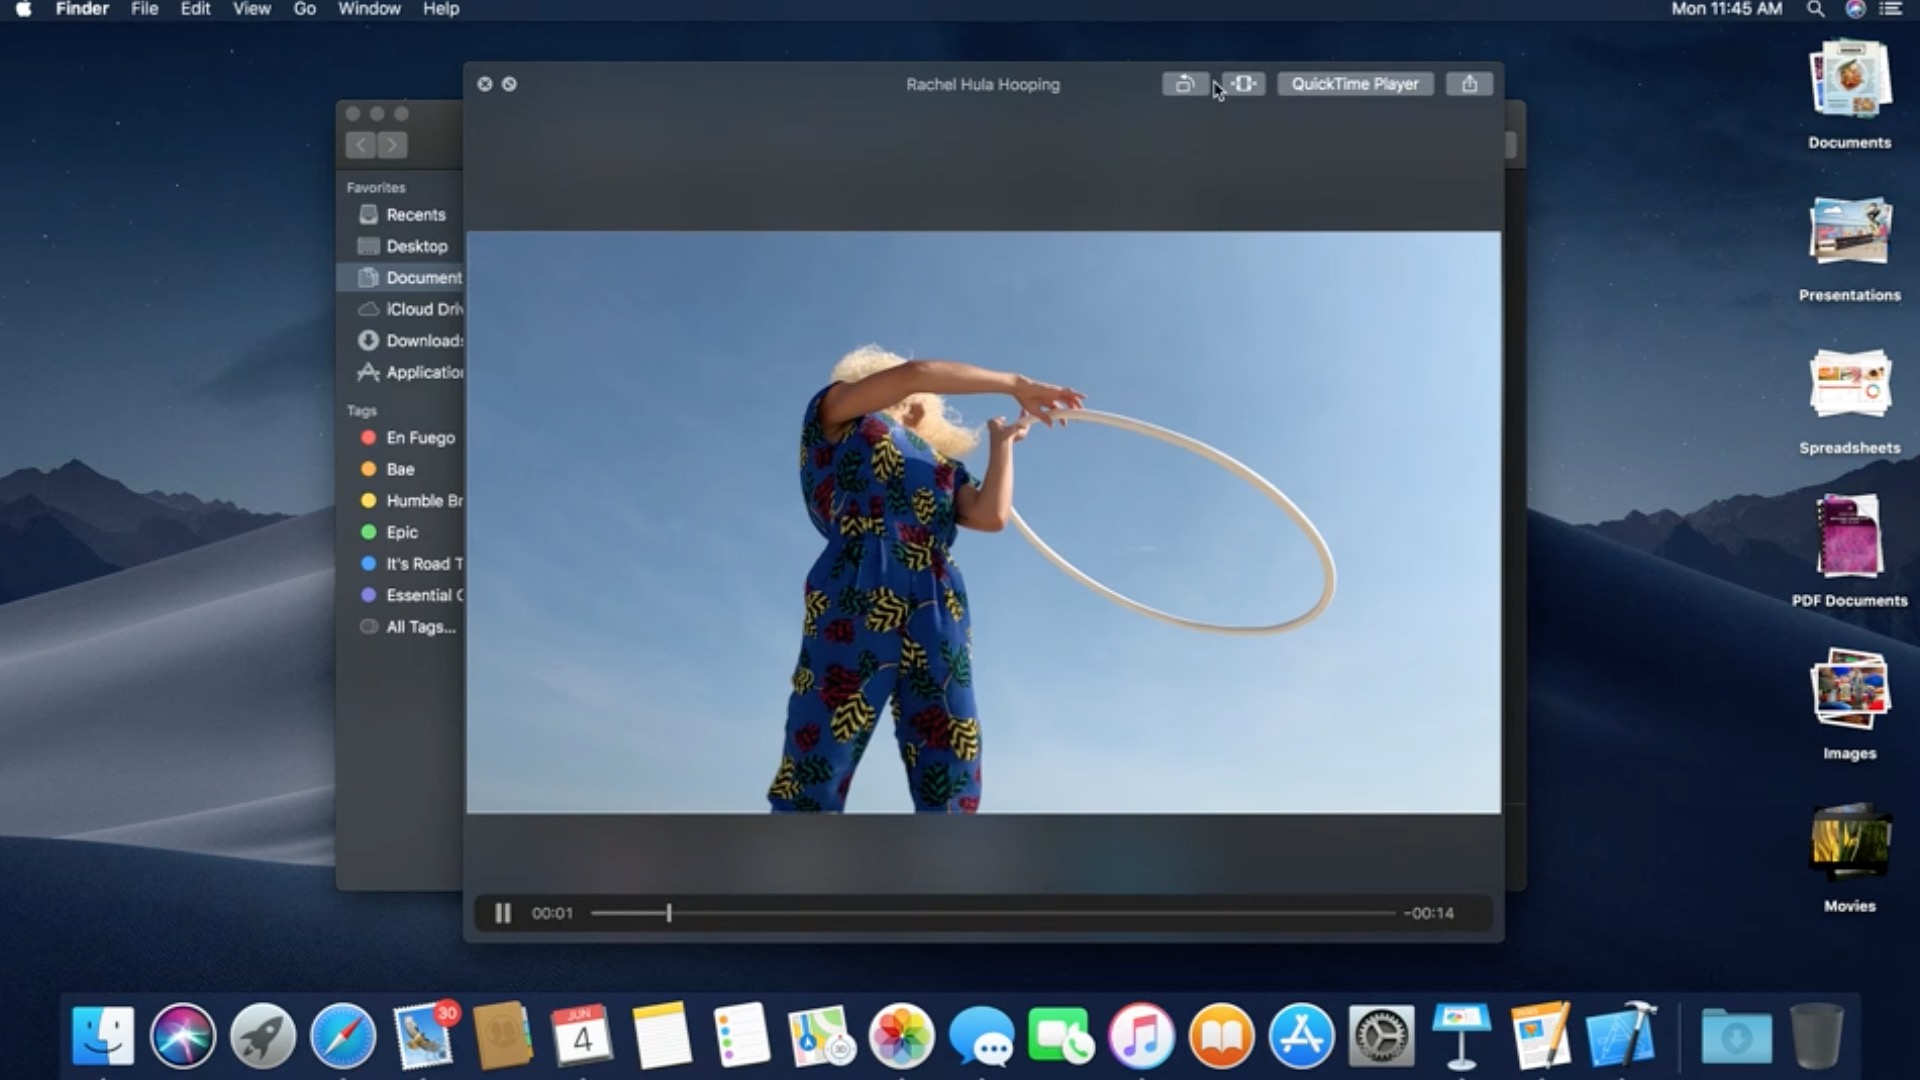
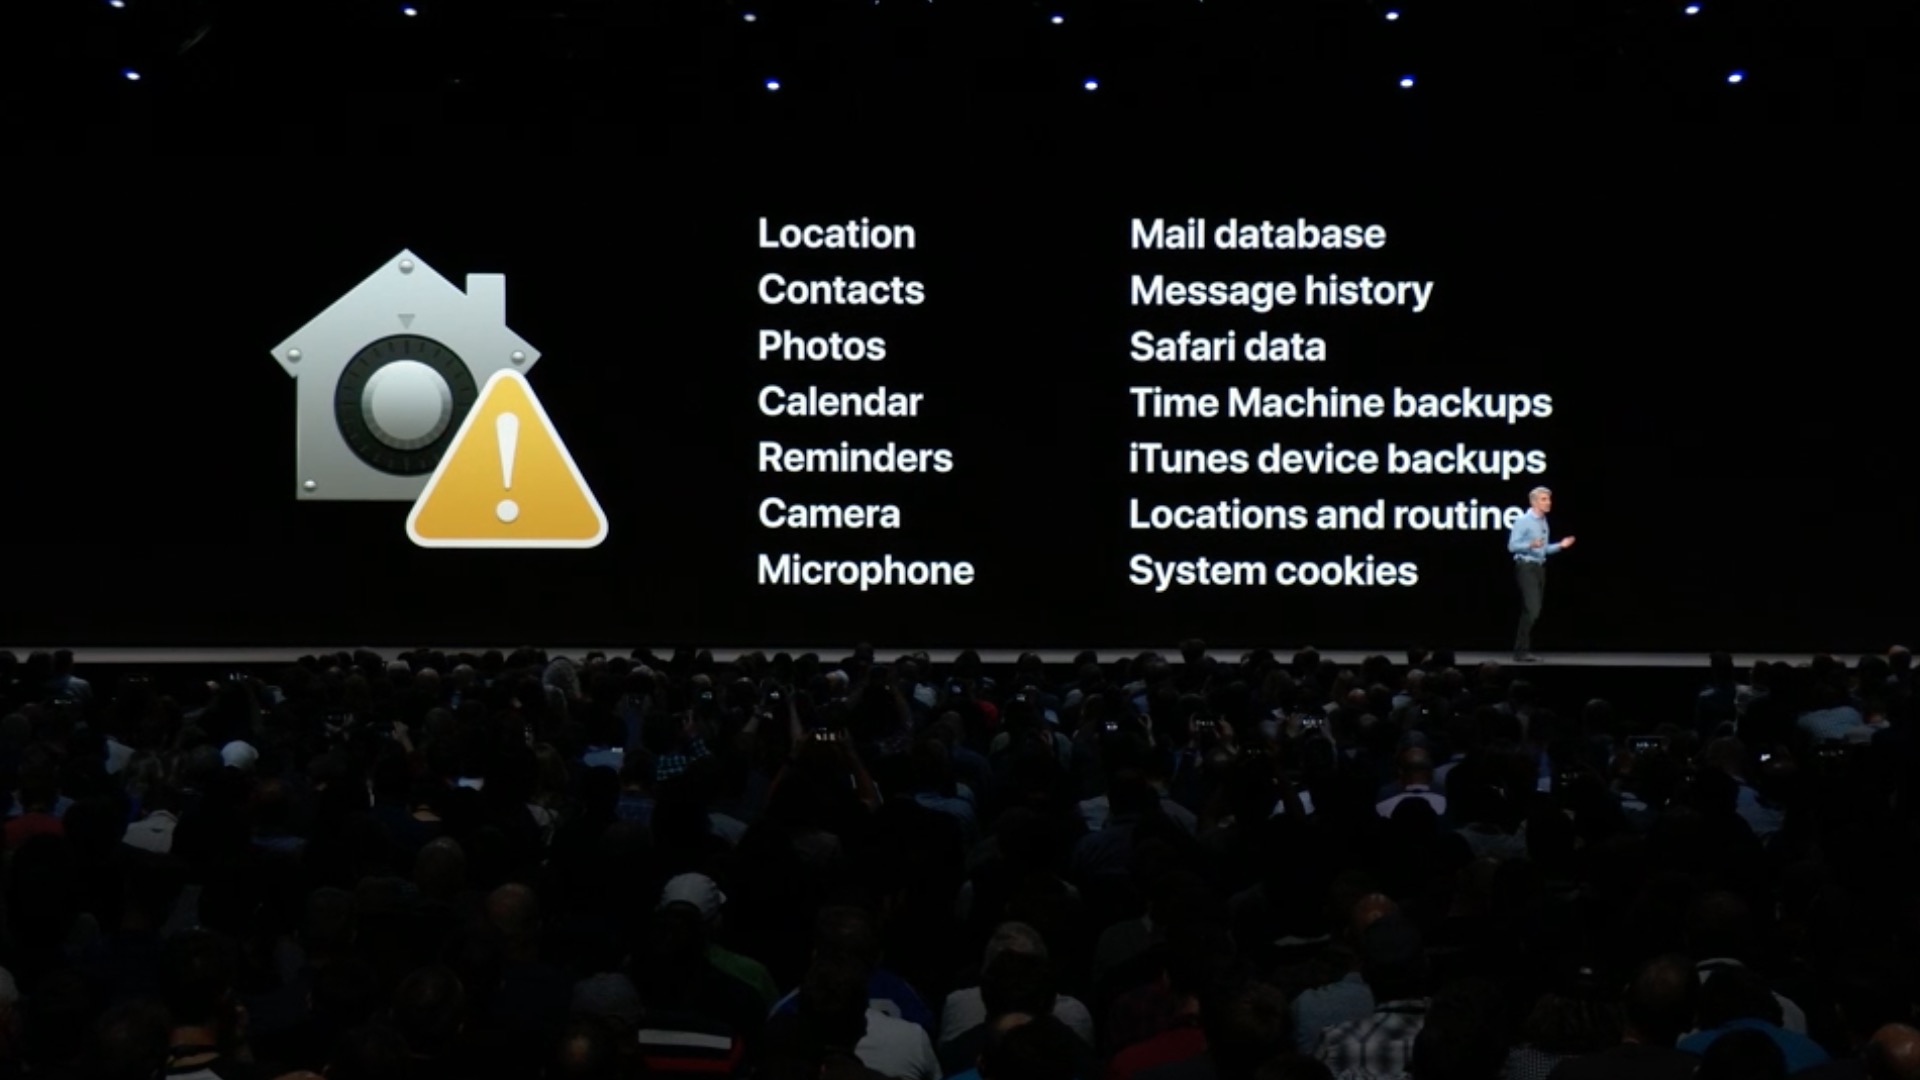
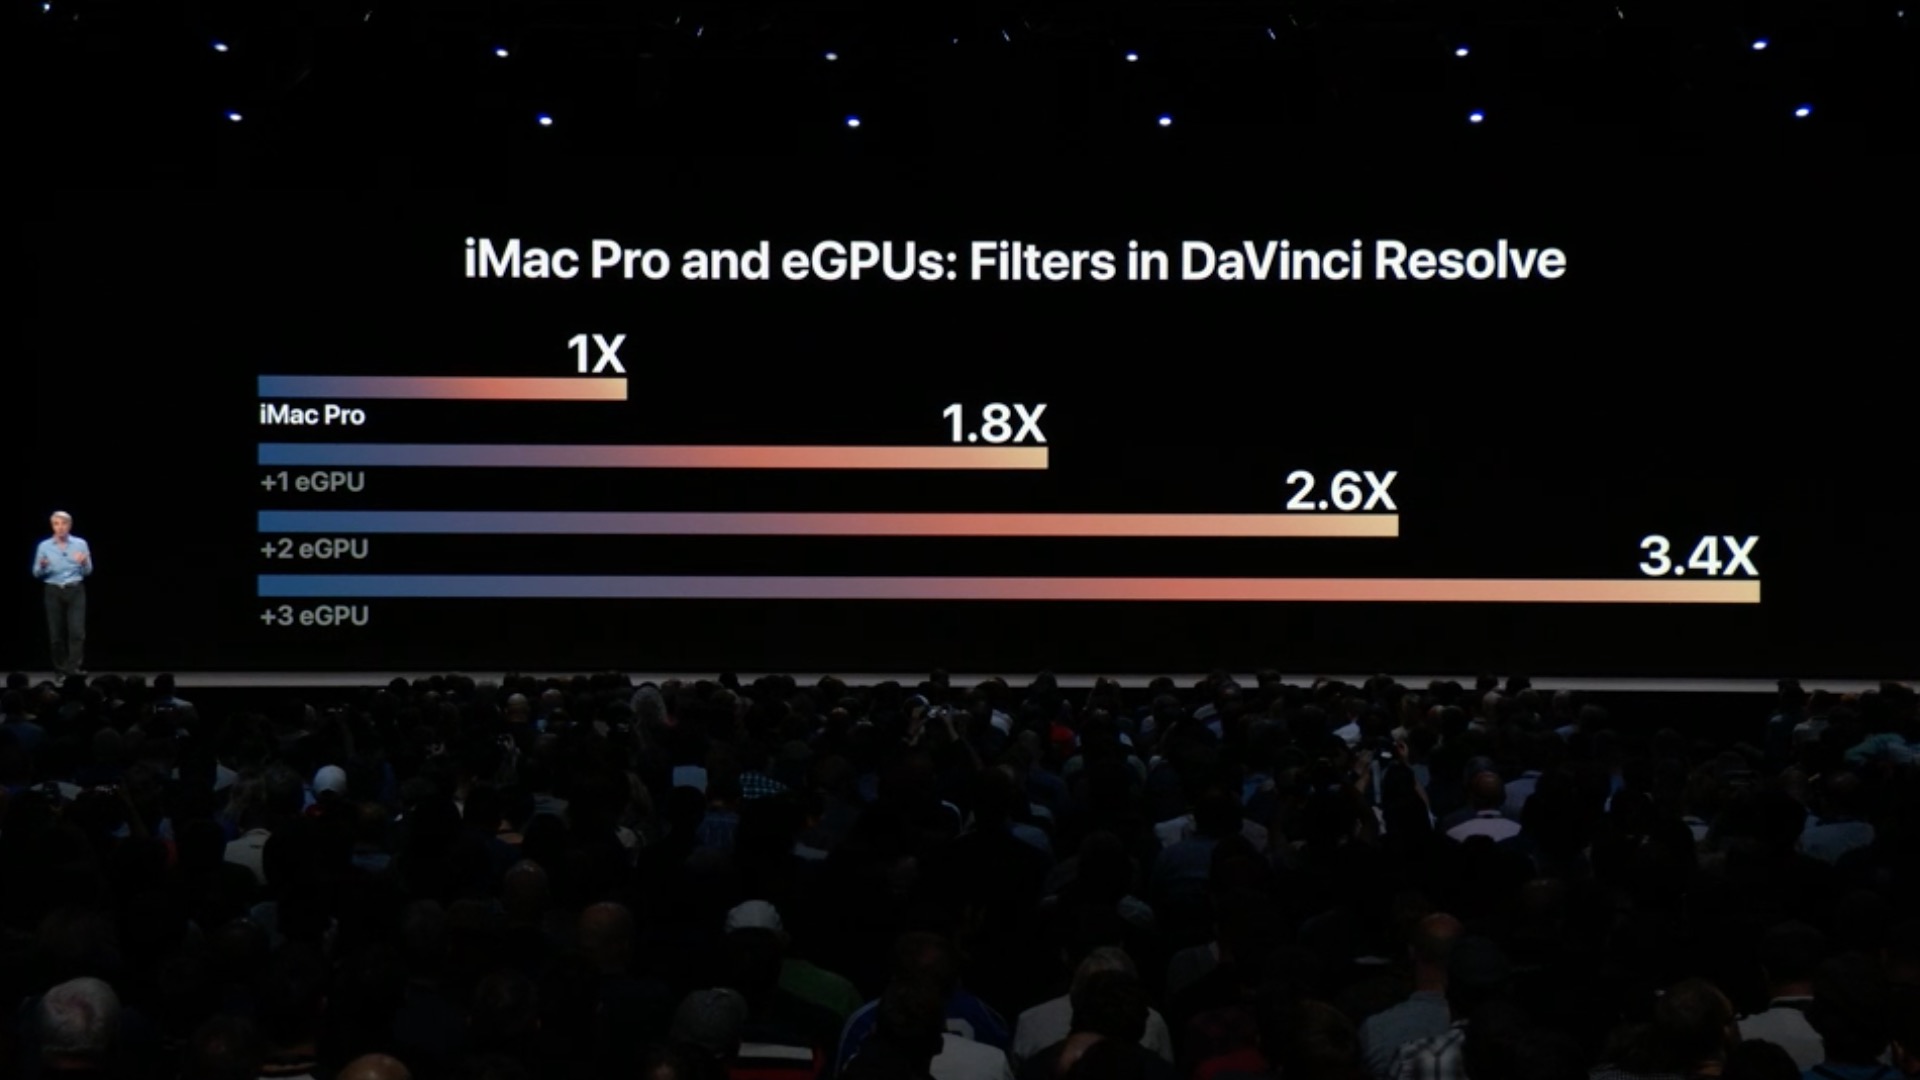
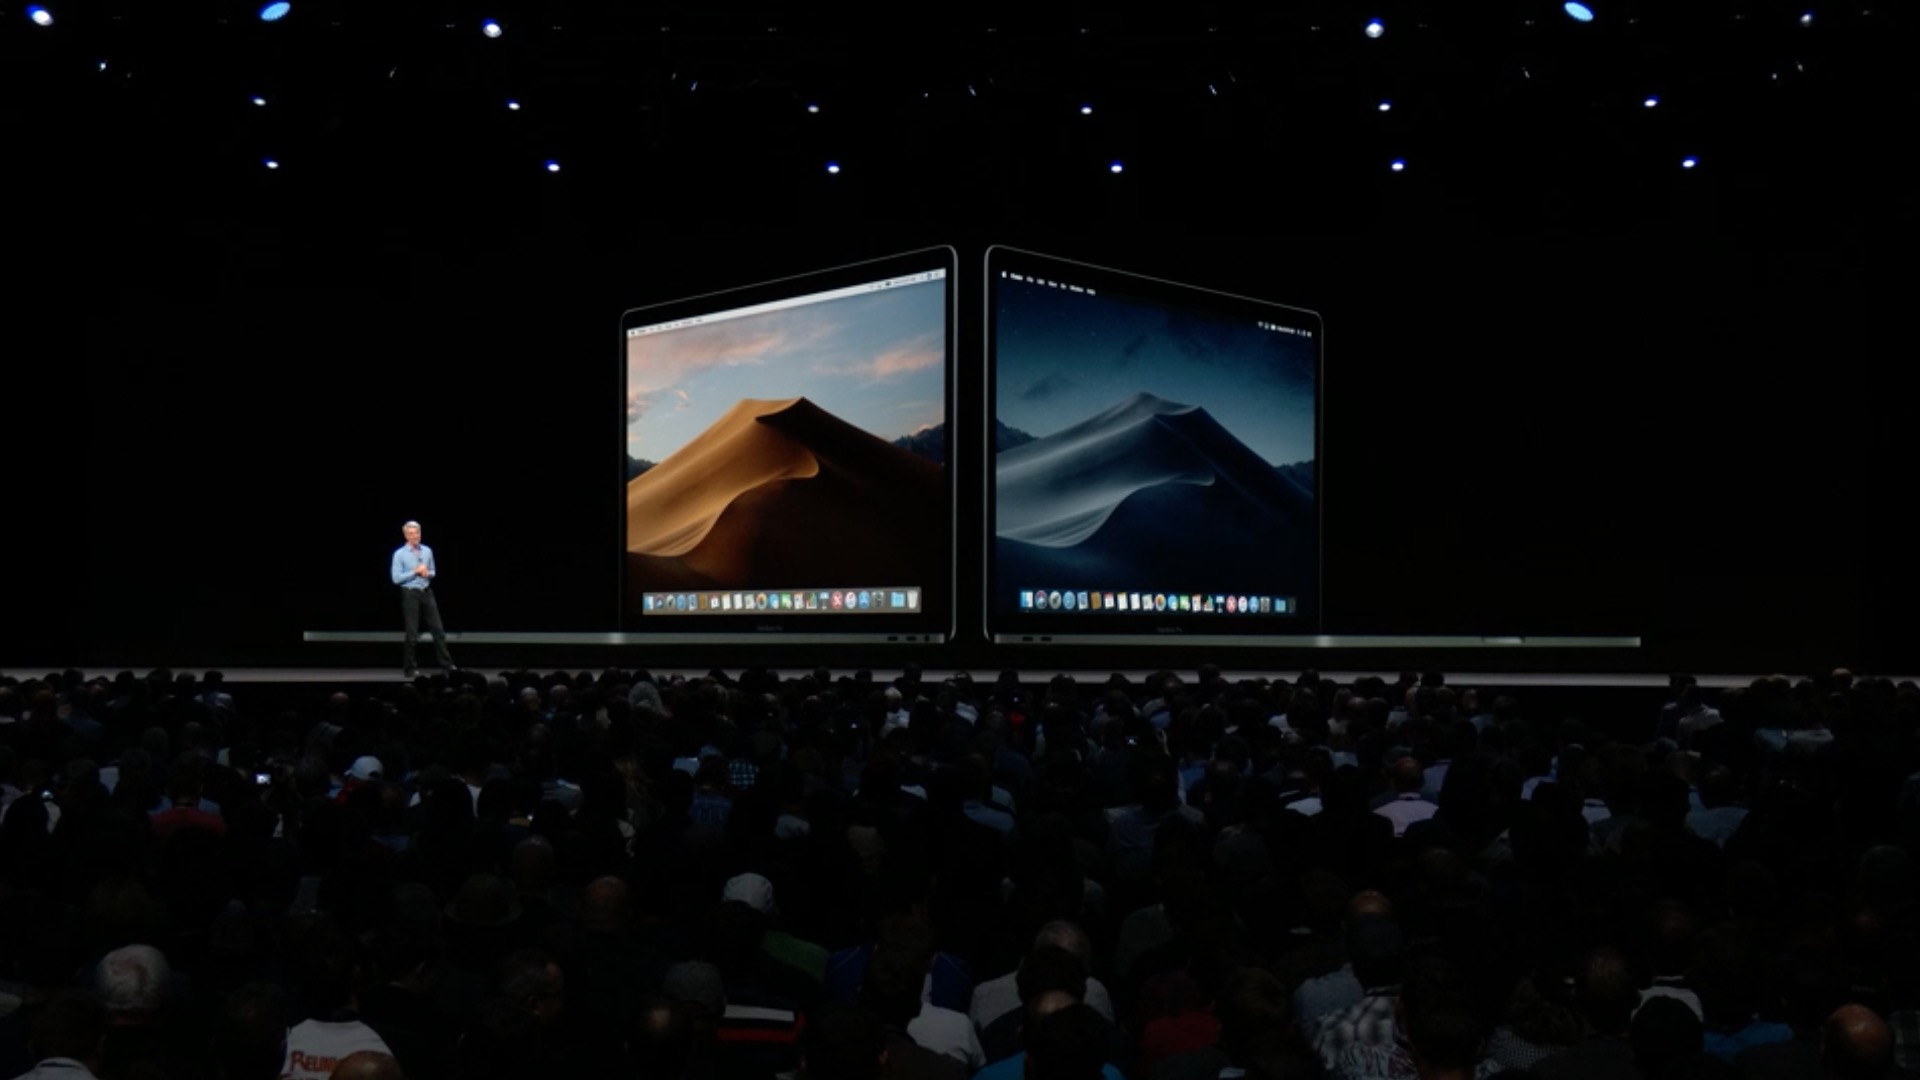

Omg, դա սիրողական է: Այդ հավելվածը պահանջում է մուտք գործել keychain-ի տվյալներին: Տղան նրան մուտք է տվել իր գաղտնաբառով, և այնուհետև հավելվածը կարողանում է որոշ տվյալներ հանել ստեղնաշարից: Բայց դա իհարկե տեսանյութում չկա :)
Խայտառակ տեսանյութ
Դե, եթե ես դա ճիշտ հասկացա, այն կարելի է ձեռք բերել միայն այն դեպքում, եթե «հարձակվողը» մտնի հաշիվ: Դե, ավելի հեշտ չէ՞ գաղտնաբառ մուտքագրել անմիջապես ստեղնաշարի մեջ:
Այս հավելվածը կարող է բովանդակություն հանել keychainև ուղարկեք այն ձեր սերվերին: Բայց եթե մարդը այնքան հիմար է, որ թույլտվություն տա ինչ-որ տարօրինակ հավելվածի, որը չի գալիս խանութից, նա այլ բանի արժանի չէ:
Կեցցե Apple :D ուղղակի տվել է, բայց ես սպասում էի Apple գնում է Սրաչեկ
Ես ուզում էի փորձել Mojave-ին:ancես, բայց ես չկարողացա բանալիի շղթան աշխատեցնել ինձանիցCloudu. Բանալիի շղթայի համաժամեցումը պարզապես հնարավոր չէր միացնել, այնպես որ ես մնում եմ High Sierra-ի վրա :( Այնուամենայնիվ, հաշվի առնելով, թե որքան վատ է Mojave-ը աշխատում 2013 թվականի պտտվող սկավառակով iMac-ի վրա, ես կնախընտրեի սպասել նոր iMac-ի (այն սպասում է ավելի քան 600 օր) կամ նոր macOS-ի։
Տարօրինակ է, ես փորձեցի Mojave-ի վրա Mini մոտավորապես նույն ժամանակից, և ես սպասում էի, որ այդ ափսեի հետ ամեն ինչ շատ ավելի վատ կլինի: