
Հետազոտողները պարզել են, թե ինչպես կարելի է շրջանցել անվտանգության կողպեքը iOS. Այդ մասին նրանք հայտնել են այս շաբաթ հրապարակված իրենց զեկույցներում։ Ըստ տեղեկությունների՝ նրանք հաջողությամբ շրջանցել են ակտիվացման կողպեքը Applu-ն iPad-ի և iPhone-ի վրա։ Այս քայլը սարքը կդարձնի լիովին անապահով։ Առաջին հաղորդագրությունները հնարավոր խոցելիության մասին iOS Սարքերը հայտնվել են նոյեմբերի սկզբին, երբ անվտանգության մասնագետներից մեկը փորձել է շրջանցել eBay աճուրդի սերվերից գնված iPad-ի ակտիվացման կողպեքը։
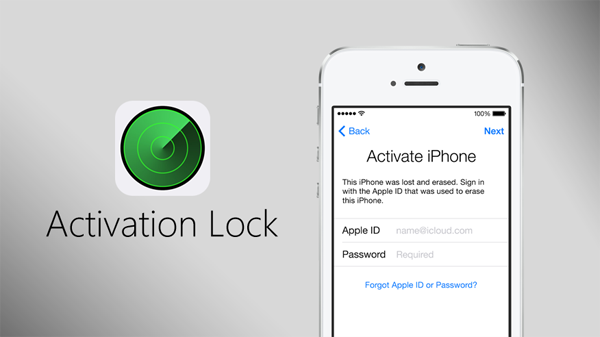
Հետազոտողներին հաջողվել է շրջանցել iPad-ի ակտիվացման կողպեքը: Նոյեմբերի սկզբին անվտանգության փորձագետ Հեմանտ Ջոզեֆը զգուշացրել էր որոշ խոցելիության մասին: iOS սարք – նա փորձեց շրջանցել eBay-ից գնած iPad-ի ակտիվացման կողպեքը։ Ջոզեֆը հայտնաբերեց անվտանգության ծրագիրը կոտրելու մեթոդ՝ iPad-ի Wi-Fi կարգավորումներում մուտքագրելով չափազանց երկար նիշերի շարք։ Ակտիվացման կողպեքը նախագծվել և ներդրվել է iOS 7 և նախատեսված էր կանխելու գողերին և այլ չարտոնված օգտատերերին գողացված կամ կորած մուտք գործելու հնարավորությունը iOS սարքը։ Այն ավտոմատ կերպով ակտիվանում է՝ միացնելով «Գտնել» գործառույթը։ iPhoneՀենց որ հնարավորությունն ակտիվանա, ցանկացած օգտատեր, ով ցանկանում է փորձել մուտք գործել սարք, պետք է անջատի «Գտնել իմ» գործառույթը: iPhone« , ջնջել սարքը կամ անջատել այն, նրանք պետք է մուտքագրեն ճիշտ մուտքի տվյալները։» ProԱնջատման գործընթացը կապված է ստուգման կատարման հետApple ID և գաղտնաբառեր սերվերների վրա Applu, որը պահանջում է ինտերնետ կապ: Եվ հենց այս պահին Ջոզեֆը հայտնաբերեց մի սողանցք:
Ձեզ կարող է հետաքրքրել

Երբ կողպված սարքը միացված է, iOS օգտվողին հուշում է միանալ մոտակա Wi-Fi ցանցին: Ջոզեֆին հաջողվեց առաջացնել Activation Lock-ի սխալ՝ ընտրելով «Այլ ցանց» տարբերակը և մուտքագրելով նիշերի երկար տող «Անուն», «Օգտվողի անուն» և «Գաղտնաբառ» դաշտերում: Այս դաշտերը նիշերի քանակի սահմանափակում չունեն:
Հետագա սառեցումը ամբողջությամբ nestՉնայած ակտիվացման կողպեքը կոտրված էր, Ջոզեֆը կարողացավ կոտրել անվտանգության հավելվածը՝ պարզապես փակելով և բացելով iPad-ի Smart Cover-ը, ստանալով մուտք դեպի գլխավոր էկրան: Այս անվտանգության թերությունը պետք է շտկվեր թողարկմամբ: iOS 10.1.1, SecurityWeek-ը հաղորդում է, որ Vulnerability Labs-ի հետազոտողները կարողացել են մուտք գործել սարք՝ օգտագործելով էկրանի պտտումը և Night Shift ռեժիմը: Ամբողջ միջոցառման մանրամասները կարող եք տեսնել հետևյալ տեսանյութում։
Անկախ նրանից, թե նաև այս սխալի մասին Apple գիտի, դեռ հայտնի չէ, ինչպես նաև կլրացվի արդյոք անվտանգության այս բացը iOS 10.2:
Աղբյուրը ` AppleInsider.com- ը






O2-ը կրկին արգելափակվել է imessage նոր հեռախոսների վրա։ Ես ու կինս ունենք երկու նոր յոթնյակ և հանկարծ imessage սպասում է ակտիվացման: Սա ակնհայտորեն տարածված խնդիր է, բայց ես հասկանում եմ, որ դա հոդված է nestախ իմ…
Իմ փորձից ելնելով՝ ես ունեմ ոչ միայն O2, այլև T-Mobile iMessage Նրանք ինձ հետ ճիշտ նույն բանն են անում, ես փորձեցի կապ հաստատել աջակցության հետ, ես iStyle-ում էի և ոչինչ չօգնեց:
Ես ճիշտ նույն խնդիրն ունեմ։ Ես դեռ լուծում չեմ գտել. Երեկ ոչինչ չստացա, դադարեցին աշխատել iMessage կապված թվի հետ. Ես փորձել եմ տարբեր քննարկումների ֆորումներում գտնված հրահանգները, բայց մինչ այժմ առանց որևէ արդյունքի: