Vlasnici iPhonea XS ili iPhonea 11 imaju loše vijesti. Sigurnosni istraživači nedavno su otkrili ranjivost u čipovima A12 i A13 koju nije moguće popraviti redovitim ažuriranjem. iOSAli nije samo greška u pitanju. Cijeli slučaj sada je eskalirao u tužbu između dvije sigurnosne tvrtke, koje se prepiru oko toga tko je zapravo otkrio ranjivost.
Moglo bi vas zanimati

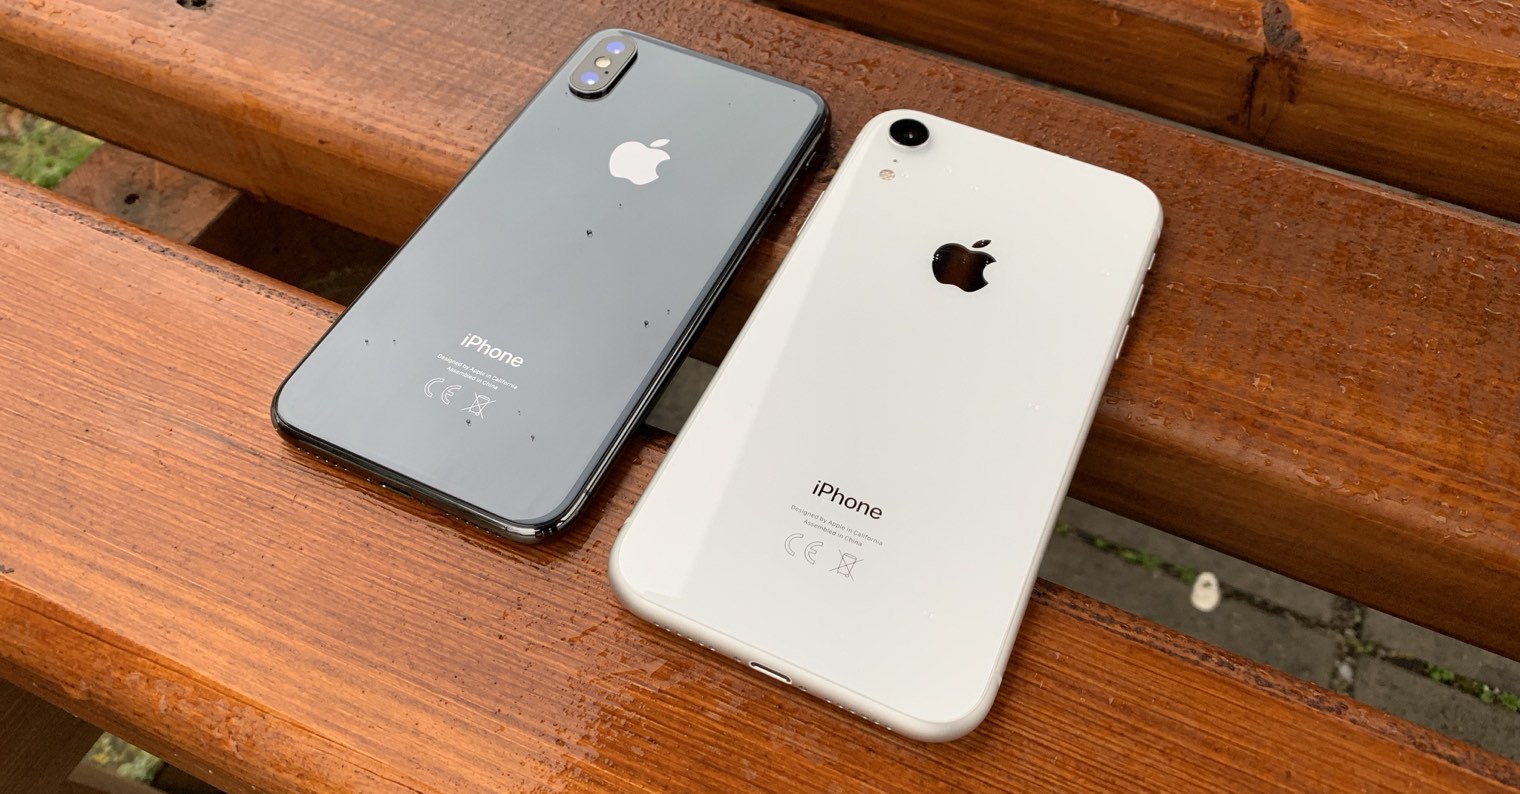
ProProblem se nalazi izravno u takozvanom Boot ROM-u, dijelu čipa koji je ugrađen u procesor tijekom proizvodnog procesa. Zato je Apple ne može se popraviti ažuriranjem softvera. Ranjivost utječe na uređaje s čipovima A12 i A13, uključujući iPhone XS, XS Max, XR ili cijeli asortiman iPhone 11.
Fotogalerija
Cijela afera započela je kada je sigurnosna tvrtka Paradigm Shift objavila tehničke informacije o ranjivosti. Međutim, ubrzo nakon toga povukla je članak. Razlog je bila tužba tvrtke Magnet Forensics, koja tvrdi da su objavljeni podaci temeljeni na poslovnim tajnama na kojima je njezin bivši zaposlenik radio prije nego što se pridružio tvrtki Paradigm Shift. Slučaj se sada saslušava na saveznom sudu u Georgiji, SAD.
Dobra vijest za redovite korisnike je da se ne radi o bugu koji se može iskoristiti na daljinu jednostavnim primanjem poruke ili posjetom web stranici. Iskorištavanje ove ranjivosti znatno je složenije i zahtijeva fizički pristup uređaju i specijaliziranu opremu. Međutim, to je vrijedan alat za tvrtke za digitalnu forenziku i istraživače sigurnosti, na primjer.
Moglo bi vas zanimati
Apple još nije javno komentirao to pitanje. Međutim, nema razloga za paniku. Iako se ranjivost ne može popraviti klasičnim ažuriranjem iOS, njegova praktična zlouporaba je vrlo ograničena. Cijeli slučaj je trenutno zanimljiviji uglavnom zbog pravne bitke oko navodnih poslovnih tajni nego zbog neposredne prijetnje milijunima korisnika iPhonea.