
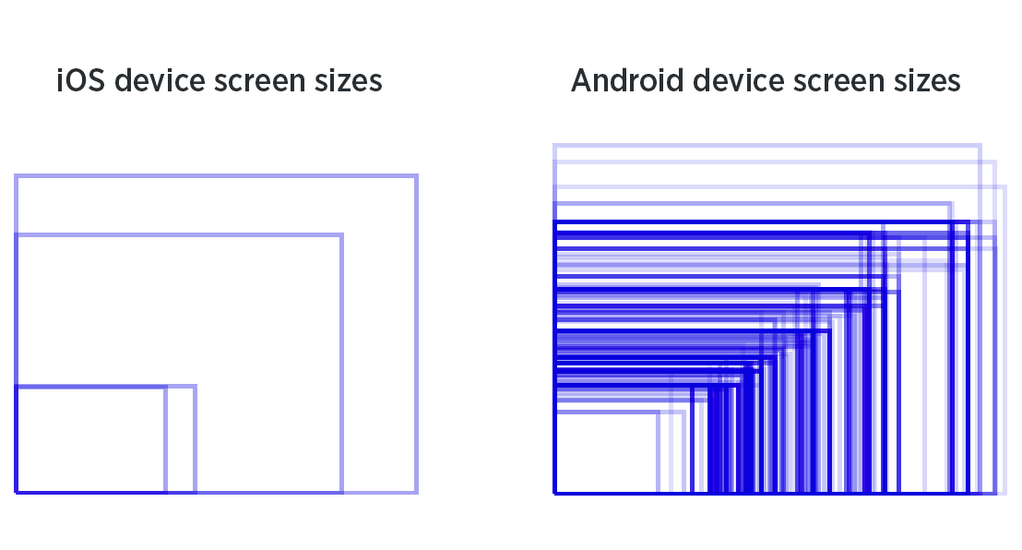
गूगल द्वारा विकसित एंड्रॉइड ऑपरेटिंग सिस्टम दुनिया के सबसे व्यापक रूप से उपयोग किए जाने वाले मोबाइल ऑपरेटिंग सिस्टमों में से एक है। हालांकि एंड्रॉइड व्यापक अनुकूलन विकल्प और व्यापक एप्लिकेशन समर्थन प्रदान करता है, फिर भी इसमें गंभीर बग (शायद इसी कारण से) मौजूद हैं जिन्होंने दुनिया भर के उपयोगकर्ताओं को प्रभावित किया है। Proएक और समस्या यह थी कि पैच केवल एंड्रॉइड के किसी विशेष संस्करण के साथ ही जारी किए जाते थे। हालांकि, सभी निर्माताओं को उन्हें अपने उपकरणों पर इंस्टॉल करने में काफी समय लगा। यहां एंड्रॉइड में सामने आए आठ सबसे गंभीर बग्स का संक्षिप्त विवरण दिया गया है।
1. स्टेजफ्राइट बग (2015)
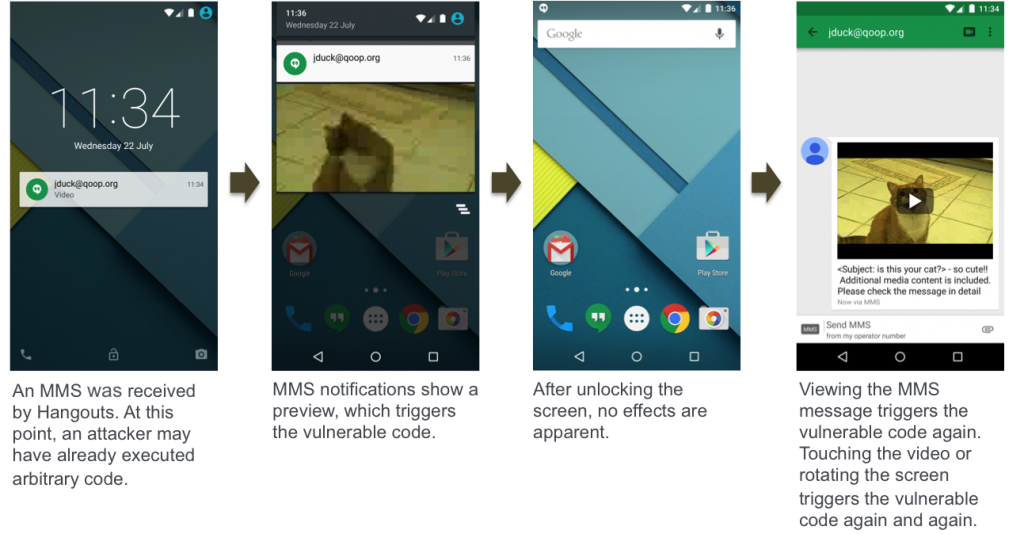
एंड्रॉइड के इतिहास में सबसे गंभीर सुरक्षा कमजोरियों में से एक, स्टेजफ्राइट, 2015 में खोजी गई थी। इस खामी ने स्टेजफ्राइट मल्टीमीडिया फ्रेमवर्क को प्रभावित किया और हमलावरों को केवल एक दुर्भावनापूर्ण एमएमएस संदेश भेजकर किसी डिवाइस पर नियंत्रण हासिल करने की अनुमति दी। Proइस खामी की वजह से हमलावर उपयोगकर्ताओं को संदेश खोले बिना ही दूर से कोड निष्पादित कर सकते थे। Google ने पैच जारी किए, लेकिन Android के विखंडन और निर्माताओं द्वारा अपडेट में देरी के कारण कई डिवाइस असुरक्षित रह गए।
2. एंड्रॉइड मास्टर कुंजी (2013)
2013 में, एंड्रॉइड मास्टर की नामक एक गंभीर सुरक्षा खामी का पता चला, जिसने हमलावरों को ऐप्स के डिजिटल हस्ताक्षर को बदले बिना उनकी सामग्री को बदलने की अनुमति दी। इस खामी के कारण किसी भी ऐप को दुर्भावनापूर्ण कोड युक्त होने के बावजूद विश्वसनीय दिखने के लिए संशोधित किया जा सकता था। चूंकि एंड्रॉइड केवल उनके हस्ताक्षर के आधार पर ऐप्स को सत्यापित करता है, इसलिए उपयोगकर्ता संक्रमित ऐप्स को सीधे इंस्टॉल कर सकते थे। Google Play या अन्य स्रोतों से।
आपकी रुचि हो सकती है
3. सर्टिफ़ी-गेट (2015)
2015 में, सर्टिफ़ी-गेट नामक एक खामी का पता चला, जिसकी मदद से हमलावर विशेषाधिकार प्राप्त पूर्व-स्थापित ऐप्स का दुरुपयोग करके उपकरणों को दूरस्थ रूप से नियंत्रित कर सकते थे। हमलावर उपयोगकर्ता की जानकारी के बिना संवेदनशील डेटा या डिवाइस के कैमरों तक पहुंच प्राप्त कर सकते थे। इस खामी को ठीक करना इसलिए जटिल था क्योंकि यह समस्या फ़ोन निर्माताओं द्वारा पूर्व-स्थापित ऐप्स में मौजूद थी।
4. ब्लूबोर्न (2017)
ब्लूबॉर्न दोष 2017 में खोजा गया था और हमलावरों को युग्मन की आवश्यकता के बिना ब्लूटूथ के माध्यम से उपकरणों पर हमला करने की अनुमति दी गई थी। हमलावर डिवाइस पर नियंत्रण कर सकते हैं और संवेदनशील डेटा तक पहुंच प्राप्त कर सकते हैं। ब्लूबॉर्न ने न केवल एंड्रॉइड बल्कि अन्य ऑपरेटिंग सिस्टम को भी प्रभावित किया Windows नबो iOS. गूगल ने सुरक्षा पैच जारी किए, लेकिन समस्या फिर से अलग-अलग निर्माताओं द्वारा उनके क्रियान्वयन की गति में थी।
5. क्रैक वाई-फाई अटैक (2017)
KRACK (की रीइंस्टॉलेशन अटैक) बग ने WPA2 एन्क्रिप्शन को प्रभावित किया, जो वाई-फाई नेटवर्क को सुरक्षित करने के लिए इस्तेमाल किया जाने वाला प्रोटोकॉल है। हमलावर किसी डिवाइस और वाई-फाई राउटर के बीच ट्रांसमिशन को डिक्रिप्ट करने के लिए इस दोष का फायदा उठा सकते हैं। इसका मतलब यह था कि वे संचार की निगरानी कर सकते थे, डेटा को रोक सकते थे या ट्रांसमिशन में दुर्भावनापूर्ण कोड डाल सकते थे। KRACK ने न केवल एंड्रॉइड, बल्कि वाई-फाई नेटवर्क से जुड़े सभी डिवाइसों को प्रभावित किया। Google ने एक सुरक्षा पैच जारी किया, लेकिन एंड्रॉइड के विखंडन ने कई उपकरणों को बहुत लंबे समय तक असुरक्षित बना दिया।
आपकी रुचि हो सकती है
6. वेबव्यू भेद्यता (2014)
2014 में, कंप्यूटर में एक गंभीर खामी का पता चला था।oneवेबव्यू, जिसने तीसरे पक्ष के अनुप्रयोगों को वेब सामग्री चलाने की अनुमति दी। वेबव्यू में एक दोष था जो हमलावरों को “संक्रमित” वेबसाइट पर जाने या दुर्भावनापूर्ण एप्लिकेशन खोलने पर दुर्भावनापूर्ण कोड निष्पादित करने की अनुमति देता था। Google ने Android के पुराने संस्करणों में WebView अपडेट का समर्थन करना बंद कर दिया, जिससे Android 4.3 जेली बीन और पहले चलने वाले डिवाइस असुरक्षित हो गए।
7. फर्जी आईडी (2014)
फर्जी आईडी के रूप में जानी जाने वाली खामी का पता 2014 में चला था और इसने हमलावरों को विश्वसनीय एप्लिकेशन जैसे कि Google Wallet, एंड्रॉयड के प्रमाणपत्र जाँच तंत्र को दरकिनार करके। हमलावर उपयोगकर्ता की जानकारी के बिना संवेदनशील डेटा तक पहुँच प्राप्त कर सकते थे। Google ने इस दोष पर तुरंत प्रतिक्रिया दी और एक सुरक्षा पैच जारी किया, लेकिन प्लेटफ़ॉर्म के विखंडन के कारण, सभी स्मार्टफ़ोन समय पर अपडेट नहीं किए गए।
8. क्वाडरूटर (2016)
क्वाडरूटर क्वालकॉम प्रोसेसर में चार कमजोरियों की एक श्रृंखला थी जिसने 900 मिलियन से अधिक एंड्रॉइड डिवाइसों को प्रभावित किया था। खामियों ने हमलावरों को उपयोगकर्ताओं को जानबूझकर दुर्भावनापूर्ण सॉफ़्टवेयर इंस्टॉल किए बिना डिवाइस पर पूर्ण नियंत्रण प्राप्त करने की अनुमति दी। समस्या मुख्य रूप से हाई-एंड डिवाइसों को प्रभावित करती है जो क्वालकॉम चिप्स का उपयोग करते हैं। Google और क्वालकॉम ने पैच जारी किए, लेकिन हमेशा की तरह निर्माताओं को उन्हें अपने उपकरणों में वितरित करने में अधिक समय लगा।
आपकी रुचि हो सकती है






दिलचस्प और अच्छा लेख, सचमुच धन्यवाद।
यह देखना सुंदर है कि प्रत्येक प्रकार की प्रणाली में त्रुटियों की अपनी विशिष्ट प्रकृति, सामान्य विभाजक और समान प्रकृति होती है।
यहाँ मैं वास्तव में महसूस करता हूँ कि तुलना में iOSयह पूरी तरह से अलग लीग है।