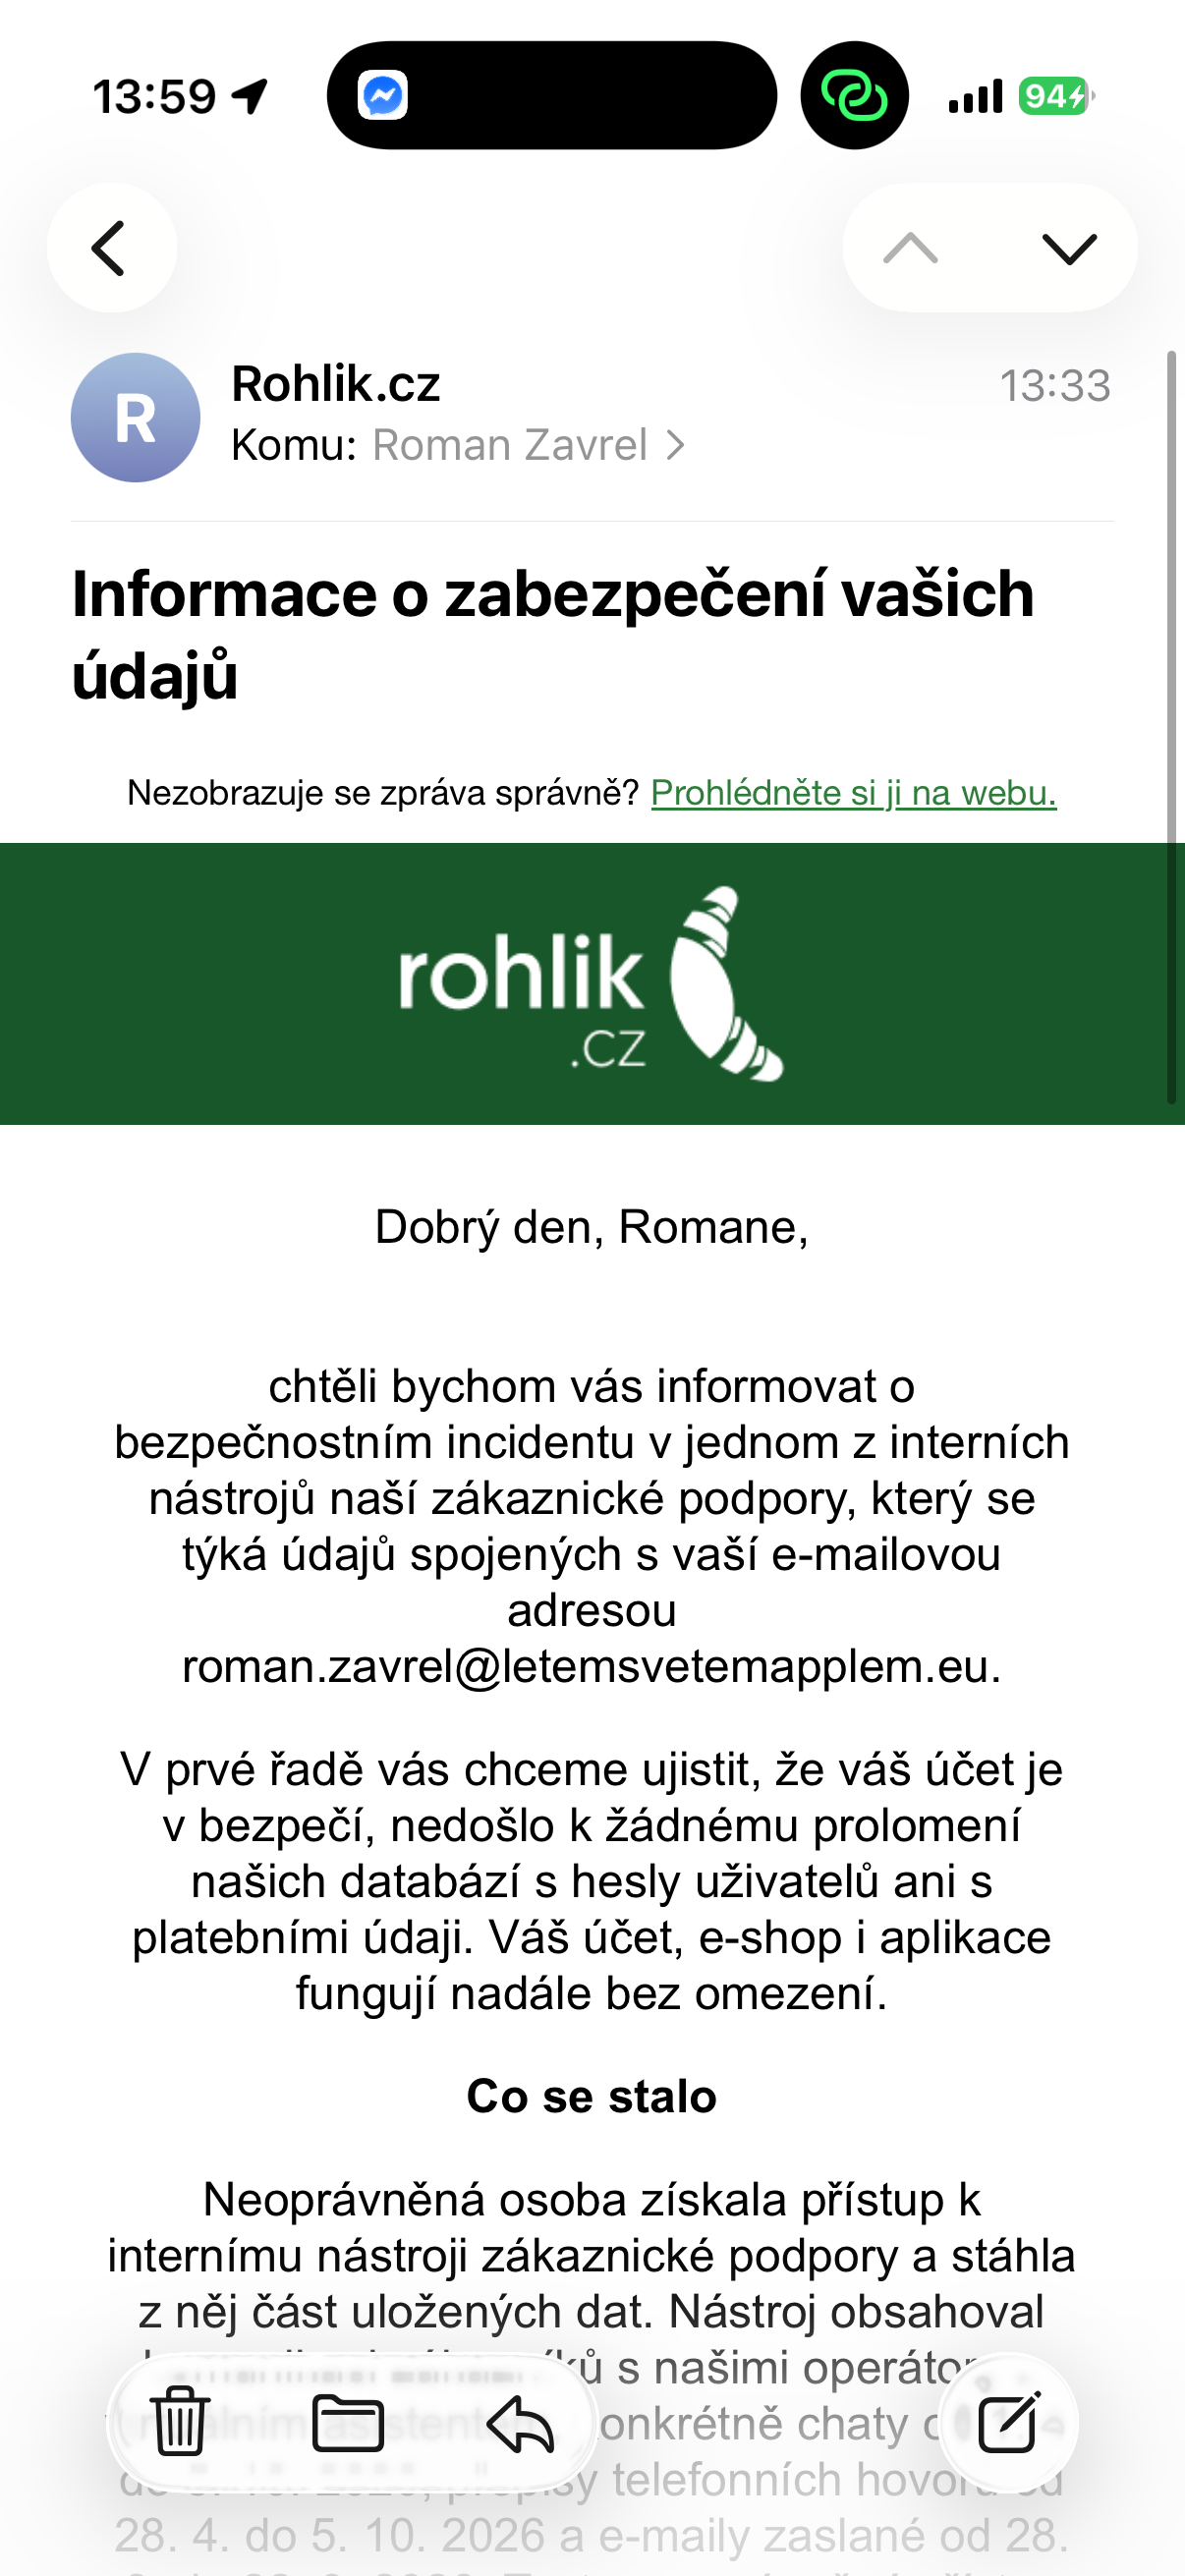
Zákazníci oblíbeného internetového supermarketu Rohlík.cz by měli v těchto dnech zbystřit. Společnost totiž informuje o bezpečnostním incidentu, při kterém se neoprávněná osoba dostala k internímu nástroji zákaznické podpory a stáhla z něj část uložených dat. Útočník tak mohl získat nejen jména a e-mailové adresy zákazníků, ale také obsah jejich komunikace s operátory, přepisy telefonních hovorů nebo informace o objednávkách. Rohlík nicméně ujišťuje, že nedošlo k prolomení databází s uživatelskými hesly ani platebními údaji a zákaznické účty zůstávají v bezpečí. Na incident společnost upozorňuje prostřednictvím e-mailů, ve kterých zároveň vysvětluje, jaká data mohla uniknout a na co by si zákazníci měli dát pozor.
Útočník získal přístup ke komunikaci se zákazníky
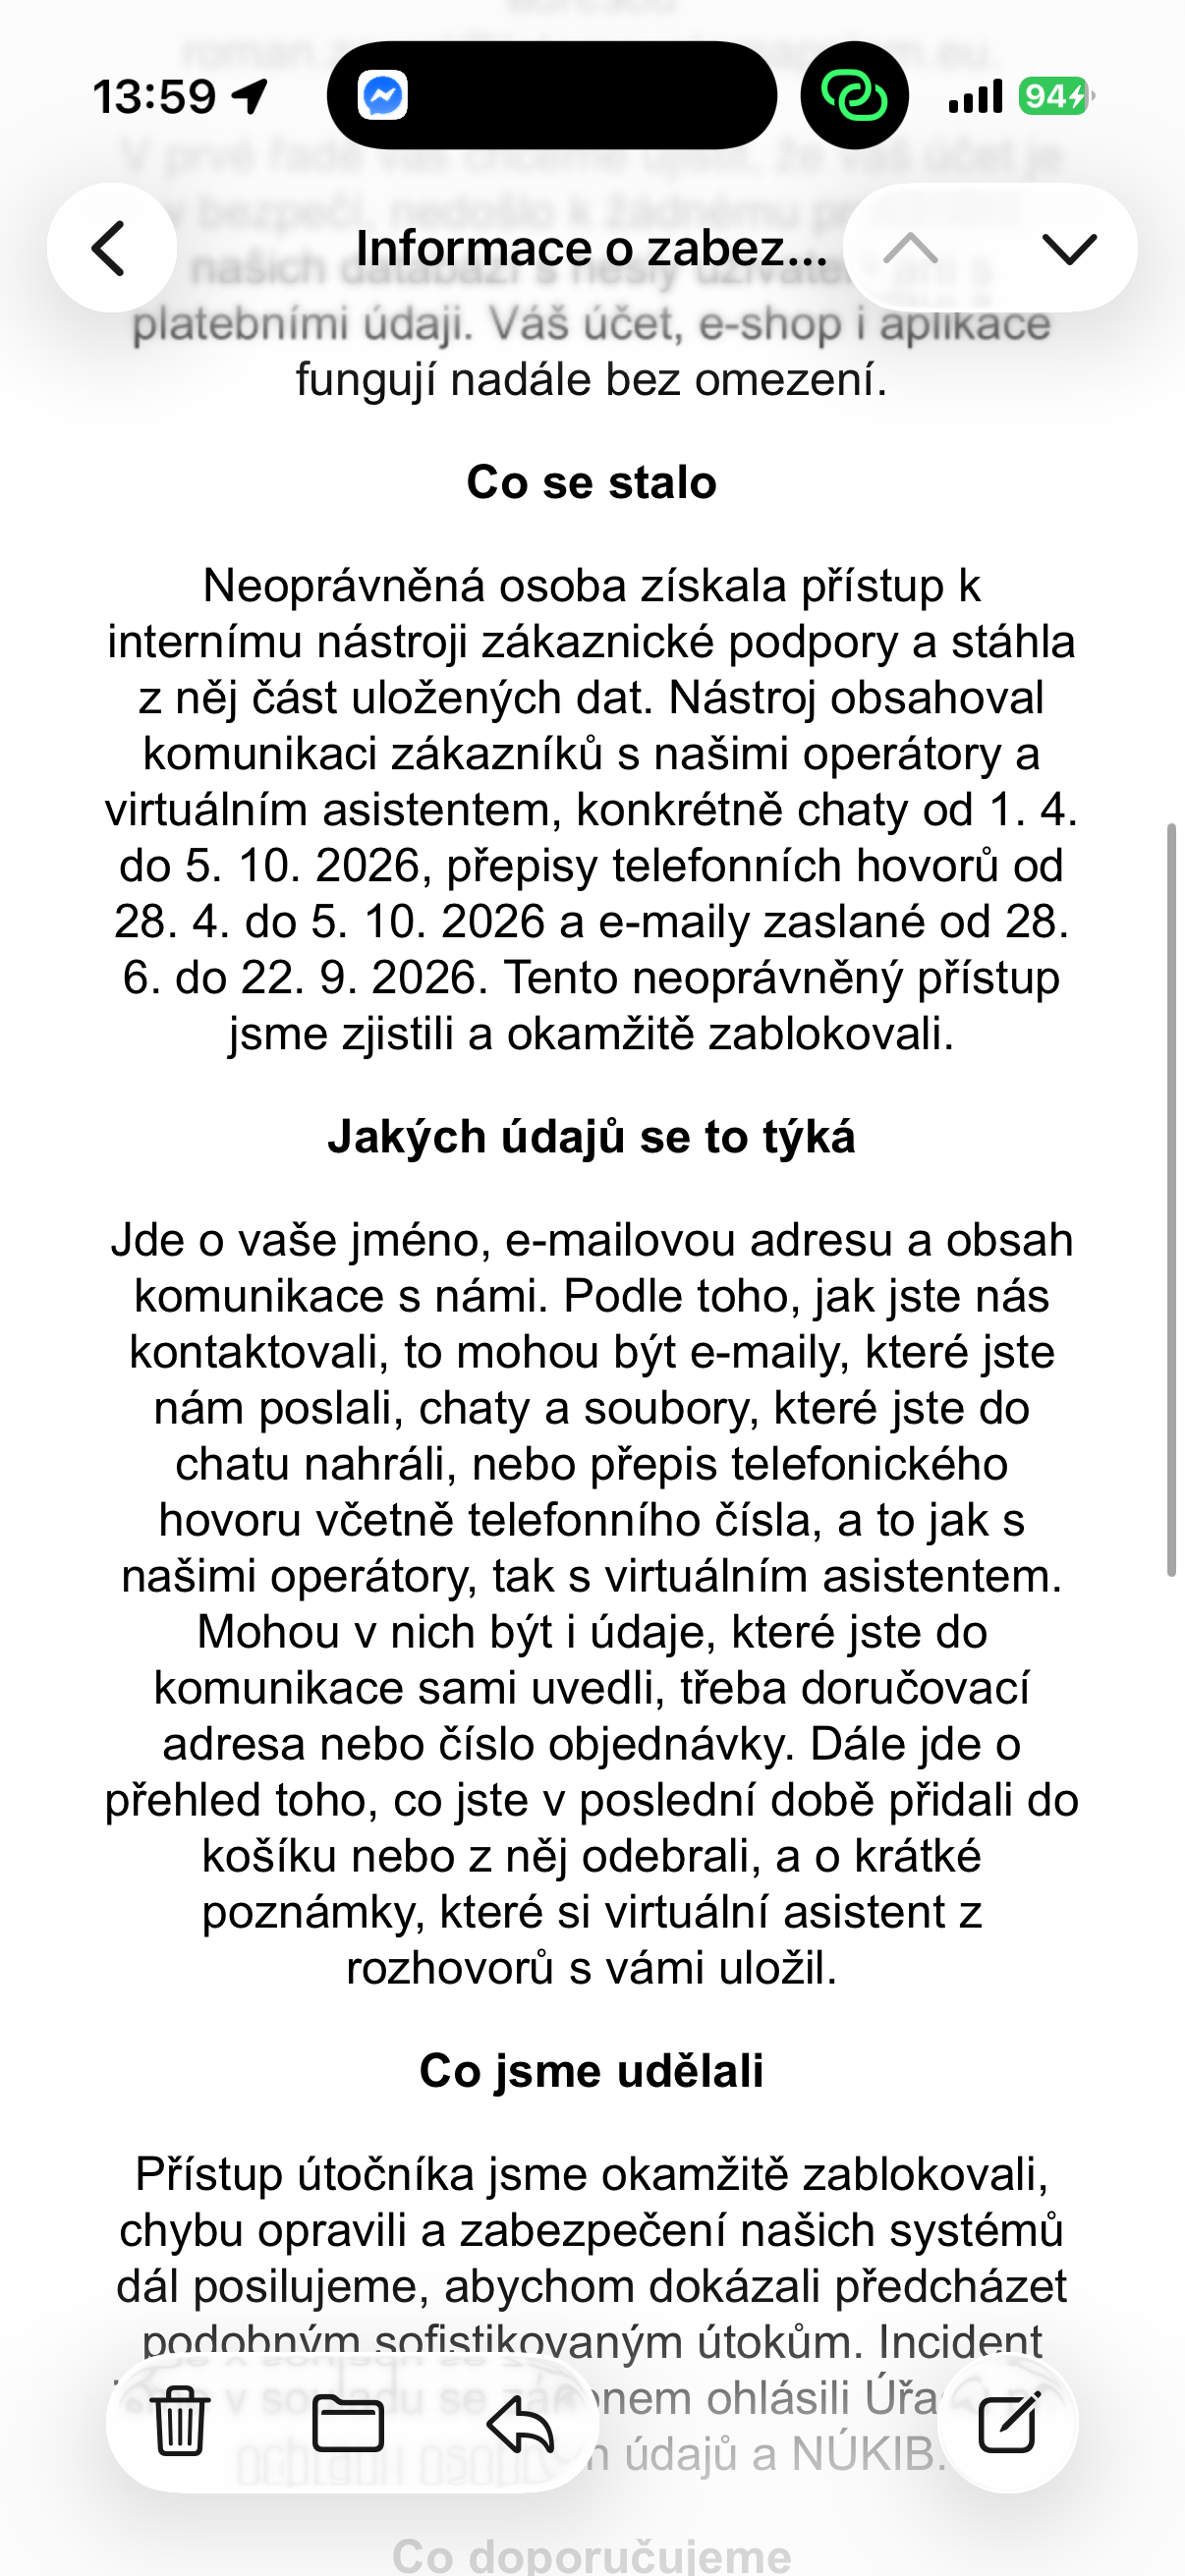
Podle informací uvedených v e-mailu, který Rohlík rozesílá dotčeným zákazníkům, se útočníkovi podařilo proniknout do jednoho z interních nástrojů zákaznické podpory. Z něj následně stáhl část uložených informací, které zahrnovaly chaty se zákaznickou podporou a virtuálním asistentem z období od 1. dubna do 5. října 2026. Součástí napadeného systému byly také přepisy telefonních hovorů od 28. dubna do 5. října a e-mailová komunikace z období od 28. června do 22. září letošního roku.
Rozsah potenciálně zpřístupněných údajů je přitom poměrně široký. Vedle jména a e-mailové adresy mohly být součástí uniklých dat také telefonní čísla, doručovací adresy, čísla objednávek či soubory, které zákazníci nahráli do chatu. Útočník mohl získat rovněž přehled o nedávných změnách nákupního košíku a poznámky, které si virtuální asistent z předchozích rozhovorů uložil. Konkrétní rozsah údajů se přitom může lišit podle toho, jakým způsobem jednotliví zákazníci s podporou komunikovali.
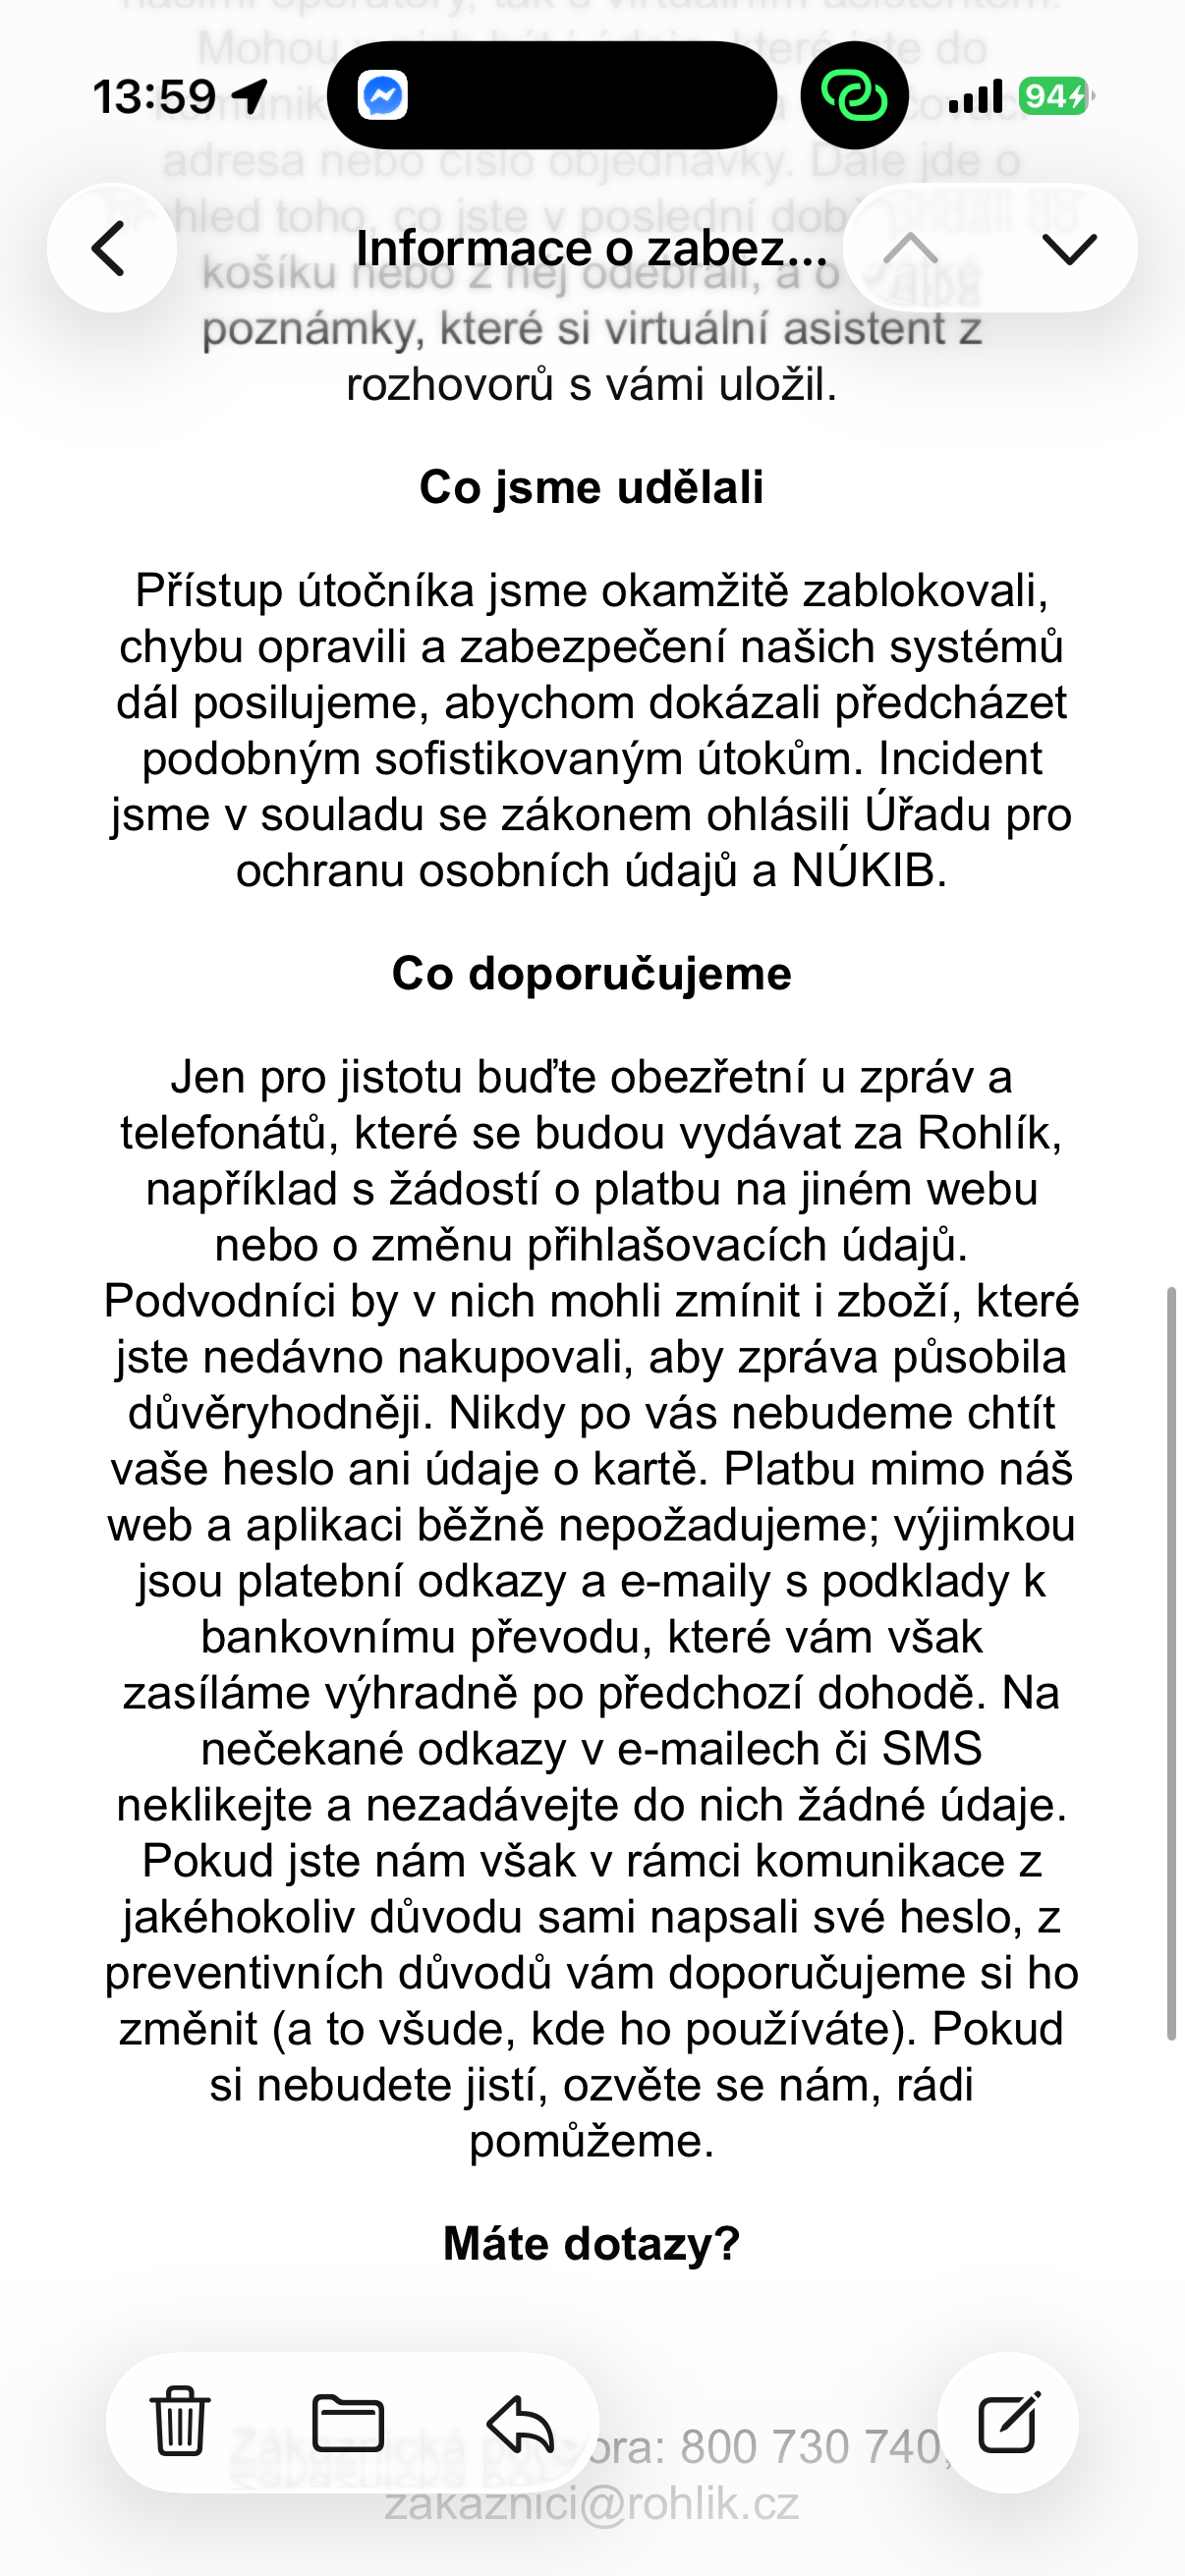
Rohlík ve svém oznámení uvádí, že neoprávněný přístup okamžitě zablokoval, bezpečnostní chybu opravil a pokračuje v posilování ochrany svých systémů. Incident zároveň nahlásil Úřadu pro ochranu osobních údajů a Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB). E-shop i jeho mobilní aplikace podle společnosti nadále fungují bez omezení.
Cela pourrait vous intéresser

Rohlík varuje před podvodnými zprávami
Největším rizikem nyní může být případné zneužití získaných informací k podvodným e-mailům, SMS zprávám nebo telefonátům. Útočníci totiž mohou díky znalosti předchozí komunikace či konkrétních objednávek vytvářet velmi přesvědčivé zprávy, které budou na první pohled působit jako skutečná komunikace Rohlíku.
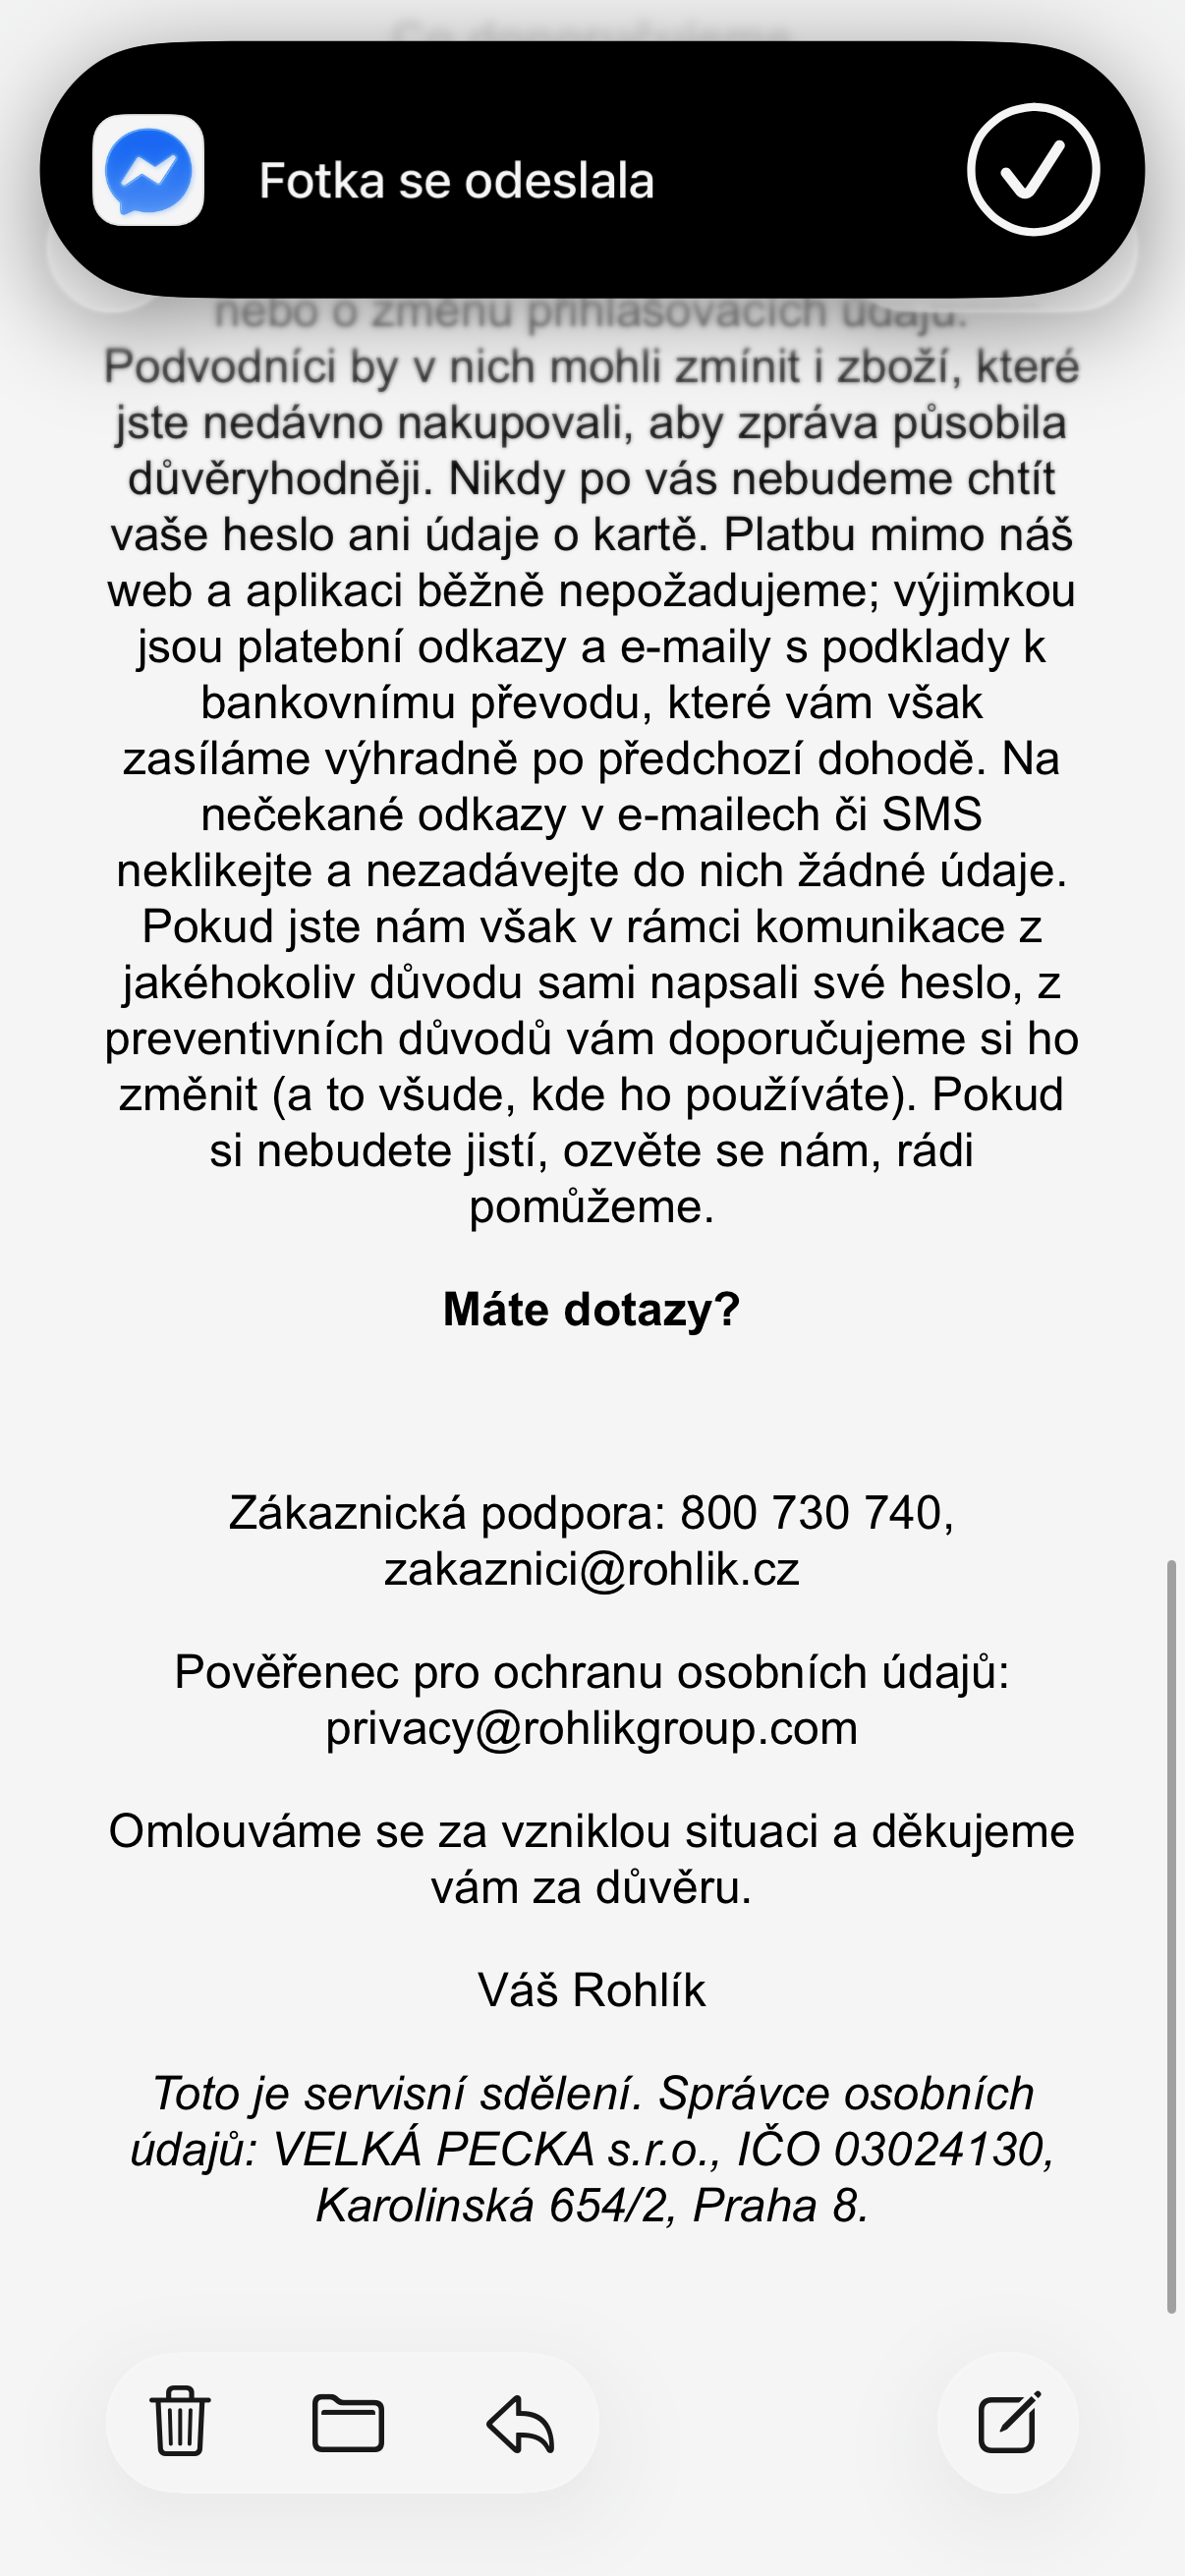
Společnost proto zákazníkům doporučuje zvýšenou opatrnost především u nečekaných žádostí o platbu, změnu přihlašovacích údajů nebo zadání údajů o platební kartě. Rohlík zdůrazňuje, že hesla ani údaje o kartách po zákaznících nepožaduje. Pokud jste navíc někdy své heslo sami uvedli v komunikaci se zákaznickou podporou, je vhodné jej preventivně změnit, a to i u dalších služeb, kde používáte stejnou kombinaci.
Dobrou zprávou je, že podle vyjádření společnosti nebyly napadeny databáze s hesly ani platebními údaji. To však neznamená, že by incident nebyl závažný. Právě kombinace kontaktních informací, historie komunikace a údajů o objednávkách totiž může být pro podvodníky velmi cenná.
Kolika zákazníků se únik týká a jak velké množství dat útočník skutečně získal, zatím z dostupného oznámení nevyplývá. Rohlík nicméně potvrzuje, že bezpečnostní problém již odstranil a dotčené zákazníky o situaci informuje. V případě pochybností se mohou obrátit na zákaznickou podporu na čísle 800 730 740 nebo prostřednictvím e-mailu zakaznici@rohlik.cz. Rohlik.cz