
La communication sur un réseau WiFi non sécurisé peut comporter des risques et il n'est pas étonnant qu'il ne soit pas recommandé de se connecter à des sites critiques tels que PayPalu ou services bancaires en ligne via un navigateur Web. C'est pourquoi il est vrai que la protection n'est jamais suffisante et ici aussi Apple a décidé de protéger ses utilisateurs de manière subtile. Cependant, la fonctionnalité n'est pas activée nativement et il y a un très grand sancEt vous ne connaissez pas cette fonctionnalité. Appelée « Mode Furtif », elle renforce le pare-feu de votre Mac afin qu'il se connecte au réseau en secret. Grâce à ce mode, votre Mac cesse de répondre aux tentatives de contact des processus ICMP, ni aux tentatives de connexion des réseaux TCP et UDP fermés – presque comme si votre Mac n'existait pas.
Mais pourquoi une fonctionnalité aussi utile n’est-elle pas activée nativement ? En effet, cela a également un mauvais côté : cela peut causer des problèmes avec certaines fonctions réseau. C'est pourquoi la fonction est principalement recommandée uniquement aux utilisateurs expérimentés et n'est recommandée que si vous utilisez votre Mac en public - après tout, si vous n'êtes pas un agent du SIS ou de la NSA, vous n'avez aucune raison de surveiller le activité des appareils sur votre réseau WiFi domestique. Et comment activer réellement ce « pare-feu en mode furtif » amélioré ?
- Ouvrez-le Les paramètres du système
- Dans la section Sécurité et confidentialité ouvrir le signet Pare-feu
- Déverrouillez le changement de paramètre en cliquant sur le cadenas et confirmez avec le mot de passe
- Activez le pare-feu (si vous ne l'avez pas déjà activé) et cliquez sur le bouton Options de pare-feu…
- Cochez l'option Activer le mode invisible
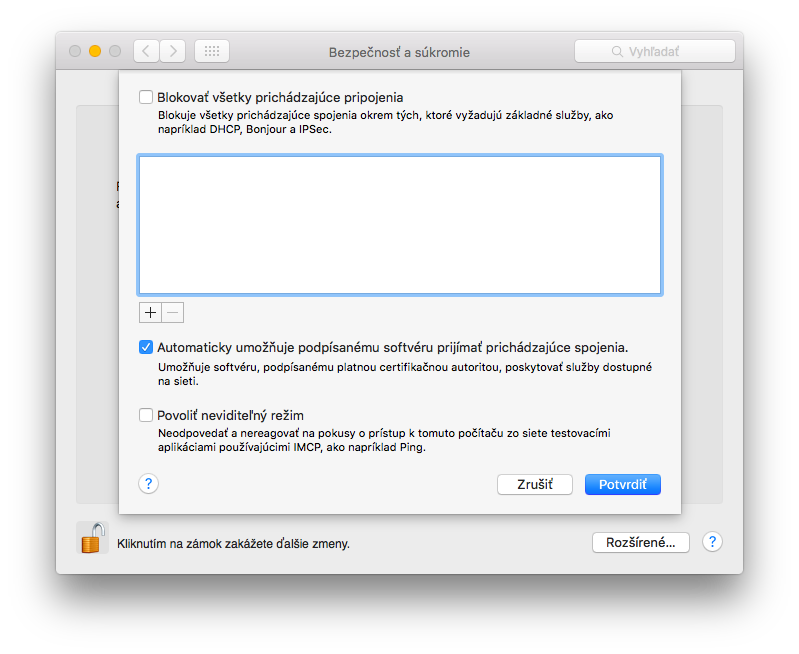
*Source : OSXDaily.com








Les informations sont trompeuses. Un ordinateur ne peut pas se connecter secrètement à un réseau. Tout ce que fait le « mode furtif », c'est qu'il filtre les paquets ICMP sans notification ainsi que toutes les tentatives d'établissement actif d'une connexion depuis l'extérieur. Cela ne veut pas dire que l'ordinateur ne sera pas visible sur le réseau. Sinon, j'ai remarqué que l'option Accepter automatiquement la connexion pour les applications signées est activée chez l'auteur. C'est une option assez dangereuse et il vaut mieux la désactiver