
Tutkijat ovat löytäneet, kuinka turvalukko voidaan ohittaa iOS. He totesivat tämän tällä viikolla julkaistuissa raporteissaan. Raporttien mukaan he ohittivat aktivointilukon onnistuneesti Applu iPadilla ja iPhonella. Tämä vaihe tekee laitteesta täysin turvattoman. Ensimmäiset raportit mahdollisista haavoittuvuuksista iOS Laitteet ilmestyivät marraskuun alussa, kun yksi tietoturva-asiantuntijoista yritti ohittaa eBay-huutokauppapalvelimelta ostetun iPadin aktivointilukon.
Tutkijat ovat onnistuneet ohittamaan iPadin aktivointilukituksen. Marraskuun alussa tietoturva-asiantuntija Hemanth Joseph varoitti joidenkin sovellusten haavoittuvuudesta. iOS laite – hän yritti ohittaa eBaysta ostamansa iPadin aktivointilukituksen. Joseph keksi keinon murtaa tietoturvaohjelmisto syöttämällä erittäin pitkän merkkijonon iPadin Wi-Fi-asetuksiin. Aktivointilukko suunniteltiin ja toteutettiin iOS 7 ja sen tarkoituksena oli estää varkaita ja muita luvattomia käyttäjiä pääsemästä varastettuun tai kadonneeseen iOS laite. Se aktivoituu automaattisesti kytkemällä "Etsi"-toiminnon päälle. iPhone". Kun ominaisuus on aktivoitu, jokaisen käyttäjän, joka haluaa yrittää päästä laitteeseen, on poistettava Find My -ominaisuus käytöstä. iPhone", laitteen tyhjentämiseksi tai sen deaktivoimiseksi heidän on annettava oikeat käyttöoikeustiedot. ProDeaktivointiprosessiin liittyy tarkistuksen suorittaminenApple ID ja salasanoja palvelimilla Applu, joka vaatii Internet-yhteyden. Ja juuri tässä vaiheessa Joseph löysi porsaanreiän.
Saatat olla kiinnostunut

Kun lukittu laite käynnistetään, iOS kehottaa käyttäjää muodostamaan yhteyden lähimpään Wi-Fi-verkkoon. Joseph onnistui tuottamaan Activation Lock -virheen valitsemalla "Muu verkko" -vaihtoehdon ja syöttämällä pitkän merkkijonon "Nimi", "Käyttäjänimi" ja "Salasana"-kenttiin. Näissä kentissä ei ole rajoituksia merkkien lukumäärälle.
Myöhempi jäätyminen on täysin nestVaikka se oli suunniteltu ohittamaan aktivointilukituksen, Joseph onnistui hakkeroimaan tietoturvasovelluksen yksinkertaisesti sulkemalla ja avaamalla iPadinsa Smart Coverin ja pääsemällä näin takaisin aloitusnäyttöön. Tämän tietoturva-aukon piti korjata julkaisun myötä. iOS 10.1.1, SecurityWeek raportoi, että Vulnerability Labsin tutkijat pääsivät käsiksi laitteeseen käyttämällä näytön kiertoa ja Night Shift -tilaa. Voit katsoa koko tapahtuman yksityiskohdat seuraavalta videolta.
Joko myös tästä virheestä Apple tietää, ei ole vielä tiedossa, samoin kuin siitä, täytetäänkö tämä tietoturvavaje iOS 10.2.
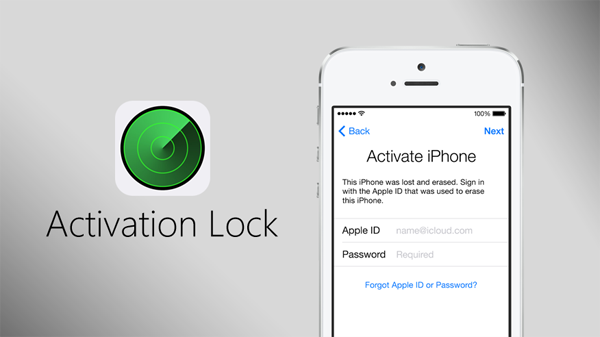
Lähde: AppleInsider.com






O2 estettiin jälleen imessage uusissa puhelimissa. Vaimoni ja minulla on kaksi uutta seitsemää ja yhtäkkiä imessage odottaa aktivointia. Tämä on ilmeisesti laajalle levinnyt ongelma, mutta ymmärrän, että se on artikkeli nestVoi...
Kokemukseni mukaan kyse ei ole vain O2:sta, minulla on T-Mobile ja iMessage He tekevät täsmälleen saman asian minulle, yritin ottaa yhteyttä tukeen, olin iStylessä eikä mikään auttanut.
Minulla on täsmälleen sama ongelma. En ole vielä löytänyt ratkaisua. Eilen en saanut mitään, he lakkasivat toimimasta iMessage sidottu numeroon. Olen kokeillut eri keskustelupalstoilta löytyviä ohjeita, mutta toistaiseksi tuloksetta.