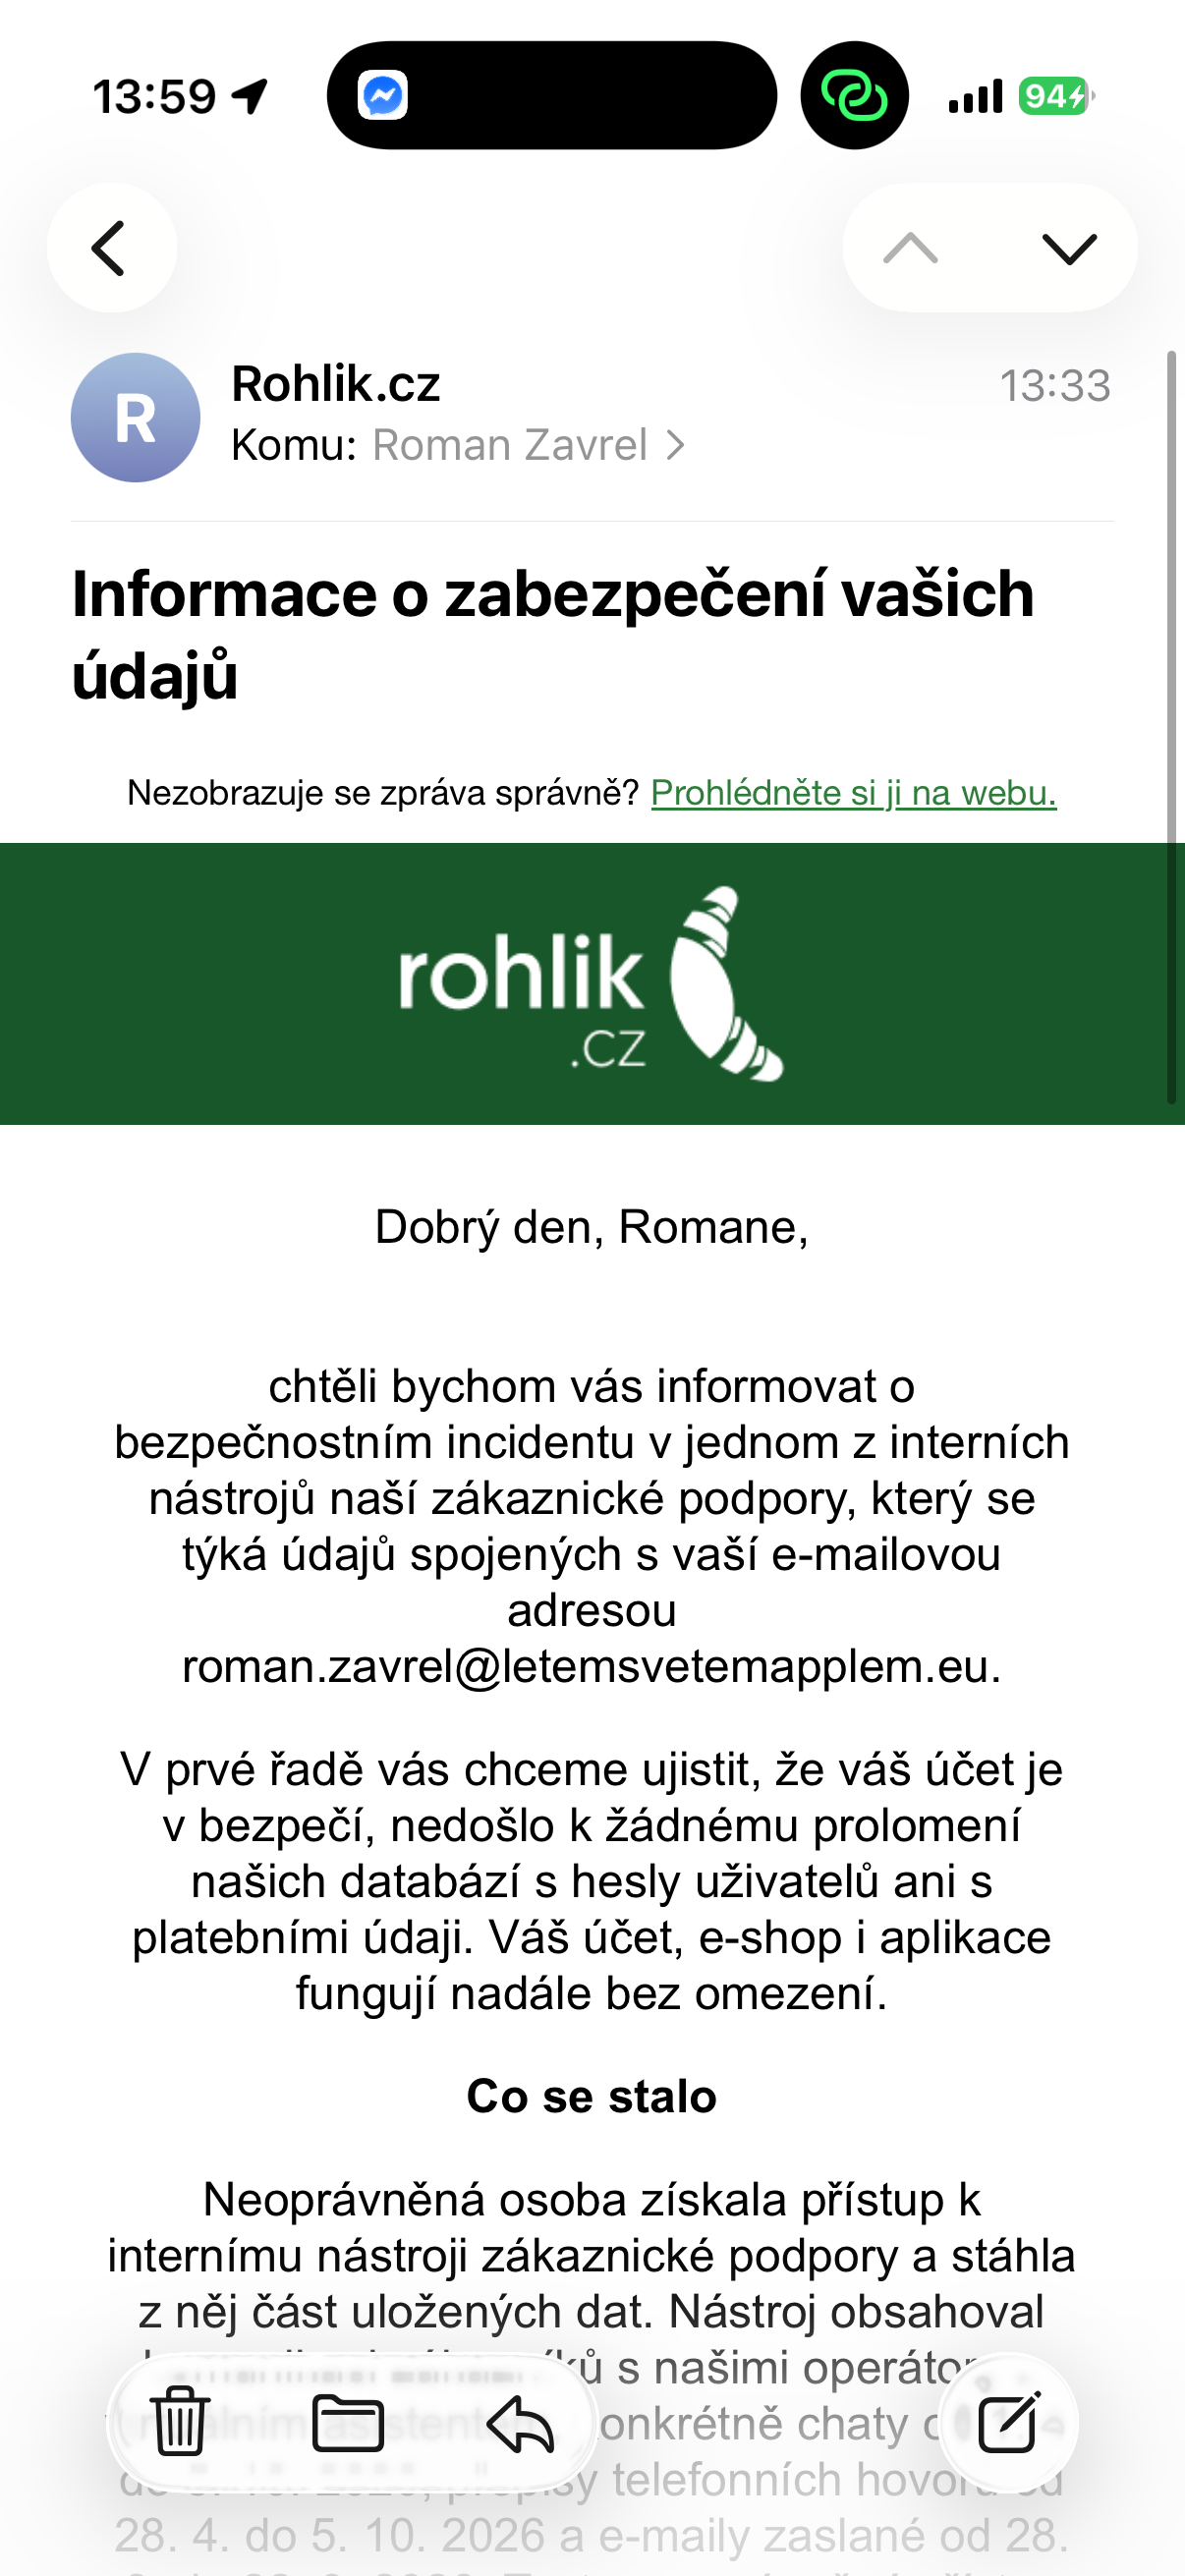
مشتریان سوپرمارکت آنلاین محبوب Rohlík.cz باید این روزها هوشیار باشند. این شرکت از یک حادثه امنیتی خبر میدهد که در آن فردی غیرمجاز به یک ابزار پشتیبانی مشتری داخلی دسترسی پیدا کرده و برخی از دادههای ذخیره شده را از آن دانلود کرده است. مهاجم نه تنها توانسته نام و آدرس ایمیل مشتریان، بلکه محتوای ارتباطات آنها با اپراتورها، رونوشت تماسهای تلفنی یا اطلاعات مربوط به سفارشات را نیز به دست آورد. با این حال، Rohlík اطمینان میدهد که هیچ پایگاه دادهای با رمزهای عبور کاربر یا جزئیات پرداخت نقض نشده است و حسابهای مشتریان ایمن باقی مانده است. این شرکت از طریق ایمیل به مشتریان در مورد این حادثه هشدار میدهد، که در آن توضیح داده شده است که چه دادههایی ممکن است فاش شده باشد و مشتریان باید از چه مواردی آگاه باشند.
مهاجم به ارتباطات مشتریان دسترسی پیدا کرد
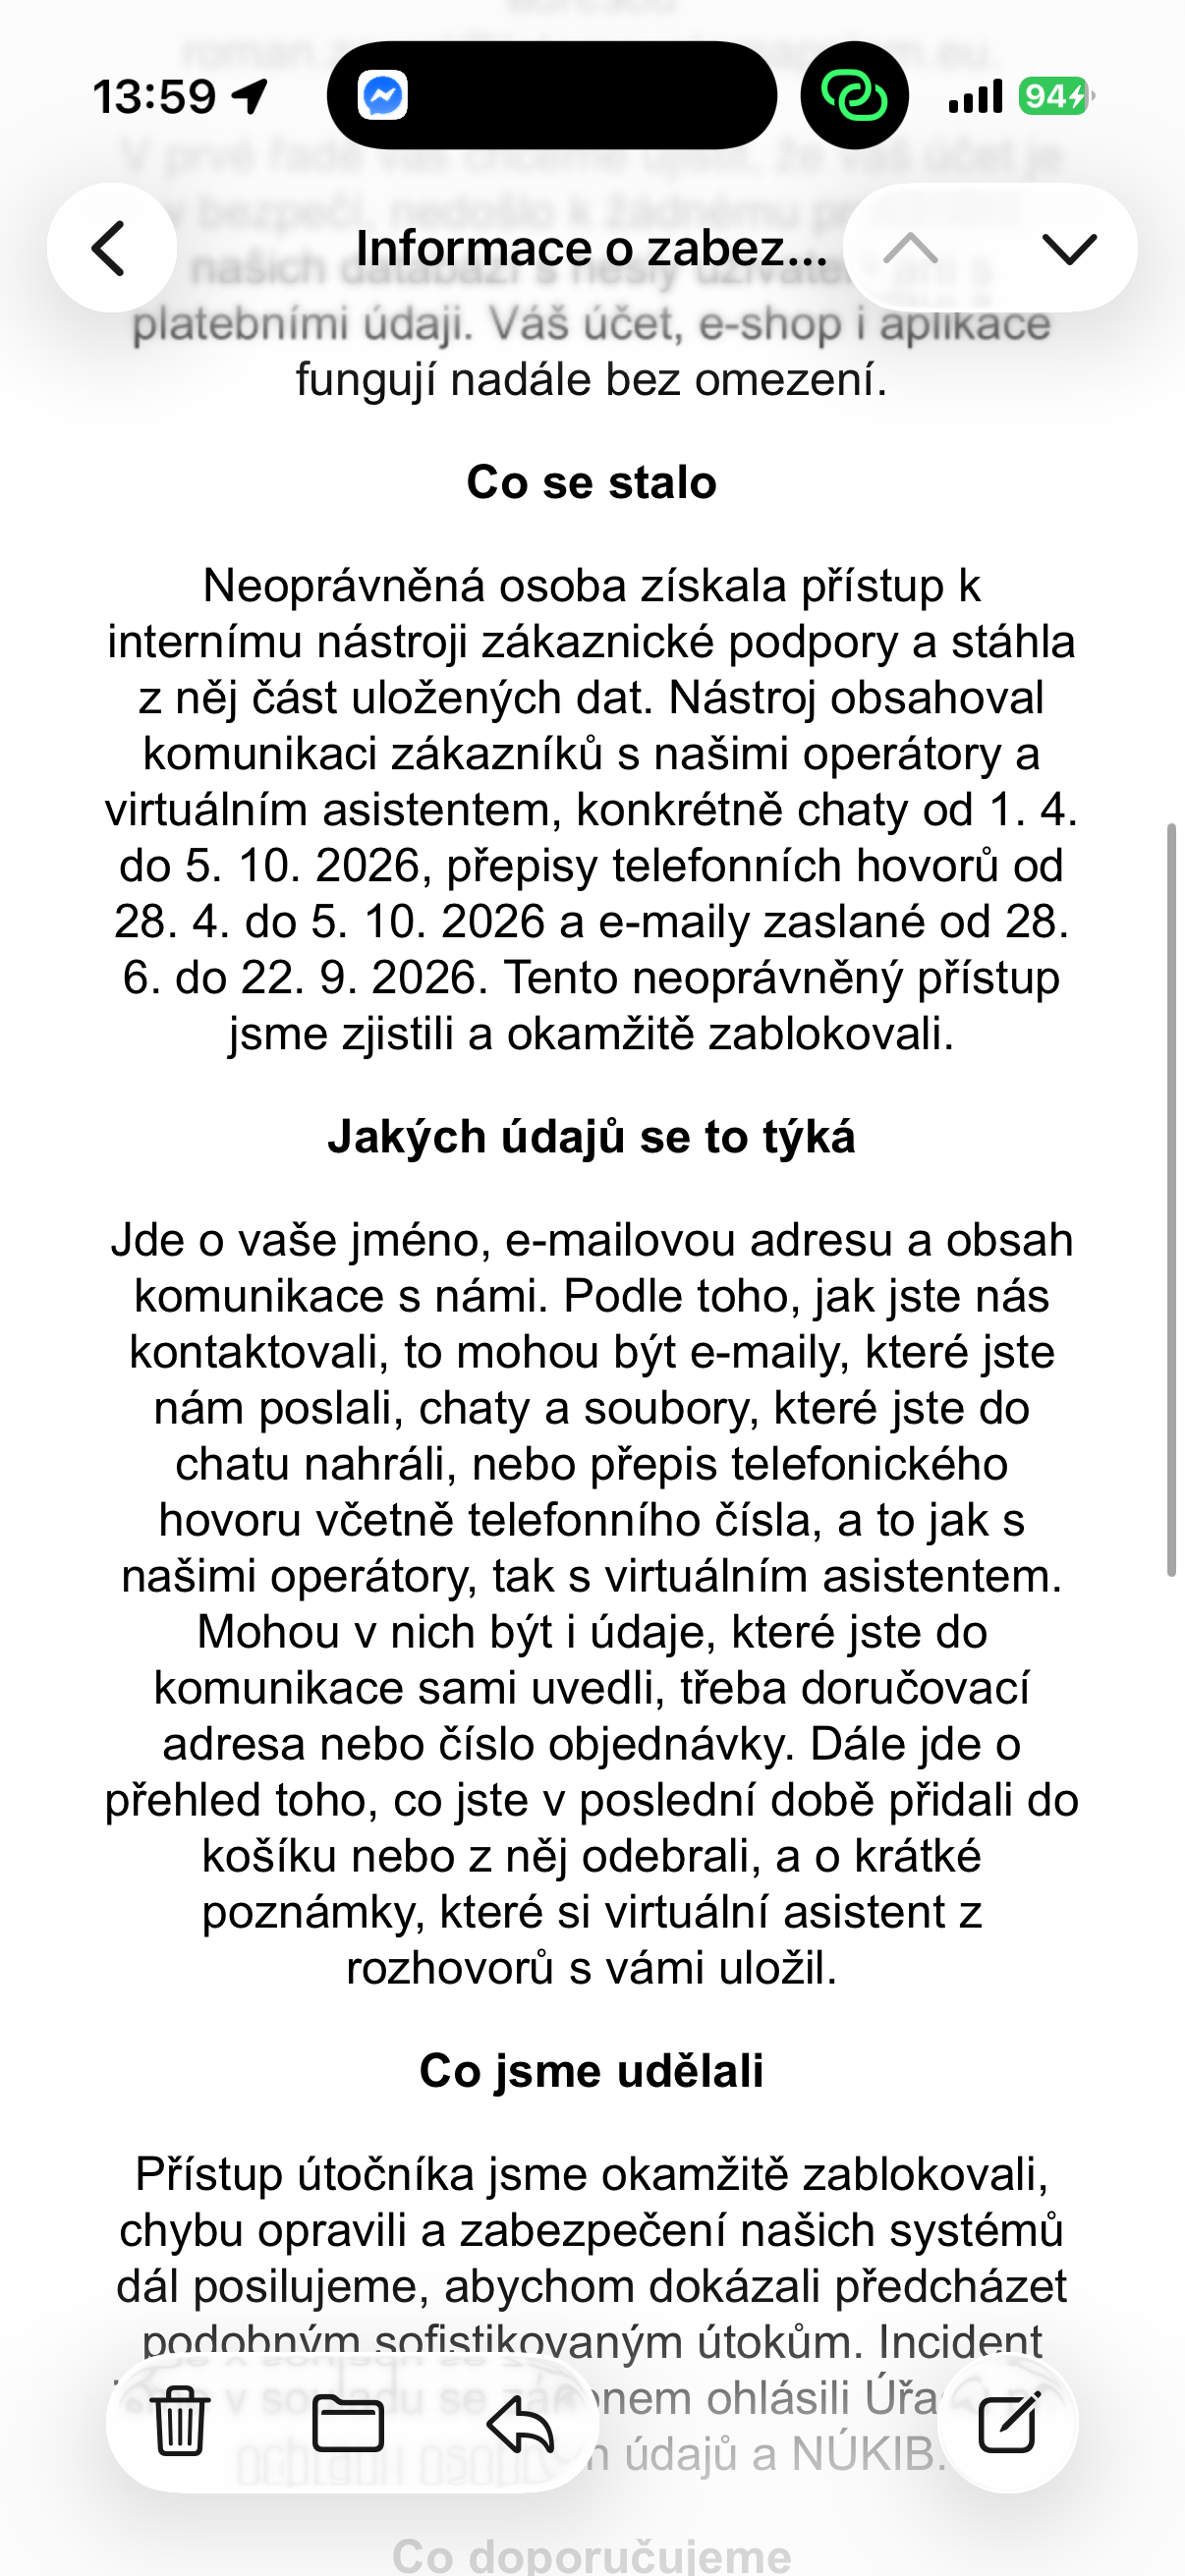
طبق اطلاعات ارائه شده در ایمیلی که رولیک برای مشتریان آسیبدیده ارسال میکند، مهاجم موفق به نفوذ به یکی از ابزارهای پشتیبانی داخلی مشتری شده است. سپس برخی از اطلاعات ذخیره شده از آن را دانلود کرده است که شامل موارد زیر است: chatبا پشتیبانی مشتری و دستیار مجازی از ۱ آوریل تا ۵ اکتبر ۲۰۲۶. سیستم آسیبدیده همچنین شامل رونوشت تماسهای تلفنی از ۲۸ آوریل تا ۵ اکتبر و ارتباطات ایمیلی از ۲۸ ژوئن تا ۲۲ سپتامبر امسال بود.
دامنه دادههای بالقوه افشا شده بسیار گسترده است. علاوه بر نامها و آدرسهای ایمیل، دادههای فاش شده میتوانند شامل شماره تلفنها، آدرسهای ارسال، شماره سفارشها و فایلهایی که مشتریان در حسابهای خود آپلود کرده بودند نیز باشند. chatمهاجم همچنین میتواند به تغییرات اخیر سبد خرید و یادداشتهایی که دستیار مجازی از مکالمات قبلی ذخیره کرده است، دسترسی پیدا کند. دامنه خاص دادهها ممکن است بسته به نحوه تعامل مشتریان با پشتیبانی متفاوت باشد.
شرکت Rohlík در اطلاعیه خود اعلام کرد که بلافاصله دسترسی غیرمجاز را مسدود کرده، نقص امنیتی را برطرف کرده و همچنان به تقویت حفاظت از سیستمهای خود ادامه میدهد. همچنین این حادثه را به دفتر حفاظت از دادههای شخصی و دفتر ملی امنیت سایبری و اطلاعات (NUKIB) گزارش داده است. به گفته این شرکت، فروشگاه الکترونیکی و برنامههای تلفن همراه آن بدون محدودیت به کار خود ادامه میدهند.
شما می توانید علاقه مند شوید

روهلیک نسبت به پیامهای جعلی هشدار میدهد
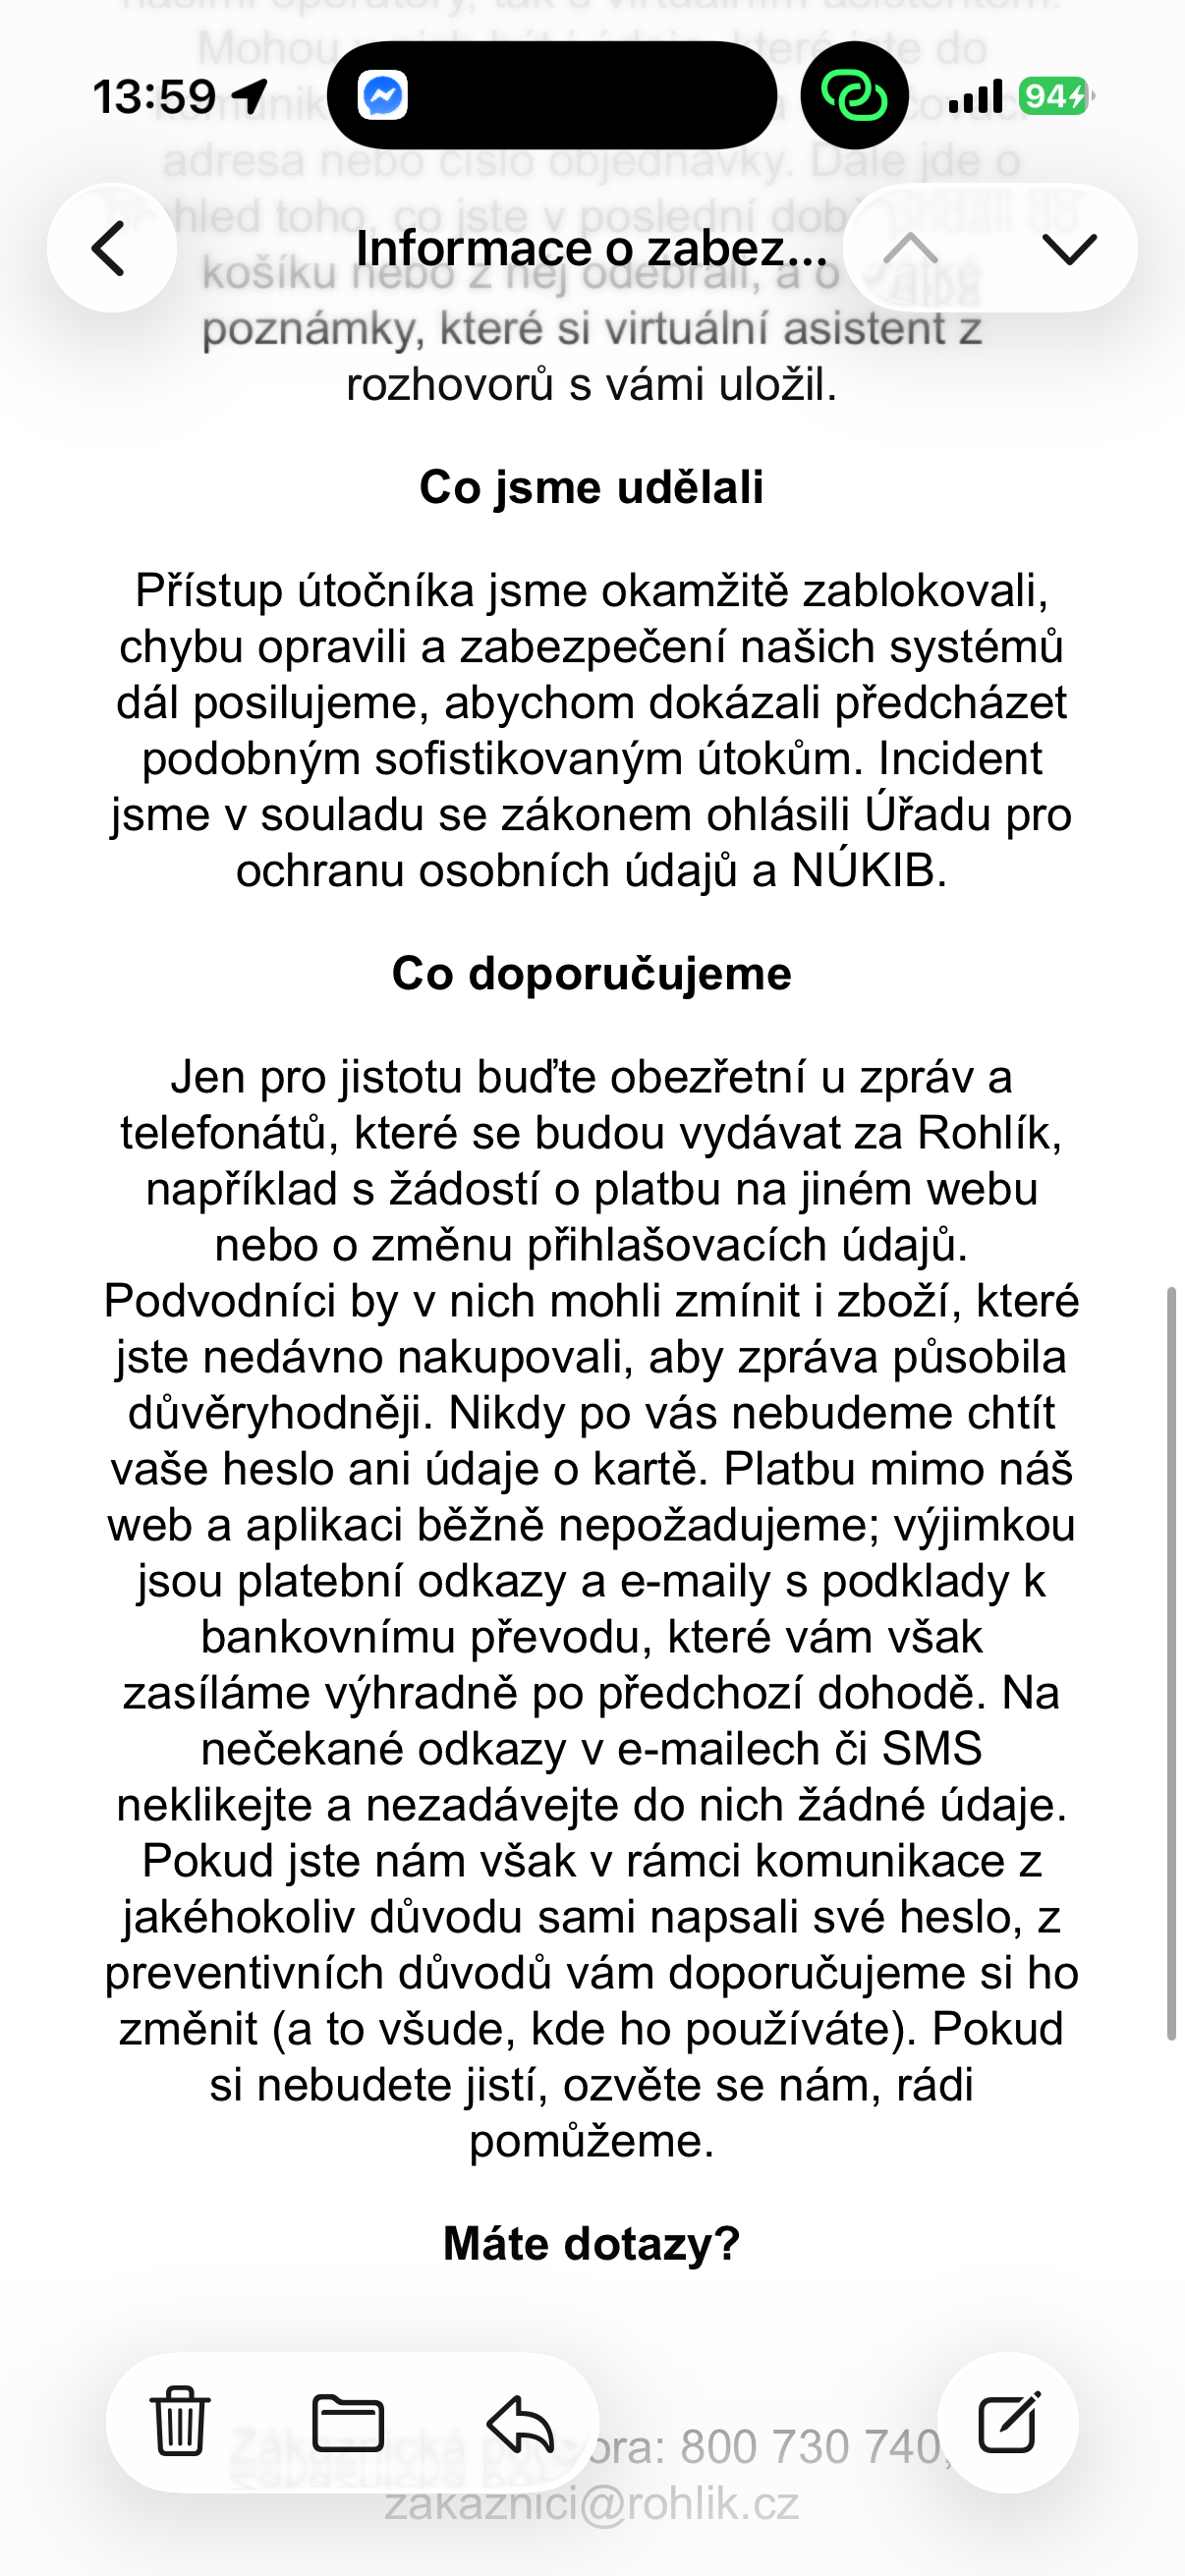
بزرگترین خطر در حال حاضر ممکن است سوءاستفاده بالقوه از اطلاعات به دست آمده برای ایمیلهای جعلی، پیامکها یا تماسهای تلفنی باشد. مهاجمان میتوانند به لطف آگاهی از ارتباطات قبلی یا سفارشات خاص، پیامهای بسیار قانعکنندهای ایجاد کنند که در نگاه اول به نظر میرسد ارتباطات واقعی Rohlík هستند.
بنابراین، این شرکت به مشتریان توصیه میکند که احتیاط بیشتری به خرج دهند، به خصوص هنگام دریافت درخواستهای غیرمنتظره برای پرداخت، تغییر جزئیات ورود یا وارد کردن جزئیات کارت پرداخت. روهلیک تأکید میکند که از مشتریان رمز عبور یا جزئیات کارت درخواست نمیکند. علاوه بر این، اگر تا به حال رمز عبور خود را در ارتباط با پشتیبانی مشتری ارائه کردهاید، توصیه میشود آن را ارائه دهید.eventفوراً آن را تغییر دهید، حتی برای سایر سرویسهایی که از همین ترکیب استفاده میکنید.
خبر خوب این است که این شرکت اعلام کرده هیچ پایگاه دادهای حاوی رمزهای عبور یا جزئیات پرداخت به خطر نیفتاده است. با این حال، این بدان معنا نیست که این حادثه جدی نبوده است. ترکیب اطلاعات تماس، سابقه ارتباطات و دادههای سفارش میتواند برای کلاهبرداران بسیار ارزشمند باشد.
هنوز از اطلاعیه موجود مشخص نیست که چه تعداد از مشتریان تحت تأثیر این نشت اطلاعات قرار گرفتهاند و مهاجم واقعاً چه مقدار از دادهها را به دست آورده است. با این حال، Rohlík تأیید میکند که مشکل امنیتی را برطرف کرده و در حال اطلاعرسانی به مشتریان آسیبدیده در مورد این وضعیت است. در صورت شک، آنها میتوانند با پشتیبانی مشتری با شماره ۸۰۰ ۷۳۰ ۷۴۰ یا از طریق ایمیل zakaznici@rohlik.cz تماس بگیرند . Rohlik.cz