Tänapäeva digimaailmas on meie veebiidentiteet tihedalt seotud paroolidega. Me kasutame neid e-kirjadele, pangakontodele, sotsiaalmeediale ja paljudele teistele veebiplatvormidele juurdepääsuks. Kahjuks kasutavad paljud inimesed endiselt nõrku ja kergesti murtavaid paroole, pannes end häkkerite ja identiteedivarguste ohtu.
Teid võiks huvitada
Tugev parool on veebiturvalisuse oluline osa. See on värav, mis kaitseb teie isikuandmeid ja tundlikku teavet volitamata juurdepääsu eest. Tugeva parooli loomine võib aga olla keeruline, eriti kui teil on vaja hallata paljude erinevate kontode paroole.
Tugevate paroolide põhimõtete mõistmine:
- Pikkus: Mida pikem on parool, seda raskem on häkkeritel murda. Soovitatav miniParooli minimaalne pikkus on 12 tähemärki, kuid pikemad paroolid on alati turvalisemad.
- Mitmekesisus: Vältige ainult väiketähtede kasutamist. Kombineerige suur- ja väiketähti, numbreid ja erisümboleid (nt !, @, #, $). Mida rohkem tähemärke parool sisaldab, seda raskem on häkkeritel seda murda.
- Juhuslikkus: Unustage tähendusrikkad paroolid! Ärge kasutage nimesid, sünnikuupäevi, moesõnu ega muid kergesti äraarvatavaid fraase. Parool peaks olema juhuslik märkide kombinatsioon, millel pole nähtavat tähendust.
Paroolihaldur
Paroolihaldurid on kasulikud rakendused, mis aitavad teil salvestada ja hallata kõigi kontode tugevaid ja kordumatuid paroole. Paljud neist pakuvad ka paroolide automaatse täitmise funktsiooni, mis muudab teie töö lihtsamaks. Kui te ei soovi otsida kolmanda osapoole rakendusi, võib otse teie seadmetes olev võtmehoidja teid mitmel viisil teenindada Apple seadmeid.
Teid võiks huvitada
Olemasolevate paroolide kaitsmine
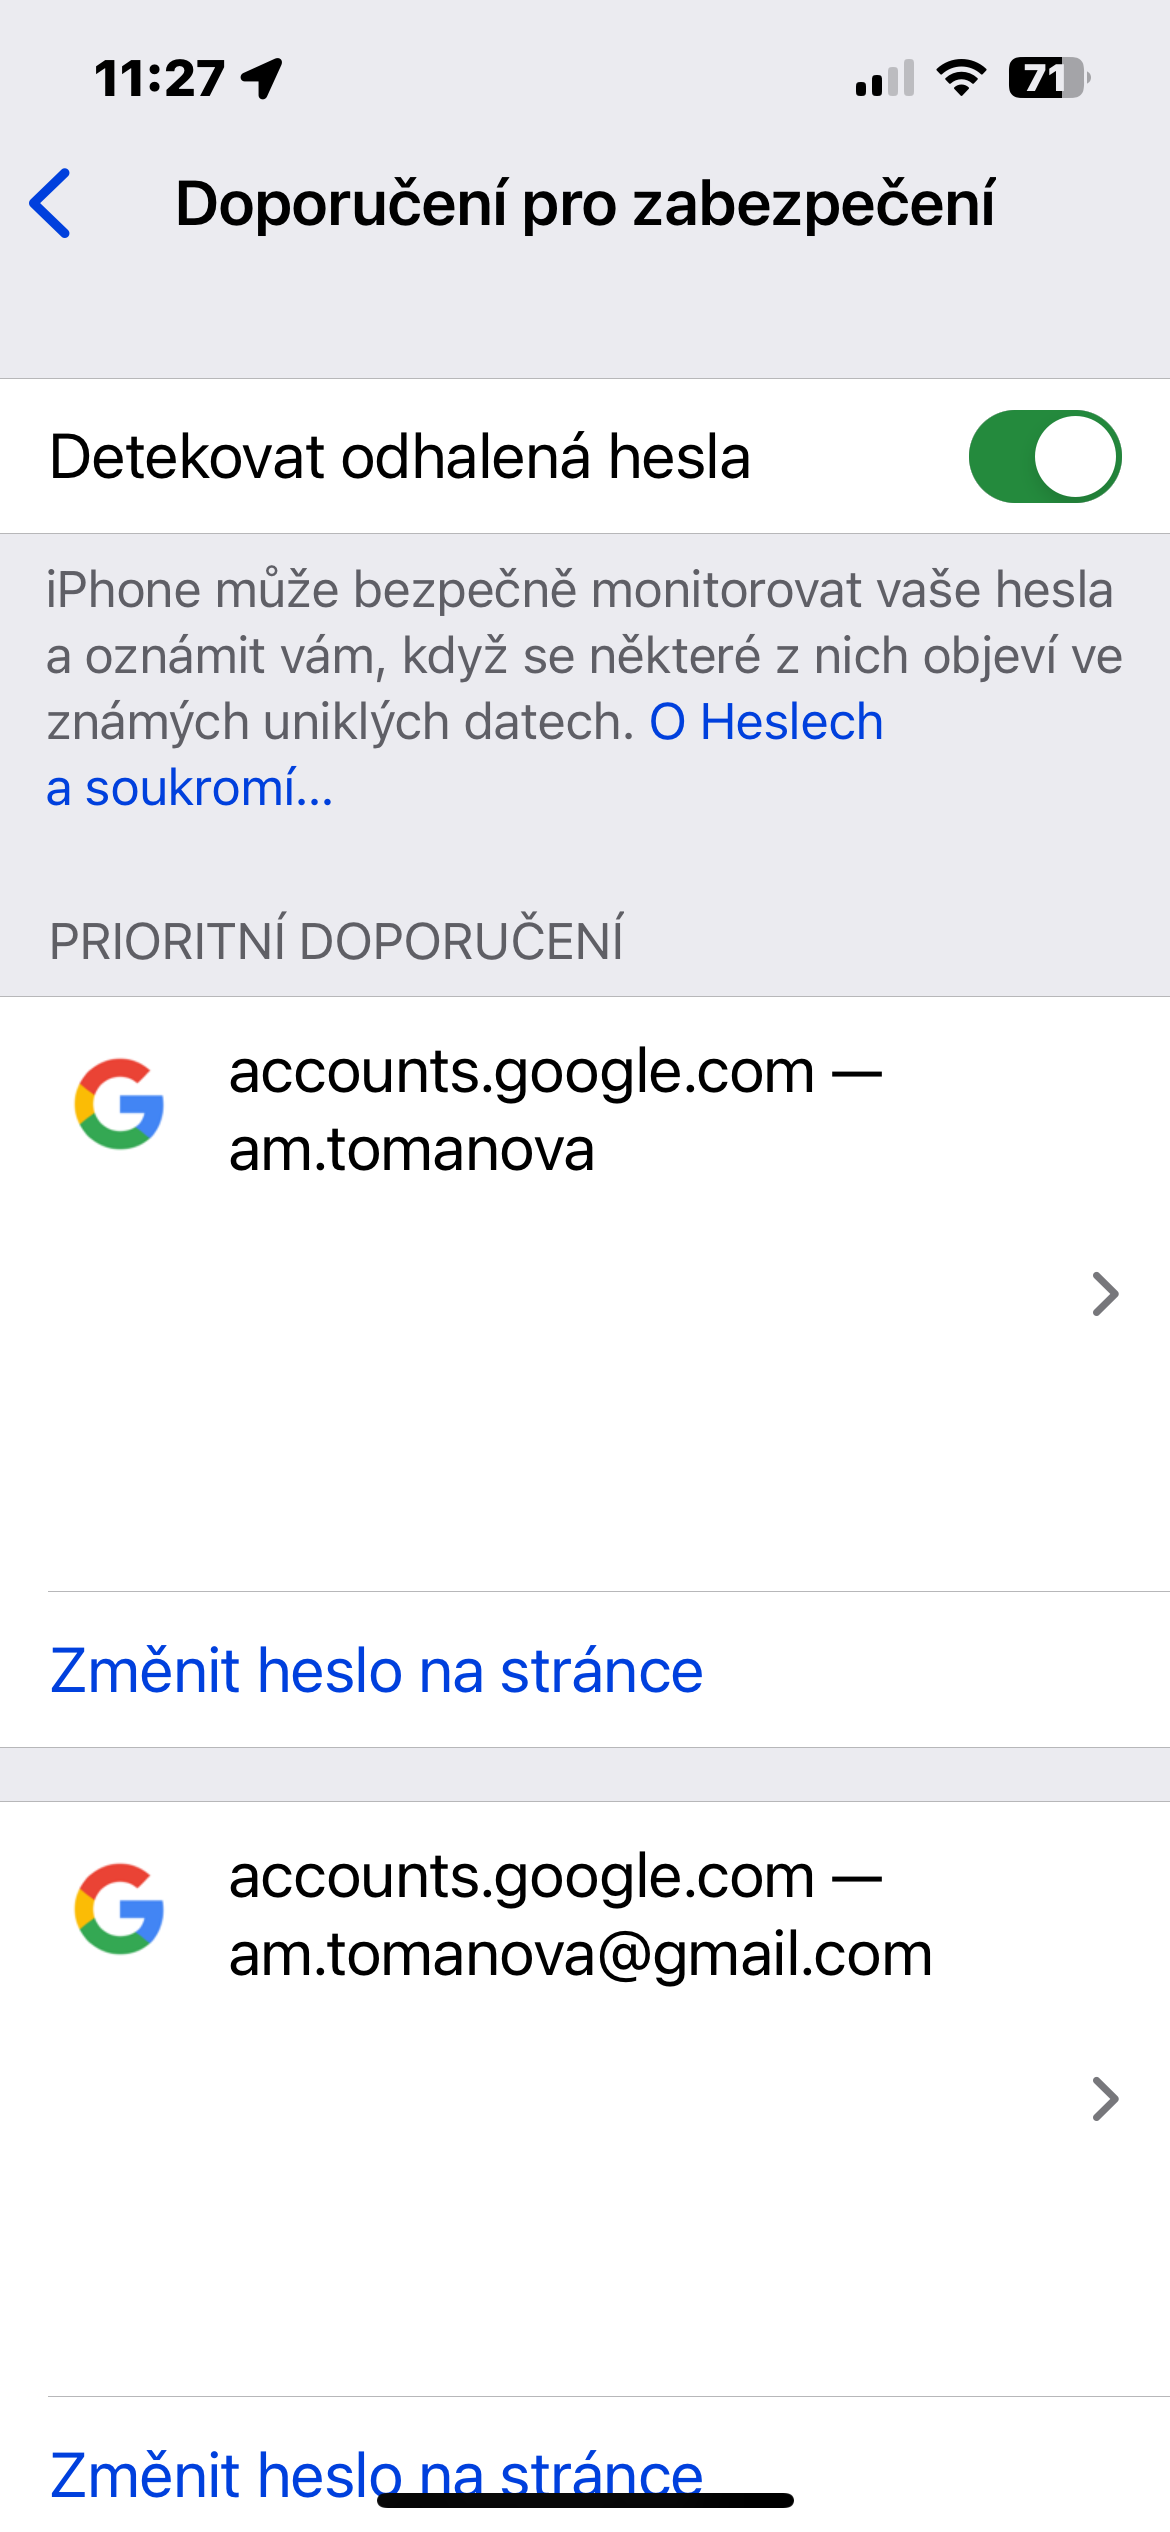
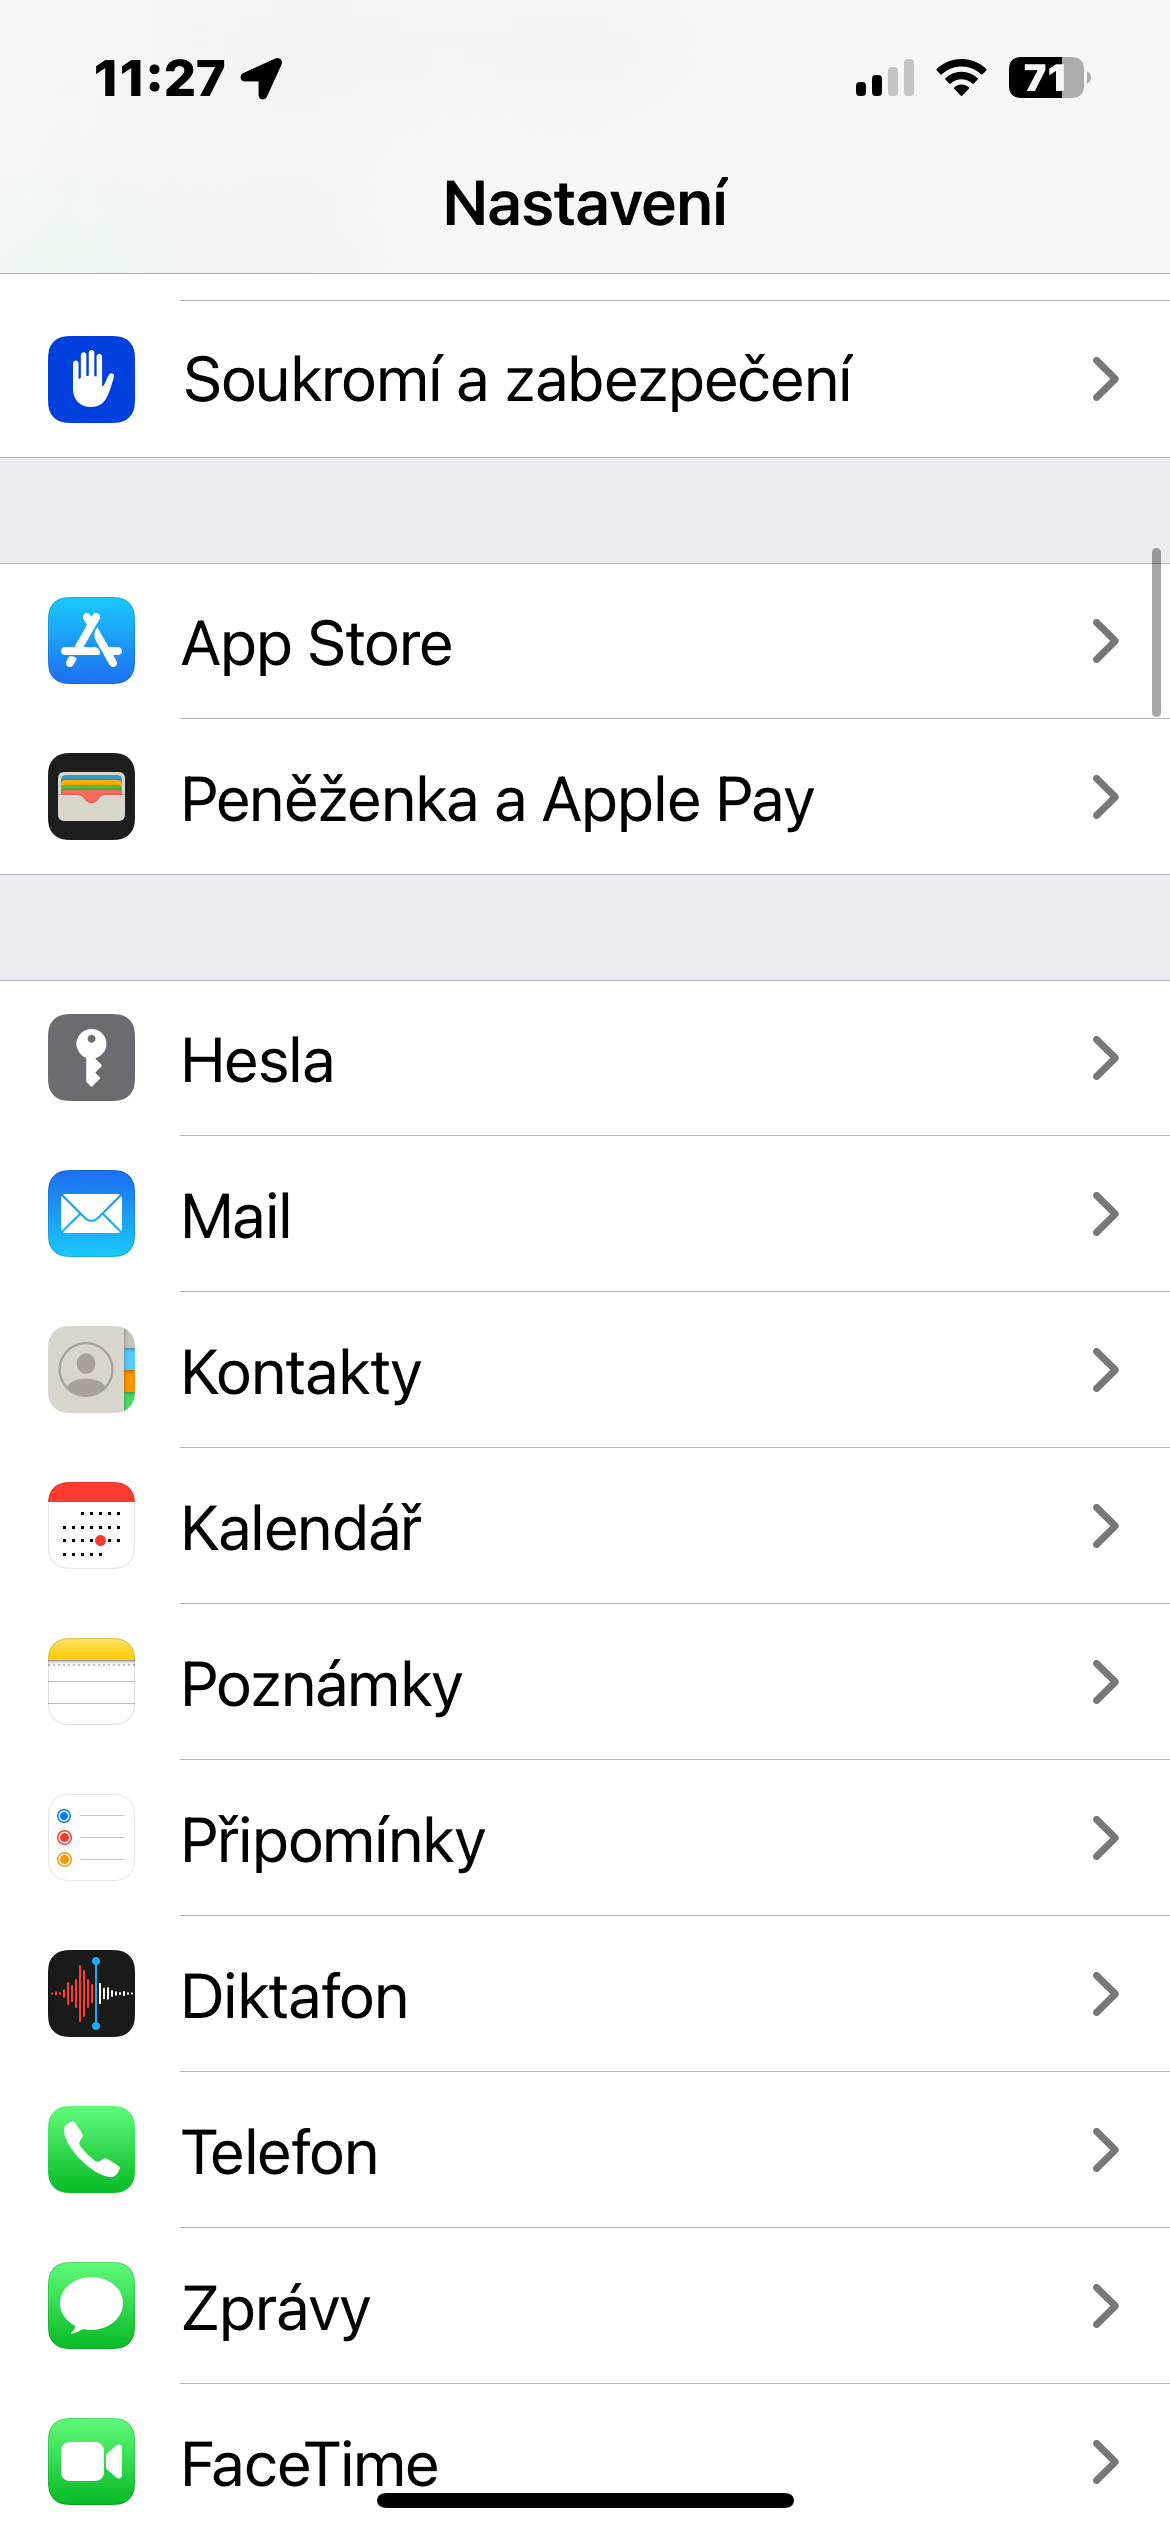
Kontrollige paroolide lekkeid – saate kasutada selliseid saite nagu Have I Been Pwned, et kontrollida, kas teie e-posti aadress või paroolid olid osa andmetega seotud rikkumisest. Kui rikkumine toimus, muutke kõigi mõjutatud kontode paroole. Samuti saate oma paroolide tugevust kontrollida menüüs Seaded -> Paroolid -> Turvasoovitused, kus saate lubada lekkinud paroolide tuvastamise.
Fotogalerii
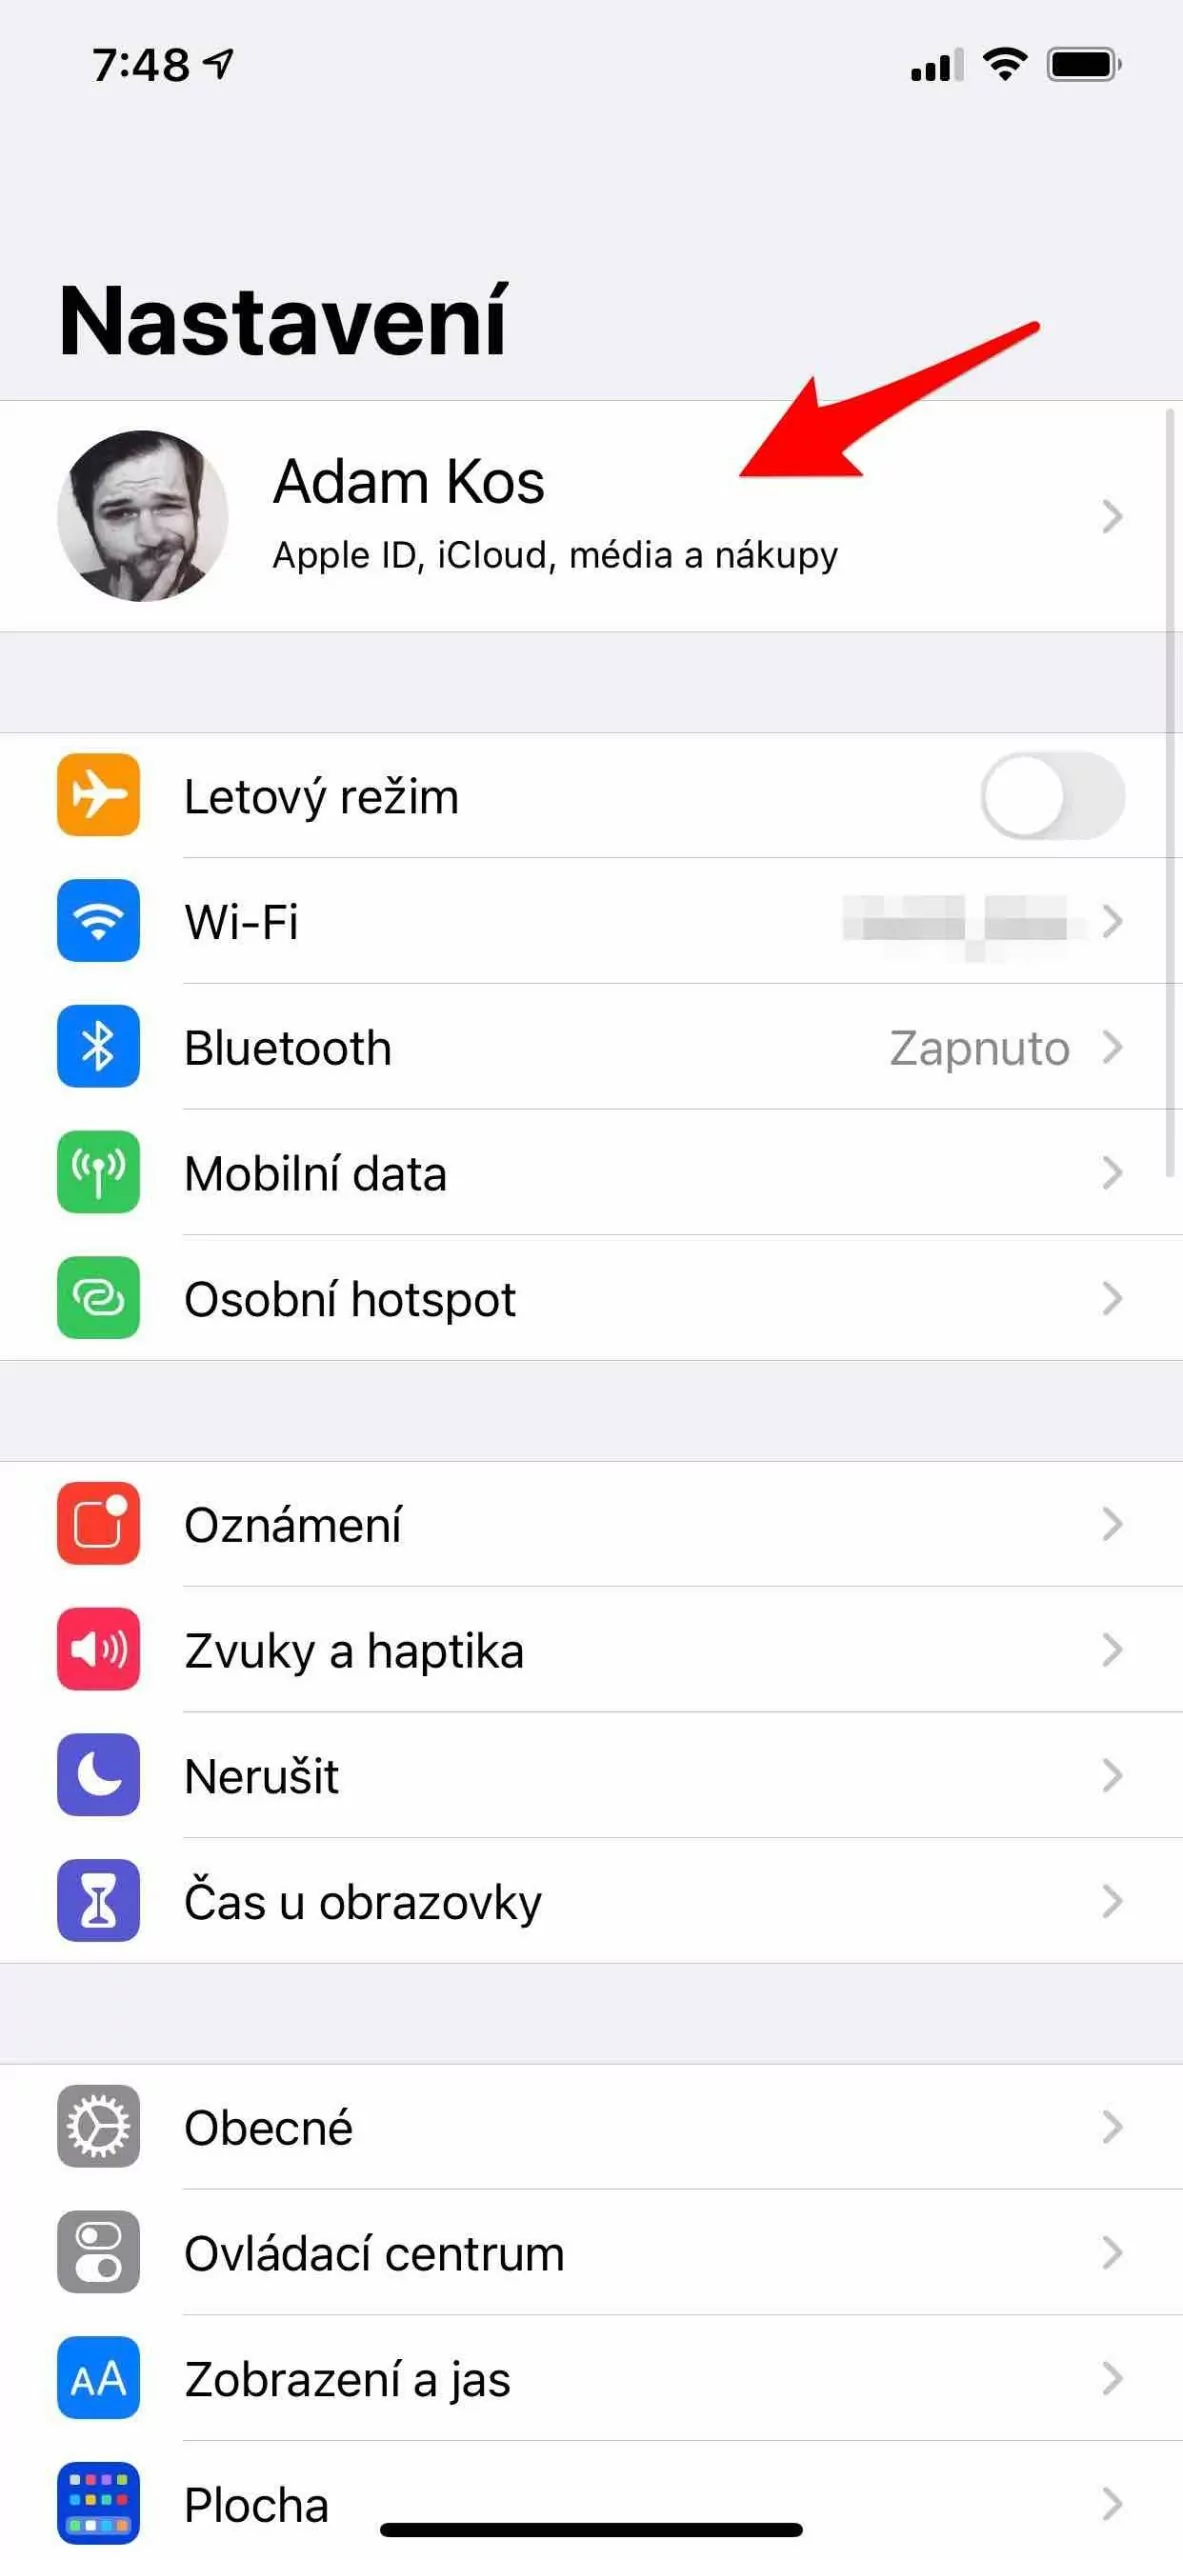
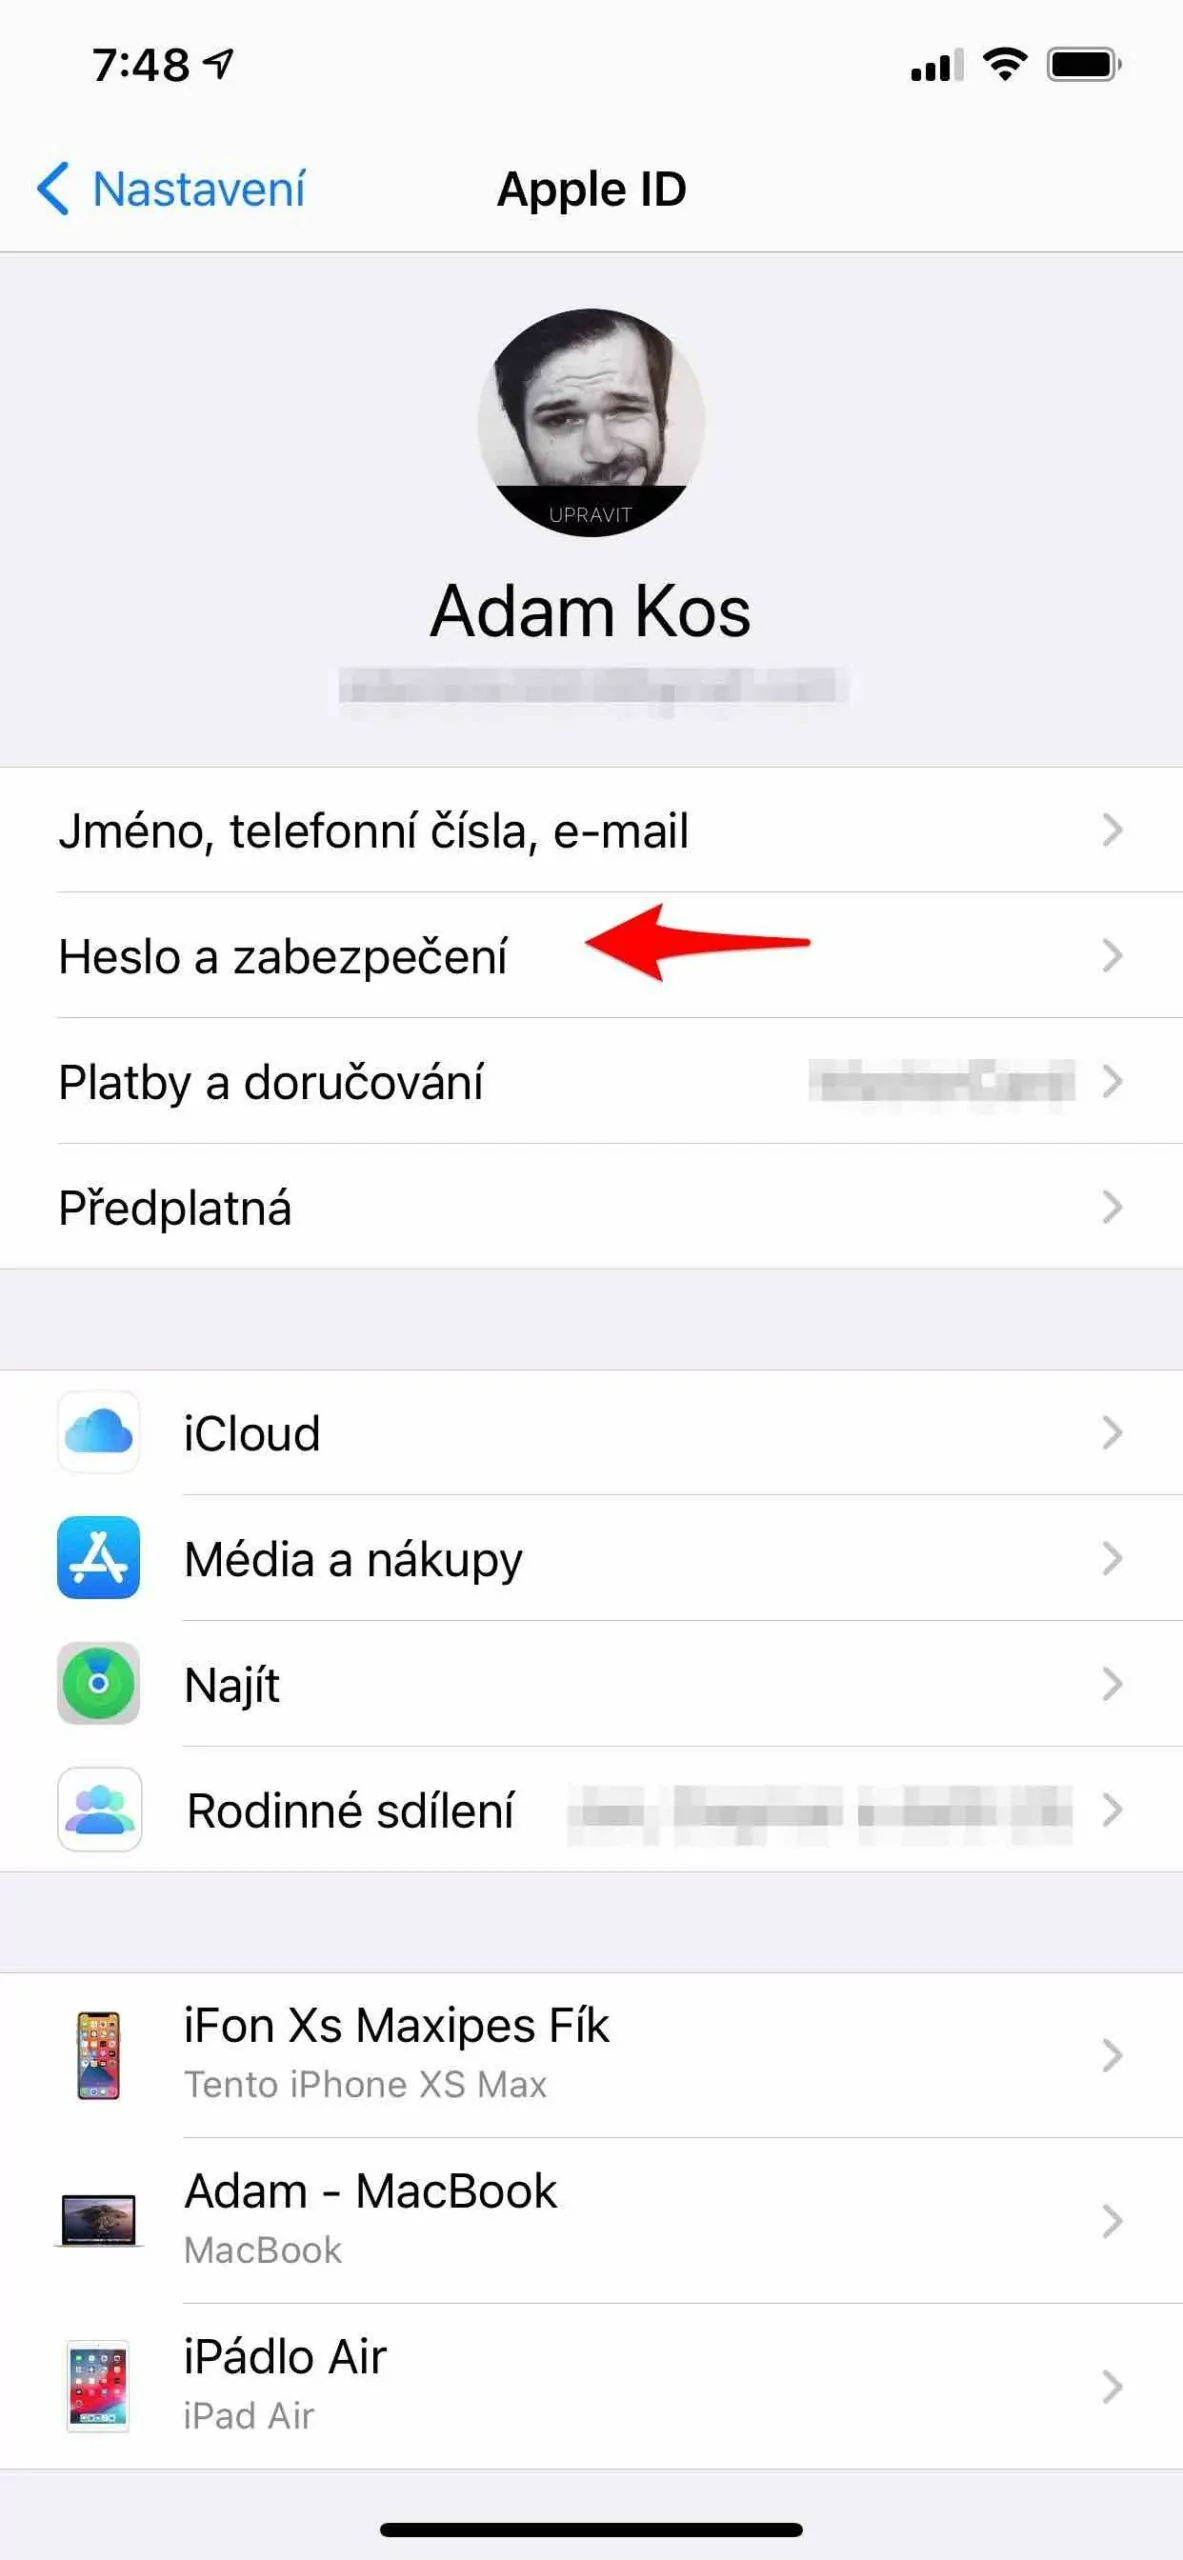
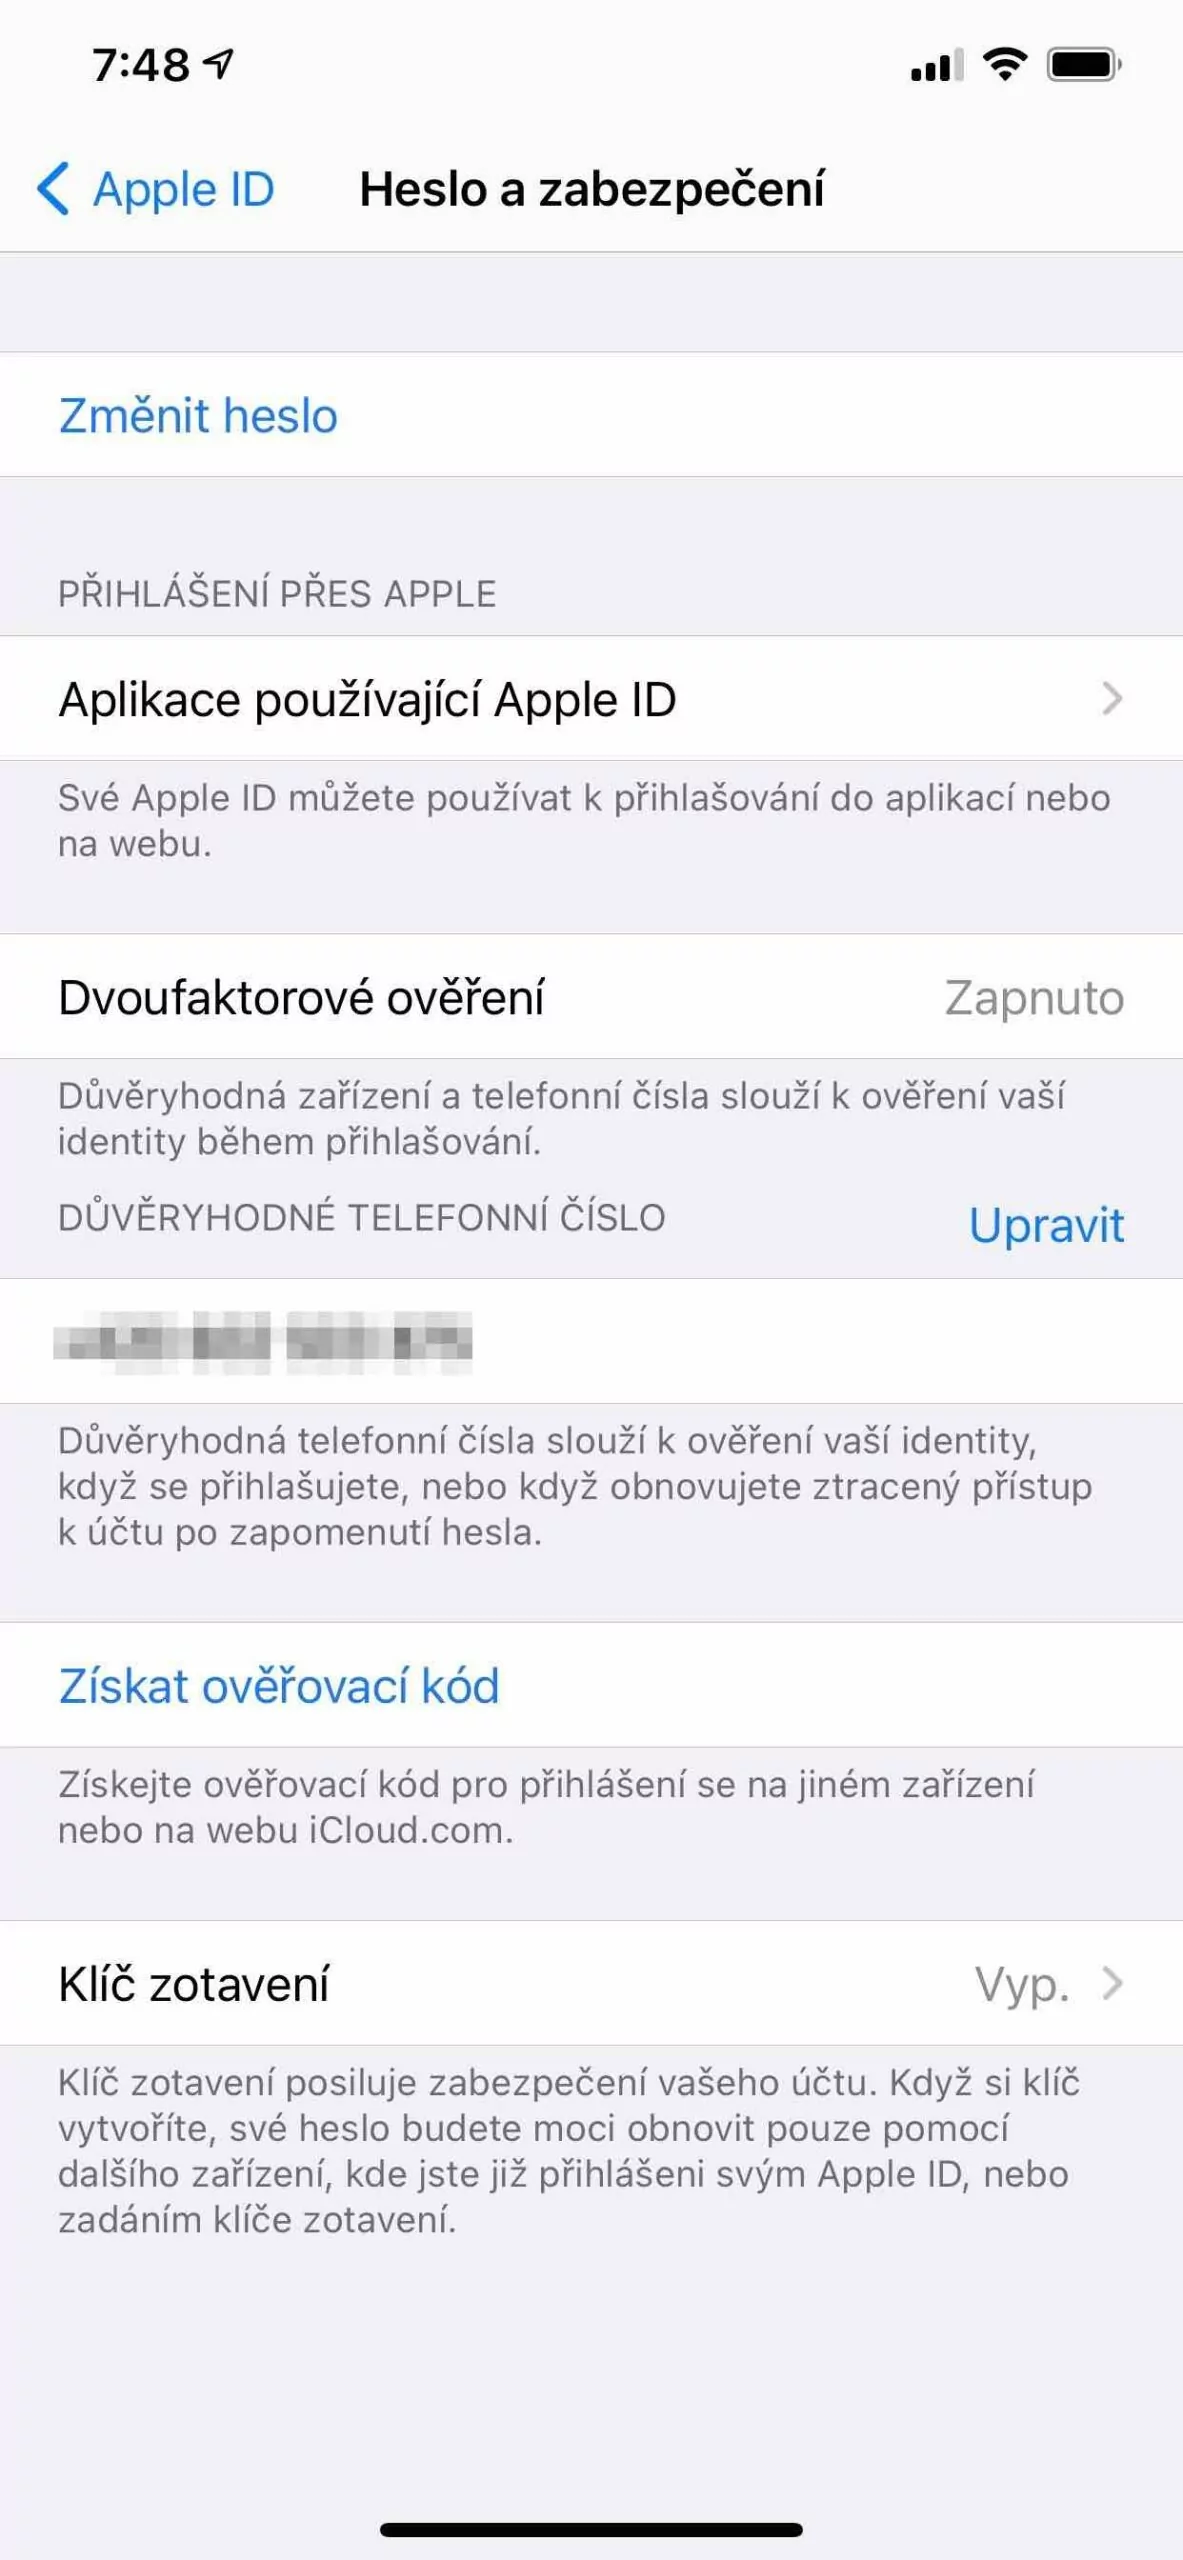
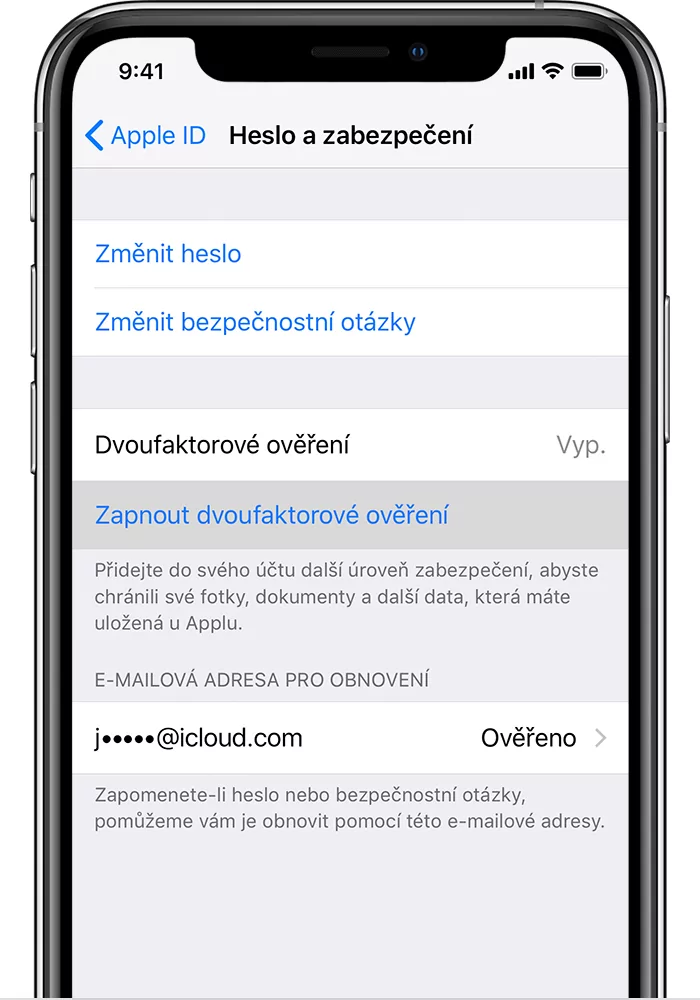
Aktiveerige kaheastmeline kinnitamine
Isegi kui proovite luua võimalikult tugeva parooli, mis koosneb erinevatest tähemärkidest ja on piisava pikkusega, on ikkagi oht, et häkkerid selle murravad. ProOluline on kasutada täiendavat turvakihti, mida nimetatakse kaheastmeliseks kinnitamiseks. Kaheastmeline kinnitamine lisab teie veebikontodele täiendava turvakihi. Lisaks paroolile peate sisestama ka lisakoodi, mille saate näiteks SMS-i või autentimisrakenduse teel.
Fotogalerii
Samad paroolid? Pole võimalik
Paljud kasutajad teevad vea, kasutades kõigi oma kontode jaoks sama parooli. Isegi kui loote ühe konto jaoks tugeva ja unikaalse parooli, mis sisaldab erinevaid tähemärke ja on piisavalt pikk, on siiski oht, et häkkerid selle murravad ja saavad juurdepääsu teie teistele profiilidele. ProKas see on nii ohtlik? Kujutage ette andmete rikkumist ühel veebisaidil, kus te seda parooli kasutate. Häkkerid saavad seejärel juurdepääsu teie sisselogimisandmetele ja saavad neid kasutada teie teistele kontodele, näiteks e-posti, panga või sotsiaalmeedia kontodele sisselogimiseks. Isegi kui te kasutate nende saitide jaoks erinevaid paroole, saavad häkkerid need kergesti ära arvata, kui need on lekkinud parooliga liiga sarnased. ProIga veebikonto jaoks on oluline kasutada unikaalset ja tugevat parooli.