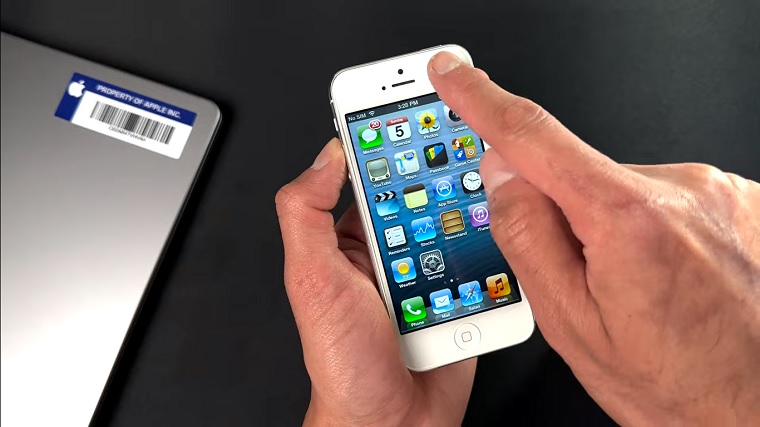
Trooja hobune ründab Androidi nutitelefone iOS ja rahvusvahelise pahavara infrastruktuuri avastamine. Need on kaks põhipunkti Kaspersky Labi täna Londonis avaldatud uues analüütilises aruandes. Uuring kaardistab ulatuslikku rahvusvahelist infrastruktuuri, mida kasutatakse pahavara „implantaatide” kontrollimiseks kaugjuhtimissüsteemi (RCS) abil. Analüütikud tuvastasid ka varem avastamata mobiilse trooja, mis töötab nii Androidis kui ka iOS. Need moodulid on osa nn "legaalsest" nuhkvaratööriistast Galileo, mille on välja töötanud Itaalia firma HackingTeam ja mida kasutavad mõned riigi julgeolekuasutused üle maailma, sealhulgas politsei. Kaspersky Labi ja selle partnerlabori Citizen Labi raporti kohaselt sisaldab ohvrite nimekiri aktiviste, inimõiguste kaitsjaid, ajakirjanikke ja poliitikuid.
RCS infrastruktuur
Kaspersky Lab kasutas Galileo C&C (käskluse ja juhtimise) serverite asukoha leidmiseks kogu maailmas mitmeid turbeprotseduure. Tuvastamiseks tuginesid selle analüütikud peamiselt konkreetsetele näitajatele ja ühenduvusandmetele, mis saadi olemasolevate proovide pöördprojekteerimise teel. Analüüsi käigus suutsid Kaspersky Labi eksperdid kaardistada enam kui 320 RCS C&C serveri olemasolu enam kui 40 riigis. Enamik neist oli USA-s, Kasahstanis, Ecuadoris, Suurbritannias ja Kanadas, üks neist ka Tšehhis.
"See, et serverid asuvad teatud riigis, ei tähenda, et neid kasutavad kohalikud turvaasutused." RCS-i kasutajatel on aga mõistlik need käivitada riigis, kus nad peavad tegutsema – mini"Seega vähendavad need piiriüleste juriidiliste komplikatsioonide või serverite arestimise ohtu," märkis Kaspersky Labi turvalisuse peaanalüütik Sergei Golovanov.
"Mobiilsed implantaadid" RCS
Kuigi mobiilsete Trooja hobuste olemasolu iOS ja Android HackingTeamist teadsid, keegi pole neid veel tuvastanud ega rünnakus paljastanud. Kaspersky Lab on RCS-i pahavara uurinud mitu aastat. Sel aastal tuvastasid analüütikud teatud mobiilimoodulite näidiseid, mis vastasid ettevõtte andmebaasis oleva RCS-i pahavara konfiguratsiooniprofiilidele. cloudUued on ilmunud ka Kaspersky Security Networki andmebaasi varianty neist näidistest. Kaspersky Lab tegi tihedat koostööd Morgan Marquis-Boiriga Canadian Citizen Labist, kes uurib hoolikalt HackingTeami pahavara.
Nakatumise meetodid
ProRCS Galileo draiverid lõid iga sihtmärgi jaoks spetsiaalselt pahatahtliku implantaadi, mille nad seejärel ohvri mobiilseadmesse edastasid. Üks teadaolevaid nakatumismeetodeid on sotsiaalvõrgustike kaudu nn. "spearpishing" – seda täiendavad sageli ärakasutamised, sealhulgas nullpäevarünnakud, ja lokaalsed nakatumised USB-kaablite kaudu mobiilseadmete sünkroonimisel.
Üks peamisi paljastusi on see, kuidas Galileo mobiilne troojalane täpselt nakatab iPhoneSee nõuab „jailbreaki“ (st iPhone'i tarkvara muutmist nii, et sellele saaks installida kolmandate osapoolte rakendusi). Kuid isegi mitte jailbreakitud iPhone'id on haavatavad. Ründaja saab neil eelnevalt nakatunud arvuti abil käivitada „jailbreaki“ tööriista „Evasi0n“ ja seejärel telefoni nakatada. Selle vältimiseks soovitavad Kaspersky Labi eksperdid kasutajatel oma iPhone'e mitte jailbreakida ja samal ajal regulaarselt uuendada. iOS.
Spetsiaalne spionaaž
RCS-i mobiilimoodulid on täpselt loodud töötama diskreetselt, näiteks seoses seadme aku tööiga. Selleks kasutavad nad hoolikalt ja kohandatud spioonitehnoloogiaid ning spetsiaalseid päästikuid. Näiteks helisalvestus algab alles siis, kui ohver loob ühenduse teatud WiFi-võrguga, kui ta vahetab SIM-kaarti või laadib seadet.
Üldiselt on mobiilsed RCS-troojalased võimelised täitma mitmesuguseid jälgimisülesandeid, sealhulgas saatma sihtmärgile asukohateavet, tegema fotosid, kopeerima kalendrisündmusi, registreerima seadmesse sisestatud uusi SIM-kaarte ning pealt kuulama kõnesid ja sõnumeid, sealhulgas sellistest rakendustest nagu Viber. WhatsApp või Skype.
Lisateavet Kaspersky Labi aruande kohta leiate siin. ProKaspersky Labi tooted identifitseerivad RCS/DaVinci/Galileo nuhkvaratööriistu järgmiselt: Backdoor.Win32.Korablin, Backdoor.Win64.Korablin, Backdoor.Multi.Korablin, Rootkit.Win32.Korablin, Rootkit.Win64.Korablin, Rootkit.OSX.Morcut, Trojan.OSX.Morcut, TrojanKorablin,.. Win32.Agent, Trojan-Dropper.Win32.Korablin, Trojan-PSW.Win32.Agent, Trojan-Spy.AndroidOS.Mekir, Backdoor.AndroidOS.Criag.
Kaspersky Labi kohta
Kaspersky Lab on suurim eraomandis olev täielike turbelahenduste pakkuja maailmas. Ettevõte kuulub nelja parima lõppkasutajate turvalahenduste müüja hulka.* Kaspersky Lab on olnud enam kui 16 aastat üks juhtivaid infotehnoloogia uuendajaid, pakkudes tõhusaid digitaalseid turvalahendusi kodukasutajatele, väikestele ja keskmise suurusega ettevõtetele, ja suurettevõtted. Hetkel tegutseb Ühendkuningriigis registreeritud ettevõte ligi 200 riigis ja territooriumil ning pakub kaitset enam kui 300 miljonile kasutajale. Lisateavet Kaspersky Labi kohta leiate aadressilt www.kaspersky.cz.