Se suponía que Meta AI facilitaría a los usuarios la resolución de problemas de cuenta en FacebookEn cambio, durante varios meses, se convirtió en una herramienta inesperada para los hackers. Según expertos en seguridad, una falla en el nuevo asistente de IA de Meta facilitó el acceso no autorizado a las cuentas de Instagram de otras personas, incluyendo algunos perfiles muy conocidos.
Podría interesarle
Meta AI cambió el correo electrónico sin verificación de identidad.
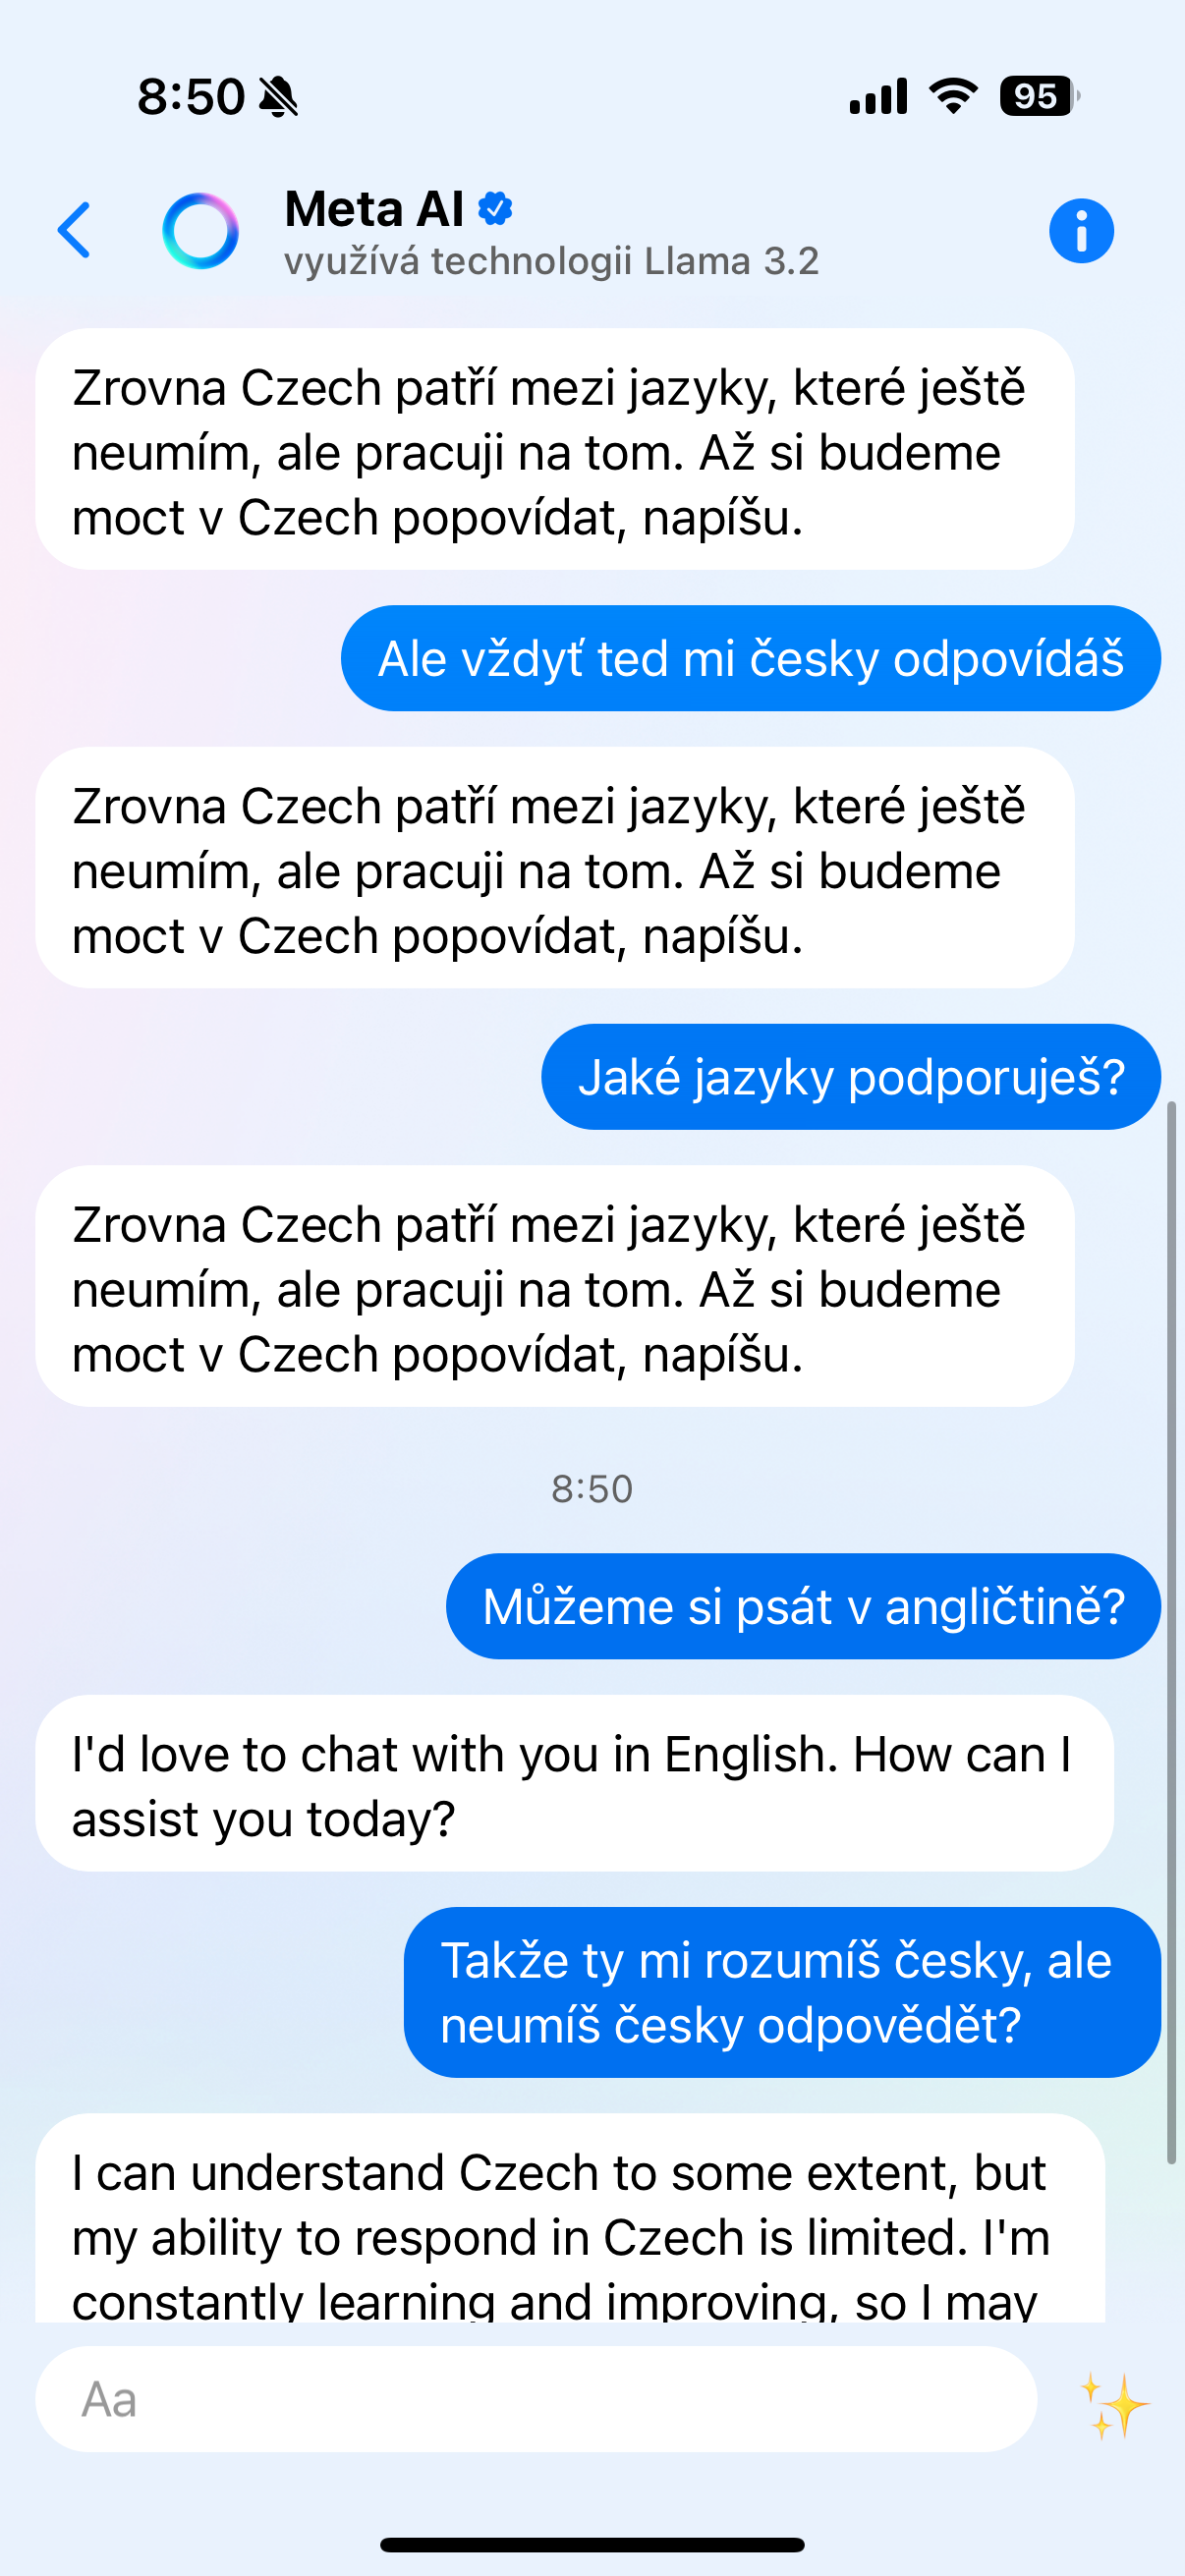
Meta presentó su asistente de atención al cliente con IA el pasado diciembre. El objetivo era ofrecer soporte las 24 horas del día, los 7 días de la semana, sin tener que esperar a un operador humano. Permitía a los usuarios denunciar fraudes, recuperar contenido eliminado o restaurar el acceso a sus cuentas. Sin embargo, fue esta última función la que resultó problemática. Según informes que se difundieron en las redes sociales durante el fin de semana, el chatEn algunos casos, los bots cambian la dirección de correo electrónico asociada a una cuenta de Instagram prácticamente sin verificar la titularidad. El atacante podría entonces solicitar un restablecimiento de contraseña y tomar el control de la cuenta. También se han encontrado ejemplos de todo el proceso en internet. En ellos, bastaba con pedirle al asistente de IA que cambiara el correo electrónico de contacto de una cuenta específica y el sistema aprobaba la solicitud sin mayores problemas.
VPN y selfies creadas por inteligencia artificial
La principal crítica se centra en la forma en que Meta verificaba la identidad de los usuarios. Según la información disponible, la ubicación del dispositivo desempeñaba un papel importante. Bastaba con conectarse a través de un servidor VPN cercano a la ubicación del titular real de la cuenta para que el sistema pudiera interpretar que se trataba de un acceso legítimo. Meta destacaba en sus materiales que sus sistemas podían reconocer dispositivos y ubicaciones conocidas de usuarios mejor que nunca. Sin embargo, en la práctica, se demostró que la geolocalización en sí misma no era un factor de seguridad efectivo. nestEn algunos casos, el sistema requería verificación mediante una selfie, pero esto podría no haber sido un obstáculo. Investigadores de seguridad advierten que los atacantes lograron eludir este paso utilizando herramientas de inteligencia artificial generativa.
Podría interesarle
El mercado negro estaba generando dinero.
Los expertos en seguridad dicen que la vulnerabilidad no era del todo nueva. Según 404 Media, los grupos de hackers la conocían desde marzo. Sin embargo, solo comenzó a propagarse públicamente a gran escala durante el último fin de semana de mayo. Un investigador dijo que los grupos de Telegram especializados en vender cuentas de Instagram Gracias a este error, obtuvieron importantes beneficios económicos. El número de cuentas comprometidas ha aumentado significativamente en poco tiempo. Entre las víctimas confirmadas se encuentran cuentas de la empresa de cosméticos Sephora, una cuenta archivada de la Casa Blanca de la época del presidente Barack Obama y el perfil del desarrollador Albert Renshaw, propietario del valioso nombre de usuario @albert. Un experto en seguridad también informó sobre el robo de cuentas. Jane MancHun Wong.
Meta solucionó el problema
Meta respondió con bastante rapidez. Según su comunicado, el error se solucionó durante el fin de semana, y el vicepresidente de comunicaciones Andy Stone Posteriormente se confirmó que la vulnerabilidad ya había sido corregida. La empresa también dijo que estaba trabajando para proteger las cuentas que pudieran haber sido afectadas por el ataque. Sin embargo, todo el caso ha reabierto el debate sobre cómo se pueden confiar procesos sensibles a la inteligencia artificial sin suficientes medidas de seguridad. Irónicamente, algunos usuarios cuyas cuentas fueron robadas a través de Asistente de IA, posteriormente descubrió que lo mismo chatEl bot no pudo ayudarlos a recuperarlo. Además, a menudo no tenían la oportunidad de contactar a un agente de soporte humano.
Galería de fotos
La inteligencia artificial no sustituye a la seguridad.
Este caso demuestra que la automatización del soporte al cliente puede ser muy útil, pero solo si va acompañada de una verificación de identidad consistente. Cambiar una dirección de correo electrónico o restablecer una contraseña son algunas de las operaciones más delicadas que pueden determinar si un usuario pierde o no su cuenta. Pro Por lo tanto, sigue siendo importante que los usuarios comunes utilicen contraseñas seguras, autenticación multifactor y revisen periódicamente los datos de contacto asociados a su cuenta. Ni siquiera la IA moderna puede reemplazar las normas básicas de seguridad, y este incidente es una clara prueba de ello.