
Durante el estado de emergencia en la primavera de este año, muchas empresas cambiaron a un régimen en el que permitían a sus empleadosanctrabajar desde sus casas. Pro El acceso a los datos o aplicaciones de la empresa ha propiciado un aumento significativo en el uso de la función denominada Escritorio remoto. ProServidor de protocolo (RDP). Sin embargo, los atacantes han comenzado a explotar esta vulnerabilidad y el número de intentos de penetración en redes corporativas internas se ha duplicado con creces desde principios de año, según datos de ESET. En la mayoría de los casos, la causa de la intrusión es la seguridad deficiente del servicio de escritorio remoto, advierte ESET.
La pandemia de coronavirus ha cambiado drásticamente los hábitos laborales, por ejemplo en mayo El 15% de todos los empleados en la República Checa trabajaban desde casaanců. Según las encuestas, a la mitad de las personas le gustaría mantener algún grado de trabajo remoto en el futuro, lo que significa que seguiremos trabajando cada vez más desde casa. Para poder trabajar con aplicaciones o datos de la empresa, muchas empresas utilizan la llamada función de escritorio remoto. Sin embargo, este método de conexión, que utilizan principalmente los equipos internos de TI de las empresas, es un objetivo frecuente de ataques. En junio, los analistas de ESET detectaron un promedio de 104 intentos de acceso a dispositivos únicos por día en todo el mundo, con cientos de ataques de este tipo por día en la República Checa.
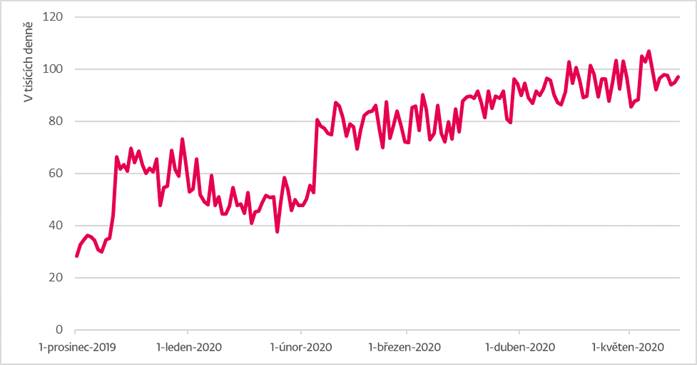
“RDP es una tecnología utilizada para conectarse a dispositivos corporativos de forma remota. En la práctica, permitirá, por ejemplo, acceder fácilmente a aplicaciones que se ejecutan en un servidor. Este tipo de conexión remota se utiliza principalmente paraminiadministradores dentro de la administración de la red local. Desafortunadamente, muchos de ellosminiLos enrutadores no solo se utilizan para conectarse a la red local, sino también para conectarse a sus dispositivos desde Internet. Sin embargo, debido a la subestimación de la seguridad de esta tecnología, es un punto muy vulnerable en la red. Estamos observando una tendencia creciente en el número de dispositivos que son atacados de esta manera. El número de ataques ha aumentado más del doble desde enero. "Los atacantes probablemente hayan descubierto que tácticas similares dan resultado y probablemente continuarán con sus ataques", describe Václav Zubr, un experto en seguridad de la sucursal checa de ESET.
La República Checa no es el objetivo principal, pero hay miles de dispositivos vulnerables
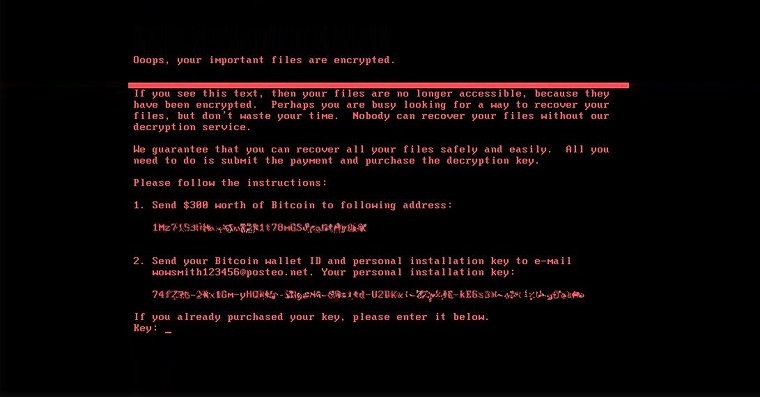
ProSegún los expertos, el acceso remoto a escritorios se ha convertido en una forma relativamente común de comprometer dispositivos en los últimos años. Generalmente, el ataque termina con el cifrado de datos mediante ransomware. Un error común es exponer este servicio a internet. Pro Para los atacantes es muy fácil descubrir este tipo de ordenadores o servidores vulnerables e intentar atacarlos de forma selectiva.
Detectamos estos ataques con mayor frecuencia en Rusia y Japón. En Europa, observamos la mayoría de los intentos de abuso de RDP en Alemania. Los dispositivos checos son atacados en un pequeño porcentaje de los casos. Sin embargo, no se puede subestimar el problema, ya que la denominada infraestructura crítica del Estado también puede ser objetivo de ataques. Pro"Las consecuencias pueden ser muy graves", añade Zubr.
Proteger una conexión remota no es difícil, el problema es el desconocimiento
Según los expertos de ESET, muchas empresas han subestimado la seguridad, o nestLa aguja estaba adecuadamente asegurada en una crisis cuando era necesario garantizar el acceso remoto prácticamente día tras día. La forma más común de descifrar RDP es un ataque de fuerza bruta a una contraseña débil.
"El término fuerza bruta se refiere a una táctica en la que un atacante prueba una contraseña tras otra. Muy a menudo, se utilizan números simples junto con diccionarios predefinidos de las contraseñas más comunes. Además de elegir contraseñas seguras, limitar el número de intentos de inicio de sesión también debería ser uno de los métodos de prevención. Una forma adecuada de protegerse es introducir también un segundo factor de autenticación de usuario", explica Zubr.
Los expertos no recomiendan utilizar un servidor RDP publicado públicamente. En caso de que no haya otra alternativa para que la red interna esté disponible, se requieren medidas de seguridad adicionales. Estos incluyen, en particular, la configuración del proceso de autenticación previa y la aplicación periódica de correcciones de vulnerabilidades.
Pro Para garantizar conexiones remotas seguras, los expertos señalan que es fundamental que el dispositivo que se conecta a la red sea seguro y tenga instaladas todas las actualizaciones disponibles. De lo contrario, si el ordenador remoto contiene malware, un solo dispositivo puede infectar fácilmente toda la red de la empresa.
"Un paso más adecuado para hacer que los datos y servicios internos estén disponibles es lanzar la llamada red privada virtual, o VPN, a través de la cual todos los usuarios puedan conectarse de forma segura. Se recomienda proteger la conexión VPN con autenticación de dos factores. Un producto antimalware maduro capaz de detectar y bloquear ataques de fuerza bruta a las contraseñas también desempeña un papel importante", aconseja Zubr.




No puedo imaginar una conexión más segura a una red corporativa que con VPN y el protocolo iPsec. Quien no sepa qué es esto y cómo funciona esta conexión no puede decir nada.miniestratificador. . . .
Eso está claro, la opción número 1, pero yo personalmente también la tengo asegurada mediante 2FA, es decir. No ingreso el código por separado, sino siempre un número generado aleatoriamente al final de la contraseña :) Al menos no me demoro :)
Y enciendo el PC (no lo activo, sino que lo enciendo) a través de Teamviewer y luego me conecto mediante VPN RDP, una combinación perfecta.
Entonces simplemente no entendiste el problema en absoluto.