
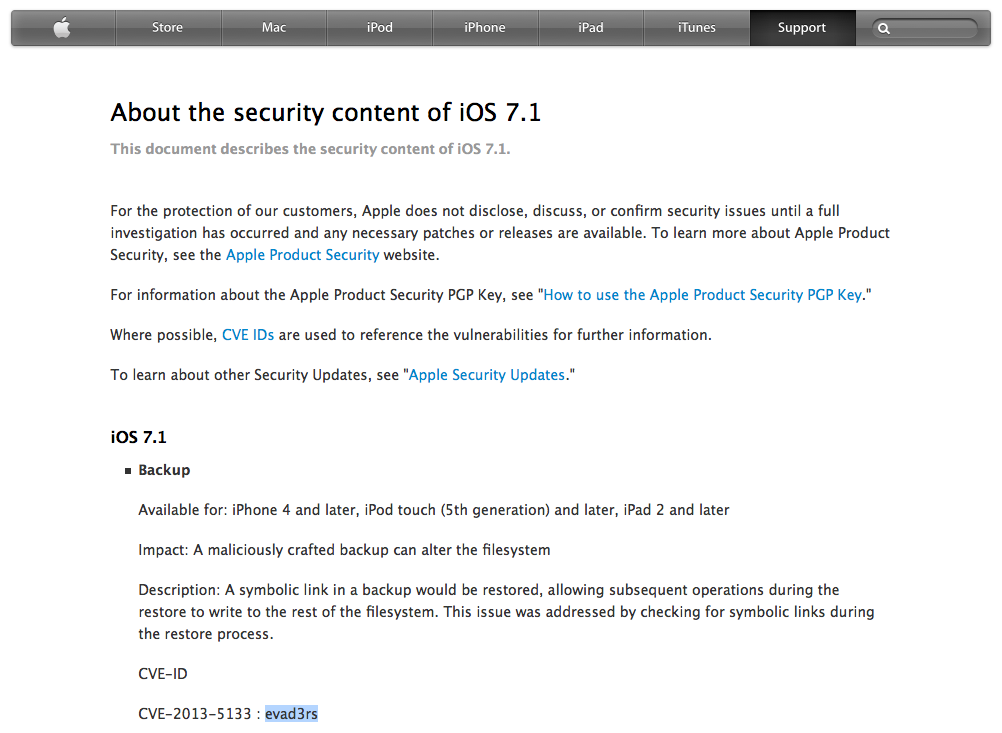
No es ningún secreto que incluso las empresas más grandes del mundo contratan piratas informáticos que intentan acceder a sus ordenadores y redes, intentando encontrar todos los errores ocultos del sistema y explotarlos para penetrar. Apple sin embargo, no tiene que pagarle a nadie, esta vez solo tuvo que mirar los agujeros de seguridad utilizados para su Jailbreak por el equipo conocido como evad3rs, que está detrás de la última versión del Jailbreak. Apple admitió oficialmente que cuatro de los seis errores de seguridad que corrige la actualización iOS 6.1.3, recién señalado por Jailbreak Evad3rs.
Obviamente, Evad3rs explotó algunos errores en iOS para crear un Jailbreak, que también permitió el Jailbreak, entre otras cosas iPhone 5 la iPad mini, lo cual hasta entonces no era posible. Apple Analicé detenidamente el progreso del equipo Evad3rs y solucioné estos errores. iOS 6.1.3, por lo tanto también la última versión iOS no permite Jailbreak. Los errores descubiertos por Evad3rs se pueden encontrar en detalle en inglés a continuación.
CVE-2013-0977
Impacto: un usuario local podría ejecutar código sin firmar
Descripción: Existía un problema de gestión estatal en el manejo de
Archivos ejecutables de Mach-O con superposiciónappsegmentos de ing. Este problema fue
Se solucionó negándose a cargar un ejecutable con superposición.appinsights
segmentos.
CVE-2013-0978
Impacto: un usuario local puede ser capaz de determinar la dirección de
estructuras en el núcleo
Descripción: Existía un problema de divulgación de información en ARM
controlador de aborto de captación previa. Este problema se abordó entrando en pánico si el
El controlador de aborto de captación previa no se llama desde un contexto de aborto.
CVE-2013-0979
Impacto: un usuario local podría cambiar los permisos de forma arbitraria
Descripción de archivos: al restaurar desde la copia de seguridad, el bloqueo cambió
permisos en ciertos archivos incluso si la ruta al archivo incluye un
vínculo simbólico. Este problema se solucionó al no cambiar los permisos.
en cualquier archivo con un enlace simbólico en su ruta.
CVE-2013-0981
Impacto: un usuario local podría ejecutar código arbitrario en el
Descripción del kernel: La familia de dispositivos IOUSB driver utilizó punteros de objetos de tubería
que vino del espacio de usuario. Este problema se resolvió realizando
Validación adicional de punteros de objetos de tubería.
*Fuente: appleinsider.com



Sólo una cosita así. Contratamos piratas informáticos, no piratas informáticos :-) Eliminar después de la corrección.