
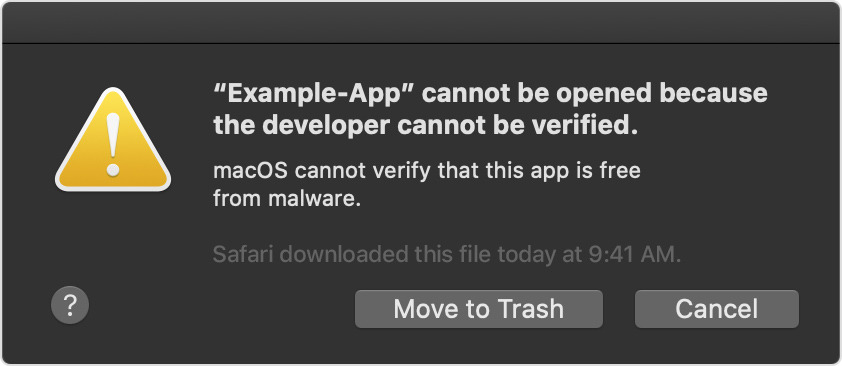
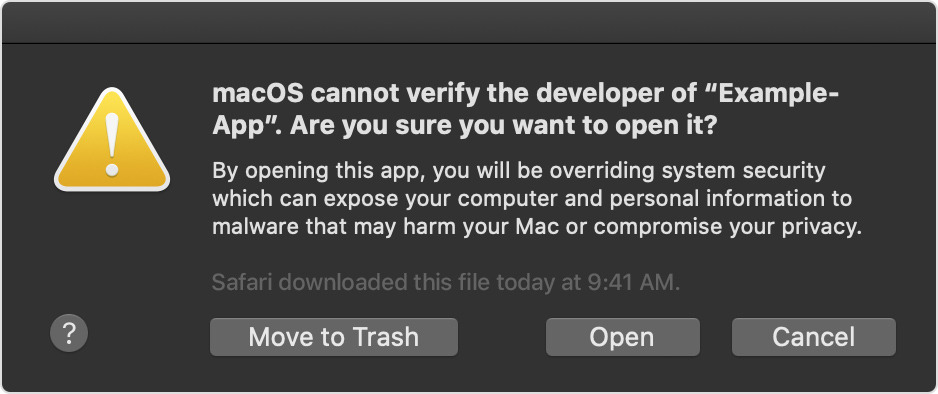
Μια νέα λειτουργία ασφαλείας προστέθηκε στο macOS 10.15 Catalina. Αυτή η λειτουργία εμποδίζει τους χρήστες να εκτελούν μη επαληθευμένες εφαρμογές που το σύστημα δεν μπορεί να επαληθεύσει ότι δεν είναι κακόβουλο λογισμικό. Οι χρήστες μπορούν να εκτελέσουν αυτές τις μη επαληθευμένες εφαρμογές κάνοντας δεξί κλικ πάνω τους και επιλέγοντας Άνοιγμα. Στη συνέχεια, θα εμφανιστεί ένα παράθυρο διαλόγου που θα τους ενημερώνει για τον πιθανό κίνδυνο και θα απαιτεί από τον χρήστη να επιβεβαιώσει την εκκίνηση. Αυτή η λειτουργία ασφαλείας είναι «σφραγισμένη» στο εσωτερικό. Gatekeeperu, το οποίο είναι ένα είδος ολοκληρωμένου συστήματος ασφαλείας macOS. Ωστόσο, τις τελευταίες εβδομάδες, κακόβουλος κώδικας έχει εμφανιστεί στο Διαδίκτυο που μπορεί να παρακάμψει αυτήν την προστασία.
Μπορεί να σας ενδιαφέρει
Παρόλο που η Adobe σταδιακά τερματίζει την υποστήριξη για το Adobe Flash, εξακολουθούν να υπάρχουν χρήστες και ιστότοποι που το χρησιμοποιούν. Και ακριβώς πίσω από το εκτελέσιμο αρχείο εγκατάστασης αυτού του προγράμματος, συγκεκριμένα σε μορφή DMG, κρύβεται ο κακόβουλος κώδικας. Δεδομένου ότι το ίδιο το αρχείο φαίνεται να είναι ένα «ακίνδυνο» πρόγραμμα εγκατάστασης του Adobe Flash, το macOS το επιτρέπει και δεν ασχολείται με την ασφάλειά του. Αυτή η ειδική διαδικασία, με την οποία οι χάκερ μπορούν να ανεβάσουν κακόβουλο λογισμικό στους υπολογιστές των απλών χρηστών, αναφέρθηκε από την εταιρεία προστασίας από ιούς Intego, η οποία έδωσε στη διαδικασία το όνομα «novel». Σε αυτήν την περίπτωση, το κακόβουλο λογισμικό ενθαρρύνει άμεσα τους χρήστες να κάνουν δεξί κλικ στην εφαρμογή και στη συνέχεια να την ανοίξουν με τον προαναφερθέντα τρόπο. Μόλις ανοιχτεί αυτή η δόλια εφαρμογή, εκτελείται ένας ειδικός κώδικας στη γραμμή εντολών. Εξάγει κακόβουλα αρχεία, αντί να ξεκινήσει την εγκατάσταση του Adobe Flash (και σε ορισμένες περιπτώσεις, ενός άλλου προγράμματος). Αυτό το κακόβουλο λογισμικό έχει διανεμηθεί σχεδόν σε όλο το Διαδίκτυο, μπορείτε επίσης να το κατεβάσετε χωρίς προβλήματα από τον σύνδεσμο που εμφανίζεται σε μια αναζήτηση Google.
Fotogalerie

Κατά τη λήψη του πλέον ξεπερασμένου και επικίνδυνου Adobe Flash, ένας στους δέκα χρήστες φέρεται να έχει μολυνθεί με το προαναφερθέν κακόβουλο λογισμικό. Εκτός από τα αποτελέσματα στη μηχανή αναζήτησης της Google, το κακόβουλο λογισμικό μπορεί να εμφανιστεί στην περιγραφή των βίντεο του YouTube ως σύνδεσμος για τη λήψη του αρχείου. Πιθανότατα αναρωτιέστε πώς μπορείτε να προστατευτείτε από αυτόν τον ιό - η απάντηση σε αυτήν την περίπτωση είναι η ίδια όπως και στην περίπτωση όλων των άλλων απειλών. Το πιο σημαντικό είναι να χρησιμοποιείτε την κοινή λογική. Αν κάτι σας φαίνεται ύποπτο, συχνά δεν είναι απλώς ένα συναίσθημα. Ταυτόχρονα, κατεβάστε όλα τα προγράμματα από τις επίσημες ιστοσελίδες των προγραμματιστών και το γεγονός ότι θα πρέπει να αποφεύγετε τα πειρατικά και "σπασμένα" αντίγραφα προγραμμάτων, μάλλον δεν χρειάζεται να το αναφέρουμε στις μέρες μας. Ταυτόχρονα, αν μεταβείτε σε μια άγνωστη ιστοσελίδα και σας ζητήσει να κατεβάσετε ένα αρχείο, nestΠεριμένετε. Διαφορετικά, μην το τρέξετε, διαγράψτε το αμέσως και φύγετε από τη σελίδα.




Η εγκατάσταση του Adobe Flash σε Mac μοιάζει περισσότερο με το βραβείο του Δαρβίνου :/
Αν κάποιος είναι αρκετά ανόητος για να εγκαταστήσει το adobe flash, τότε είναι καλό για αυτόν.
Πιθανώς το 99% των χρηστών Applu. Οπότε αυτό είναι λίγο πρόβλημα.
Θα πρέπει να macbookμε εγκατεστημένο το flashplayer, επειδή είναι απαραίτητο, λίγοι άνθρωποι έχουν βελτιστοποιημένες ιστοσελίδες όπου το φλας αντικαθίσταται με άλλη εικόνα