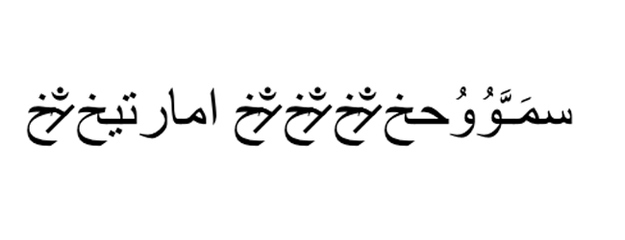
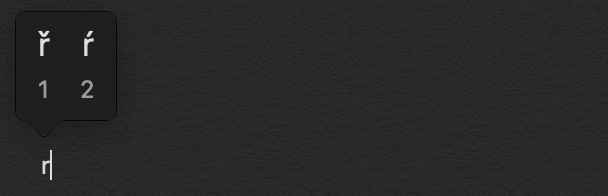
In den sozialen Medien kursiert eine Warnung vor einem gefährlichen Trick, mit dem Betrüger eine Internetadresse erstellen können, die einer echten zum Verwechseln ähnlich sieht. Apple.com. Der Nutzer prüft die Adressleiste, sieht nichts Verdächtiges und gibt ohne zu zögern seine Anmeldedaten ein. Doch anstatt AppDirekt zu den Angreifern. Sogenannte homografische Angriffe existieren tatsächlich und sind keine Erfindung des Internets. In viralen Beiträgen wird jedoch oft eine wichtige Tatsache vergessen: Domain-Registrare und moderne Webbrowser bekämpfen solche Angriffe seit vielen Jahren aktiv.
Der ganze Trick beruht darauf, dass manche Buchstaben verschiedener Alphabete auf den ersten Blick fast identisch aussehen. Ein typisches Beispiel sind das lateinische und das kyrillische Alphabet. Während ein Mensch zwei völlig identische Buchstaben erkennt, betrachtet ein Computer sie als zwei verschiedene Zeichen. Theoretisch könnte ein Betrüger eine Domain erstellen, die einer anderen Domain ähnelt. Apple.com, wobei einige Zeichen durch optisch ähnliche Alternativen ersetzt würden. Ein Benutzer müsste nicht einmal auf den ersten Blick in die Adressleiste erkennen, dass er sich nicht auf der eigentlichen Website befindet. AppLu.
Internetadressen können Zeichen aus verschiedenen Alphabeten enthalten.
Das Problem wird durch sogenannte internationalisierte Domainnamen verursacht. Das Internet funktionierte ursprünglich hauptsächlich mit lateinischen Buchstaben, doch mit der Zeit entstand der Bedarf, auch Menschen aus anderen Teilen der Welt die Nutzung von Domains zu ermöglichen. Internetadressen können daher beispielsweise Zeichen aus dem Kyrillischen, Chinesischen, Arabischen und anderen Sprachen enthalten.
Damit das DNS-System mit diesen Adressen arbeiten kann, wird eine Technologie namens Punycode verwendet. Eine Domain, die Sonderzeichen enthält, wird in ein technisches Format umgewandelt, das häufig mit den Zeichen xn-- beginnt. ProDer Browser kann dem Benutzer dann die normale, besser lesbare Form anzeigen. Hier liegt jedoch das Missbrauchspotenzial, da manche Zeichen normalen lateinischen Buchstaben zum Verwechseln ähnlich sehen.
Es stimmt nicht, dass heutzutage jeder eine Fälschung erstellen kann. Apple.com €XNUMX
Virale Beiträge in sozialen Medien vereinfachen die Situation jedoch erheblich. Sie erwecken den Eindruck, man müsse lediglich zu einem beliebigen Standesamt gehen und einen Buchstaben in der Adresse austauschen. AppleMit einer .com-Domain und einem kyrillischen Zeichen erhält man sofort das perfekte Werkzeug zum Stehlen von Passwörtern. Doch so einfach ist es heutzutage nicht mehr.
Domain-Registrierungsstellen und Registrare verwenden Regeln, um solche Angriffe zu verhindern. Beispielsweise beschränken sie gefährliche Zeichenkombinationen aus verschiedenen Schriftarten. Daher kann nicht automatisch davon ausgegangen werden, dass jede Kombination aus lateinischen und kyrillischen Zeichen problemlos registriert werden kann. Genau darauf weisen auch die Kommentare unter dem viralen Beitrag hin, und in diesem Fall haben sie Recht.
Beitrag auf Instagram anzeigen
Eine weitere Schutzebene bieten die Internetbrowser selbst. Safari, ChromeFirefox und andere moderne Browser verwenden Mechanismen zur Erkennung verdächtiger Domains. Wenn der Browser eine Adresse als potenziell gefährlich oder verwirrend einstuft, zeigt er sie möglicherweise direkt im Punycode-Format anstelle des vertrauenswürdig aussehenden Namens an. Der Benutzer sieht dann beispielsweise nicht die völlig unproblematisch aussehende URL. Apple.com, aber eine deutlich verdächtigere Kombination von Zeichen, die mit xn-- beginnt.
ProGibt es also noch immer ähnliche Angriffe?
Der Schutz durch Registrare und Browser bedeutet jedoch nicht, dass das Problem gefälschter Domains vollständig gelöst ist. Betrüger suchen ständig nach neuen Wegen, Nutzer zu täuschen. Sie müssen nicht unbedingt eine exakt identische Kopie der Internetadresse erstellen. Oft genügt eine Domain, die der echten Adresse nur ähnelt.
Angreifer vertauschen beispielsweise zwei Buchstaben, lassen einen weg, fügen einen Bindestrich ein oder erstellen eine längere Adresse, die den Namen eines bekannten Unternehmens enthält. Auf den ersten Blick, insbesondere auf einem kleinen Smartphone-Bildschirm, kann eine solche Domain vertrauenswürdig wirken. Diese Angriffsart wird als Typosquatting bezeichnet und ist auch heute noch eine gängige Technik bei Phishing-Kampagnen.
Darüber hinaus ist die gefälschte Website-Adresse nur der Anfang des gesamten Angriffs. Die Betrüger erstellen anschließend eine Kopie der echten Website. AppHallo Google, MicrosoftOnline-Banken oder andere bekannte Dienste. Es ist heutzutage nicht allzu schwierig, Logo, Farben, Schaltflächen und Anmeldeformular zu kopieren. Fügt man beispielsweise eine vertrauenswürdig wirkende Domain und eine Nachricht hinzu, die behauptet, das Benutzerkonto werde gesperrt, kann der Betrug sehr überzeugend wirken.
Der virale Beitrag lügt also nicht, aber er vereinfacht die Realität stark.
Die Idee, dass sich ein Beitrag in sozialen Medien rasant verbreitet, basiert auf einem realen Sicherheitsproblem. Homografische Angriffe existieren, und der Missbrauch ähnlich aussehender Zeichen stellt ein echtes Risiko dar. Es stimmt jedoch nicht, dass heutzutage jeder problemlos eine visuell identische Kopie einer Adresse erstellen könnte. Apple.com, alle Registrar-Schutzmaßnahmen umgehen und dann nichtchat In jedem modernen Browser als echte Website anzeigen AppLu.
Die Realität ist deutlich komplexer. Domainregistrare beschränken die Verwendung gefährlicher Zeichenkombinationen, und Browser verfügen über eigene Sicherheitsmechanismen. Dennoch gibt es Möglichkeiten, eine Domain zu erstellen, die einen Nutzer auf den ersten Blick verwirren kann. Insbesondere dann, wenn er über einen Link in einer betrügerischen E-Mail, SMS oder einem Social-Media-Beitrag darauf gelangt.
Wie Sie sich vor gefälschten Internetadressen schützen können
Die Überprüfung der Adressleiste ist nach wie vor wichtig, sollte aber nicht der einzige Schutz sein. Ein Passwort-Manager ist dabei eine sehr effektive Hilfe. Er entscheidet nicht anhand der für das menschliche Auge sichtbaren Internetadresse, sondern prüft die tatsächliche Domain. Wenn Sie ein Passwort für eine echte Website gespeichert haben, ... AppWenn Sie eine gefälschte Kopie von lu besuchen, sollte der Passwortmanager Ihnen nicht automatisch die dort gespeicherten Anmeldedaten anbieten.
Es ist außerdem wichtig, die Zwei-Faktor-Authentifizierung zu nutzen und vorsichtig mit Links in E-Mails oder Nachrichten zu sein. Wenn Sie beispielsweise Informationen über eine blockierte Website erhalten, sollten Sie vorsichtig sein. Apple Wenn Sie ein Konto haben, ein Zahlungsproblem vorliegt oder Sie Ihr Passwort sofort ändern müssen, ist es sicherer, nicht auf den beigefügten Link zu klicken und die Serviceseite manuell zu öffnen.
Die virale Warnung ist also keine reine Erfindung, sondern stellt ein reales Sicherheitsproblem auf eine viel einfachere und dramatischere Weise dar, als es derzeit dargestellt wird. Homografische Angriffe existieren, und Registrare sowie moderne Browser sind gegen ihre einfachsten Methoden immun. variaSie nutzen jedoch Schutzmechanismen. Die größten Risiken bleiben unaufmerksame Nutzer, gefälschte Anmeldeseiten und immer raffiniertere Phishing-Kampagnen.