
Ein Team von Sicherheitsforschern von Google, die sich selbst nennen Project Zero widmet sich seit langer Zeit der Analyse bestimmter ausgewählter Webseiten, die seit mehreren Jahren alle Benutzer mit Schadcode angreifen. iOSIn der Praxis funktionierte es ganz einfach: Jeder iPhone- oder iPad-Nutzer, der eine der zahlreichen bösartigen Websites besuchte, wurde mit Malware infiziert. Laut Forschungsbericht besuchten Tausende von Menschen wöchentlich diese bösartigen Websites. Es ist also durchaus möglich, dass auch Sie Opfer von Malware geworden sind.
Sie könnten sich interessieren für

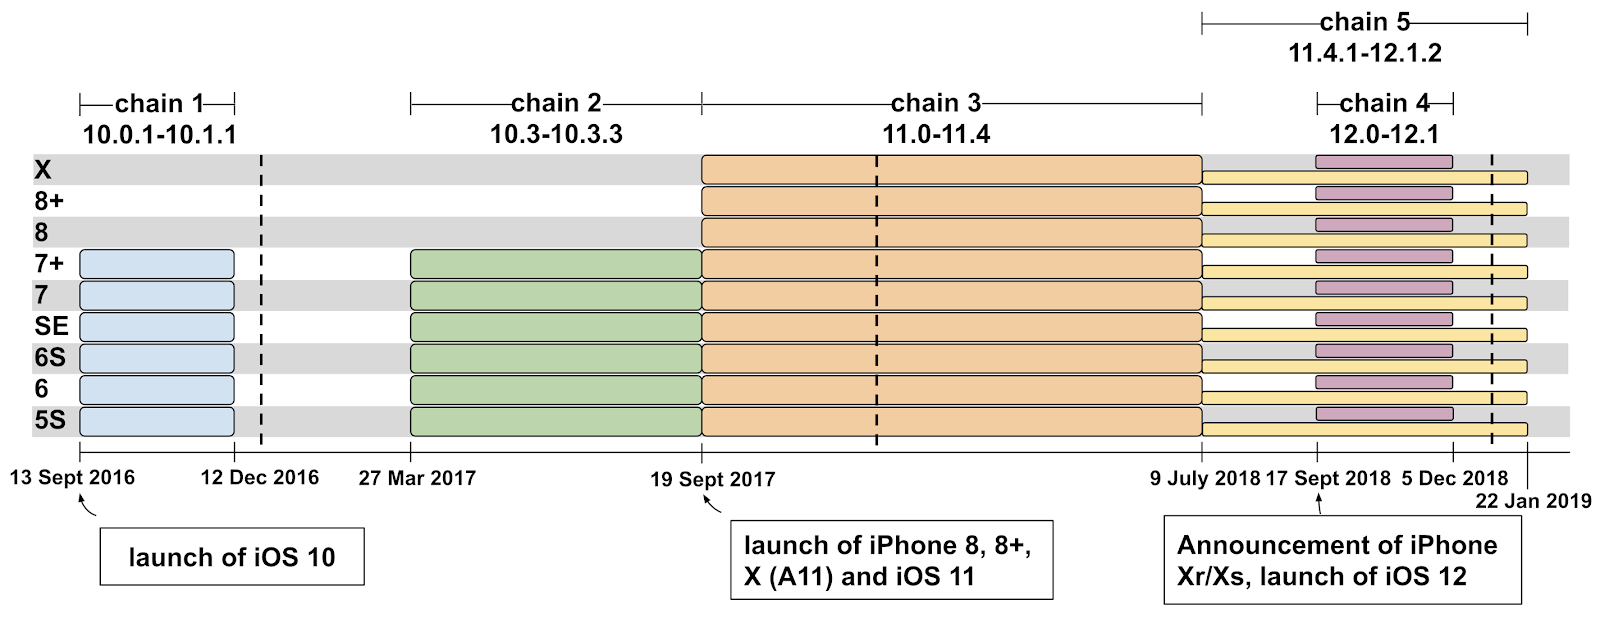
In ihrer Analyse beschreiben die Google-Forscher fünf Schwachstellen, die ausgenutzt werden konnten von iOS 10, bis auf einige frühe Versionen iOS 12. Da neue Betriebssysteme von Applu wird jedes Jahr veröffentlicht, das heißt, Angreifer könnten diese Schwachstellen bis zu zwei Jahre lang ausnutzen. Zwei Jahre lang blieben die Fehler also bestehen. iOS, die zum Hochladen von Schadsoftware auf das System hätten verwendet werden können, wurden nicht behoben. Der Angriff über die Website war zielgenau. Dabei lag der Schwerpunkt auf den Daten im Gerät und es war gleichzeitig eine präzise Standortübermittlung möglich. Er führte diese beiden Aktionen alle sechzig Sekunden aus. Da die Schadsoftware direkt in das Betriebssystem geladen wurde, waren praktisch alle Daten angreifbar – sogar Nachrichten. iMessage.
„Wir haben festgestellt, dass in iOS Es findet bis zu vierzehn Schwachstellen innerhalb von fünf schwerwiegenden Fehlern. Sieben Plätze waren in Safari, fünf im Kernel und zwei separat in der Sandbox. Darüber hinaus wurde festgestellt, dass vom Zeitpunkt der Entdeckung bis zu unserem Bericht mehrere Schwachstellen, die nicht gepatcht worden waren, weiterhin ausgenutzt werden konnten. AppleIch habe es korrigiert“ Das geht aus einer Analyse der Sicherheitsforscher von Google hervor.
Zugehörige
Alle von Sicherheitsforschern gefundenen Fehler wurden Apple am 1. Februar 2019 gemeldet. Apple natürlich entschied er, dass er nichts wolltechat Zufall, und dass alle Fehler so schnell wie möglich korrigiert werden. Und das tat er. Am 9. Februar 2019 wurden alle diese Fehler und Schwachstellen im Rahmen des Updates behoben. iOS 12.1.4. Interessanterweise können die meisten Sicherheitslücken nur von bestimmten Benutzern ausgenutzt werden. Noch beängstigender ist die Tatsache, dass in diesem Fall jeder, der eine gefährliche Website besucht hat, zum Opfer hätte werden können. Den vollständigen Bericht und die Analyse finden Sie unter dieser Link.




so Apple sich korrekt verhalten. Es dauerte nur 8 Tage, bis er eine neue Version herausbrachte iOS mit der Korrektur aller gemeldeten Fehler. Es ist eher so, dass die Sicherheitsexperten von Google mich einfach ein bisschen geärgert haben, weil sie von den Mängeln im iOS und sie haben es nicht gemeldet Applu. Es ist also eindeutig Google mit einem „konkurrierenden“ Android, aber trotzdem. Es ist Mist und wird nicht umgesetzt. Wirklich tolle Neuigkeiten, danke Google. Es hat genau das bestätigt, was ich über dich denke.
ProSollte Google seinen Konkurrenten in irgendeiner Weise kostenlos helfen? Genau. iOS Dass es nicht so sicher ist, wie Fanatiker gerne behaupten, wissen wir schon lange.
Warum sollten wir den Konkurrenten von Google vertrauen, die regelmäßig Dritte und YouTuber beauftragen, ihre Konkurrenten zu verleumden?
Google ist derjenige, der auf die Fehler anderer hinweisen sollte, richtig!!!
Er selbst ist undicht wie ein Sieb und seine Höhlen sind zu klein, um sie zu erwähnen. Z.B.?! Google Play usw. ProDu bist gut zu ihm. Apple Heilige