
مجرمو الإنترنت لا يخافون أبدًا nestوفي أوقات عدم اليقين أو خلال الأزمات المختلفة، استخدموا الذعر الجماعي لمهاجمة الشركات والمؤسسات والمستخدمين العاديين، الذين غالبًا ما فقدوا هوياتهم أو تعرضوا لفيروس الفدية، وهو فيروس يطلب فدية مقابل فك تشفير البيانات الشخصية، يدخل إلى أجهزة الكمبيوتر الخاصة بهم. ولا يشكل جائحة فيروس كورونا العالمي، المعروف أيضًا باسم COVID-19، استثناءً، حيث يستغله المتسللون ويحاولون سرقته من المستخدمين باستخدام البريد الإلكتروني والهندسة الاجتماعية.
معرض الصور




إذا كنت تتصفح الإنترنت بشكل نشط وقد أبحرت أحيانًا في خليج القراصنة، فمن المحتمل أنك لاحظت أن بعض الأشخاص سيتوقفون عند أي شيء تقريبًا ويحاولون السرقة من المستخدمين بكل طريقة ممكنة. وهذا ينطبق بشكل خاص في أوقات الأزمات، عندما يصاب الناس بالذعر وغالباً ما تتلاشى العقلانية. ومن الأمثلة البارزة على ذلك جائحة فيروس كورونا الحالية، التي يستغلها المجرمون والمتسللون لصالحهم، على الأقل وفقًا لتقرير من Euroمجال. ولإثراء أنفسهم، يستخدم المهاجمون البرمجيات الخبيثة، أي التعليمات البرمجية الخبيثة التي تسمح لهم باختراق كمبيوتر الضحية، والهندسة الاجتماعية، على سبيل المثال، عندما يتظاهرون بأنهم متخصصون في مجال الصحة ويقدمون الاختبارات أو الأقنعة مقابل رسوم. هذه الأساليب ليست جديدة تحت الشمس، ولكن في الوضع الحالي فهي أكثر فعالية بكثير وغالبا ما تستهدف الأشخاص الذين يقعون في مجموعات الخطر، وخاصة كبار السن أو المصابين. ومع ذلك، فإن المحتالين مبدعون للغاية في كثير من النواحي ويبتكرون أيضًا تكتيكات جديدة، مثل بيع الإمدادات الطبية غير المتوفرة عبر الإنترنت أو عرض مخزون غير موجود.
يمكن أن تكون مهتمًا بـ
بهذه الطريقة، يحصل المهاجمون على بيانات مهمة وأموال دون بذل جهد كبير. كل ما عليهم فعله هو التقاط الهاتف والتواصل مع شخص أو شركة معينة وبيع سلع وهمية، والتي عادةً ما تكون مطلوبة بشدة. بالطبع، لا يتحقق الغالبية العظمى من الناس من صحة المعلومات ويقعون في الفخ. على الرغم من أن الضرر في هذه الحالة محتمل، وفي معظم الحالات يكون ماليًا فقط، تنشأ مشكلة أكبر عند تعرض إحدى المؤسسات لهجوم مباشر. خذ على سبيل المثال الهجوم الإلكتروني الأخير على مستشفى في برنو، والذي أدى إلى إيقاف تشغيل المعدات لفترة طويلة وتدمير النظام بأكمله. تم تأجيل العديد من العمليات الجراحية واضطر المرضى إلى نقلهم إلى مستشفيات جامعية أخرى. وهذا ليس استثناءً؛ فخلال العام الماضي، واجهت ما يصل إلى 75٪ من مرافق الرعاية الصحية في الولايات المتحدة نوعًا مشابهًا من الهجوم.
معرض الصور
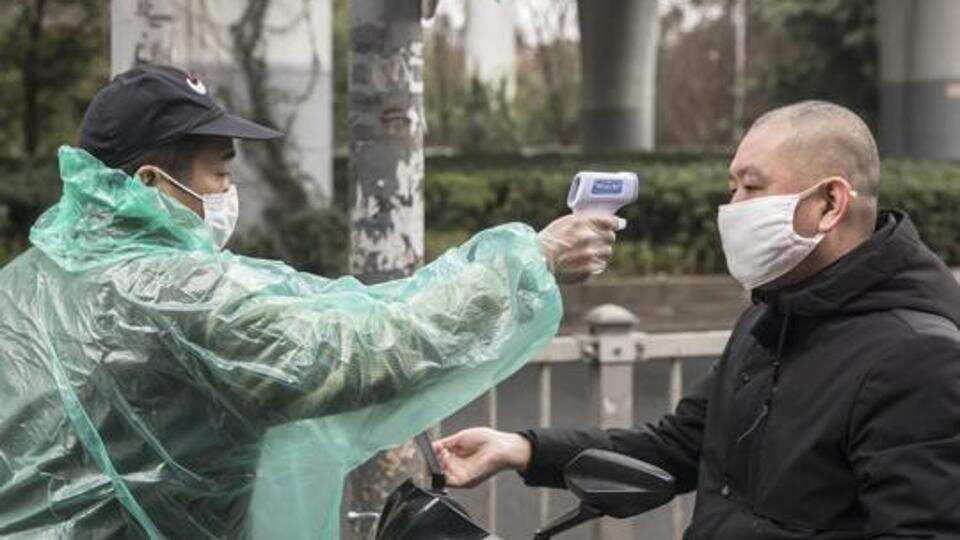
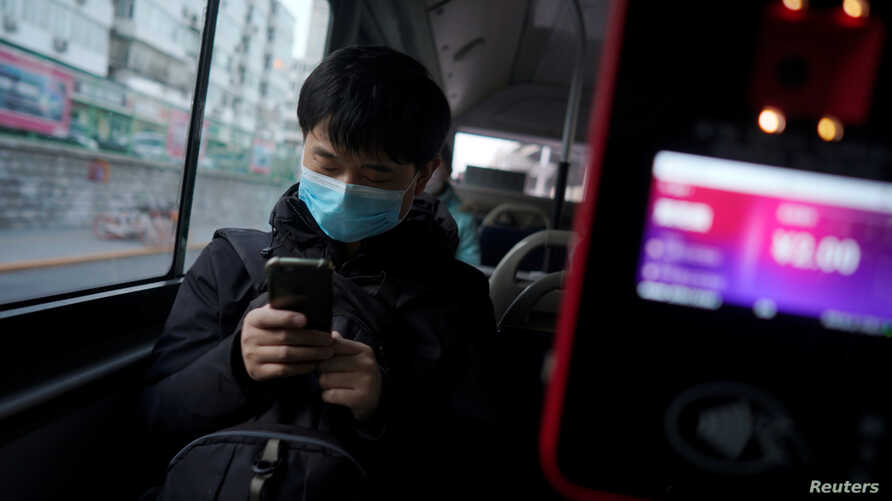
"يستغل المجرمون هذه الأزمة، وقد تكيفوا معها بسرعة، ويبتكرون باستمرار أساليب جديدة لمساعدتهم على ارتكاب الجرائم". ونشهد أيضًا نشاطًا متزايدًا بين المجموعات المنظمة التي تحاول الاستفادة من الوضع وتحقيق أقصى استفادة منه. إن عدد الهجمات الإلكترونية هائل للغاية ويتزايد باستمرار. بالإضافة إلى ذلك، يستغل المهاجمون في كثير من الأحيان عمدًا حالة الذعر المحيطة بفيروس COVID-19 ويبتكرون أساليب مبتكرة وأنواع جديدة من البرامج الضارة. وقال إن "هذه العوامل تعطل بشكل كبير حياة وسلامة المواطنين في الاتحاد الأوروبي، وبالتالي يتعين علينا أن نتحد ونواجه الفيروس والمجرمين معا". Euroبول في التقرير الأخير. كما ترون، ليس فقط العالم الحقيقي، بل والعالم الافتراضي أيضًا يواجه وضعًا حرجًا. لا يمكننا إلا أن نأمل في أن يبدأ المستخدمون في إيلاء المزيد من الاهتمام.








أستخدمه على مواقع الويب الخاصة بي wordاضغط على عشرات المحاولات لتسجيل الدخول وتغيير الرموز واختراق التعليقات وما إلى ذلك كل يوم. لحسن الحظ، أستخدم Cerberus وأحظر كل شيء هناك. المشكلة هي أن المتسللين يستخدمون إنشاء عناوين IP وهمية، لذلك رأيت أيضًا هجمات من قائمة Google وما شابه ذلك. تحتاج إلى مراقبتها قبل حظر عنوان IP أو الشبكة بالكامل. لسوء الحظ، لديهم برامج لذلك تقوم باستمرار بإنشاء عناوين IP ومحاولة الوصول إلى الموقع بكل الطرق الممكنة وبشكل مستمر...
أليس هذا كافياً في الأساس؟