
فريق من الباحثين الأمنيين من جوجل يطلقون على أنفسهم Proلقد كرست شركة ject Zero جهودها لتحليل مواقع ويب محددة لفترة طويلة، والتي كانت تهاجم جميع المستخدمين ببرمجيات خبيثة لعدة سنوات. iOSعمليًا، كان الأمر يسير ببساطة شديدة - كل مستخدم آيفون أو آيباد زار شبكة واسعة من المواقع الخبيثة، كان مُحمّلًا ببرامج ضارة على جهازه. ووفقًا لتقرير البحث، كان آلاف الأشخاص يتصلون بهذه المواقع أسبوعيًا. لذا، من المحتمل جدًا أن تكون أنت أيضًا ضحية لبرامج خبيثة.
يمكن أن تكون مهتمًا بـ

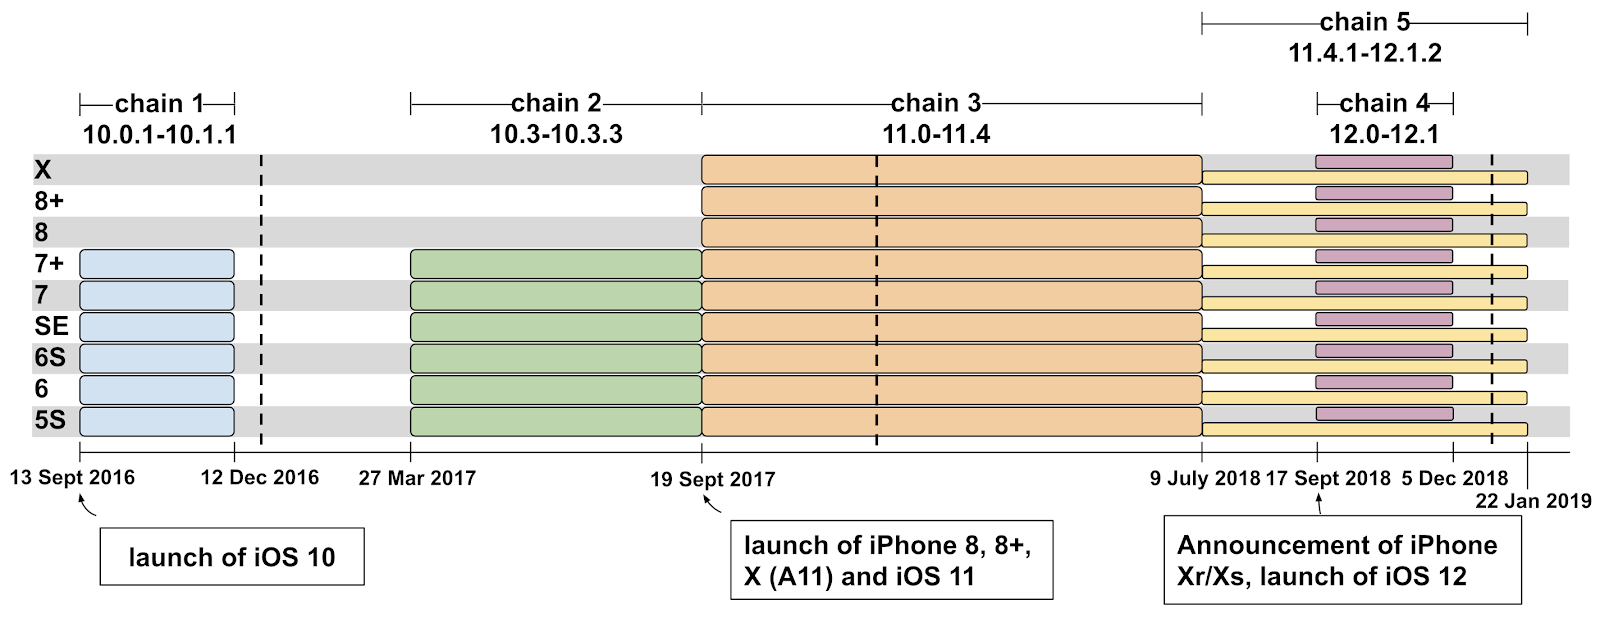
في تحليلهم، وصف باحثو جوجل خمسة عيوب يمكن استغلالها من iOS 10، حتى بعض الإصدارات المبكرة iOS 12. منذ أنظمة التشغيل الجديدة من Appيتم إصدار lu كل عام، لذا فهذا يعني أن المهاجمين قد يستغلون هذه العيوب لمدة تصل إلى عامين كاملين. لذلك ظلت الأخطاء قائمة لمدة عامين iOSلم يتم إصلاح الثغرات الأمنية التي من الممكن استخدامها لتحميل البرامج الضارة إلى النظام. تم استهداف الهجوم عبر الموقع بدقة مطلقة. لقد ركزت على البيانات الموجودة داخل الجهاز مع السماح أيضًا بنقل الموقع الدقيق. لقد قام بكلا الفعلين كل ستين ثانية. وبما أن البرمجيات الخبيثة تم تحميلها مباشرة إلى نظام التشغيل، فقد أصبحت كل البيانات تقريباً عرضة للخطر – حتى الرسائل. iMessage.
"لقد وجدنا أنه في iOS يكتشف ما يصل إلى أربعة عشر ثغرة أمنية ضمن خمسة أخطاء خطيرة. كان هناك سبعة أماكن في Safariخمسة في النواة واثنان منفصلان في صندوق الرمل. وقد تبين أيضًا أنه منذ وقت الاكتشاف حتى وقت إعداد تقريرنا، لا يزال من الممكن استغلال العديد من الثغرات التي لم يتم تصحيحها. Appleم تصحيح" إنه يقف في تحليل أجراه باحثون أمنيون في Google.
متعلق ب
تم الإبلاغ عن جميع الأخطاء التي عثر عليها الباحثون الأمنيون إلى شركة Apple في 1 فبراير 2019. Apple بالطبع قرر أنه لا يريد أي شيءchat الفرصة، وأن جميع الأخطاء سيتم تصحيحها في أقرب وقت ممكن. وهذا ما فعله. في 9 فبراير 2019، تم إصلاح كل هذه الأخطاء والثغرات الأمنية كجزء من التحديث. iOS 12.1.4. ومن المثير للاهتمام أن معظم الثغرات الأمنية لا يمكن استغلالها إلا من قبل مستخدمين محددين. والأمر الأكثر إثارة للخوف هو أنه في هذه الحالة، كان من الممكن أن يصبح أي شخص زار موقعًا خطيرًا ضحية. يمكنك قراءة التقرير والتحليل الكامل باستخدام هذا الرابط.




هكذا Apple تصرف بشكل صحيح. استغرق الأمر منه 8 أيام فقط لإصدار نسخة جديدة iOS مع تصحيح كافة الأخطاء المبلغ عنها. الأمر أكثر من أن خبراء الأمن من Google قد أغضبوني قليلاً لأنهم عرفوا العيوب الموجودة في iOS ولم يبلغوا عنه Appلو. من الواضح إذن أن جوجل هي من تُنافس بنظام أندرويد، ولكن مع ذلك. إنه هراء، ولم يُنجز بعد. أخبار رائعة حقًا، شكرًا جوجل. لقد أكدت لي تمامًا ما أعتقده عنك.
Proهل ينبغي لشركة جوجل أن تساعد منافسيها بأي شكل من الأشكال مجاناً؟ هذا صحيح. iOS إنه ليس آمنًا كما يدعي المتعصبون، ونحن نعلم ذلك منذ وقت طويل.
لماذا يجب علينا أن نثق في منافسي جوجل، الذين يقومون بشكل روتيني بتعيين أطراف ثالثة ومستخدمي يوتيوب لتشويه سمعة منافسيهم؟
جوجل هو من يجب أن يشير إلى أخطاء الآخرين، أليس كذلك!!!
إنه نفسه متسرب مثل المصفاة، ومخبئه صغير جدًا بحيث لا يمكن ذكره. مثلا؟! Google Play إلخ Proأنت جيدة معه Apple قديس