
ประตูสู่อินเทอร์เน็ตผ่านเครือข่าย Wi-Fi สาธารณะหรือส่วนตัวคือเราเตอร์ อย่างไรก็ตาม อุปกรณ์สำคัญนี้ใช้ชื่อผู้ใช้และรหัสผ่านร่วมกันเท่านั้นเพื่อป้องกันการเข้าถึงการตั้งค่า รหัสผ่านบัญชีผู้ดูแลระบบเริ่มต้นมักจะง่ายเพื่อให้ผู้ใช้สามารถตั้งค่าอุปกรณ์ได้อย่างง่ายดาย ผู้ใช้ไม่ค่อยเปลี่ยนรหัสผ่าน ซึ่งผู้เชี่ยวชาญด้านความปลอดภัยระบุว่ามีความเสี่ยงอย่างแท้จริง
คุณอาจจะสนใจ

การคาดเดารหัสผ่านของเราเตอร์อาจส่งผลร้ายแรงได้ เนื่องจากผู้โจมตีสามารถเข้าถึงเครือข่ายทั้งหมดได้ นักวิเคราะห์ของ ESET ประเมินข้อมูลการวัดและส่งข้อมูลทางไกลปัจจุบันของเยอรมนี และได้ข้อสรุปที่น่ากังวล: อุปกรณ์ที่สแกนมากกว่า 100 เครื่องหลายพันเครื่องใช้รหัสผ่านเริ่มต้น ดังนั้นอุปกรณ์เหล่านี้จึงเสี่ยงต่อการถูกโจมตีแบบกำหนดเป้าหมายมากกว่า
"ผู้ใช้ที่ไม่ได้เปลี่ยนรหัสผ่านผู้ดูแลระบบเราเตอร์เริ่มต้นนั้น ในกรณีส่วนใหญ่ ก็ไม่ได้ปกป้องเครือข่ายไร้สายของตนด้วยรหัสผ่านที่น่าเชื่อถือเช่นกัน เราเตอร์ไม่ควรมีรหัสผ่านเริ่มต้นจากโรงงานหรือรหัสผ่านที่อ่อนแอหลังจากการใช้งานครั้งแรก รหัสผ่านทั่วไปเป็นสิ่งแรกที่ผู้โจมตีทางไซเบอร์จะลองใช้เมื่อพยายามเจาะระบบ หากเป็นไปได้ ผมขอแนะนำให้เปลี่ยนชื่อผู้ใช้บัญชีผู้ดูแลระบบด้วย " มิโรสลาฟ ดโวรัก ผู้อำนวยการฝ่ายเทคนิคของ ESET สาขาเช็กกล่าว
10 รหัสผ่านเราเตอร์ที่อ่อนแอที่พบบ่อยที่สุด
- ผู้ดูแลระบบ
- ราก
- 1234
- ผู้เข้าพัก
- รหัสผ่าน
- 12345
- สนับสนุน
- ซุปเปอร์
- ผู้ดูแลระบบ
- ส่ง
การโจมตีทางไซเบอร์ต่อเราเตอร์กำลังเพิ่มสูงขึ้น
เราเตอร์เป็นศูนย์ควบคุมของเครือข่ายภายในบ้านและรับผิดชอบการเชื่อมต่ออินเทอร์เน็ตของบ้าน อุปกรณ์สมาร์ทโฮม (ตั้งแต่กล้องวงจรปิดไปจนถึงระบบทำความร้อนและระบบล็อค) ก็ได้รับการจัดการผ่านเราเตอร์เช่นกัน จากการสำรวจล่าสุดของ ESET พบว่า 71% ของชาวเช็กมีอุปกรณ์สมาร์ทโฮมบางประเภทอยู่ที่บ้านความนิยมของสิ่งที่เรียกว่า Internet of Things (IoT) (เช่น อุปกรณ์สมาร์ทโฮมที่สามารถเชื่อมต่อถึงกันได้) ทำให้เราเตอร์เป็นเป้าหมายที่น่าสนใจสำหรับการโจมตีทางไซเบอร์ และเนื่องจากขาดการรักษาความปลอดภัย จึงไม่น่าแปลกใจที่จำนวนการโจมตีเพิ่มขึ้น
รหัสผ่านคุณภาพสูงแต่น่าจดจำประกอบด้วยประโยค
ผู้เชี่ยวชาญแนะนำให้เปลี่ยนรหัสผ่านเริ่มต้นทันทีหลังจากติดตั้งเราเตอร์ รหัสผ่านไม่ควรประกอบด้วยคำที่เรียบง่าย รหัสผ่านที่สร้างขึ้นด้วยความยาว miniอย่างน้อย 8 ตัวอักษร รวมทั้งตัวอักษรพิมพ์ใหญ่และพิมพ์เล็ก ตัวเลข และอักขระพิเศษ หรือที่เรียกว่า วลีผ่านที่ประกอบด้วยคำหลายคำโดยมีความยาวอย่างน้อย 16 อักขระ เนื่องจากประโยคนี้มีความยาวซึ่งผู้ใช้จำได้ง่ายและยังไม่ซ้ำใคร การใช้ตัวอักษรพิมพ์เล็กและพิมพ์ใหญ่ผสมกันรวมถึงตัวเลขก็เพียงพอ
"นอกจากนี้ ผมขอแนะนำให้ตรวจสอบอุปกรณ์ที่เชื่อมต่อกับเราเตอร์เป็นประจำ คุณสามารถทำได้โดยตรงจากหน้าจอแสดงผลของเราเตอร์ หากเราเตอร์มีฟังก์ชันดังกล่าว หรือฟังก์ชันนี้ก็มีอยู่ในโปรแกรมป้องกันไวรัสหลายโปรแกรมเช่นกัน ผมยังขอแนะนำให้ถอดอุปกรณ์ที่ไม่ใช้งานออกจากเราเตอร์ด้วย เช่น โทรศัพท์เครื่องเก่า หรืออุปกรณ์สมาร์ทโฮมที่ปิดเครื่องแล้ว อุปกรณ์เก่ามีความเสี่ยงมากกว่าและอาจเป็นช่องทางให้ผู้โจมตีเข้าสู่เครือข่ายภายในบ้านของคุณได้" Dvořák กล่าว
ตัวอย่างเช่น โมดูล "ความปลอดภัยเครือข่ายในบ้าน" ที่ใช้ภาพรวมของอุปกรณ์ที่เชื่อมต่อเป็นส่วนสำคัญของผลิตภัณฑ์ ESET Internet Security, ESET Mobile Security และ ESET Smart Security Premium โมดูลนี้ช่วยให้คุณสามารถระบุอุปกรณ์ที่เชื่อมต่อในเครือข่ายภายในบ้าน รวมถึงเปิดเผยจุดอ่อนที่อาจเกิดขึ้น เช่น จุดอ่อนที่ทราบหรือรหัสผ่านที่อ่อนแอและเป็นค่าเริ่มต้น
คุณอาจจะสนใจ
คำแนะนำสำหรับการทำงานที่ปลอดภัยของเราเตอร์
- อัปเดตเฟิร์มแวร์ของคุณ: การอัพเดตนำเสนอคุณสมบัติใหม่และการแก้ไขช่องโหว่ด้านความปลอดภัย หากเป็นไปได้ ให้ตั้งค่าการแจ้งเตือนในเมนูเราเตอร์เมื่อมีการอัพเดตใหม่
- ปิดใช้งานความสามารถในการเข้าถึงเว็บอินเตอร์เฟสของเราเตอร์จากอินเทอร์เน็ต ให้กำหนดค่าการเข้าถึง VPN บนอุปกรณ์ของคุณสำหรับการจัดการอุปกรณ์ระยะไกลแทน
- ตั้งรหัสผ่านที่ดีสำหรับ Wi-Fi: ผู้ใช้ควรใช้รหัสผ่านที่ดีสำหรับการเชื่อมต่อกับเครือข่ายไร้สาย รวมถึงการจัดการความปลอดภัย ผู้เชี่ยวชาญไม่แนะนำให้ใช้คำหรือวลีง่ายๆ ที่สามารถเดาได้
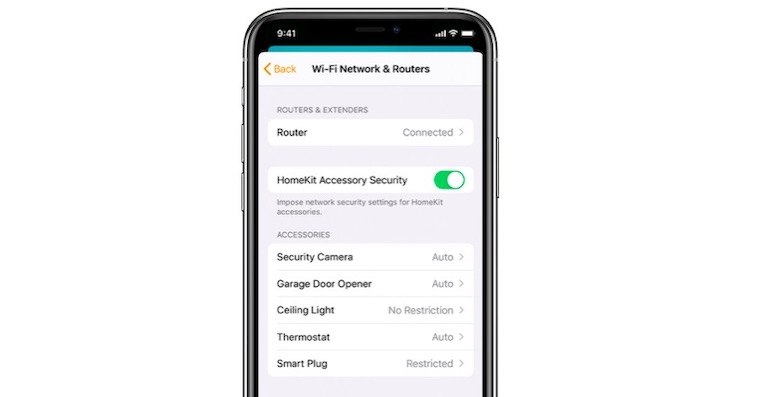
- ปิดใช้งาน WPS ด้วยการตรวจสอบสิทธิ์ด้วยรหัส PIN: "Wi-Fi Pro“การตั้งค่าที่เข้ารหัส” (WPS) เป็นมาตรฐานสำหรับการเชื่อมต่อกับเครือข่าย Wi-Fi ที่เข้ารหัสได้อย่างง่ายดาย ผู้ขอเชื่อมต่อใหม่จำเป็นต้องทราบเพียงรหัส PIN 8 หลักเท่านั้น อย่างไรก็ตาม รหัสนี้สามารถอ่านได้โดยตรงจากอุปกรณ์หรือถูกเจาะโดยวิธีการเดาแบบสุ่มได้
- เปลี่ยนชื่อเครือข่าย: ผู้ใช้ควรตั้งชื่อใหม่ให้เครือข่าย Wi-Fi ของตน (เรียกว่า SSID) เนื่องจากชื่อเริ่มต้นมักจะรวมชื่อและประเภทอุปกรณ์ของผู้ผลิตไว้ด้วย ผู้โจมตีสามารถตรวจสอบชื่อของเครือข่ายไร้สายได้โดยตรงเพื่อดูว่าเราเตอร์ประเภทที่กำหนดมีช่องโหว่ที่ทราบหรือไม่ และพยายามหาประโยชน์จากช่องโหว่เหล่านั้น




ฉันใช้ Nbuser123 😀
กรุณาระบุที่อยู่ IP ให้ฉันด้วยเพื่อให้เราได้ครบชุด 😂
IP คือ : 14.88.88.14:666
????
ถือเป็นแนวปฏิบัติที่ดีมาระยะหนึ่งแล้วในการสร้างรหัสผ่านเริ่มต้นสำหรับชิ้นส่วนใหม่แต่ละชิ้นที่ผลิตขึ้น ความจริงที่ว่าผู้ผลิตหลายรายกำลังทำงานอยู่และวงจรการต่ออายุเราเตอร์นั้นยาวนานก็เป็นอีกเรื่องหนึ่งเช่นกัน ผู้ใช้ Franta ทั่วไปไม่จำเป็นต้องจัดการกับมัน ถ้าเขาทำ เขาจะตั้งรหัสผ่านของตัวเองตั้งแต่แรกแล้ว
เป็นเรื่องดีที่ eset รวบรวมรหัสผ่านเราเตอร์ แต่ก็ยังต้องมีการรั่วไหลที่น่าเสียดาย