
பெல்ஜிய பாதுகாப்பு பகுப்பாய்வு நிறுவனமான அயர்ன்பீக்கின் இணையதளத்தில் ஒரு புதிய வலைப்பதிவு இடுகை தோன்றியுள்ளது, இது சில மேக்ஸின் பாதுகாப்பில் மிகவும் கடுமையான குறைபாட்டை விவரிக்கிறது.
நீங்கள் ஆர்வமாக இருக்கலாம்
மேலே குறிப்பிட்டுள்ள பாதுகாப்புக் குறைபாடு, Intel இலிருந்து செயலிகளைக் கொண்ட அனைத்து Macகளையும் பாதிக்கிறது மற்றும் T2 பாதுகாப்பு சிப்பைச் செயல்படுத்துகிறது. இந்த Macகள் தாக்குதலுக்கு ஆளாகக்கூடியவை, குறிப்பிட்ட நிபந்தனைகளின் கீழ், தாக்குபவர் இயக்க முறைமையின் கர்னலை அணுக அனுமதிக்கலாம், எடுத்துக்காட்டாக, சில பாதுகாப்பு வழிமுறைகளைத் தவிர்ப்பது சாத்தியமாகும். நல்ல செய்தி என்னவென்றால், இன்டெல்லிலிருந்து செயலிகளைக் கொண்ட புதிய மேக்களுக்கு (ஆனால் எதிர்காலத்தில் உள்ளவை Apple Silicon) இந்தப் பிழை வேறுபட்ட கட்டமைப்பின் காரணமாக சரி செய்யப்பட்டுள்ளது அல்லது முழுமையாகப் பயன்படுத்த முடியாததாக உள்ளது. இருப்பினும், இந்தப் பாதுகாப்பு ஓட்டை இன்னும் செயல்படுகிறது, மேலும் 2018-2020 வரை பெரும்பாலான மேக் கணினிகளில் இது வேலை செய்யும், ஏனெனில் இதை மென்பொருளில் சரிசெய்ய முடியாது.
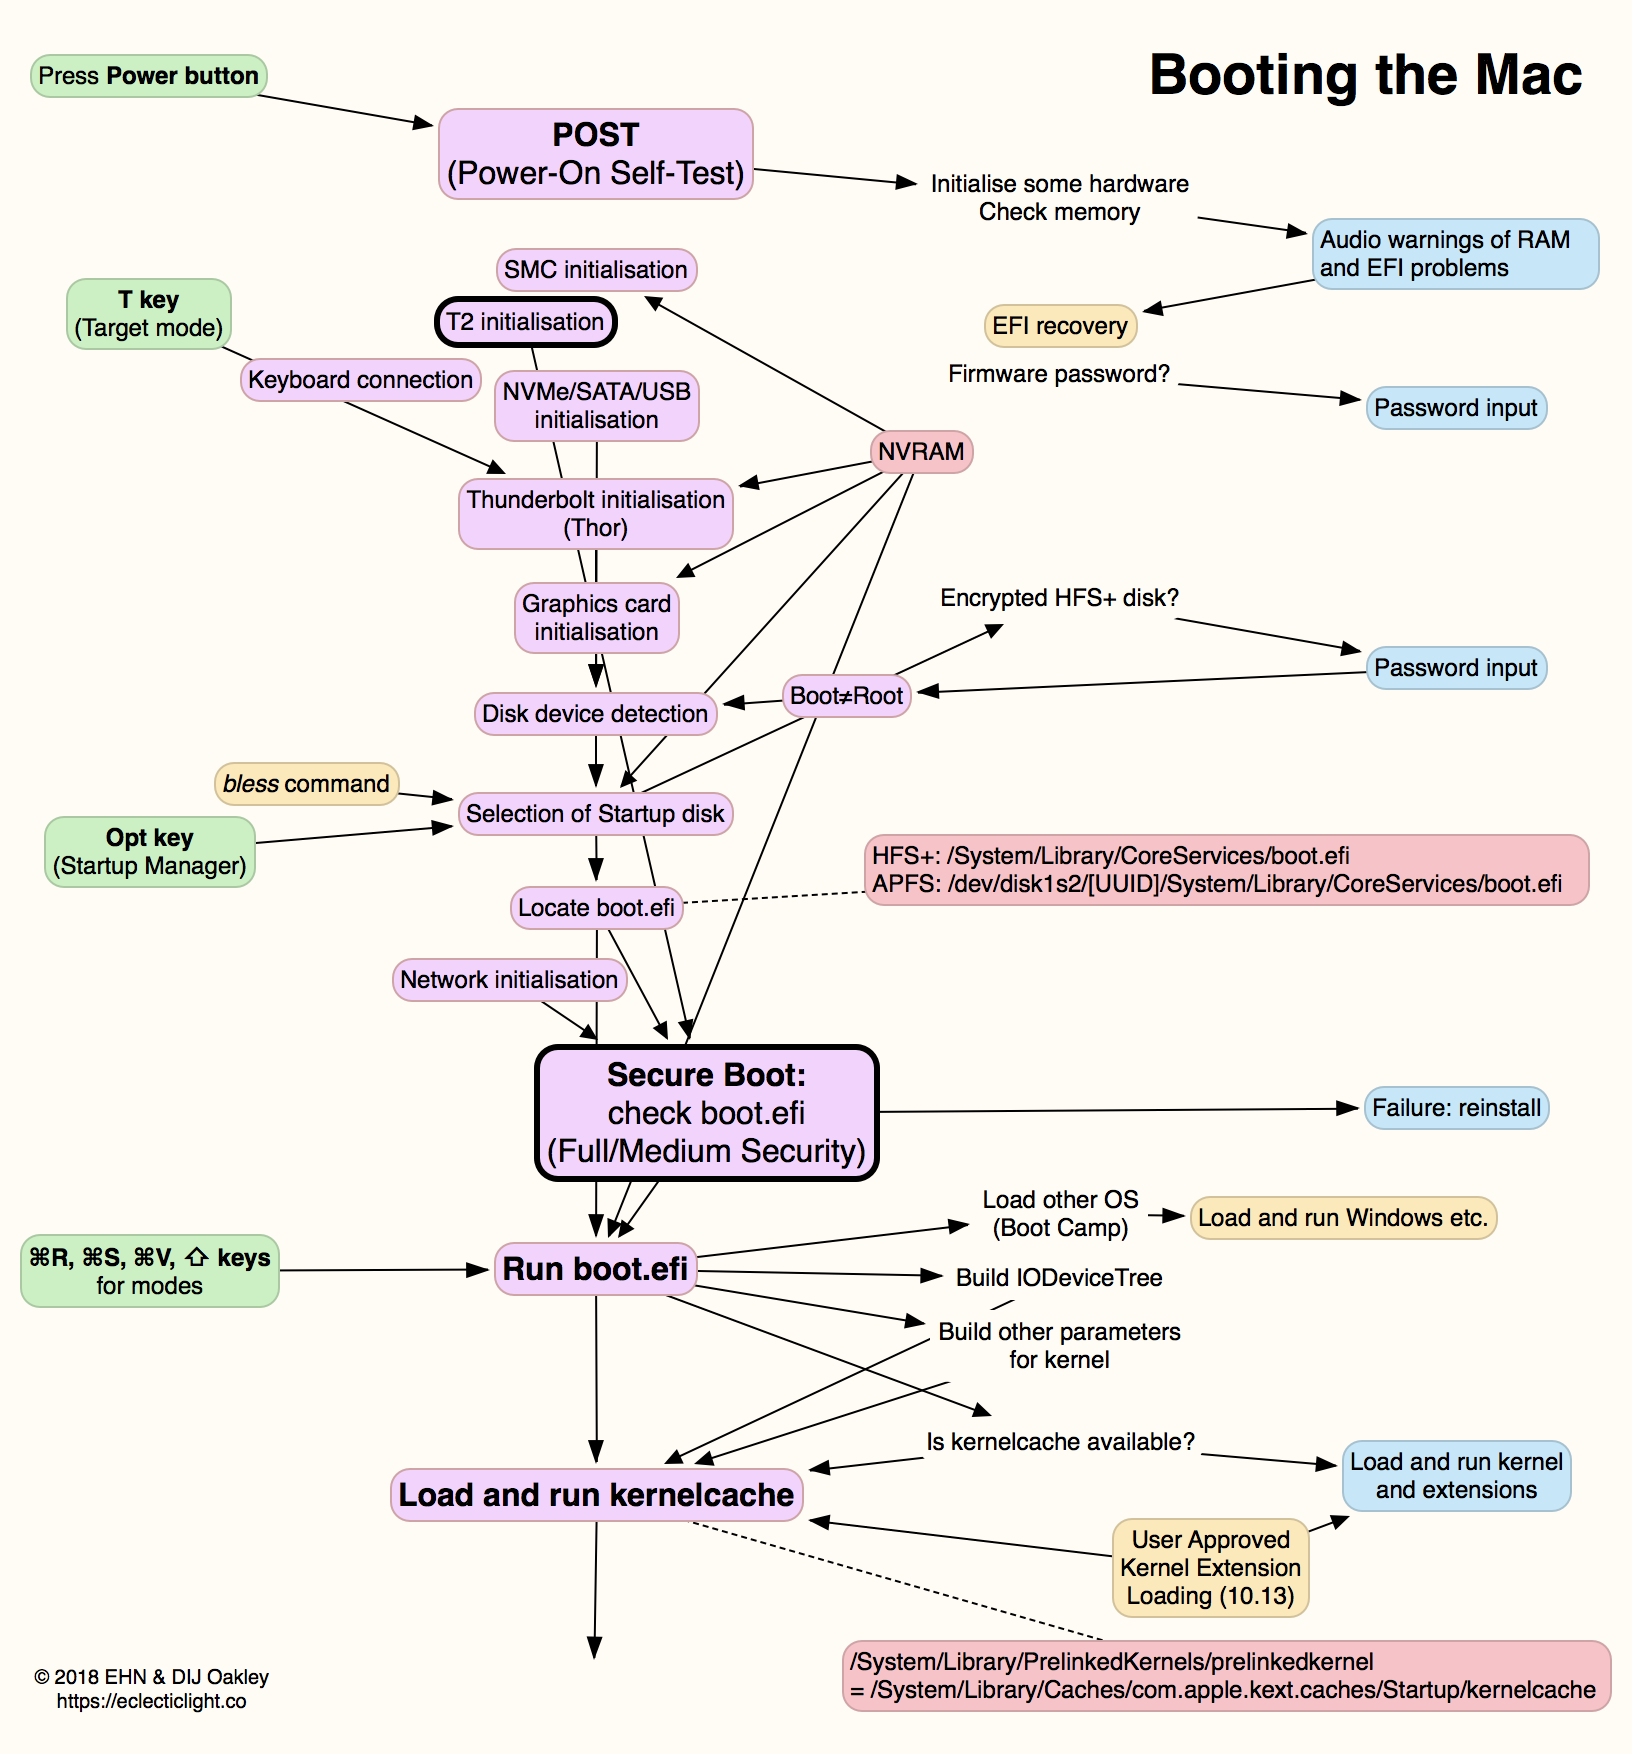
ஆசிரியர்கள் தொழில்நுட்ப விவரங்களைத் தாங்களாகவே விவாதிக்கின்றனர் வலைப்பதிவுசுருக்கமாகச் சொன்னால், இது T2 பாதுகாப்பு சிப் தொடர்பான ஒரு சிக்கலாகும்; அல்லது இன்னும் சரியாகச் சொன்னால், பூட் சீக்வென்ஸ் எனப்படும் செயல்முறையின் போது, மேக் கணினி ஒவ்வொரு முறை இயக்கப்படும்போதும் அந்த சிப் செயல்படுத்தும் சில கட்டளைகள் தொடர்பான சிக்கலாகும். ProbridgeOS-ஐ இயக்கும் T2 சிப், Mac-இல் துவக்கப்படும் இயக்க முறைமையின் நம்பகத்தன்மையைச் சரிபார்க்கும்போது இந்தப் பிரச்சனை ஏற்படுகிறது (கீழே உள்ள வரைபடத்தைப் பார்க்கவும்).
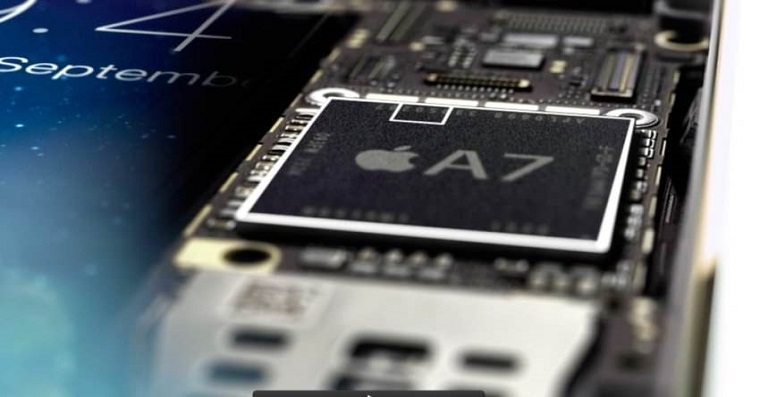
T2 பாதுகாப்பு சிப் ஐபோன் 10 இல் தோன்றிய A7 செயலியை அடிப்படையாகக் கொண்டது. தற்செயலாக, பிந்தையது பல்வேறு ஹேக்கர்கள் மற்றும் ஜெயில்பிரேக்கர்களுக்கு ஒரு பிரபலமான இலக்காக மாறியது, ஏனெனில் இது சில பாதுகாப்பு குறைபாடுகளைக் கொண்டிருந்தது. . பாதுகாப்பு துளை சிப்பின் இயற்பியல் வடிவமைப்பை உள்ளடக்கியதால், பாதுகாப்பு ஹாட்ஃபிக்ஸ் மூலம் சிக்கலை சரிசெய்ய முடியவில்லை.
மாற்றியமைக்கப்பட்ட செக்எம்8 சுரண்டல் மற்றும் பிற குறிப்பிட்ட மென்பொருள் மற்றும் வன்பொருள் உபகரணங்களின் உதவியுடன், T2 சிப்பின் பாதுகாப்பு தடைகளைத் தவிர்ப்பது ஒப்பீட்டளவில் எளிதானது, இதனால் இயக்க முறைமையின் மையத்தை நேரடியாகப் பெறலாம். மேற்கூறியவற்றைத் தவிர, முழு செயல்முறைக்கும் ஒரே ஒரு விஷயம் மட்டுமே தேவைப்படுகிறது - சமரசம் செய்யப்பட்ட மேக்கிற்கான உடல் அணுகல்.
நீங்கள் ஆர்வமாக இருக்கலாம்
நடைமுறையில், அத்தகைய தாக்குதல் என்பது, தாக்குபவர் Mac-இல் சேமிக்கப்பட்டுள்ள ஏறக்குறைய அனைத்து தகவல்களையும் அணுக முடியும் என்பதாகும். குறியாக்கத்தைப் பயன்படுத்தி FileVault இது தாக்குபவர் தரவை அப்படியே அணுக முடியாது என்பதால், அது அவரை மெதுவாக்கும், ஆனால் அவர் ஒரு கீலாக்கரை கணினியில் பதிவேற்றி, வெளிப்புற ரிசீவருக்கு தரவை அனுப்ப முடியும். கூடுதலாக, ரூட்டில் ரிமோட் ஆக்டிவேஷன் லாக்கை முடக்கவும் முடியும்.
இந்த கண்டுபிடிப்பின் ஆசிரியர்கள் பல மாதங்களாக அவர்களை தொடர்பு கொள்ள முயன்றதாக கூறப்படுகிறது Apple நிறுவனம் ஏதோ ஒரு வகையில் தவறை பிரதிபலிக்கும் நோக்கத்துடன் மற்றும் miniஅதைப் பற்றி மிகக் குறைந்த அளவிலான பயனர்கள் மட்டுமே அறிந்திருந்தனர். இதே நடைமுறை பெரிய நிறுவனங்களுக்கும் பயன்படுத்தப்பட்டதாகக் கூறப்படுகிறது. Apple-மைய சர்வர்கள், ஆனால் இங்கேயும் ஒரு இருந்தது miniஒரு சிறிய பதில். அது மிகவும் சாத்தியம் Apple இந்த பிரச்சனை பற்றி தெரியும். இருப்பினும், இது "பாதுகாப்பு மற்றும் தனியுரிமை முதலில்" கதைக்கு பொருந்தாததால், அதைக் கொண்டு எதுவும் செய்ய இயலாது, இது "டெட் பிழை" விளையாடுகிறது.





அது உண்மையாக இருந்தால், அவரிடம் உள்ளது Apple ரொம்ப பிரச்சனை. உதாரணமாக, என் விஷயத்தில் MacBook Air 2019 ஆம் ஆண்டில், விளம்பரப் பொருட்கள் மற்றும் ஒரு வீடியோவில், T2 சிப் பூட் உட்பட அனைத்தையும் பாதுகாக்கிறது என்று அவர்கள் கூறினர். இது அவ்வாறு இல்லையென்றால் மற்றும் பிழை சரிசெய்ய முடியாததாக இருந்தால், இறுதி வாடிக்கையாளர் கொள்முதல் ஒப்பந்தத்திலிருந்து விலகலாம்.
எப்பொழுதும் போல் தேவையில்லாமல் மிகைப்படுத்தப்பட்டது. தாக்குபவர் சாதனத்திற்கான HW அணுகலைப் பெற்றிருக்க வேண்டும், HW தாக்குதலின் போது மற்றொரு சாதனம் அசைக்க முடியாதது போல் நீங்கள் செயல்படுகிறீர்கள் :-D தகவல் சரி, ஆனால் உரிமையாளருக்கு கவலையாக இருக்கிறதா? நீங்கள் HW ஐ இழந்தால், எந்த உற்பத்தியாளரிடமிருந்தும் உங்களிடம் என்ன தயாரிப்பு உள்ளது என்பது முக்கியமல்ல, நீங்கள் தேதியைப் பெறலாம் என்று நான் நினைக்கவில்லை.
இது மிகவும் உண்மை, நான் ஒப்புக்கொள்கிறேன். :)
ஆம், உண்மைதான், துஷ்பிரயோகத்தின் ஆபத்து சிறியதாக இருக்கும்! ஆனால் மறுபுறம், இதுபோன்ற பிரச்சினைகள் ஏற்படாமல் இருக்க நாங்கள் உங்களுக்கு உதவுவோம்...
நீங்கள் கவர்ச்சியாக இருக்கிறீர்கள் :D :D :D
நீங்கள் ஒரு நியண்டர்தாலா????
எனவே கூடுதல் கட்டணம் செலுத்துங்கள். அது எனக்குப் புரியும்.
குறைந்த பட்சம் நீங்கள் அங்குள்ள வட்டை மாற்றலாம் மற்றும் அதற்கு 400% கூடுதல் கட்டணம் செலுத்த முடியாது 😉