
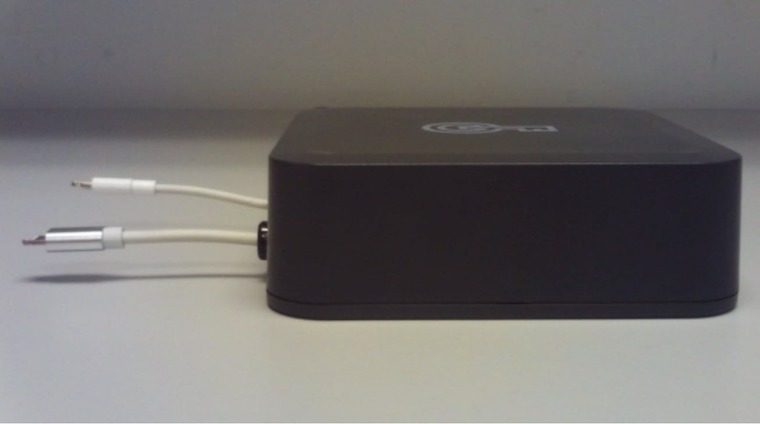
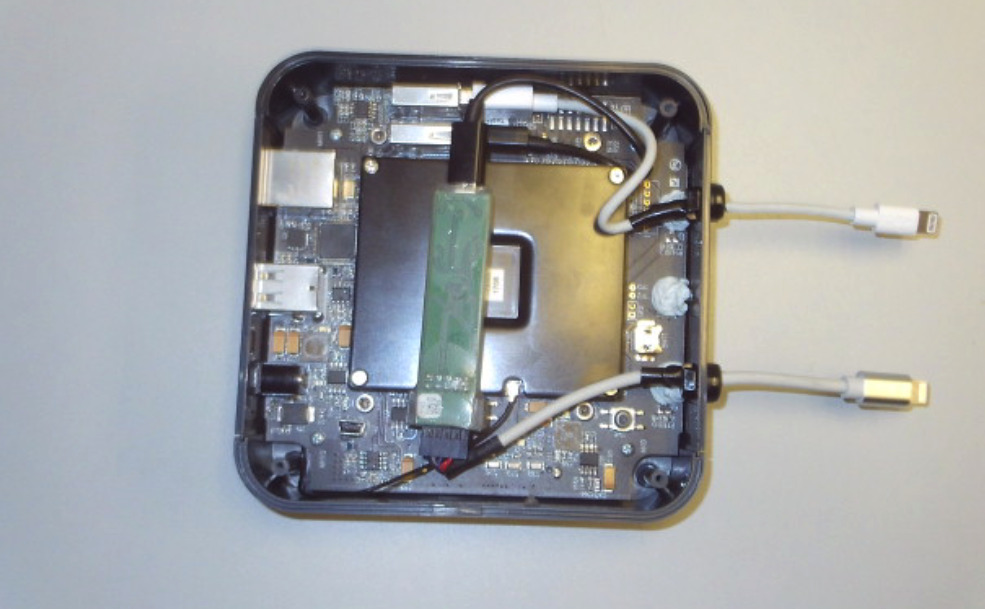
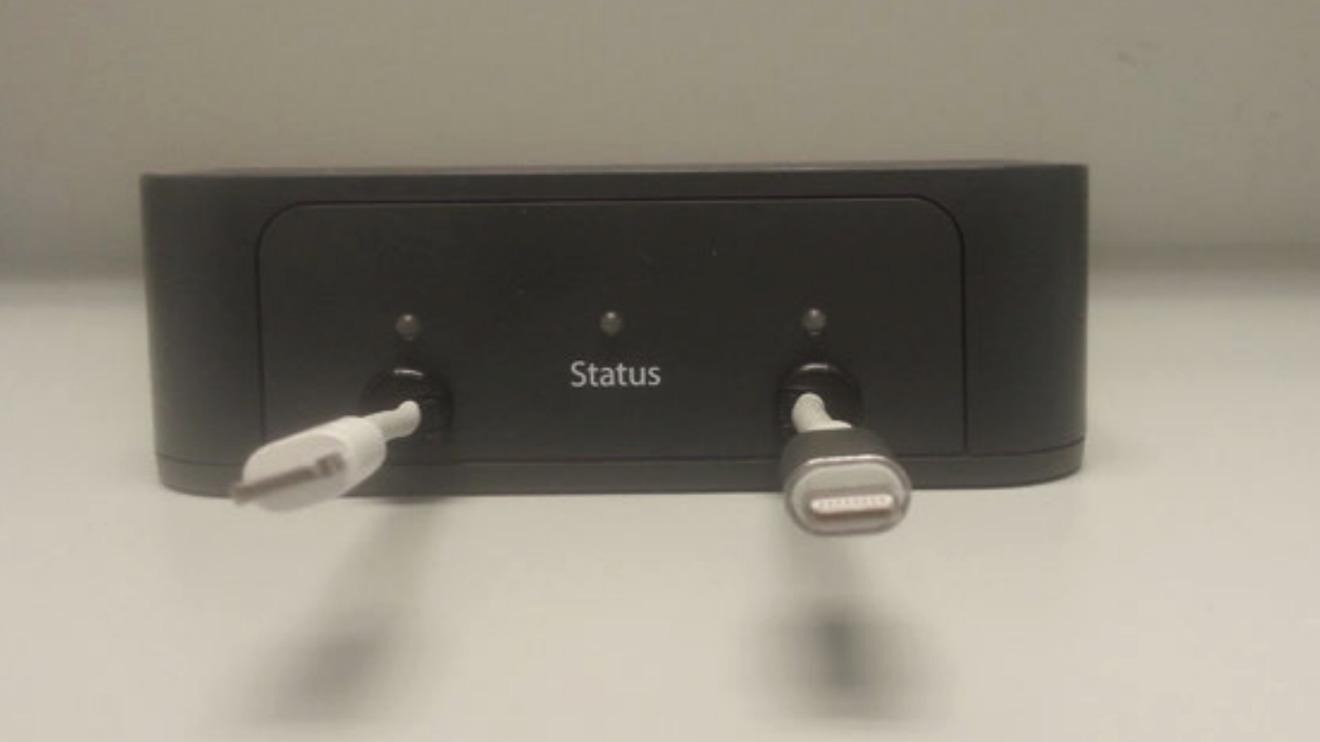
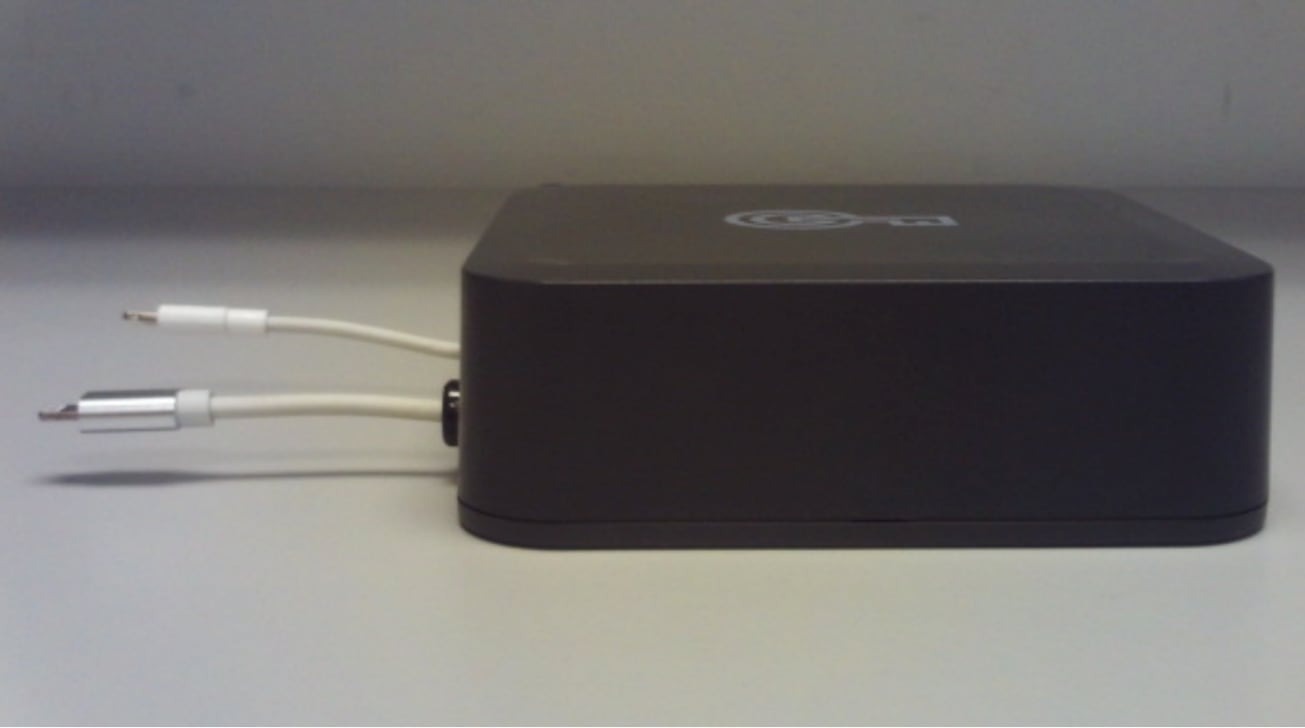
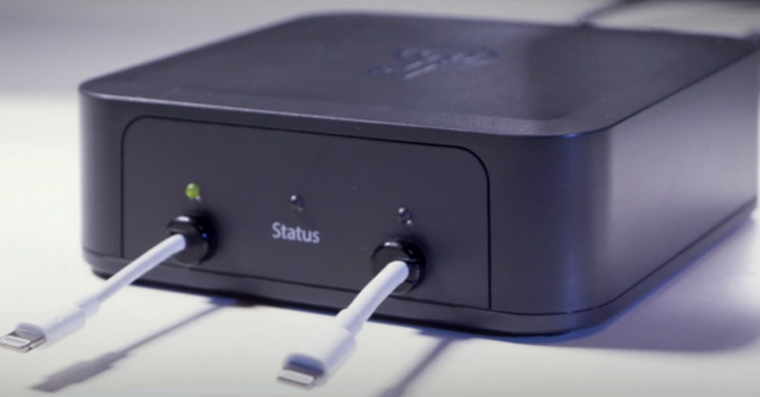
Dacă citiți revista noastră de mult timp, cuvântul GrayKey nu vă este cu siguranță străin. Acesta este numele unuia dintre cele mai controversate dispozitive din ultimii ani, care a fost conceput pentru a sparge securitatea iPhone-urilor infractorilor de către unitățile de investigație din multe țări, conduse de FBI. Deși dispozitivul este după introducerea actualizărilor software de securitate Appleși în prezent dispărut de facto, încă stârnește pasiune printre multe, printre altele, și din cauza misteriosului său. Informațiile despre el au fost ca șofranul până acum. Cu toate acestea, acest lucru se schimbă acum, cel puțin în parte datorită documentelor scurse de la anchetatorii americani.
Te-ar putea interesa
Documentele GrayKey scurse par a fi un fel de manual, sau cel puțin părți ale acestuia, care instruiește anchetatorii cu privire la utilizarea corectă a dispozitivului. Se spune, de exemplu, că mai întâi trebuie să introduceți un număr de date diferite ale telefonului în dispozitiv, ceea ce risipă mitul că trebuie doar să îl conectați și să activați dispozitivul pentru a-l sparge. Cu toate acestea, noile documente dezvăluie că a fost necesar să intrați în GrayKey înainte de a începe procesul de deblocare, de exemplu, informații despre starea bateriei, diverse daune la telefon, care ar putea afecta teoretic funcționalitatea hardware-ului și așa mai departe. . Ceea ce este destul de interesant este că nu a fost nevoie doar de hardware sub formă de GrayKey pentru a sparge securitatea, ci și de software care a fost încărcat pe telefon prin intermediul dispozitivului și a făcut posibilă spargerea acestuia și apoi obținerea de tot felul de date din acesta. Pentru ca software-ul să fie încărcat pe iPhone, acesta a trebuit să fie încărcat cu cel puțin 2% din baterie.
O altă informație interesantă privind încălcarea securității GrayKey este utilizarea unei baze de date de parole. Până acum, lumea credea că codul a fost spart folosind generarea aleatorie de cuvinte și litere. Cu toate acestea, deoarece această metodă ar dura probabil extrem de mult timp, creatorii GrayKey, în cooperare cu anchetatorii, au creat o bază de date implicită cu aproximativ 1,5 miliarde de parole cele mai utilizate, care a fost utilizată pentru încălcare. Pentru parole specifice...chatApoi, alte baze de date – mai apropiate – au fost implementate pentru a pătrunde în dispozitivele lor.
Ultimul gadget cu adevărat remarcabil pe care l-au dezvăluit documentele scurse despre GrayKey este existența unui software folosit pentru a înregistra în secret parola utilizatorului. Acest gadget trebuia să fie folosit de anchetatori în cazul în care suspectul îi cere telefonul înapoi dintr-un motiv oarecare. De îndată ce a deblocat-o cu o parolă (sau a deblocat orice altceva cu o parolă), poliția l-a avut imediat la dispoziție.
În concluzie, GrayKey a fost aparent mult mai util decât și-a imaginat lumea vreodată.onegândit demult. Cu toate acestea, din moment ce iOS 12 a scos deja practic dispozitivul din funcțiune prin introducerea de noi funcții de protecție, nu este nevoie să vă faceți griji în niciun fel.



„este existența unui software folosit pentru înregistrarea secretă a parolei utilizatorului” - aceasta este o prostie teribilă :) Nu este posibil un astfel de software. Și dacă criminalul permite înregistrarea ecranului în prealabil, atunci este doar o țeavă.