
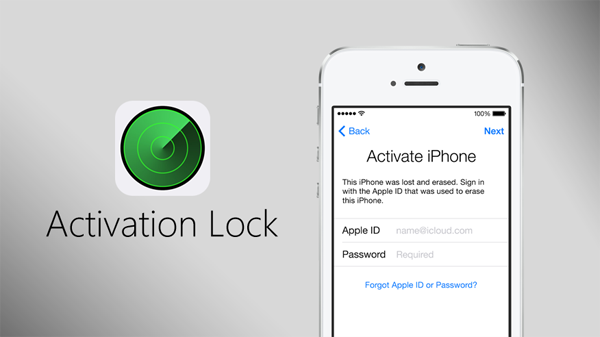
I ricercatori hanno scoperto come aggirare il blocco di sicurezza in iOS. Lo hanno affermato nei loro rapporti pubblicati questa settimana. Secondo quanto riferito, hanno aggirato con successo il blocco di attivazione Applu su iPad e iPhone. Questo passaggio renderà il dispositivo completamente insicuro. Prime segnalazioni di una potenziale vulnerabilità iOS I dispositivi sono comparsi all'inizio di novembre, quando uno degli esperti di sicurezza ha tentato di aggirare il blocco di attivazione di un iPad acquistato sul server d'asta di eBay.
I ricercatori sono riusciti a bypassare il blocco di attivazione dell'iPad. All'inizio di novembre, l'esperto di sicurezza Hemanth Joseph ha lanciato l'allarme sulla vulnerabilità di alcuni iOS dispositivo – ha cercato di aggirare il blocco di attivazione di un iPad acquistato su eBay. Joseph ha scoperto un metodo per violare il software di sicurezza inserendo una stringa di caratteri estremamente lunga nelle impostazioni Wi-Fi dell'iPad. Il blocco di attivazione è stato progettato e implementato con iOS 7 e aveva lo scopo di impedire ai ladri e ad altri utenti non autorizzati di accedere a dati rubati o smarriti iOS dispositivo. Si attiva automaticamente attivando la funzione "Trova". iPhone". Una volta attivata la funzione, qualsiasi utente che voglia provare ad accedere al dispositivo dovrà disattivare la funzione "Trova il mio". iPhone"Per cancellare o disattivare il dispositivo, è necessario inserire i dati di accesso corretti. ProIl processo di disattivazione è associato all'esecuzione di un controlloApple ID e password sui server Applu, che richiede una connessione internet. E fu a questo punto che Joseph scoprì una scappatoia.
Potrebbe interessarti

Quando il dispositivo bloccato è acceso, iOS chiede all'utente di connettersi alla rete Wi-Fi più vicina. Joseph è riuscito a produrre un errore di Blocco attivazione selezionando l'opzione "Altra rete" e inserendo una lunga stringa di caratteri nei campi "Nome", "Nome utente" e "Password". Questi campi non hanno restrizioni sul numero di caratteri.
Il successivo congelamento è completamente nestSebbene fosse stato progettato per bypassare il Blocco Attivazione, Joseph è riuscito ad hackerare l'app di sicurezza semplicemente chiudendo e aprendo la Smart Cover sul suo iPad, ottenendo l'accesso alla schermata iniziale. Questa falla di sicurezza avrebbe dovuto essere risolta con il rilascio di iOS 10.1.1, SecurityWeek ha segnalato che i ricercatori di Vulnerability Labs sono riusciti ad accedere al dispositivo utilizzando la rotazione dello schermo e la modalità Night Shift. Potete vedere i dettagli dell'intero evento nel seguente video.
Che si tratti anche di questo errore Apple si sa, non si sa ancora, così come se questa lacuna di sicurezza verrà colmata in iOS 10.2
Fonte: AppleInsider.com






L'O2 è stato nuovamente bloccato imessage sui nuovi telefoni. Mia moglie ed io abbiamo due nuovi sette e all'improvviso imessage in attesa di attivazione. Questo è ovviamente un problema diffuso, ma capisco che si tratta di un articolo nestOH...
Per esperienza personale non è solo O2, ho T-Mobile e iMessage Stanno facendo esattamente la stessa cosa con me, ho provato a contattare l'assistenza, ero su iStyle e non è servito a niente.
Ho esattamente lo stesso problema. Non ho ancora trovato una soluzione. Ieri non ho ricevuto nulla, hanno smesso di funzionare iMessage legato a un numero. Ho provato le istruzioni trovate su vari forum di discussione, ma finora senza alcun risultato.