
Les chercheurs ont découvert comment contourner le verrou de sécurité dans iOS. Ils l’ont déclaré dans leurs rapports, publiés cette semaine. Selon les rapports, ils ont réussi à contourner le verrouillage d'activation Applu sur iPad et iPhone. Cette étape rend l'appareil totalement vulnérable. Premiers signalements de vulnérabilité potentielle. iOS Les appareils sont apparus début novembre, lorsqu'un des experts en sécurité a tenté de contourner le verrouillage d'activation d'un iPad acheté sur le serveur d'enchères eBay.
Des chercheurs ont réussi à contourner le verrouillage d'activation de l'iPad. Début novembre, l'expert en sécurité Hemanth Joseph a alerté sur la vulnérabilité de certains iOS Il a tenté de contourner le verrouillage d'activation d'un iPad acheté sur eBay. Joseph a découvert une méthode pour contourner le logiciel de sécurité en saisissant une très longue chaîne de caractères dans les paramètres Wi-Fi de l'iPad. Le verrouillage d'activation a été conçu et implémenté avec iOS 7 et visait à empêcher les voleurs et autres utilisateurs non autorisés d'accéder aux objets volés ou perdus iOS appareil. Il s'active automatiquement en activant la fonction « Rechercher ». iPhone". Une fois la fonctionnalité activée, tout utilisateur souhaitant tenter d’accéder à l’appareil devra désactiver la fonctionnalité « Localiser ». iPhone" , effacer l'appareil ou le désactiver, ils doivent saisir les informations d'accès correctes. ProLe processus de désactivation est associé à la réalisation d'une vérification.Apple ID et les mots de passe sur les serveurs Applu, qui nécessite une connexion Internet. Et c’est à ce moment-là que Joseph a découvert une échappatoire.
Cela pourrait vous intéresser

Lorsque l'appareil verrouillé est allumé, iOS invite l'utilisateur à se connecter au réseau Wi-Fi le plus proche. Joseph a réussi à produire une erreur de verrouillage d'activation en sélectionnant l'option « Autre réseau » et en saisissant une longue chaîne de caractères dans les champs « Nom », « Nom d'utilisateur » et « Mot de passe ». Ces champs n'ont aucune restriction sur le nombre de caractères.
La congélation ultérieure est complètement nestBien qu'elle ait été conçue pour contourner le verrouillage d'activation, Joseph a réussi à pirater l'application de sécurité en fermant et en ouvrant simplement la Smart Cover de son iPad, accédant ainsi à l'écran d'accueil. Cette faille de sécurité était censée être corrigée avec la sortie de iOS Le 10.1.1 janvier XNUMX, SecurityWeek a rapporté que les chercheurs de Vulnerability Labs ont pu accéder à l'appareil en utilisant la rotation de l'écran et le mode Night Shift. Vous pouvez voir les détails de l'événement dans son intégralité dans la vidéo suivante.
Que ce soit aussi à propos de cette erreur Apple sait, on ne sait pas encore, ainsi que si cette lacune de sécurité sera comblée iOS 10.2.
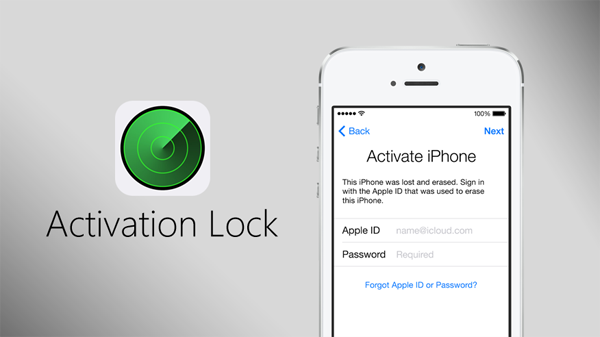
Source: AppleInsider.com






L'O2 a été à nouveau bloqué imessage sur les nouveaux téléphones. Ma femme et moi avons deux nouveaux sept et soudainement imessage en attente d'activation. Il s’agit évidemment d’un problème répandu, mais je comprends qu’il s’agit d’un article nestOh mon Dieu…
D'après mon expérience, ce n'est pas seulement O2, j'ai aussi T-Mobile et iMessage Ils me font exactement la même chose, j'ai essayé de contacter le support, j'étais dans iStyle et rien n'a aidé.
J'ai exactement le même problème. Je n'ai pas encore trouvé de solution. Hier je n'ai rien eu, ils ont arrêté de travailler iMessage lié à un numéro. J'ai essayé les instructions trouvées sur divers forums de discussion, mais jusqu'à présent sans aucun résultat.