
Algamas on muutus, mis mõjutab peaaegu iga Euroopa Liidu elanikku. 2026. aasta lõpuks peavad liikmesriigid pakkuma Euroopa digitaalset rahakotti, kuhu inimesed saavad salvestada oma digitaalset identiteeti, juhiluba, haridustõendit või muid ametlikke dokumente. See pole lihtsalt järjekordne rakendus telefonis. Loomisel on uus tehnoloogiline standard, mis ühendab ametiasutusi, panku, ülikoole ja erateenuseid kogu Euroopas.
Sotsiaalmeedias levib projekti kohta palju liialdatud väiteid. Kuid Euroopa digitaalne rahakott ei ole Covid-sertifikaatide tagastamine ega kohustuslik QR-kood, ilma milleta pole toimimine võimalik. Tegelikkus on vähem dramaatiline, kuid tehnoloogiliselt ehk isegi huvitavam.
See ei ole ühtne Euroopa kodanike andmebaas.
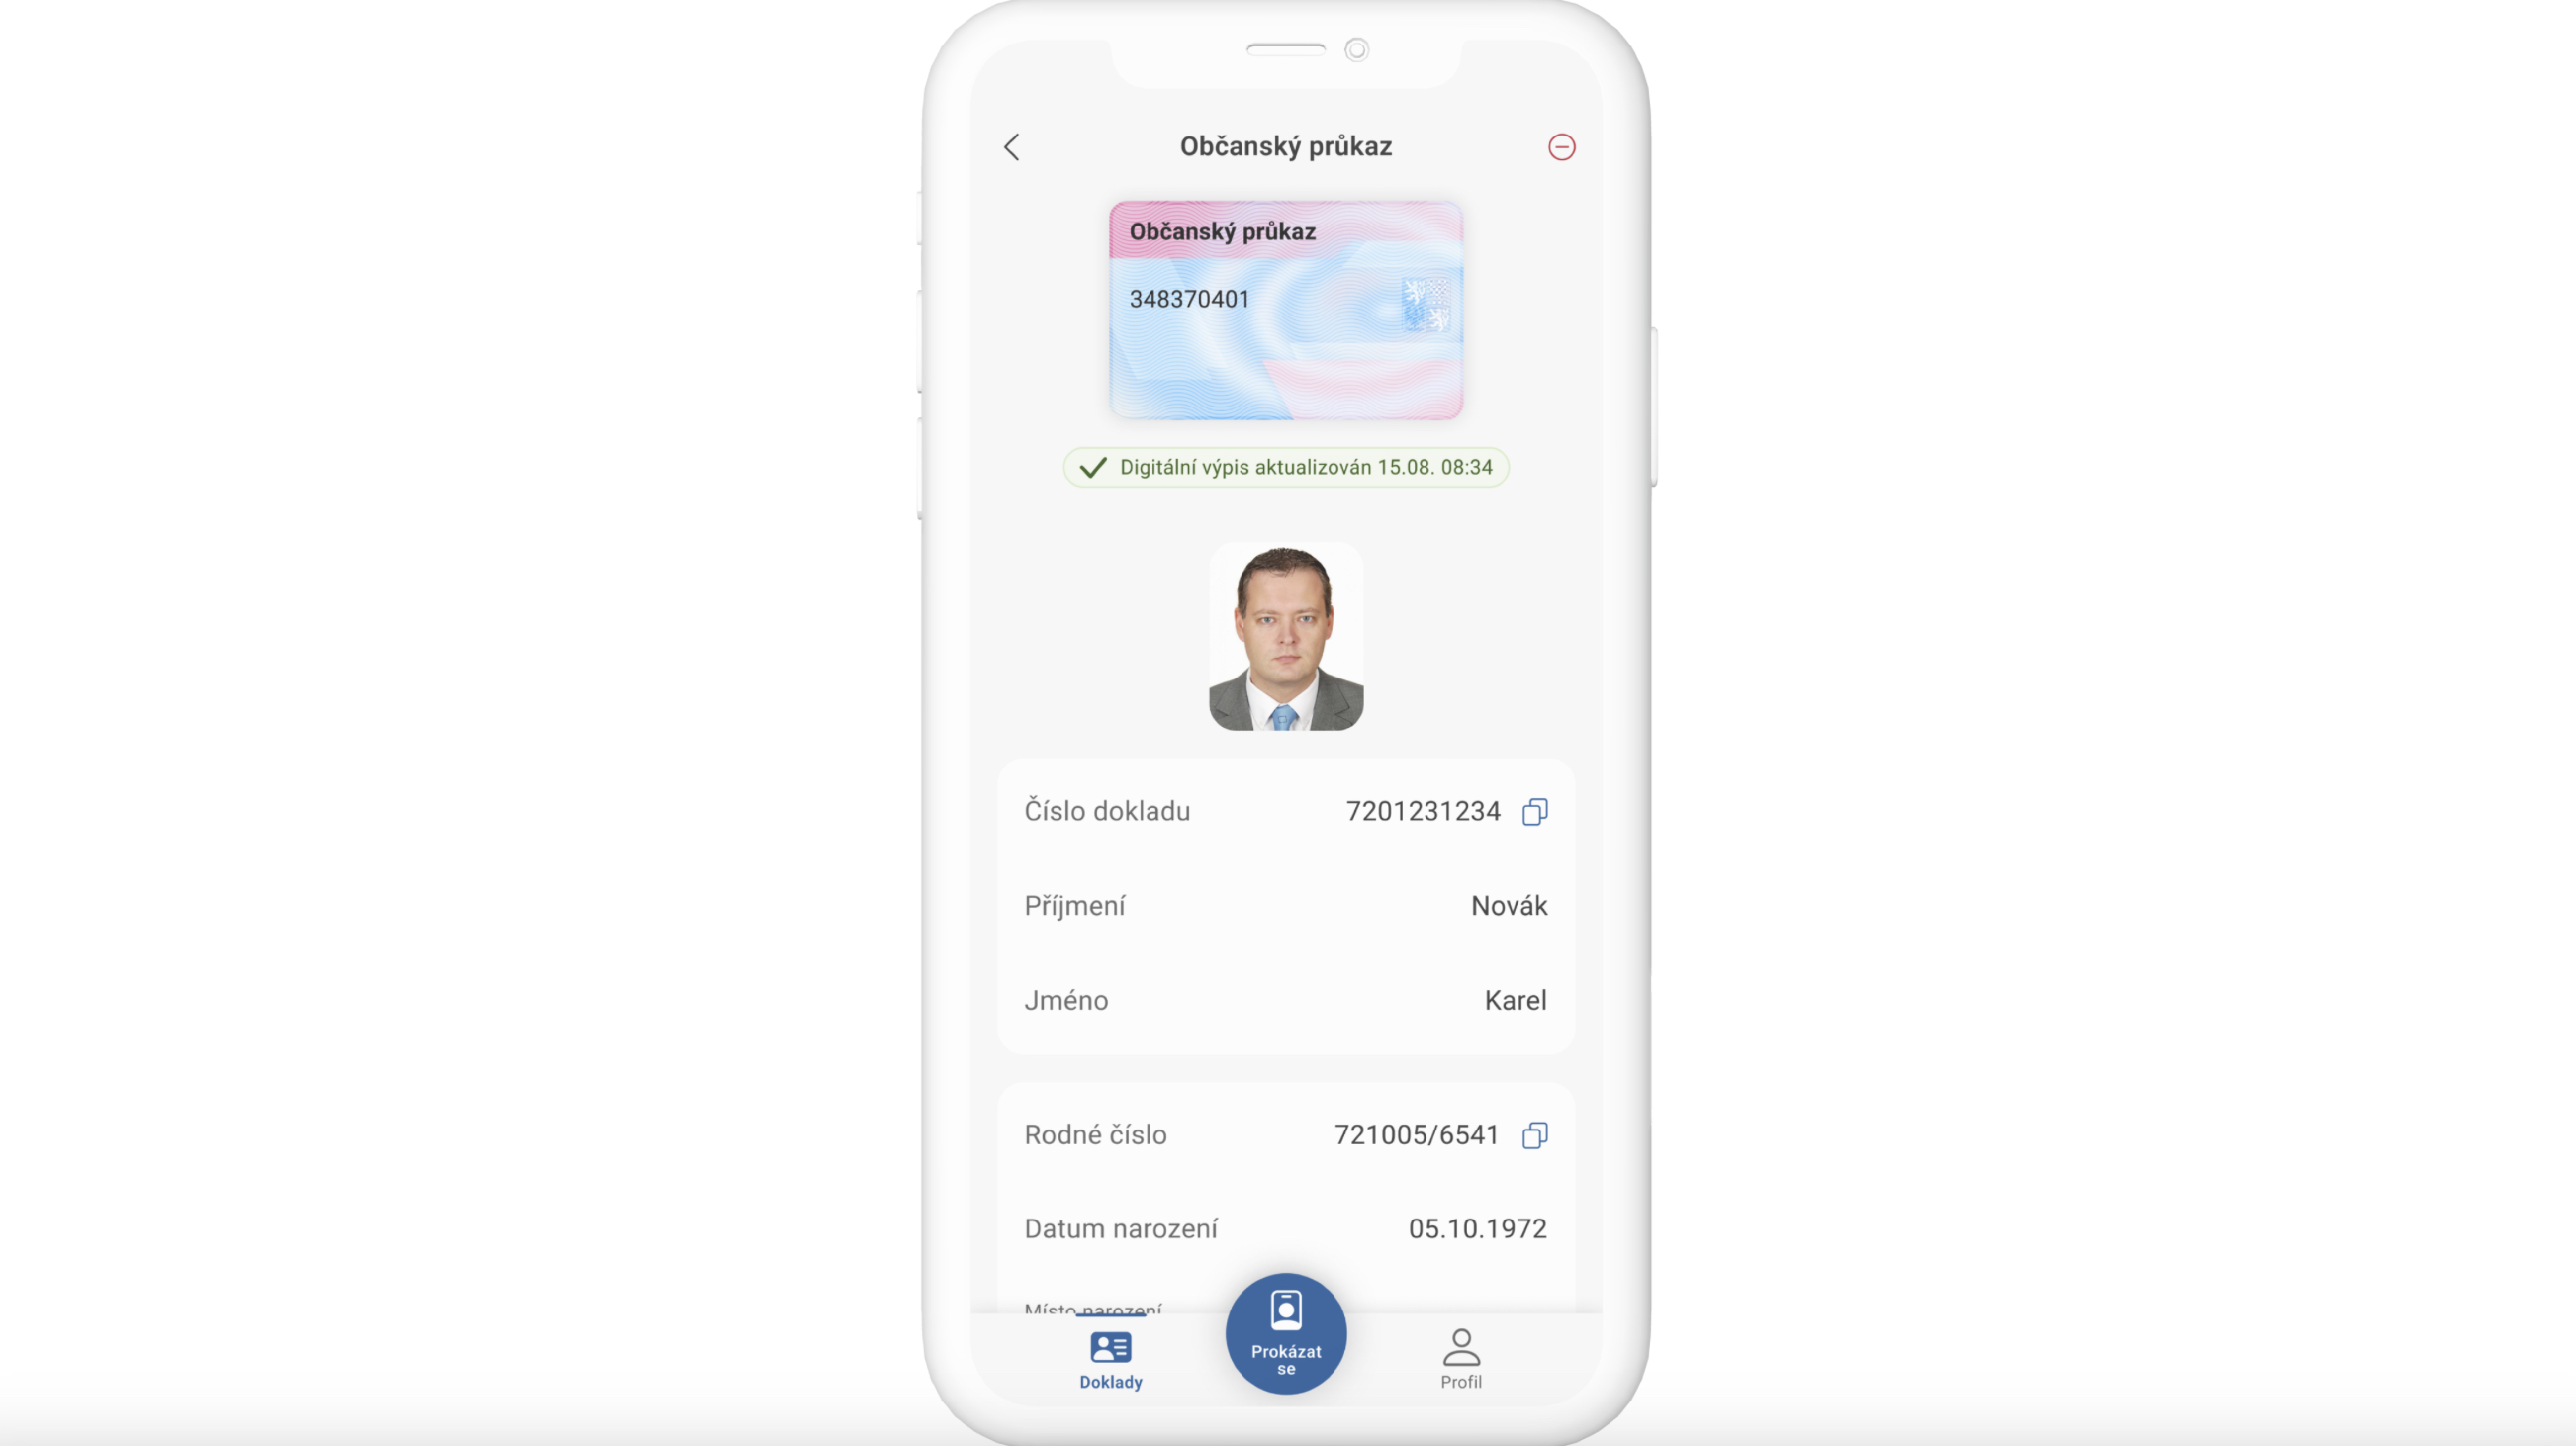
Euroopa digitaalne rahakott, mida nimetatakse ELi digitaalseks identiteediks Wallet või lühendatult EUDI Wallet, see peaks toimima sarnaselt Apple Wallet või Google WalletErinevus seisneb selles, et see ei salvesta mitte ainult maksekaarte, lennupileteid ega muid piletipileteid, vaid ka ametlikult sertifitseeritud digitaalseid dokumente.
See ei tähenda, et Euroopa Liit loob ühtse keskse andmebaasi, kus säilitatakse kogu kodanike kohta käivat teavet. Individuaalseid dokumente väljastavad jätkuvalt asjaomased riigid, ametiasutused, koolid, pangad või muud usaldusväärsed institutsioonid. Telefoni rahakott toimib turvalise kohana, kust kasutaja saab esitada konkreetse digitaalse sertifikaadi.
Iga dokument krüptograafiliselt allkirjastab selle väljastaja, mis võimaldab pangal, ametiasutusel või muul teenusel kontrollida, kas dokumendi on tegelikult välja andnud volitatud asutus ja kas seda pole muudetud.
Konec ID-kaardi pildistamine
Üks suurimaid praktilisi muudatusi saab olema see, kuidas inimesed end internetis identifitseerivad. Tänapäeval on tavaline, et pank, kindlustusselts, operaator või muu teenusepakkuja küsib ID-kaardi fotot. Dokumendi koopia võib seejärel jääda ettevõtte serveritesse salvestatuks, sageli koos nime, aadressi, sünnikuupäeva, foto ja dokumendi numbriga.
Euroopa digitaalne identiteet on mõeldud selle protseduuri asendamiseks digitaalselt allkirjastatud andmete edastamise kaudu. Kasutaja näeb rakenduses, millist teavet teenus nõuab, ja seejärel kinnitab selle edastamise.
Vastaspool ei pea saama fotot kogu dokumendist. Ta saab ainult konkreetses olukorras vajalikud kontrollitud andmed. Samal ajal saab ta automaatselt kontrollida, et teave pärineb usaldusväärsest allikast.
Kõige olulisem tehnoloogia võimaldab teil enamiku andmetest varjata
Tehnoloogilisest vaatenurgast on üks huvitavamaid funktsioone nn valikuline andmete jagamine. See tähendab, et kasutaja ei pea kogu dokumenti üle andma, kui teenusel on vaja kontrollida ainult ühte konkreetset fakti.
Tüüpiline näide on vanuse kontrollimine. Alkoholi ostmisel, täiskasvanutele mõeldud veebisaidile sisenemisel või teatud teenuste kasutamisel ei ole vaja teada täisnime, aadressi ega täpset sünnikuupäeva. Piisab kinnitusest, et isik on üle 18 aasta vana. Digitaalne rahakott saab seejärel saata ainult krüptograafiliselt kinnitatud vastuse: kasutaja vastab nõutavale vanusepiirile. Teenus ei pea välja selgitama, kes täpselt kasutaja on, kus ta elab või millal ta sündis. Selle põhimõtte eesmärk on vähendada isikuandmete hulka, mida inimesed eraettevõtetele annavad.

Vanuse kontrollimine peaks olema kogu identiteedist eraldi.
Euroopa Liit valmistab ette ka ühtset digitaalse vanuse kontrollimise süsteemi. See peaks olema tehniliselt ühilduv tulevase Euroopa rahakotiga, kuid selle eesmärk ei ole kasutaja täieliku identiteedi paljastamine.
Veebiteenus saab kinnituse isiku vanusepiiri ületamisest ilma isiku täielikke isikuandmeid saamata. Praktikas ei tohiks olla vaja veebisaidi operaatorile saata isikutunnistuse fotot ega teha dokumendist koopiat.
Siin otsustatakse kõige olulisemad tehnilised üksikasjad. Süsteem peab olema kujundatud nii, et üksikud veebisaidid ei saaks esitatud kinnituse põhjal kasutajat internetis jälgida ega tema tegevust erinevate teenuste vahel ühendada.
Mida saab digitaalsesse rahakotti salvestada?
Euroopa rahakott ei ole lihtsalt digitaalne isikutunnistus. See peaks järk-järgult toetama erinevat tüüpi elektrooniliselt kinnitatud dokumente ja sertifikaate.
- digitaalsed identifitseerimisandmed,
- juhiluba,
- vanuse tõendamine,
- diplomid ja haridustunnistused,
- kutsekvalifikatsioonid ja -sertifikaadid,
- elektroonilised allkirjad,
- ametlikud sertifikaadid ja muud digitaalsed dokumendid.
Konkreetne pakkumine on osariigiti erinev ja sõltub sellest, millised asutused hakkavad oma dokumente digitaalsel kujul väljastama.
Digitaalne dokument peab toimima üle piiride
Ühtse Euroopa standardi loomise peamine põhjus on piiriülene rakendatavus. Ühes liikmesriigis väljastatud digitaalne dokument peaks olema tehniliselt kontrollitav ka teises Euroopa Liidu riigis.
Seega saaks Tšehhi või Slovakkia kodanik oma isikut välisriigi kodanikule telefoni teel tõestada.ance, ülikool, büroo või muu teenus. Süsteem peab teadma, milline asutus dokumendi väljastas, kas see on usaldusväärne ja kas esitatud andmeid ei ole muudetud.
Seepärast ei loo EL ainult ühte konkreetset rakendust. See loob ühise arhitektuuri, turvareeglid, dokumendivormingud ja usaldusväärsete väljaandjate nimekirja, millest peaksid aru saama kõik ühilduvad rahakotid.
Kuidas toimub isiku tuvastamine?
Näiteks avab kasutaja panga veebisaidi, mis peab tema isikut kinnitama. Ekraanile ilmub QR-kood või muu viis telefoni digitaalse rahakotiga ühenduse loomiseks. Seejärel näitab rakendus, millist teavet pank nõuab. See võib hõlmata nime, sünnikuupäeva ja aadressi. Kasutaja kinnitab ülekande PIN-koodi, sõrmejälje või näotuvastuse abil.
Rahakott loob digitaalselt allkirjastatud vastuse ja saadab ainult kinnitatud andmeid. Seejärel kontrollib pank esitatud dokumentide allkirju ja kehtivust. QR-kood ei ole antud juhul identiteet ise ega luba igapäevaelus elada. See toimib vaid tehnilise vahendina telefoni turvaliseks ühendamiseks konkreetse teenusega.
Biomeetria abil saab avaldust kaitsta, kuid seda ei pea saatma EL-i.
Rahakoti avamiseks saab kasutada telefoni Face ID, sõrmejälg või muu biomeetrilise turvameetod. See aga ei tähenda, et nägu või sõrmejäljed salvestatakse automaatselt Euroopa kesksesse andmebaasi.
Tüüpilises stsenaariumis kontrollib biomeetria ainult lokaalselt, kas rakendust kasutab seadme volitatud omanik. See toimib sarnaselt telefoni avamise või mobiilimakse kinnitamisega. Samuti on vaja eristada biomeetrilist telefoni avamist biomeetrilistest andmetest, mis sisalduvad mõnes ametlikus dokumendis. Need on kaks erinevat asja, nii tehniliselt kui ka juriidiliselt.
Rahakoti kasutamine peaks olema vabatahtlik
Liikmesriigid on kohustatud pakkuma kodanikele digitaalset rahakotti. See ei tähenda aga, et kõik on kohustatud selle paigaldama. Valitud ametiasutused ja mõned eraõiguslikud üksused peavad toetama Euroopa digitaalset identiteeti ühe autentimismeetodina. Seega lasub selle standardi vastuvõtmise kohustus peamiselt teenusepakkujatel.
Põhiküsimus on, kas muud kontrollimismeetodid jäävad praktikas kättesaadavaks. Digitaalne rahakott võib formaalselt olla vabatahtlik, kuid kui sellest saab ainus mugav variant, võib tekkida kaudne surve selle kasutamiseks. See ei ole veel tehniline fakt, kuid õigustatud mure, mida tuleb süsteemi rakendamise käigus jälgida.
Suurim oht on liiga paljude teenuste ühendamine
Tehnoloogia ise saab privaatsust parandada. ID-kaardi täieliku koopia asemel piisab vaid miniSamal ajal luuakse tööriist, mida saab kasutada suhtluses ametiasutuste, pankade, koolide ja internetiteenustega.
Kui süsteem on halvasti disainitud, võib tekkida oht, et üksikut kasutajat jälgitakse eri teenustes. Seetõttu on oluline, et iga kinnitus kasutaks eraldi identifikaatoreid ja et üksikud ettevõtted ei saaks hõlpsalt teada, kus inimene on oma rahakotti kasutanud. Teine oht on nn liigne andmenõue. Teenus võib küsida rohkem teavet, kui see tegelikult toimimiseks vajab. Seetõttu peab kasutaja alati selgelt aru saama, mida jagatakse, kellega seda jagatakse ja miks konkreetseid andmeid küsitakse.
Mis juhtub, kui kaotad oma telefoni?
Mobiilseadme digitaalsel identiteedil peab olema mehhanism kehtetuks tunnistamiseks ja uuendamiseks. Kui kasutaja kaotab oma seadme, peab olema võimalik rahakott blokeerida ja seejärel see uues telefonis üle kanda või uuesti aktiveerida.
Telefoni kaotamine ei tohiks automaatselt tähendada identiteedi kaotamist. Dokumente väljastavad endiselt vastavad asutused ning ohustatud rahakotti peab saama tühistada, täpselt nagu kaotatud maksekaarti või -sertifikaati.
Varukoopiate turvamine on samuti oluline. Liiga lihtne cloudVarukoopia võib nõrgestada kogu süsteemi kaitset. Seevastu liiga keeruline taastamine võib kasutajad pärast seadme kaotamist pikaks ajaks oma dokumentidest eemale lõigata.
See ei puuduta koroonasertifikaatide tagastamist
Esmapilgul võivad Covid-sertifikaadid ja Euroopa digitaalne rahakott sarnased tunduda, kuna mõlemad süsteemid töötavad digitaalselt allkirjastatud andmetega ja kasutavad mõnikord QR-koode. Tehnilises mõttes pole need aga sama projekt.
Covidi sertifikaat kinnitas piiratud terviseandmete kasutamist konkreetsel eesmärgil. Euroopa digitaalne rahakott on üldine infrastruktuur, mis on loodud erinevat tüüpi identiteedi, dokumentide ja elektrooniliste sertifikaatide jaoks.
Projektide mõne osa kallal võivad töötada samad tehnoloogiaettevõtted ja mõlemad süsteemid võivad kasutada sarnaseid krüptograafia- või koostalitlusvõime põhimõtteid. Kuid see iseenesest ei tähenda, et tegemist on sama andmebaasiga või Covidi süsteemi jätkuga teise nime all.
Euroopa seisab silmitsi tohutu tehnoloogilise muutusega
Euroopa digitaalne identiteet ei ole revolutsioon, sest inimestele antakse veel üks rakendus. Oluline on luua ühtne standard, mille kohaselt saavad ametiasutused, pangad, ülikoolid ja eraettevõtted kogu Euroopa Liidus digitaalseid dokumente väljastada ja kontrollida.
Ideaalis pole vaja ID-kaarte pildistada, koopiaid e-posti teel saata ja iga kord rohkem andmeid avaldada kui vaja. Kasutaja saab edastada ainult konkreetset teavet ja vastaspool kontrollib selle autentsust krüptograafia abil.
See, kas Euroopa digitaalsest rahakotist saab turvaline ja kasulik tööriist või hoopis järjekordne privaatsusprobleemide allikas, ei sõltu QR-koodist endast. Selle otsustavad selle rakendamise viis, rakenduste turvalisus, eraettevõtete reeglid ja see, kas inimesed tegelikult otsustavad iga jagatud andmeüksuse üle. Üks on kindel: järgmise paari aasta jooksul muutub Euroopa inimeste isikusamasuse tõendamise viis internetis ja igapäevaelus põhjalikult.






Suurimad revolutsioonid pärast interneti tulekut olid e-post, veeb ja täistekstiotsingumootorid. Sa kirjutad siin iga päev, et midagi on revolutsiooniline. Ja siis oma eelmise aasta hinnangus oled pettunud, et revolutsiooni pole toimunud. Paluksin veidi vähem liialdust.
Nõusolek
Euroopa elektroonilised dokumendid on tõeliselt revolutsiooniline tehnoloogia.
Kas see on see teenus, mille nad mõne tunniga häkkisid? :) Siis sa kindlasti tahad seda.
Keegi ei suudaks seda tehnoloogiat häkkida, sest see pole veel turule tulnud. Seega palun rahune maha...
Lõppude lõpuks paned sa endale vabatahtlikult suukorvi ette ja naudid seda ikkagi. Hurraa, orjad.
Näed, minu jaoks isiklikult oli EL liiast, seega kolisime ära, lihtsalt uudishimust, kus sa elad, et sa kirjutad ainult teistest, mitte endast.
See pole suukorv, kuigi mõni troll või trollija seda väidab.