নিরাপত্তা বিশেষজ্ঞরা উত্তর কোরিয়ার হ্যাকারদের একটি জটিল প্রচারণা আবিষ্কার করেছেন যারা একটি নতুন macOS-এর জন্য ম্যালওয়্যার Web3 এবং ক্রিপ্টোকারেন্সি কোম্পানিগুলিকে আক্রমণ করছে। আক্রমণ, লেবেলযুক্ত নিমডোর, সামাজিক প্রকৌশল, প্রতারণামূলক Appleকম প্রচলিত প্রোগ্রামিং ভাষা নিমে লেখা স্ক্রিপ্ট ফাইল এবং বাইনারি কোড।
আক্রমণ কিভাবে কাজ করে
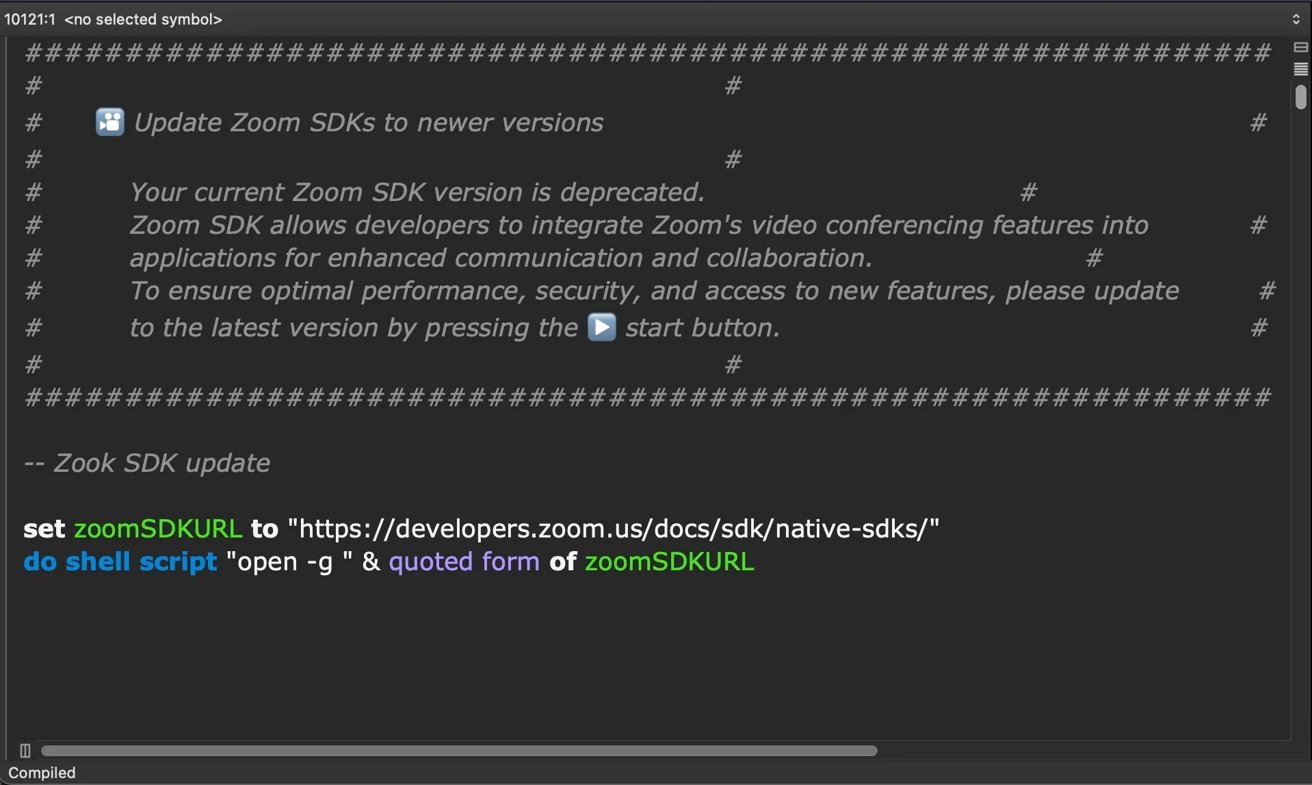
আক্রমণকারীরা প্রথমে বিশ্বস্ত পরিচিতি হিসেবে জাহির করে টেলিগ্রাম এবং ভুক্তভোগীকে একটি সাক্ষাতের সময় নির্ধারণের জন্য প্ররোচিত করে Calendly। এরপর তারা একটি জাল আপডেটের লিঙ্ক সহ একটি ফিশিং ইমেল পাঠায় জুম এসডিকেএই ফাইলটি আসলে Apple১০,০০০ ফাঁকা লাইন সহ স্ক্রিপ্ট, যা অ্যান্টিভাইরাসগুলিকে বিভ্রান্ত করার জন্য ডিজাইন করা হয়েছে। একবার চালু হয়ে গেলে, এটি অফিসিয়াল জুম ওয়েবসাইট ডোমেনের ছদ্মবেশে সার্ভার থেকে অতিরিক্ত ক্ষতিকারক ফাইল ডাউনলোড করে।
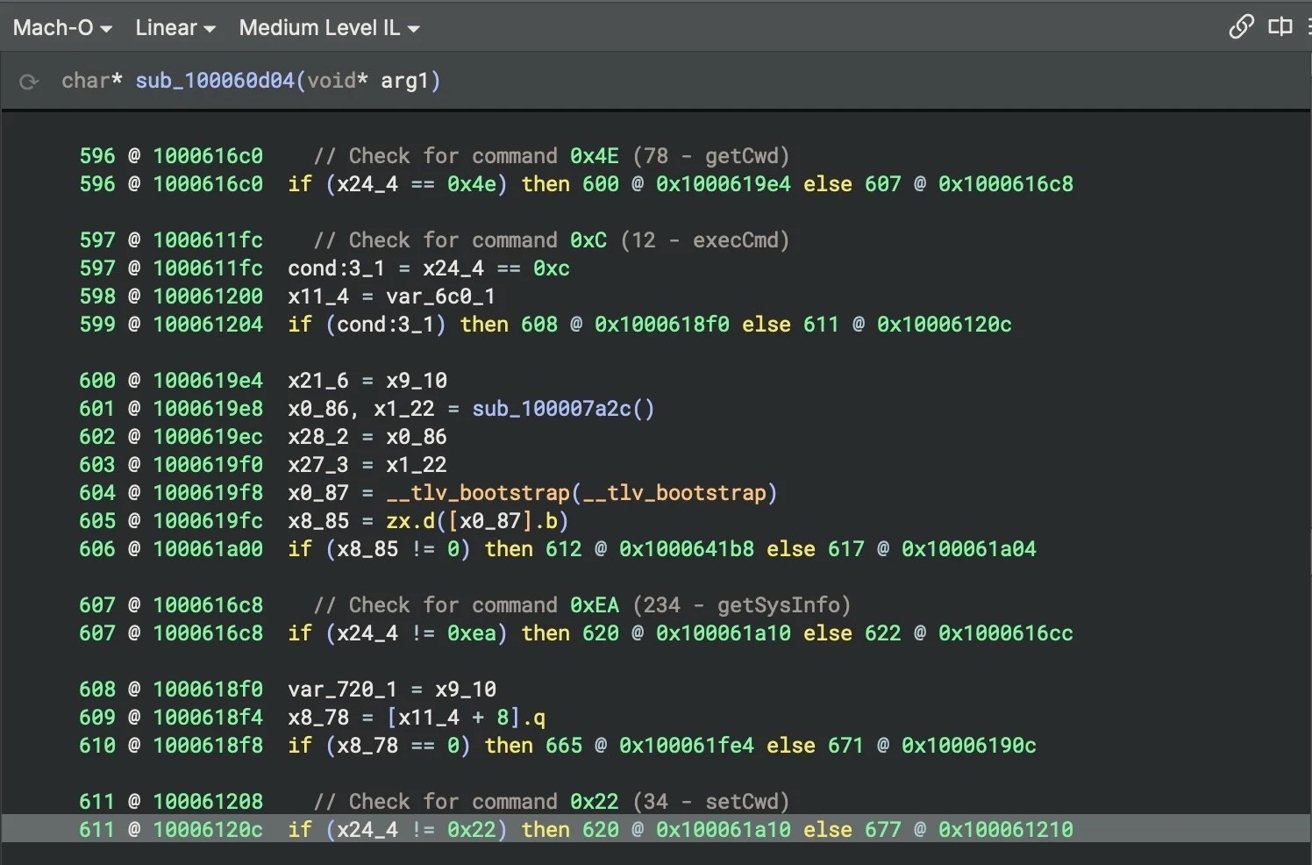
আপোস করা ম্যাকে, একজোড়া কোড আনপ্যাক করা থাকে - একটি C++ তে লেখা, অন্যটি Nim তে। একসাথে, এই ফাইলগুলি প্রদান করে স্থায়ী প্রবেশাধিকার এবং সংবেদনশীল তথ্য চুরি করে। ম্যালওয়্যারটি macOS-এ অস্বাভাবিক কৌশল ব্যবহার করে, যেমন বিশেষ সুবিধা সহ প্রক্রিয়াগুলির ইনজেকশন এবং ওয়েবসকেটস (wss) এর মাধ্যমে এনক্রিপ্ট করা যোগাযোগ। যদি ব্যবহারকারী ম্যালওয়্যারটি বন্ধ করার চেষ্টা করে বা কম্পিউটার পুনরায় চালু করে, তাহলে কম্পিউটারটিonenty স্বয়ংক্রিয়ভাবে পুনরায় ইনস্টল হবে।
তথ্য চুরি এবং বেঁচে থাকার প্রক্রিয়া
এই ম্যালওয়্যারটি ব্যাশ স্ক্রিপ্ট চালায় যা নিয়মিতভাবে ব্রাউজারের ইতিহাস, কীচেইন লগইন এবং টেলিগ্রাম অ্যাপের ডেটা সংগ্রহ করে। এটি ব্রাউজারগুলিকে লক্ষ্য করে যেমন Chrome, ফায়ারফক্স, আর্ক, ব্রেভ অথবা Edgeএটি সম্ভাব্য অফলাইন ক্র্যাকিংয়ের জন্য এনক্রিপ্ট করা টেলিগ্রাম ডাটাবেসগুলিও সংরক্ষণ করে।
Pro সিস্টেমে টিকে থাকার জন্য এটি স্টার্টআপ প্রসেস এবং বিভ্রান্তিকর নামগুলোকে কাজে লাগায় – উদাহরণস্বরূপ, এটি নামযুক্ত ফাইল ইনস্টল করে গুগল এলএলসি, যেখানে ফাইলটিকে বৈধ দেখানোর জন্য ছোট হাতের "L" কে বড় হাতের "i" দিয়ে প্রতিস্থাপন করা হয়। আরেকটি কম্পoneনামের সাথে nta কোরকিট এজেন্ট এটি সিস্টেমের সিগন্যালগুলি পর্যবেক্ষণ করে এবং ম্যালওয়্যারটি বন্ধ হয়ে গেলে স্বয়ংক্রিয়ভাবে পুনরায় চালু করে। এছাড়াও, ম্যালওয়্যারটি তথাকথিত অ্যাসিঙ্ক্রোনাস ঘুম (যেমন ১০ মিনিট) স্যান্ডবক্স এবং নিরাপত্তা পরীক্ষা বাইপাস করতে।
সেন্টিনেল ওয়েবসাইট অনুসারেOne নিমের ব্যবহার হ্যাকার টুলের ক্ষেত্রে একটি উল্লেখযোগ্য পরিবর্তনের প্রতিনিধিত্ব করে। নিম স্ট্যাটিক বিশ্লেষণকে কঠিন করে তোলে কারণ এটি কম্পাইল-টাইম কোডকে রানটাইম নির্দেশাবলীর সাথে একত্রিত করে।
আক্রমণ থেকে নিজেকে কীভাবে রক্ষা করবেন
আপনি যদি অযাচিত আপডেটের আমন্ত্রণ পান, তবে সেগুলি কখনই চালাবেন না – এমনকি যদি সেগুলি বৈধ বলে মনে হয়। URL গুলি সাবধানে পরীক্ষা করুন এবং অন্য কারো সাথে এর সত্যতা যাচাই করে নিন। macOS এবং সমস্ত অ্যাপ্লিকেশন আপ-টু-ডেট রাখুন এবং নির্ভরযোগ্য নিরাপত্তা সফ্টওয়্যার ব্যবহার করুন যা সন্দেহজনক আচরণ, প্রসেস ইনজেকশন বা অজানা স্টার্টআপ স্ক্রিপ্ট সনাক্ত করতে পারে।
নিয়মিতভাবে স্টার্টআপ আইটেমের তালিকা পরীক্ষা করুন এবং সক্ষম করুন দুই ফ্যাক্টর প্রমাণীকরণ, যাতে miniতারা অ্যাকাউন্টের ক্ষতির ঝুঁকি কমিয়েছে।